Comparaison des outils de surveillance open source et propriétaires
Les outils de supervision open source et propriétaires sont tous deux d'excellents choix. La différence pratique ne réside pas dans le fait qu'une catégorie soit automatiquement moins chère, plus rapide ou plus sécurisée. Elle tient plutôt à qui contrôle le code, comment le support est assuré, la charge de travail opérationnelle acceptée par votre équipe et comment les licences évoluent avec la taille de l'environnement.
L'open source ne se limite pas à la simple consultation du code source. La définition de l'Open Source Initiative exige des conditions de licence autorisant l'accès au code source et sa redistribution, entre autres critères. Les produits à code source fermé conservent généralement leur code source privé et sont utilisés sous licence ou abonnement auprès d'un fournisseur.
Surveillance open source vs surveillance propriétaire : les principaux compromis
Facteur
Source ouverte
Code source fermé
Coût de la licence
L'utilisation des logiciels de base est souvent gratuite, mais l'hébergement, le temps du personnel, le support et les modules complémentaires peuvent tout de même engendrer des frais.
Nécessite généralement un abonnement ou une licence commerciale, souvent basée sur le nombre de nœuds, de capteurs, d'appareils ou la capacité.
Assistance
Le soutien communautaire est courant ; certains projets proposent également un soutien professionnel.
L'assistance du fournisseur, la maintenance et des niveaux de service définis sont plus fréquemment disponibles.
Personnalisation
L'accès au code source, les API, les plugins et les fichiers de configuration permettent un contrôle approfondi.
La personnalisation se limite généralement aux API prises en charge, aux tableaux de bord, aux intégrations et aux paramètres du produit.
Opérations
Votre équipe peut être responsable de l'installation, des mises à jour, des sauvegardes, du réglage de la base de données et des travaux d'intégration.
Les produits commerciaux réduisent souvent les efforts d'installation, même si les produits auto-hébergés nécessitent toujours une administration.
Verrouillage
Les données et la configuration peuvent être plus faciles à inspecter ou à migrer, selon le projet.
La migration peut dépendre davantage des formats d'exportation du fournisseur, des licences et des fonctionnalités propriétaires.
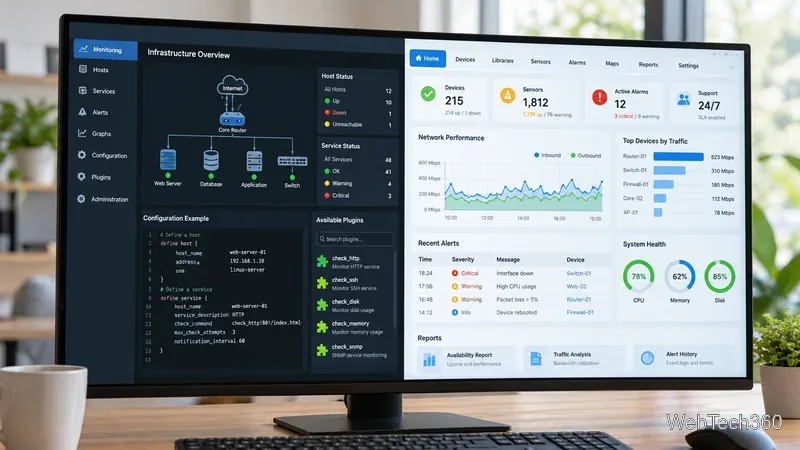
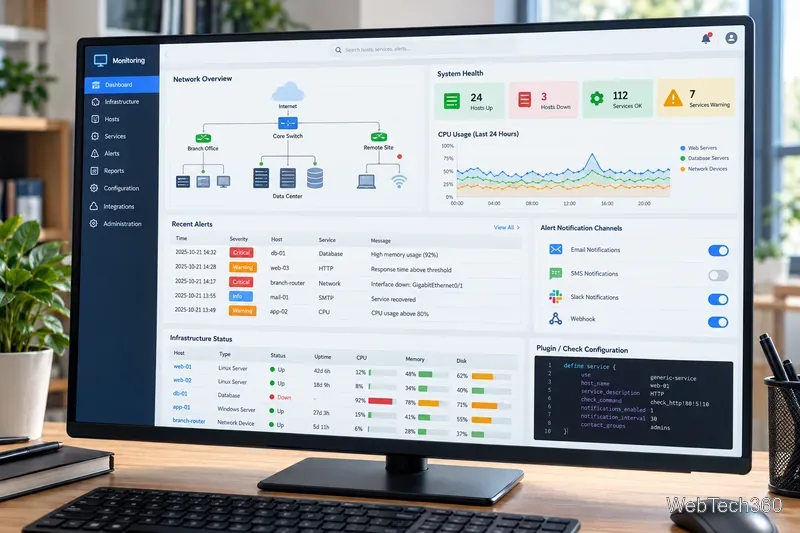
Une plateforme de surveillance combine généralement l'état de l'infrastructure, les tendances de performance, la topologie et les alertes dans une vue opérationnelle unique.
Outils de surveillance open source performants
Zabbix
Zabbix est une plateforme de supervision distribuée de niveau entreprise, distribuée sous licence AGPLv3. Elle permet de superviser les réseaux, serveurs, applications, services et autres infrastructures via des agents, SNMP, API, modèles, proxys et intégrations. En octobre 2026, la documentation Zabbix indiquait que la version 7.4 était la version principale prise en charge, tandis que la version 8.0 était encore en développement. Zabbix est une solution idéale si vous recherchez une plateforme auto-hébergée tout-en-un, dotée de nombreux modèles et ne nécessitant aucune licence logicielle par périphérique.
Noyau Nagios
Nagios Core demeure un moteur de supervision open source flexible pour les hôtes, les services réseau, les applications et les contrôles personnalisés. Son modèle de plugins constitue un atout majeur : si une condition peut être vérifiée par un script, elle peut généralement être intégrée à Nagios. En contrepartie, la configuration et la gestion des interfaces nécessitent une intervention plus importante qu'avec de nombreux produits commerciaux.
LibreNMS et Icinga
LibreNMS est particulièrement intéressant pour les environnements réseau. Ses fonctionnalités actuelles incluent la découverte automatique, les alertes personnalisables, l'interrogation distribuée, les API, l'intégration de flux, la facturation du trafic, la prise en charge de syslog et une large couverture des périphériques. Icinga met l'accent sur la surveillance d'infrastructure hautement configurable, les configurations distribuées, les plugins, l'automatisation et les API ; sa documentation actuelle mentionne Icinga 2 version 2.16.5.
La surveillance open source met souvent l'accent sur les plugins et le contrôle de la configuration, tandis que les outils commerciaux regroupent généralement la découverte, les tableaux de bord, les rapports et le support dans une expérience plus guidée.
Alternatives à code source fermé et commerciales
Nagios XI
Nagios XI utilise Nagios Core en interne, mais y ajoute une configuration web, la découverte, des tableaux de bord, des rapports, des API, des assistants de configuration et un support commercial. La licence actuelle est par nœud, avec un nombre illimité de services sur les nœuds sous licence. Nagios propose également une licence gratuite limitée pour une utilisation autonome.
Moniteur de performances réseau SolarWinds
SolarWinds Network Performance Monitor est conçu pour la surveillance des pannes et des performances des réseaux multi-fournisseurs. La documentation produit actuelle met en avant la découverte automatisée, la surveillance SNMP/API/WMI, la cartographie du réseau, les alertes, NetPath et l'analyse de l'historique des performances. C'est une solution judicieuse pour les équipes qui privilégient un flux de travail commercial éprouvé et un support technique assuré par le fournisseur plutôt que l'accès au code source.
Moniteur de réseau Paessler PRTG
PRTG Network Monitor utilise des capteurs pour suivre les indicateurs des périphériques et des services. Il inclut des fonctionnalités de découverte, des tableaux de bord, des notifications, des rapports et des sondes à distance. Paessler propose actuellement une version d'essai gratuite de 30 jours, une version gratuite limitée à 100 capteurs et des abonnements payants dont le nombre varie en fonction du nombre de capteurs.
La sécurité n'est pas déterminée par le modèle source.
Ne choisissez pas un système de surveillance en supposant que le code ouvert est intrinsèquement non sécurisé ou que le code propriétaire est intrinsèquement sécurisé. L'accès au code source peut permettre un examen indépendant, mais la sécurité dépend toujours de l'architecture, de la gestion des dépendances, de la rapidité de déploiement des correctifs, de l'authentification, du renforcement de la sécurité, des pratiques de divulgation et de la rapidité avec laquelle votre organisation applique les mises à jour. Les recommandations « Secure by Design » de la CISA considèrent explicitement les composants commerciaux, open source et autres composants tiers comme des logiciels qui doivent être acquis et maintenus de manière sécurisée.
Avant de choisir une plateforme, vérifiez le flux de travail complet : collecte, routage des alertes, contrôle d’accès, intégrations, configuration et maintenance.
Quel modèle de surveillance choisir ?
Optez pour un outil de supervision open source si votre équipe souhaite un contrôle maximal, maîtrise l'architecture technique, a besoin de contrôles ou d'intégrations personnalisés, ou souhaite éviter les licences par appareil. Choisissez un outil de supervision propriétaire si le déploiement rapide, une interface soignée, un support fournisseur officiel, une maintenance prévisible et des rapports intégrés sont plus importants que l'accès au code.
Pour une comparaison équitable, menez un projet pilote avec les mêmes appareils et scénarios d'alerte. Mesurez la couverture de la détection, l'effort de configuration, les fausses alertes, l'utilité du tableau de bord, les mises à niveau, la qualité de l'API, les besoins en support et le coût total de possession sur trois ans. Cette évaluation vous en apprendra bien plus que la simple distinction entre logiciel libre et logiciel propriétaire.