Come abilitare la verifica dei registri attività in ownCloud Enterprise
L'attivazione del feed delle attività sui file di ownCloud non crea, di per sé, una traccia di controllo per l'amministratore. Per ownCloud Server Enterprise, il componente rilevante è l' app Auditing , disponibile solo per le aziende . Questa app registra una gamma più ampia di azioni di utenti e amministratori nel sistema di logging del server, consentendo di indirizzare tali registrazioni a un file dedicato e, se necessario, a una piattaforma di analisi dei log.
Questa guida segue la procedura di implementazione classica di ownCloud Server documentata per la versione 11.0. Le etichette dei menu e i metodi di configurazione possono variare a seconda della versione e del pacchetto. ownCloud Infinite Scale (oCIS) utilizza un servizio di audit separato, pertanto queste istruzioni per il server non devono essere applicate a un'implementazione oCIS.
Cosa registra il sistema di audit di ownCloud?
L'app Auditing può registrare eventi come accessi e disconnessioni degli utenti, creazione, eliminazione e spostamento di file, operazioni sul cestino e sulle versioni, modifiche di condivisione e autorizzazioni, gestione di gruppi e utenti, commenti, tag, modifiche alle impostazioni utente, attivazione o disattivazione di app, impersonificazione ed esecuzione di comandi OCC. Le voci includono campi comuni come ora, utente, dettagli della richiesta, indirizzo remoto, app, messaggio e un nome univoco per l'azione. I campi esatti dell'evento variano a seconda dell'azione.
La funzionalità di Audit è diversa dall'app Attività. Attività è un flusso di eventi relativi a file e cartelle visualizzato dall'utente. La funzionalità di Audit è pensata per la revisione amministrativa, i flussi di lavoro di conformità e l'analisi di eventi rilevanti per la sicurezza. Abilita l'app Audit aziendale quando hai bisogno di una registrazione lato server; usa Attività quando gli utenti necessitano di un comodo flusso di modifiche ai contenuti.
Prima di abilitare la funzione di controllo
Verificare che la distribuzione sia ownCloud Server Enterprise e che l'app Auditing sia disponibile per l'istanza.
Per abilitare l'app, è necessario un account amministratore di ownCloud. Un amministratore di sistema potrebbe inoltre aver bisogno dell'accesso alla shell o al container per configurare i log.
Scegli una destinazione dedicata per i file di log con spazio su disco sufficiente. Verifica che il server web o il container possano scrivervi e decidi chi è autorizzato a leggerli.
Prima di abilitare un flusso di audit ad alto volume, è necessario impostare una policy di conservazione e rotazione. I record di audit possono includere ID utente, indirizzi IP, percorsi di file, dettagli del client e metadati di condivisione.
Passaggio 1: Abilita l'app Controllo
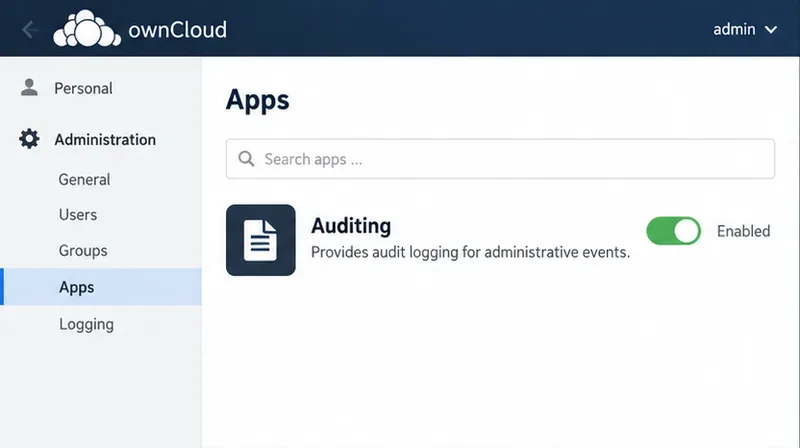
Accedi come amministratore di ownCloud e apri la sezione App nell'interfaccia di amministrazione. Trova Auditing e abilitalo. Se l'app non è presente, verifica le tue licenze Enterprise, la versione del tuo server e il Marketplace di ownCloud o il canale di supporto del fornitore per trovare il pacchetto dell'app compatibile. Non dare per scontato che l'app Attività standard sia un sostituto.
Visualizzazione esemplificativa delle app: la riga "Controllo" è abilitata, il che rappresenta il primo passo per attivare l'app "Controllo aziendale".
Passaggio 2: Instradare i messaggi di controllo a un file dedicato
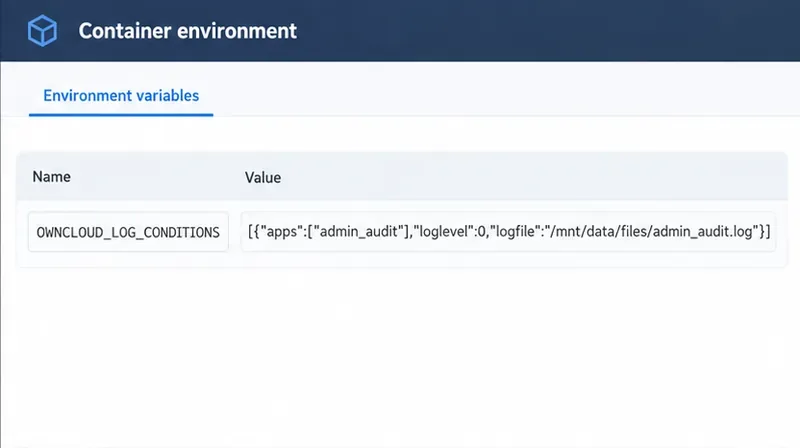
ownCloud consiglia di separare i messaggi di audit dal log generale del server. Un file dedicato semplifica l'impostazione di autorizzazioni, conservazione e regole di raccolta per i dati di audit. La documentazione corrente di Server 11.0 fornisce un esempio di variabile d'ambiente del container. Modificare la destinazione in un percorso esistente nella propria implementazione e scrivibile dal servizio ownCloud:
Questa condizione indirizza i messaggi dall'app admin_audital file specificato. Nell'esempio documentato, l'instradamento dei messaggi di audit a un file separato ignora il filtro globale del livello di log e registra i messaggi indipendentemente dal loro livello. Il percorso mostrato è associato a un volume dati montato da Docker; si tratta di un esempio, non di un percorso universale. Salvare la modifica dell'ambiente utilizzando il metodo di configurazione per la propria distribuzione e riavviare o ricreare il servizio solo se richiesto dal processo di orchestrazione del container.
Per le installazioni configurate tramite config.php, la documentazione di riferimento sulla configurazione dell'app di ownCloud descrive anche la log.conditionschiave. Adatta il percorso alla directory dati effettiva del tuo host e conserva le voci di configurazione esistenti anziché sostituire l'intero array:
Se si mantiene l'output di audit nel normale log di ownCloud anziché instradarlo separatamente, la guida di audit di ownCloud specifica che il livello di log del server deve essere impostato su 1(INFO) o 0(DEBUG), altrimenti i messaggi di audit potrebbero non essere scritti. La condizione di un file separato evita di dipendere dal livello di log globale, ma non elimina la necessità di monitorare lo spazio su disco disponibile.
Vista di configurazione illustrativa dell'impostazione OWNCLOUD_LOG_CONDITIONS documentata; utilizzare il percorso valido e scrivibile nella propria implementazione.
Passaggio 3: Verificare che un evento reale raggiunga il file
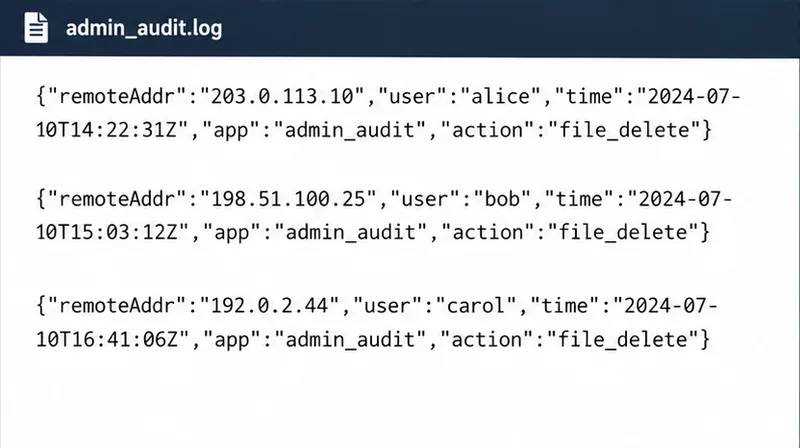
Dopo aver abilitato l'app e applicato la configurazione di registrazione, genera un evento controllato consentito dalla tua policy, ad esempio crea o elimina un file di test temporaneo in un account di test designato. Quindi esamina il registro di controllo configurato sul server. Una voce tipica è costituita da dati strutturati anziché da una cronologia delle attività orientata all'utente. Cerca l'ora dell'evento, l'autore, l'applicazione, l'azione e i dettagli pertinenti. Le operazioni sui file possono includere anche il percorso, il proprietario o l'identificativo del file; altri tipi di eventi hanno campi specifici.
Verifica che venga generata una nuova azione dopo la modifica della configurazione, che il suo timestamp sia corretto per il fuso orario del server e che l'azione e l'utente corrispondano al test. Evita di utilizzare un file di produzione sensibile per testare la registrazione delle eliminazioni. Se non viene visualizzato nulla, verifica che l'app Auditing sia abilitata, che la destinazione del log sia corretta e scrivibile, che la variabile d'ambiente o la configurazione PHP siano state effettivamente caricate, che il livello di log del server sia adeguato quando si utilizza il log predefinito e che il tipo di azione sia tra quelli registrati dalla versione dell'app Auditing installata.
Esempio di struttura del record di controllo. ownCloud documenta campi comuni come ora, utente, app, indirizzo remoto e un identificatore di azione; i campi specifici dell'evento variano.
Fase 4: Proteggere, conservare e rivedere il file di audit
La registrazione degli eventi di controllo è utile solo se i dati rimangono disponibili e l'accesso è controllato. Limita le autorizzazioni di file e directory agli account del sistema operativo e ai ruoli di controllo che necessitano di accedervi. Pianifica la rotazione o la raccolta dei log in modo che un'istanza sovraccarica non possa saturare lo spazio di archiviazione. Decidi per quanto tempo conservare i dati in base alle tue politiche interne e agli obblighi di legge; ownCloud non prevede un periodo di conservazione universale per tutte le organizzazioni.
Per una più rigorosa separazione dei compiti, ove possibile, è consigliabile mantenere il file di audit al di fuori della normale area di file accessibile via web e definire quali amministratori di sistema e auditor possono leggerlo o gestirlo. La documentazione di ownCloud descrive il ruolo di Auditor e illustra come separare i log di audit dai log generali di ownCloud, incluse le configurazioni in cui l'amministratore di sistema non può accedere al file di audit. Tale risultato dipende dalla configurazione delle autorizzazioni dell'host e dell'implementazione, pertanto è opportuno verificarlo con il team di sicurezza anziché presumere che un nome file separato crei automaticamente la separazione.
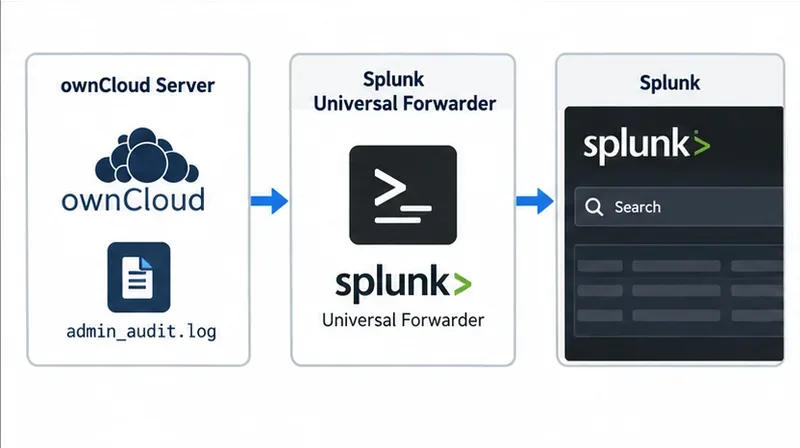
Se utilizzi Splunk, la documentazione di ownCloud relativa all'audit descrive il monitoraggio admin_audit.logcon Splunk Universal Forwarder e l'analisi dell'output in formato JSON. La documentazione include esempi inputs.confe props.confimpostazioni. Considera il forwarder e il sistema ricevente come parte del perimetro di audit: proteggi le credenziali, crittografa il trasporto laddove supportato dalla tua architettura di logging, conferma la ricezione degli eventi e genera avvisi in caso di lacune o errori di acquisizione.
Panoramica sulla raccolta dei log: la documentazione di ownCloud descrive come inoltrare il log di audit dedicato a Splunk per la ricerca e l'analisi.
Opzionale: limitare i nomi dei gruppi che compaiono nelle voci
Per impostazione predefinita, il contesto di audit può includere gli utenti correlati a un evento e i gruppi a cui appartengono tali utenti. Questa OWNCLOUD_ADMIN_AUDIT_GROUPSimpostazione consente di limitare i nomi dei gruppi inclusi. Utilizzala solo quando è appropriata una politica di filtraggio mirata; la riduzione del contesto di gruppo potrebbe inoltre rendere le indagini successive meno informative. Prima di applicare un filtro, esamina i risultati e i requisiti relativi alla privacy.
Problemi comuni di configurazione
Non vengono visualizzati record di controllo: verificare che l'app Controllo aziendale sia abilitata. Se si utilizza il registro standard, verificare che il livello globale sia INFO (1) o DEBUG (0). Se si utilizza un file separato, verificare lo stato dell'app e il percorso di scrittura.
Il file previsto non è presente: il percorso Docker documentato presuppone un volume montato. Verificare la configurazione effettiva del container, la mappatura dei volumi e le autorizzazioni dell'utente del servizio.
I record compaiono nel posto sbagliato: controlla la configurazione attiva OWNCLOUD_LOG_CONDITIONSed log.conditionsevita regole duplicate o in conflitto.
Il feed sembra incompleto: Attività e Audit sono app diverse e la copertura dell'app di audit dipende dal tipo di evento e dalla versione. Verifica un evento noto supportato dalla versione installata prima di concludere che la registrazione sia errata.
Gli eventi della riga di comando sono assenti: ownCloud include per impostazione predefinita gli eventi attivati dalla CLI. Verificare se admin_audit ignore_cli_eventsè stato impostato su yes.
Lista di controllo per la verifica finale
La distribuzione è ownCloud Server Enterprise e l'app di auditing compatibile è abilitata.
La destinazione configurata esiste, è scrivibile da ownCloud e non è esposta come normale contenuto utente.
Un'azione di test consentita crea un record corrispondente con un timestamp e un autore plausibili.
Le autorizzazioni, la rotazione, la conservazione e le responsabilità di accesso sono documentate.
Se i log vengono inoltrati esternamente, il sistema ricevente mostra gli eventi recenti e il monitoraggio può rilevare le interruzioni.