Come aggiornare Zimbra 9 a Zimbra 10 (Daffodil) passo dopo passo
Zimbra 9 non è più una destinazione supportata per una piattaforma di posta elettronica in produzione. A partire da ottobre 2026, Zimbra 9.0 ha raggiunto la fine del suo ciclo di vita, anche Zimbra 10.0 ha terminato il suo periodo di supporto e il ramo Daffodil attivo è Zimbra 10.1. Per questo motivo, un piano di aggiornamento a Zimbra 9 dovrebbe normalmente puntare a una versione supportata di Zimbra 10.1 piuttosto che fermarsi alla 10.0. Al momento della stesura di questo documento, Zimbra 10.1.21 è stata rilasciata il 24 settembre 2026. Si consiglia di consultare le note di rilascio ufficiali di Zimbra 10.1.21 prima di pianificare interventi in produzione, poiché i requisiti delle patch e i problemi noti possono cambiare.
L'aggiornamento in sé può essere semplice su un'installazione standard, ma il metodo corretto dipende dal sistema operativo, dalla topologia, dai moduli NG, dall'autenticazione personalizzata, dalle licenze e dalla tolleranza ai tempi di inattività. Questa guida si concentra su queste opzioni tanto quanto sui comandi, in modo da poter scegliere un percorso adatto al proprio ambiente anziché imporre la stessa procedura a ogni implementazione.
Scegli la strategia di aggiornamento prima di passare alla produzione.
Approccio
Dettagli
Compromessi
Migliore vestibilità
Aggiornamento in loco
Mantiene inalterata l'identità del server esistente, i percorsi dati e la maggior parte della configurazione. La documentazione ufficiale di Zimbra supporta gli aggiornamenti in loco per implementazioni a nodo singolo e a più nodi.
Richiede una finestra di manutenzione e lascia meno margine per riprogettare un vecchio sistema operativo o una configurazione di archiviazione.
Un sistema operativo sano e supportato con una configurazione Zimbra 9 convenzionale.
Aggiornamento progressivo su più server
È possibile ridurre le interruzioni di servizio su larga scala aggiornando i ruoli in un ordine controllato.
È necessario un maggiore coordinamento. Il comportamento degli archivi di posta con versioni miste e la configurazione del server di accesso proxy richiedono particolare attenzione.
Ambienti multi-nodo di grandi dimensioni in cui la continuità del servizio è fondamentale.
Installazione pulita di Zimbra 10.1 e migrazione inclusa.
Consente di passare a un sistema operativo più recente supportato, a una nuova soluzione di archiviazione o a una topologia riprogettata senza dover trasferire tutte le dipendenze precedenti.
Necessita di pianificazione della migrazione, capacità temporanea, lavoro su DNS/transizione e ulteriori verifiche.
Sistemi operativi obsoleti, importanti aggiornamenti hardware, personalizzazioni sostanziali o implementazioni che non si desidera aggiornare sul posto.
La documentazione attuale di Zimbra elenca i percorsi di aggiornamento in loco e progressivo, inclusi gli ambienti con moduli NG, ma indirizza gli utenti dei moduli NG alle risorse di migrazione dedicate. Se il programma di installazione rileva moduli NG, non ignorare questo controllo: il programma di installazione avverte che continuare potrebbe rimuovere i pacchetti NG e i dati associati. Consultare prima le istruzioni ufficiali per l'aggiornamento a Daffodil e la guida alla migrazione NG applicabile.
Passaggio 1: Registrare la versione corrente di Zimbra e lo stato del servizio
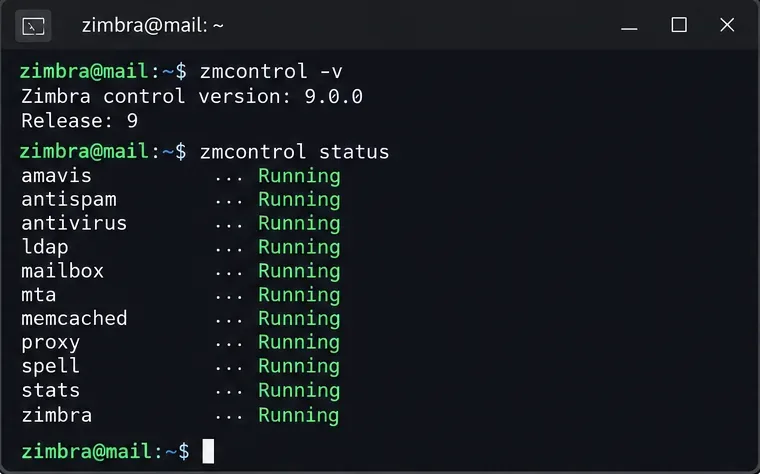
Iniziate definendo una base di riferimento. Accedete come zimbrautente e annotate la versione installata e lo stato attuale del servizio:
su - zimbra
zmcontrol -v
zmcontrol status
Annotare la versione corrente e lo stato del servizio prima di modificare i pacchetti. Il terminale mostrato è una visualizzazione dei comandi a scopo illustrativo, non rappresenta un server di produzione.
Se i servizi presentano già dei problemi, risolveteli prima dell'aggiornamento principale. Un aggiornamento non è il momento ideale per scoprire che i problemi relativi a LDAP, caselle di posta, MTA o proxy sono preesistenti alla finestra di manutenzione. Inoltre, eseguite un inventario di Zimlet personalizzati, autenticazione esterna, integrazioni, certificati, regole di inoltro, script e qualsiasi modifica locale presente in /opt/zimbra.
Passaggio 2: Eseguire il controllo di integrità del database e confermare i backup
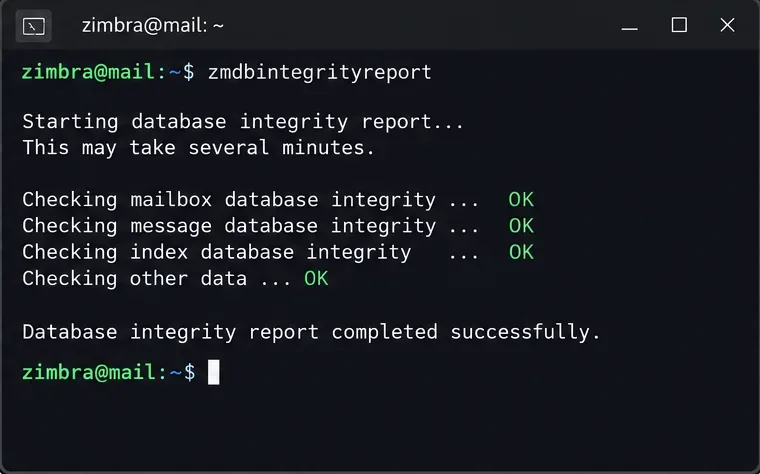
Zimbra lo segnala specificamente zmdbintegrityreportcome un utile controllo pre-aggiornamento perché la corruzione preesistente di MariaDB può diventare più difficile da diagnosticare durante un cambio di versione principale. Eseguilo come zimbrautente sui nodi dello store:
su - zimbra
zmdbintegrityreport
Eseguite il report di integrità del database prima dell'aggiornamento e analizzate gli errori, invece di considerare l'aggiornamento come una procedura di riparazione.
Zimbra precisa che la generazione di questo report può richiedere da pochi minuti a un'ora, a seconda delle dimensioni del database e delle prestazioni di archiviazione. Si sconsiglia di programmarlo all'ultimo minuto per un archivio di posta di grandi dimensioni.
Successivamente, esegui un backup completo e ripristinabile utilizzando il metodo di backup appropriato alla tua edizione e al tuo ambiente. Un backup è utile solo se sai dove si trova, se è stato completato correttamente e se disponi di un piano di ripristino efficace. Zimbra raccomanda di eseguire un backup completo prima di un aggiornamento importante e un altro backup completo dopo l'aggiornamento, poiché potrebbero verificarsi modifiche allo schema del database.
Eseguire anche un backup separato delle personalizzazioni SAML e SPNEGO. Zimbra avverte che tali personalizzazioni potrebbero essere sovrascritte durante l'aggiornamento. Se si fa affidamento su personalizzazioni salocal.cf.in, regole SpamAssassin personalizzate o altri file gestiti localmente, confrontare le note di rilascio correnti per individuare i file che potrebbero essere sostituiti e salvarne delle copie prima di iniziare.
Passaggio 3: Per le distribuzioni multi-server, seguire l'ordine dei ruoli
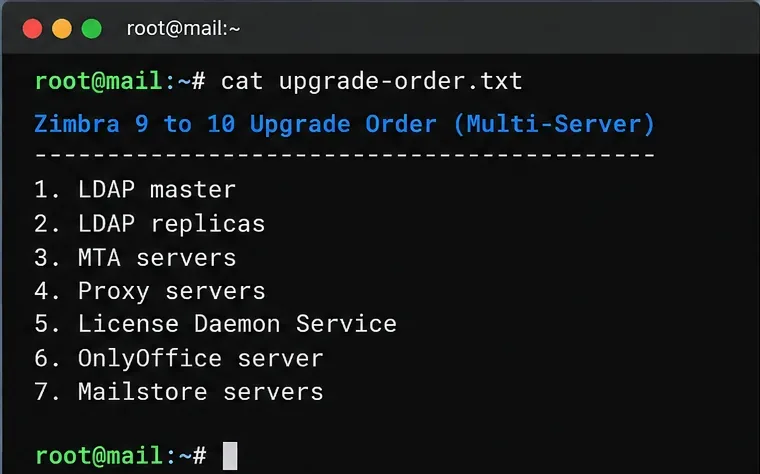
Un'installazione su singolo server può procedere direttamente all'installazione dopo i controlli preliminari. Le implementazioni multi-server richiedono invece una sequenza precisa. La sequenza documentata da Zimbra prevede prima il server master LDAP, poi le repliche LDAP, i server MTA, i server proxy, il servizio License Daemon, il server OnlyOffice e infine i server di archiviazione della posta.
Negli ambienti multi-server, è importante mantenere visibile l'ordine dei ruoli documentato durante la finestra di manutenzione, in modo che i servizi dipendenti non vengano aggiornati in sequenza errata.
I master LDAP devono essere aggiornati e funzionanti prima di procedere con gli altri ruoli. Durante gli aggiornamenti progressivi, Zimbra avverte inoltre che, quando coesistono archivi di posta Zimbra 10 e versioni precedenti, zimbraReverseProxyUpstreamLoginServersquesti devono contenere solo server di posta Zimbra 10; in caso contrario, gli utenti degli archivi di posta Zimbra 10 potrebbero riscontrare problemi di accesso alle Modern Web App.
Passaggio 4: Verifica del sistema operativo, dello spazio libero e della licenza
Non date per scontato che il sistema operativo di un server Zimbra 9 sia ancora una valida destinazione nel 2026. La documentazione Zimbra attuale indica che le piattaforme supportate più recenti includono RHEL/Rocky/Oracle Linux 9 e Ubuntu 22.04, mentre il supporto per Ubuntu 24.04 è diventato generalmente disponibile con Zimbra 10.1.17. Le note di rilascio di Zimbra 10.1.21 indicano inoltre che il supporto per Ubuntu 18.04 verrà deprecato a partire dalla prossima versione. Se il vostro host Zimbra 9 si trova su una piattaforma obsoleta, un approccio di installazione pulita e migrazione potrebbe essere più sensato rispetto alla combinazione di un importante aggiornamento di Zimbra con una transizione del sistema operativo.
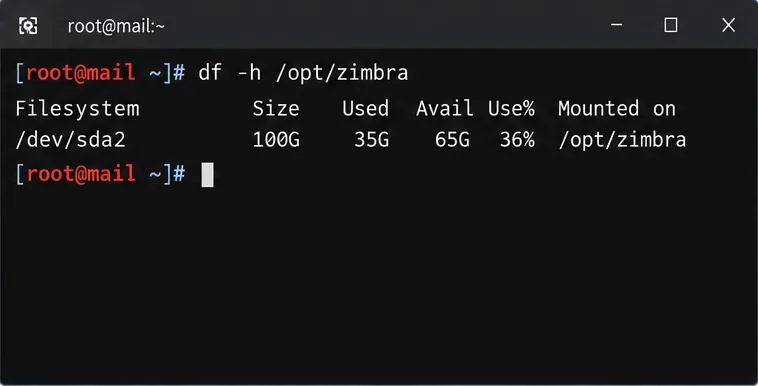
Prima di avviare il programma di installazione, verifica la disponibilità di spazio di archiviazione. Il programma di installazione di Zimbra controlla lo spazio disponibile e si interrompe se il sistema non ne ha a sufficienza.
Verifica lo spazio di archiviazione disponibile sui file system che contengono i dati e il software di Zimbra; i valori indicati sono puramente illustrativi e non costituiscono una guida per il dimensionamento.
Anche Zimbra 10.1 ha modificato le licenze. Il vecchio license.xmlformato non è supportato dalla versione 10.1. È necessaria la nuova chiave di licenza alfanumerica da 18 a 26 caratteri prima dell'installazione o dell'aggiornamento. Ottieni la chiave corretta da Zimbra prima della finestra di manutenzione. La pagina di download ufficiale di Zimbra avverte esplicitamente i clienti di disporre della nuova licenza v10.1 prima di iniziare.
Passaggio 5: Scarica la build corretta di Zimbra 10.1
Scarica il pacchetto corrispondente al tuo sistema operativo e all'architettura della CPU supportati dall'area di download ufficiale di Zimbra. Non riutilizzare un pacchetto creato per un'altra distribuzione. Mantieni l'archivio in una directory di lavoro come /var/tmp.
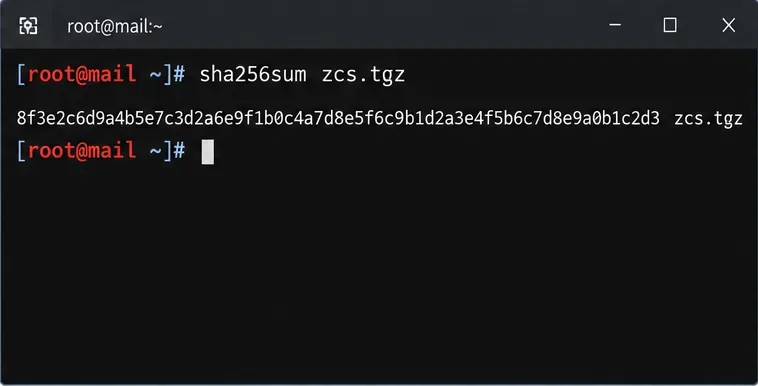
Se Zimbra pubblica un checksum per il pacchetto che scarichi, verificalo prima di estrarre l'archivio. Il calcolo del checksum locale ha questo aspetto:
sha256sum zcs.tgz
Calcola localmente il checksum del pacchetto e confrontalo con il valore pubblicato per il download specifico che hai selezionato.
Il checksum mostrato nell'illustrazione non è un checksum di rilascio. Utilizzare esclusivamente il checksum fornito per il proprio pacchetto.
Passaggio 6: estrarre l'archivio e avviare il programma di installazione dell'aggiornamento.
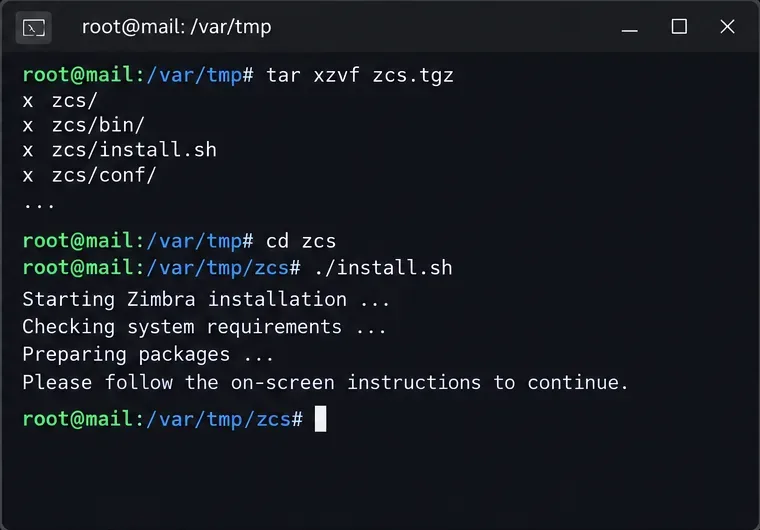
La procedura documentata di Zimbra per l'installazione in loco non richiede l'arresto manuale dei servizi prima dell'aggiornamento. Il programma di installazione arresta e avvia i servizi secondo necessità. Come root, estrai l'archivio scaricato, accedi alla directory espansa ed esegui install.sh:
cd /var/tmp
tar xzvf zcs.tgz
cd <expanded-directory>
./install.sh
Estraete l'archivio di Zimbra, accedete alla sua directory ed eseguite install.sh come utente root. I nomi delle directory variano a seconda della versione scaricata.
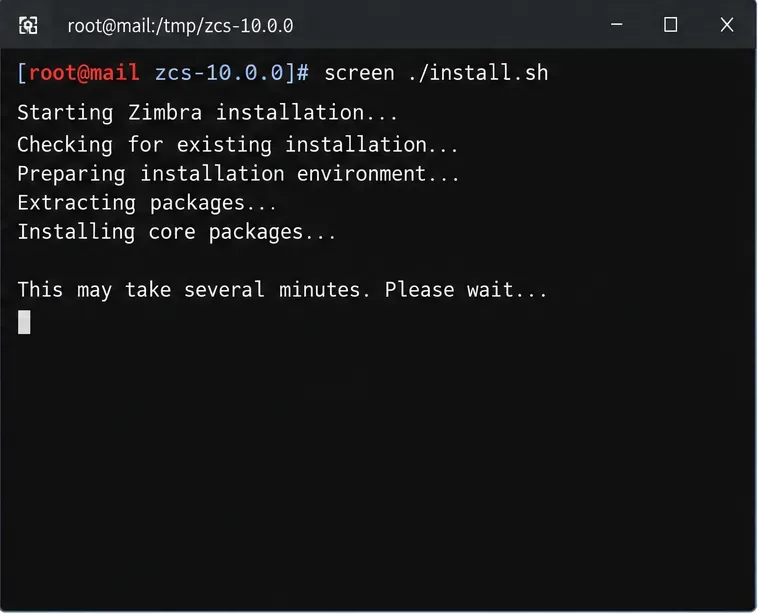
Zimbra consiglia di eseguire l'aggiornamento all'interno di un multiplexer di terminale come screen, soprattutto su sessioni SSH remote, in modo che un'eventuale interruzione della connessione non interrompa un aggiornamento di lunga durata:
screen ./install.sh
Una sessione screen riduce il rischio che una disconnessione SSH interrompa il processo di aggiornamento.
Passaggio 7: Rispondere con attenzione alle richieste del programma di installazione
Il programma di installazione rileva l'installazione di Zimbra esistente e presenta il percorso di aggiornamento. Le istruzioni attuali di Zimbra indicano di accettare l'utilizzo del repository di pacchetti di Zimbra quando richiesto, quindi di confermare l'aggiornamento. In un aggiornamento a nodo singolo 10.1, il zimbra-license-daemonpacchetto è obbligatorio; rifiutarlo impedisce il proseguimento dell'aggiornamento.
Prima di rispondere all'ultima richiesta, rivedi l'elenco dei pacchetti. Al momento di procedere The system will be modified. Continue? [N], premi Invio Ysolo quando sei certo che i backup, la licenza, l'origine dei pacchetti, l'archiviazione e le comunicazioni di manutenzione siano configurati correttamente. Il programma di installazione interromperà quindi i vecchi servizi, sostituirà i pacchetti, ripristinerà la configurazione, eseguirà gli aggiornamenti e riavvierà i servizi. Gli ambienti di grandi dimensioni possono richiedere tempi considerevolmente più lunghi rispetto ai piccoli sistemi di test.
Se si utilizza una licenza offline/manuale, seguire la procedura di attivazione specifica descritta nella guida di aggiornamento di Zimbra. Non copiare le istruzioni per le licenze online in un ambiente offline. Allo stesso modo, le istruzioni per i nodi mailbox sono diverse quando sono coinvolti controlli di attivazione, quindi utilizzare la documentazione specifica per la versione corrente anziché un vecchio comando copiato da una versione precedente.
Passaggio 8: Verifica dei servizi, della versione, del flusso di posta e dell'accesso client
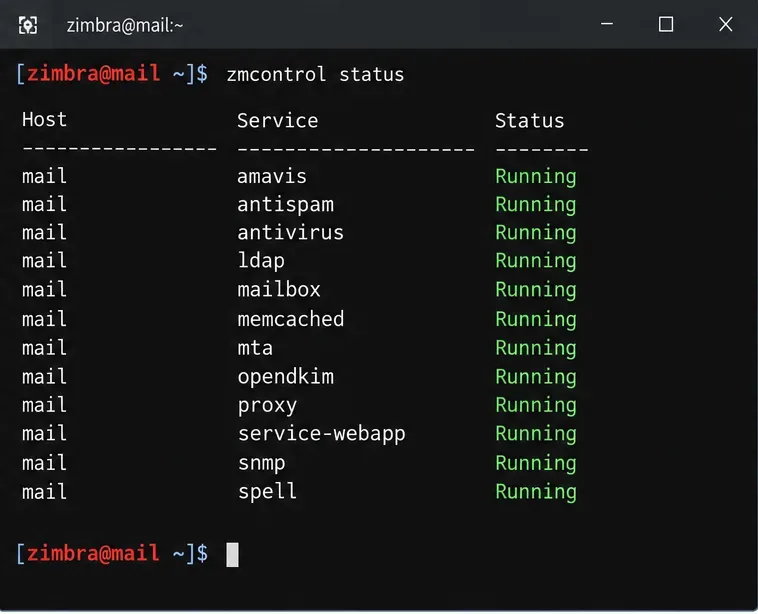
Al termine dell'installazione, tornare all'utente zimbrae verificare lo stato del servizio e la versione installata:
su - zimbra
zmcontrol status
zmcontrol -v
La convalida post-aggiornamento inizia con lo stato del servizio, ma un elenco di servizi con stato verde è solo il primo controllo.
Successivamente, testa i comportamenti da cui gli utenti dipendono effettivamente: SMTP in entrata e in uscita, recapito interno, IMAP/POP (se abilitato), accessi alle applicazioni Web moderne e classiche, caselle di posta delegate, operazioni di calendario, sincronizzazione mobile, connettività Outlook (se con licenza), autenticazione esterna, Zimlet, backup, monitoraggio e qualsiasi applicazione che utilizzi le interfacce SOAP o EWS di Zimbra.
Non trascurare le azioni post-aggiornamento specifiche per la release. Le note di rilascio di Zimbra 10.1.19 e versioni successive indicano una mitigazione SNMP aggiornata per i clienti che eseguono l'aggiornamento da 10.0.x, 9.0.x o 8.8.15. Per un aggiornamento di produzione nel 2026, leggi le note di patch correnti e applica tutte le mitigazioni necessarie dopo l'aggiornamento principale. Zimbra 10.1.21 include anche correzioni di sicurezza che interessano Classic Web Client, l'autenticazione WebDAV, il recupero della password, OpenJDK, NGINX e le integrazioni, un ulteriore motivo per non fermarsi a una build 10.0 obsoleta.
Quando è opportuno cambiare rotta anziché rimanere fermi?
Un aggiornamento in loco è interessante perché modifica un numero inferiore di componenti mobili, ma non è automaticamente la scelta a minor rischio. Riconsidera il piano se si verifica una delle seguenti condizioni:
Il sistema operativo attuale è obsoleto o il supporto per Zimbra sta per terminare.
Il controllo di integrità del database segnala errori che non riesci a spiegare.
Hai moduli NG e non hai convalidato la procedura di migrazione supportata.
SAML, SPNEGO, Zimlet, personalizzazioni antivirus/antispam o integrazioni di terze parti sono elementi critici per l'attività aziendale e non sono stati testati con la versione 10.1.
Stai anche modificando contemporaneamente l'architettura di archiviazione, i nomi host, la progettazione della rete o l'hardware.
Non è possibile ottenere la licenza 10.1 necessaria prima della finestra di manutenzione.
In questi casi, un ambiente Zimbra 10.1 parallelo con una migrazione controllata potrebbe richiedere una preparazione maggiore, ma offre confini di rollback più definiti e una migliore opportunità di modernizzare la piattaforma sottostante.
Lista di controllo pratica per l'aggiornamento
Verificare la versione esatta di Zimbra 9 e lo stato attuale del servizio.
Consulta le note di rilascio della versione 10.1 e la guida ufficiale all'aggiornamento.
Eseguire zmdbintegrityreportsui nodi del negozio e risolvere gli errori.
Crea e verifica un backup completo; salva la configurazione personalizzata di autenticazione e filtro.
Verificare che il sistema operativo di destinazione sia supportato dalla versione 10.1 di destinazione.
Ottieni la nuova chiave di licenza 10.1; non fare affidamento su una vecchia license.xml.
Verifica la capacità del disco e scarica il pacchetto corretto per la tua piattaforma.
Per le implementazioni multi-server, seguire la sequenza dei ruoli documentata.
Eseguire il programma di installazione in screenuna sessione di terminale persistente equivalente.
Verifica i servizi, la versione, il flusso di posta, i client web, l'autenticazione, le integrazioni e il monitoraggio.
Applica le misure di mitigazione post-aggiornamento specifiche per la versione e crea un nuovo backup completo.
In conclusione
Per un server Zimbra 9 funzionante su un sistema operativo supportato con configurazione convenzionale, l'aggiornamento in loco alla versione corrente di Zimbra 10.1 Daffodil è solitamente la soluzione più diretta. Per un sistema operativo obsoleto, un'implementazione complessa di moduli NG o un server che necessita anche di importanti modifiche all'infrastruttura, una nuova installazione e migrazione potrebbero fornire un confine operativo più netto, sebbene richiedano più lavoro.
Il controllo di qualità fondamentale non si limita al semplice install.shraggiungimento della fine del processo. Un aggiornamento riuscito significa che il server utilizza una patch 10.1 supportata, tutti i servizi necessari sono funzionanti, il flusso di posta e l'accesso degli utenti funzionano come previsto, le integrazioni personalizzate sono state testate nuovamente, le licenze sono attive, le mitigazioni specifiche della versione sono state completate e si dispone di un backup recente post-aggiornamento. Durante la pianificazione, è consigliabile tenere aperti la guida ufficiale all'aggiornamento di Zimbra Daffodil , le note di rilascio della versione 10.1.21 e la documentazione ufficiale per la configurazione multi-server , poiché queste fonti devono avere la precedenza sui vecchi snippet di comando.