Home
» AMMINISTRAZIONE DI RETE
»
Come configurare il backup delle chiavi e la firma incrociata in Element: opzioni, compromessi e ripristino
Come configurare il backup delle chiavi e la firma incrociata in Element: opzioni, compromessi e ripristino
Il backup delle chiavi e la firma incrociata risolvono problemi diversi
In Element, il backup delle chiavi e la firma incrociata sono strettamente correlati, ma non sono intercambiabili. Il backup delle chiavi protegge l'accesso alle chiavi crittografiche necessarie per decrittografare la cronologia crittografata delle stanze. La firma incrociata crea un'identità crittografica che consente alle sessioni attendibili di garantire per le altre sessioni e, quando si verificano gli utenti, anche per le loro identità. Per la maggior parte degli utenti, il miglior compromesso consiste nell'utilizzare un archivio di chiavi crittografato, impostare una chiave di ripristino e mantenere le sessioni verificate.
Le attuali pagine di assistenza di Element descrivono l'archiviazione delle chiavi come il meccanismo che conserva copie crittografate delle chiavi dei messaggi sul server del provider dell'account, in modo che i nuovi dispositivi possano recuperare la cronologia. La chiave di ripristino sblocca questi segreti archiviati e può anche essere utile per verificare un nuovo dispositivo. Element afferma che le chiavi lasciano il dispositivo solo dopo essere state crittografate. Consultare le FAQ e le linee guida ufficiali di Element relative alla chiave di ripristino .
Esiste una complicazione a livello di interfaccia utente: Element Web/Desktop, Element X/Pro e i client Element Classic meno recenti non utilizzano sempre le stesse etichette. La documentazione Web attuale rimanda a Tutte le impostazioni → Crittografia , mentre altra documentazione di Element potrebbe fare riferimento a Sicurezza e privacy , Backup sicuro o a una sezione dedicata alla firma incrociata . Utilizzare i nomi delle funzioni descritti di seguito anziché presumere che ogni schermata corrisponda pixel per pixel.
Quale configurazione dovresti scegliere?
Configurazione
Ciò che guadagni
Principale compromesso
Migliore vestibilità
Archiviazione delle chiavi attiva, chiave di ripristino attiva
Le nuove sessioni possono recuperare la cronologia crittografata; il ripristino può sopravvivere alla perdita di tutti i dispositivi esistenti; è possibile recuperare anche i segreti di identità.
È necessario proteggere un potente segreto di recupero; il materiale della chiave crittografata è memorizzato sul server domestico.
La maggior parte degli utenti, soprattutto coloro che utilizzano più dispositivi
Archiviazione delle chiavi attiva, nessuna chiave di ripristino
Le chiavi di messaggio di backup possono migliorare la migrazione dei dispositivi finché si dispone di una sessione affidabile
Perdere tutti i dispositivi di cui ti fidi può impedirti di recuperare la tua identità e la tua storia.
Dispiegamenti temporanei o strettamente controllati che dispongono di un ulteriore piano di recupero
Deposito chiavi disattivato
Sul server non è memorizzata alcuna copia di backup delle chiavi delle camere.
I dispositivi nuovi o sostitutivi potrebbero non essere in grado di decifrare i messaggi più vecchi; la perdita del dispositivo diventa quindi molto più costosa.
Modelli di minaccia specifici in cui la minimizzazione del materiale crittografato delle chiavi custodito sul server ha la priorità rispetto alla possibilità di recupero.
Questo confronto si basa sulla spiegazione attualmente fornita da Element in merito all'archiviazione e al ripristino delle chiavi. Non si intende affermare che una configurazione sia universalmente la più sicura: disponibilità e riservatezza sono obiettivi diversi. Un backup crittografato riduce il rischio di perdita permanente dei dati, mentre la disabilitazione del backup riduce la quantità di materiale crittografato contenente le chiavi conservato dal fornitore dell'account.
Passaggio 1: Aprire le impostazioni di crittografia di Element
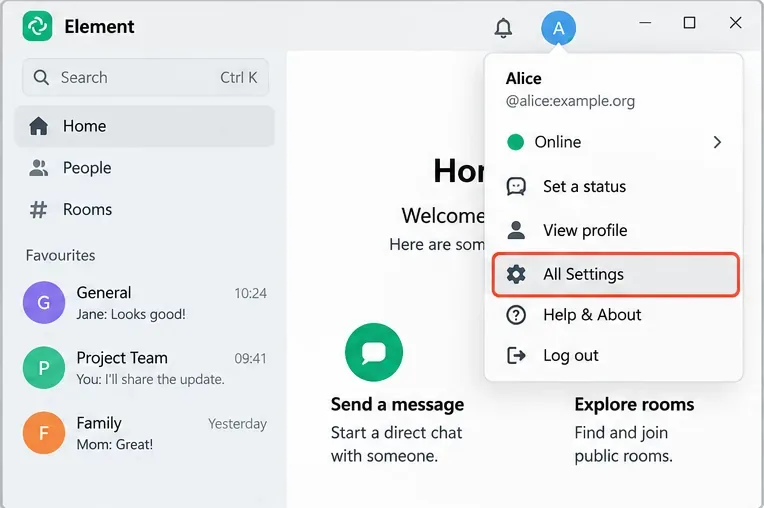
Su Element Web o Desktop, apri il menu del tuo avatar, seleziona Tutte le impostazioni e poi Crittografia . Su alcuni dispositivi mobili o client meno recenti, la sezione equivalente si chiama Sicurezza e privacy . La guida ufficiale di Element per il ripristino specifica esplicitamente che le istruzioni per la versione Web si applicano anche alle applicazioni desktop per Windows, macOS e Linux.
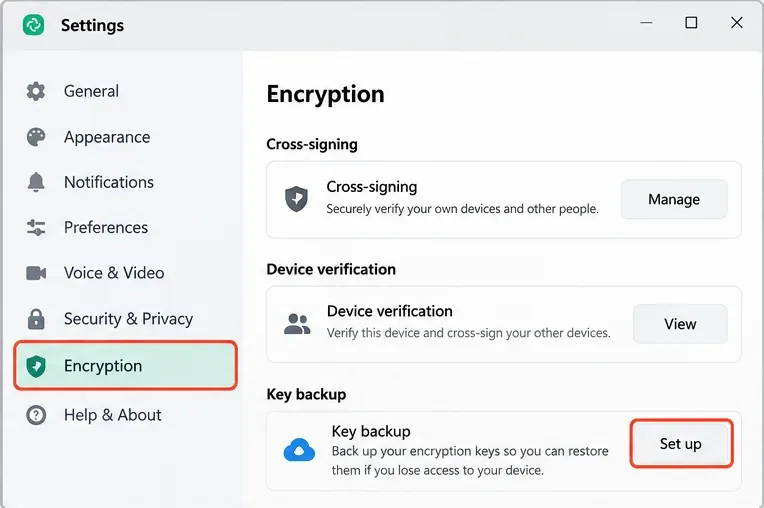
Apri il menu dell'account e seleziona Tutte le impostazioni. Nella documentazione attuale di Element Web/Desktop, i controlli di crittografia sono accessibili dall'area delle impostazioni principali.Utilizza la pagina Crittografia per verificare la verifica del dispositivo, lo stato della firma incrociata e il backup delle chiavi. Le etichette esatte possono variare a seconda del client Element e della versione.
Prima di apportare qualsiasi modifica, controlla lo stato della sessione corrente. Se la pagina indica che il dispositivo non è verificato, verificalo da un dispositivo già attendibile oppure utilizza una chiave di ripristino valida. La guida alla verifica del dispositivo di Element descrive entrambe le procedure.
Passaggio 2: Verificare se il backup della chiave è già attivo
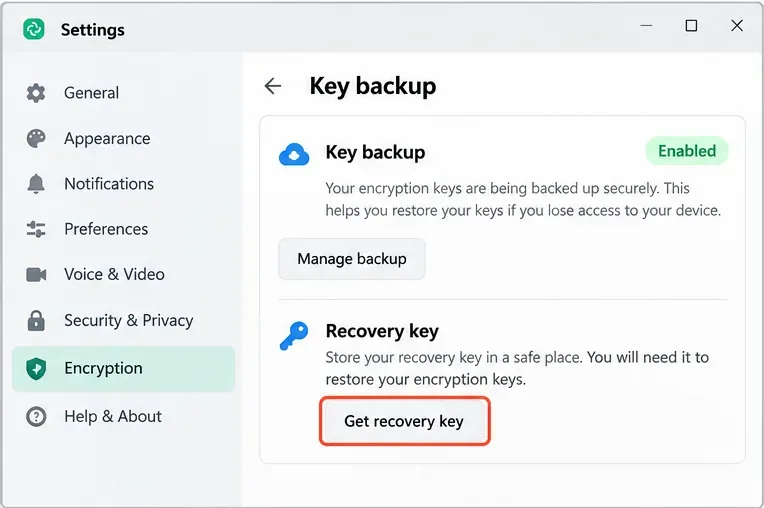
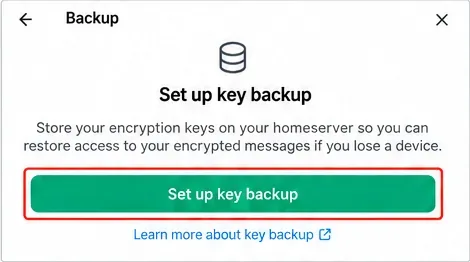
Non creare un nuovo backup solo perché vedi un menu di crittografia. Prima di tutto, controlla la sezione Backup o Backup sicuro. Se Element segnala che la sessione sta eseguendo il backup delle chiavi, la domanda successiva fondamentale è se possiedi ancora la chiave di ripristino. Se l'interfaccia utente offre l'opzione "Ottieni chiave di ripristino ", le attuali linee guida web di Element indicano che non ne hai ancora ottenuta una. Se offre l'opzione "Modifica chiave di ripristino" , il ripristino è già stato configurato.
Una volta attivato il backup, verificare che il client segnali che le chiavi di crittografia sono in fase di backup e che i controlli per la chiave di ripristino siano disponibili.
Se stai utilizzando un client che mostra ancora " Inizia a usare il backup delle chiavi" o "Configura il backup sicuro" , si tratta della vecchia dicitura per lo stesso obiettivo pratico: creare una copia crittografata lato server delle chiavi necessarie per ripristinare la cronologia dei messaggi.
Passaggio 3: Impostare o ottenere una chiave di ripristino
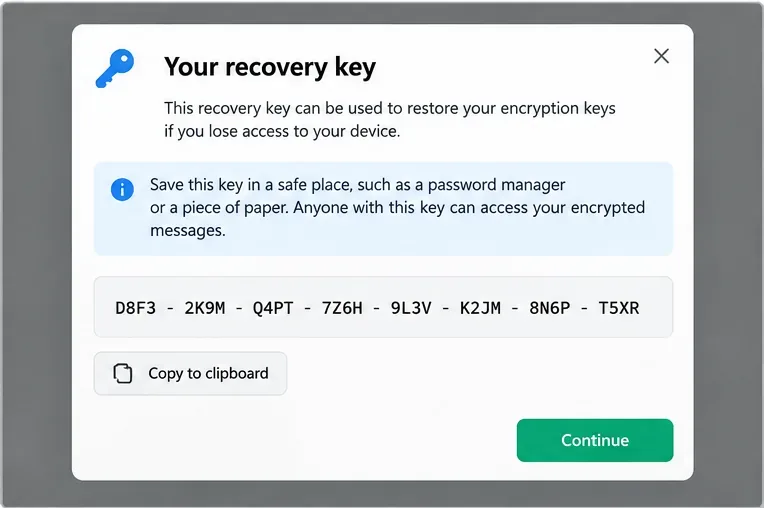
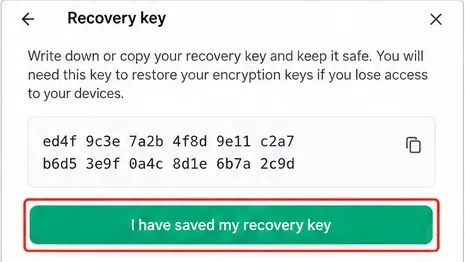
Segui le istruzioni per la configurazione del ripristino e lascia che Element generi la chiave di ripristino quando questa opzione è disponibile. Le FAQ di Element descrivono questa chiave come un codice univoco di 48 caratteri e raccomandano di conservarla in un gestore di password, su un'unità USB crittografata a livello hardware o come copia cartacea in un luogo fisico sicuro. È diversa dalla password del tuo account.
Salva la chiave di ripristino in un luogo indipendente dal dispositivo. Il valore di esempio mostrato qui è puramente illustrativo e non deve mai essere riutilizzato.Se il client visualizza ancora una schermata separata per la configurazione del backup delle chiavi, avviare il backup crittografato lato server da questo pannello di controllo.
È preferibile utilizzare una chiave di recupero generata automaticamente, a condizione che sia possibile conservarla in un luogo sicuro, poiché presenta un'elevata entropia e non dipende dalla scelta manuale della password. Alcune implementazioni di Element o client per dispositivi mobili consentono l'utilizzo di una frase/chiave di recupero fornita dall'utente, ma la documentazione della suite server di Element avverte che una frase scelta dall'utente può essere meno sicura e non dovrebbe mai riutilizzare la password dell'account. Consultare le linee guida di Element relative alle chiavi di recupero fornite dall'utente .
Passaggio 4: Verificare che il tasto di ripristino sia effettivamente utilizzabile
Salvare una stringa non è sufficiente se non si è certi che appartenga all'identità crittografica corrente. Element consiglia un metodo di verifica pratico: accedi a Element Web in un browser diverso, avvia la verifica del dispositivo e utilizza la chiave di recupero. Se la nuova sessione la accetta, la chiave corrisponde alla configurazione di recupero corrente.
Assicurati di aver salvato la chiave di ripristino prima di completare la configurazione; la perdita di tutti i dispositivi verificati e della chiave di ripristino può rendere irrecuperabile la cronologia crittografata precedente.
Questo test ha un costo operativo: crea un'altra sessione che dovrai esaminare in seguito. Se non desideri mantenerla, disconnettiti una volta completata la verifica. Non eseguire ripristini distruttivi solo per testare il ripristino.
Passaggio 5: Comprendere come si inserisce la firma incrociata
La firma incrociata rappresenta il livello di fiducia, non il backup della cronologia. Matrix definisce tre chiavi di firma incrociata: una chiave master, una chiave autofirmata per i propri dispositivi e una chiave di firma utente per le chiavi master di altri utenti. Ciò riduce la necessità di verificare manualmente ogni coppia di dispositivi. La guida tecnica di Matrix spiega in dettaglio la catena di fiducia nella documentazione relativa all'implementazione della firma incrociata .
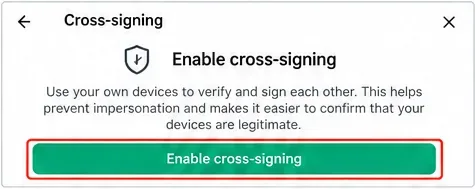
Nei client Element attuali, in genere non è necessario creare o gestire manualmente queste tre chiavi. L'applicazione inizializza l'identità crittografica tramite flussi di ripristino e verifica del dispositivo. La documentazione di Element meno recente mostra una schermata dedicata alla configurazione della firma incrociata, quindi non sorprendetevi se in un'installazione self-hosted o con supporto a lungo termine compare tale dicitura.
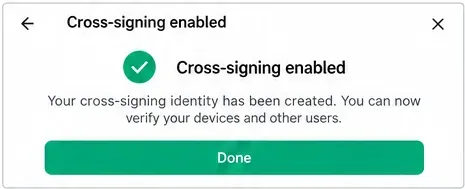
Alcune versioni di Element presentano la firma incrociata come passaggio di configurazione separato; le versioni più recenti potrebbero avviarla come parte del ripristino e della verifica del dispositivo.Un'identità di firma incrociata completa consente alle sessioni attendibili di firmare e verificare altre sessioni senza dover autorizzare manualmente ogni coppia di dispositivi.
Passaggio 6: Verifica un secondo dispositivo
Accedi sul secondo dispositivo. Element può verificare la sessione con la chiave di recupero o chiedendo a una sessione già verificata di approvarla. Quando si utilizza un'altra sessione attendibile, Element potrebbe offrire la scansione di un codice QR o il confronto di emoji. La sicurezza deriva dal confronto dei dati di verifica su due sessioni indipendenti, non dal semplice clic sui messaggi richiesti.
Dopo la verifica, apri una stanza crittografata con i messaggi precedenti. Una configurazione corretta dovrebbe consentire la lettura dei messaggi storici non appena la nuova sessione ottiene le chiavi di backup necessarie. La documentazione di onboarding di Element descrive il processo di onboarding con sessione verificata e il comportamento del backup sicuro.
Passaggio 7: scegli tra la chiave di ripristino e un altro dispositivo verificato
Se la comodità è un fattore determinante, utilizza un altro dispositivo verificato.
Se disponi ancora di una sessione affidabile su telefono o computer, approvare un nuovo accesso da quel dispositivo è veloce ed evita di dover digitare una lunga chiave di recupero. Lo svantaggio è la dipendenza dalla disponibilità e dall'integrità di tale sessione affidabile.
Utilizza la chiave di recupero quando la resilienza è fondamentale.
La chiave di ripristino è pensata per i casi in cui non è disponibile alcun dispositivo esistente. Per questo motivo, è più importante di una normale credenziale di accesso. Conservala separatamente dal laptop o dal telefono su cui è installato Element. Un gestore di password con una solida protezione dell'account è utile per molte persone; una copia cartacea offline o una copia hardware crittografata possono garantire maggiore indipendenza dagli account online.
Utilizza una frase memorabile solo quando il tuo cliente e la tua politica lo consentono
Una frase può essere più facile da ricordare, ma la sua efficacia dipende dalla sua efficacia. Element avverte specificamente le organizzazioni di valutare il rischio associato alle chiavi di recupero fornite dagli utenti, poiché frasi deboli o il riutilizzo delle password possono compromettere la protezione dei segreti crittografici memorizzati.
Passaggio 8: Verificare la configurazione finale
La sessione corrente risulta verificata.
I report di backup/archiviazione delle chiavi indicano che le chiavi vengono salvate anziché attendere la configurazione.
Hai una chiave di ripristino memorizzata in una posizione indipendente dal dispositivo corrente.
Una sessione appena verificata può decrittografare almeno un campione della cronologia crittografata precedente, che dovrebbe essere disponibile per il tuo account.
Le sessioni vecchie o sconosciute vengono esaminate e chiuse se non sono più necessarie.
Non utilizzare un ripristino distruttivo come procedura di risoluzione dei problemi di routine. Element avverte che, in assenza di dispositivi verificati e di una chiave di ripristino funzionante, il ripristino dell'identità crittografica può comportare la perdita dell'accesso ai messaggi crittografati in precedenza e potrebbe richiedere una nuova verifica dei contatti. La guida ufficiale alla sicurezza dell'account e la guida alla chiave di ripristino illustrano dettagliatamente tale conseguenza.
Cosa fare se l'archivio delle chiavi segnala una mancata sincronizzazione
Le FAQ di Element indicano che le app monitorano la presenza locale delle chiavi che stabiliscono l'identità digitale. Se una o più chiavi risultano mancanti, potrebbe comparire un avviso di mancata sincronizzazione dell'archivio delle chiavi e potrebbe essere richiesto di inserire la chiave di recupero. L'inserimento della chiave di recupero valida consente al client di recuperare i segreti di identità mancanti dall'archivio crittografato delle chiavi. Se i dati archiviati sono incompleti, Element afferma che potrebbe essere necessario un ripristino dell'identità digitale.
Prima di ripristinare, controlla ogni dispositivo su cui sei ancora connesso. Una sessione verificata potrebbe contenere ancora i segreti o le chiavi della stanza necessari. Per i casi più complessi, Element documenta anche l'esportazione/importazione manuale delle chiavi di crittografia end-to-end per le stanze, ma si tratta di una procedura di backup separata rispetto alla normale archiviazione delle chiavi.
Configurazione consigliata in base al caso d'uso
Caso d'uso
Raccomandazione
Perché
Account personale su telefono e laptop
Archiviazione delle chiavi attiva, chiave di ripristino generata memorizzata in un gestore di password, entrambi i dispositivi verificati
Un buon recupero senza rendere difficili le modifiche di routine del dispositivo.
Piccolo team con frequenti sostituzioni dei dispositivi.
Richiedere sessioni verificate e la configurazione del ripristino; indicare agli utenti dove è memorizzata la chiave di ripristino.
Riduce le richieste di assistenza causate dalla perdita della cronologia crittografata.
Ambiente ad alta riservatezza con rigorosa minimizzazione dei dati sul server.
Valutare la possibilità di disabilitare l'archiviazione delle chiavi solo dopo aver accettato il rischio di disponibilità e aver definito un altro processo di trasferimento delle chiavi.
Riduce al minimo la quantità di materiale crittografato memorizzato sul server, ma aumenta notevolmente le conseguenze della perdita del dispositivo.
Utente che possiede un dispositivo verificato ma ha perso la chiave di ripristino
Genera/modifica la recovery dal dispositivo verificato prima di disconnetterti.
Preserva l'identità crittografica esistente ripristinando al contempo un metodo di recupero indipendente.
In conclusione
Il backup delle chiavi protegge l'accesso alla cronologia crittografata ; la firma incrociata protegge la fiducia nei dispositivi e nelle identità . Nelle moderne versioni di Element, questi due elementi lavorano insieme tramite l'archiviazione crittografata delle chiavi, il ripristino e la verifica della sessione. Per la maggior parte degli utenti, la configurazione pratica è semplice: mantenere l'archiviazione delle chiavi abilitata, ottenere una chiave di ripristino generata, conservarla in un luogo sicuro lontano dal dispositivo in uso e verificare ogni sessione utilizzata attivamente. Le configurazioni alternative sono valide solo se i relativi compromessi, in particolare la perdita permanente dei vecchi messaggi crittografati in caso di smarrimento del dispositivo, sono accettabili in base al modello di rischio.