I migliori server TFTP per Windows, Linux e macOS

Confronta i migliori server TFTP per Windows, Linux e macOS, tra cui SolarWinds, Tftpd64, tftpd-hpa, atftpd, haneWIN e dnsmasq.
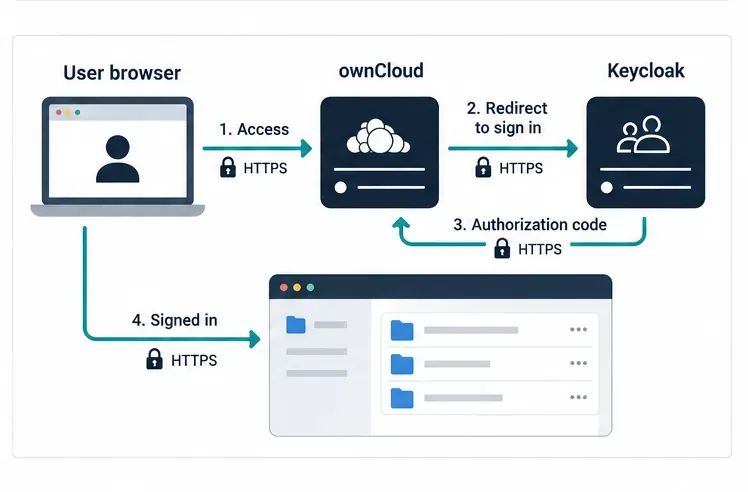
Questa guida collega ownCloud Infinite Scale (oCIS) a Keycloak utilizzando OpenID Connect (OIDC), il livello di identità basato su OAuth 2.0. Keycloak autentica gli utenti; oCIS si fida dell'identità firmata e delle informazioni di accesso rilasciate da Keycloak. L'accesso tramite browser utilizza reindirizzamenti HTTPS, mentre oCIS deve anche raggiungere gli endpoint di rilevamento e di firma delle chiavi di Keycloak.
Al 6 ottobre 2026, la documentazione di amministrazione di ownCloud descrive queste impostazioni in Infinite Scale 9.0. L'esempio di distribuzione ufficiale di Keycloak è un utile punto di partenza, ma il file Compose e l'esportazione del realm possono cambiare. Assicurati di utilizzare versioni di immagini compatibili e rivedi i file che distribuisci, invece di copiare ciecamente un esempio senza versione.
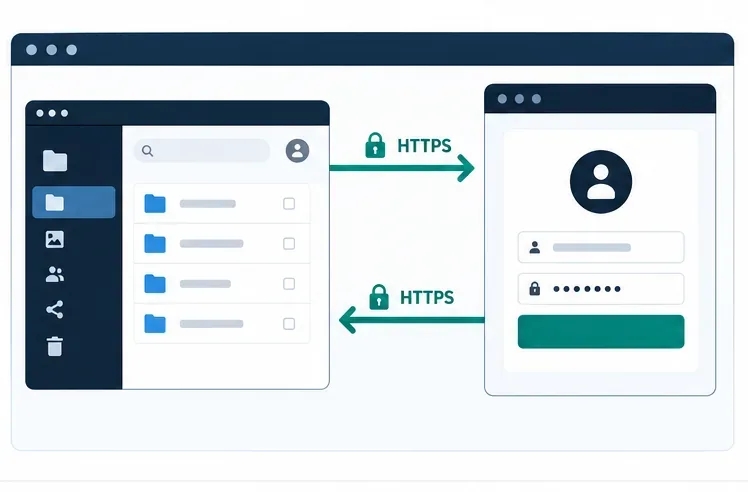
Preparare l'indirizzo HTTPS pubblico per oCIS, ad esempio https://cloud.example.com, e l'indirizzo HTTPS pubblico per Keycloak, ad esempio https://sso.example.com. Entrambi i nomi devono essere risolvibili correttamente dai browser degli utenti. Il server oCIS deve inoltre essere in grado di raggiungere i metadati OIDC e le chiavi di firma pubbliche di Keycloak. Se un proxy inverso funge da front-end per uno dei due servizi, configurare in modo coerente il suo hostname pubblico e le intestazioni inoltrate.
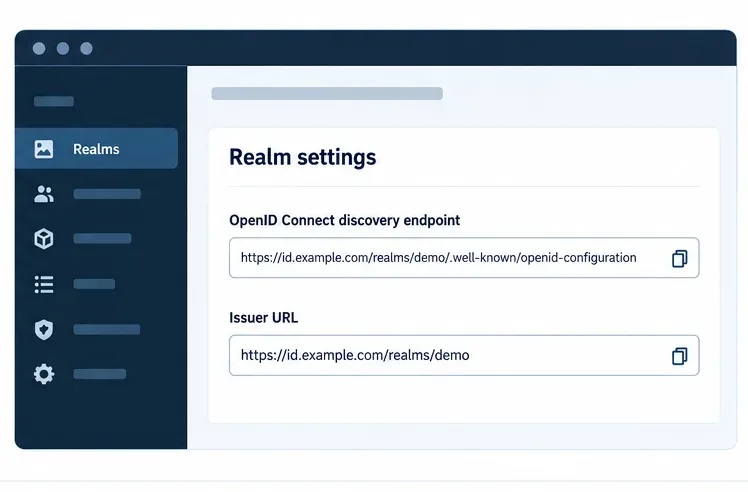
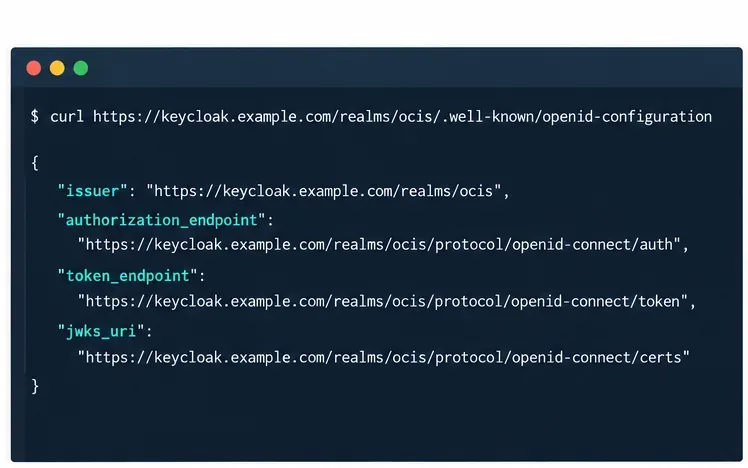
In Keycloak, l'emittente OIDC è normalmente l'URL del realm, non l'URL della console di amministrazione né l'URL del documento di discovery. Per un realm denominato team, potrebbe apparire come https://sso.example.com/realms/team. Le installazioni o le distribuzioni più vecchie con un prefisso di percorso potrebbero essere diverse, quindi non costruire il valore a memoria. Apri il documento di discovery del realm all'indirizzo https://sso.example.com/realms/team/.well-known/openid-configuratione copia esattamente il valore della sua issuerproprietà.
Da un server in grado di raggiungere Keycloak, è possibile esaminare il documento con:
curl -fsS https://sso.example.com/realms/team/.well-known/openid-configurationVerifica che l'emittente restituito utilizzi lo stesso schema, host, percorso e nome di realm che configurerai in oCIS. OpenID Connect convalida l'identità dell'emittente in modo preciso; una mancata corrispondenza del nome host del proxy inverso o una barra aggiuntiva possono impedire l'accesso.
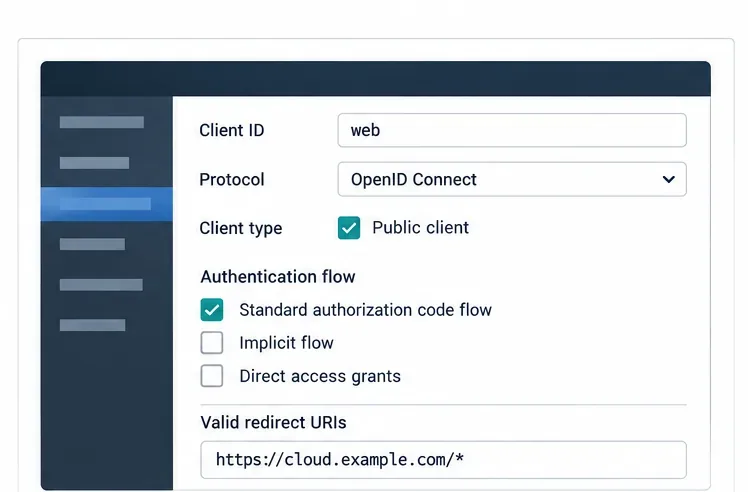
Un client è la registrazione dell'applicazione che Keycloak utilizza per decidere quale servizio può richiedere l'accesso. Crea o adatta un client OpenID Connect nel realm utilizzato per oCIS. Utilizza un ID client come web, o un valore personalizzato, e assicurati che corrisponda al WEB_OIDC_CLIENT_IDvalore in oCIS. L'esempio ufficiale di ownCloud utilizza webcome predefinito.
Per un client basato su browser, utilizzare il flusso standard del codice di autorizzazione e una configurazione client pubblica coerente con il realm di esempio ufficiale. Inserire i modelli di reindirizzamento HTTPS e di reindirizzamento post-logout esatti richiesti dalla propria implementazione. Un modello di nome host specifico, come ad esempio, https://cloud.example.com/*è più facile da controllare rispetto a un carattere jolly generico utilizzato su tutti gli host. Aggiungere solo le origini web necessarie all'implementazione. Non creare un segreto client per un client browser pubblico e poi incorporarlo nella configurazione frontend.
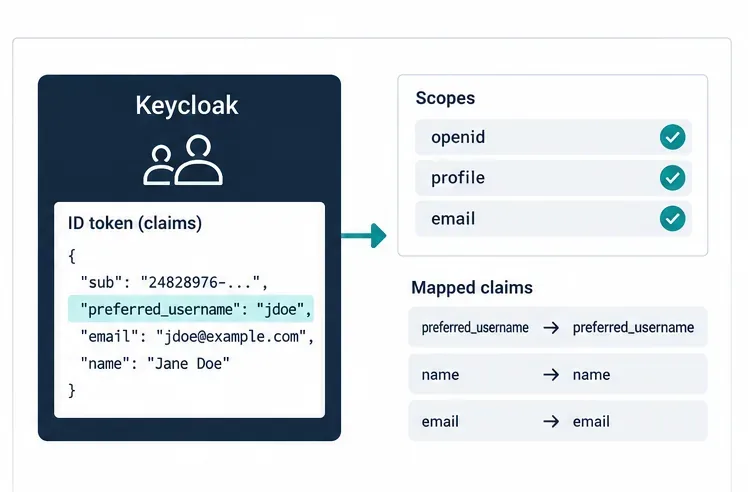
Le attestazioni OIDC sono attributi di identità contenuti in un token o restituiti dall'endpoint user-info. Come minimo, scegli attentamente l'attestazione username. Il proxy ownCloud utilizza di default l'impostazione predefinita preferred_usernameper la risoluzione di un utente, e l'esempio di Keycloak configura il client web con ambiti standard di profilo ed email. Verifica che il tuo realm restituisca effettivamente le attestazioni che utilizzi; la disponibilità delle attestazioni dipende dagli ambiti client e dai mapper di protocollo.
Per gli account esistenti, la rivendicazione configurata deve corrispondere all'attributo utente stabile di ownCloud corrispondente. Un nome utente o un indirizzo email modificati possono causare problemi di corrispondenza dell'account se vengono utilizzati come identificativo permanente. La subrivendicazione è garantita come univoca e stabile per ciascun provider di identità, ma potrebbe non corrispondere a un nome utente preesistente. Prima di consentire l'accesso a tutti gli utenti, testare la mappatura dell'account con un account non amministratore.
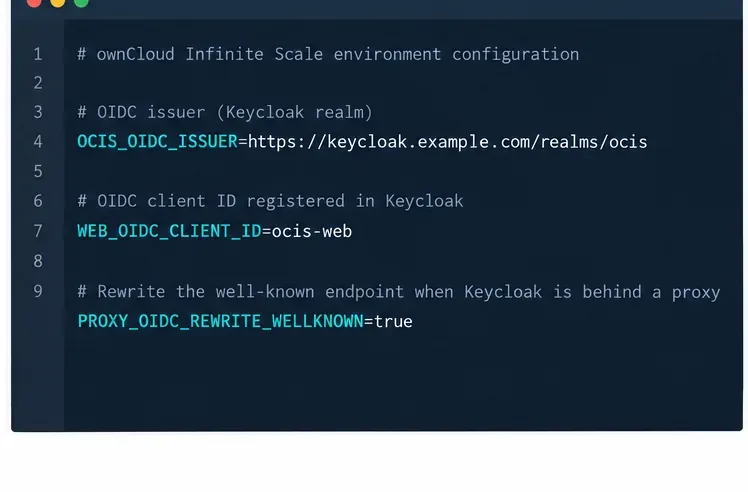
Imposta i seguenti valori nell'ambiente per la distribuzione oCIS. L'esempio presuppone HTTPS e un realm Keycloak all'indirizzo /realms/team. Utilizza i tuoi URL. Questo blocco in stile YAML è a scopo illustrativo; Docker Compose, Kubernetes, systemd e altri metodi di distribuzione esprimono le variabili d'ambiente in modo diverso.
OCIS_URL: https://cloud.example.com
OCIS_OIDC_ISSUER: https://sso.example.com/realms/team
PROXY_OIDC_REWRITE_WELLKNOWN: "true"
WEB_OIDC_CLIENT_ID: web
PROXY_USER_OIDC_CLAIM: preferred_username
OCIS_EXCLUDE_RUN_SERVICES: idpOCIS_OIDC_ISSUERSeleziona il provider di identità esterno. PROXY_OIDC_REWRITE_WELLKNOWN=trueFa sì che il proxy riscriva l'endpoint di rilevamento OpenID Connect all'emittente configurato; ownCloud documenta questo come necessario affinché i suoi client desktop e mobili possano rilevare il provider. WEB_OIDC_CLIENT_IDDeve corrispondere al client Keycloak. L'esclusione idpsegue l'esempio Keycloak di ownCloud in modo che il provider incorporato non venga avviato come provider di accesso attivo.
Se si desidera che oCIS crei account al primo accesso riuscito, impostare PROXY_AUTOPROVISION_ACCOUNTS=truee configurare il servizio Graph con un backend utente abilitato alla scrittura. Impostare PROXY_USER_OIDC_CLAIMe PROXY_AUTOPROVISION_CLAIM_USERNAMEsullo stesso claim; per l'attributo username, ownCloud documenta PROXY_USER_CS3_CLAIM=usernameper questo flusso. Il provisioning automatico è facoltativo e dovrebbe essere testato separatamente dall'autenticazione. Non attivarlo a meno che i claim in entrata non siano univoci e mappati come previsto.
Infinite Scale utilizza una Content Security Policy (CSP) per controllare quali origini esterne il suo client web può contattare. La documentazione di ownCloud afferma che un provider di identità esterno come Keycloak richiede una definizione CSP appropriata. Se il pulsante di accesso viene visualizzato ma il browser blocca la richiesta, controlla la console del browser per eventuali errori CSP. Configura la policy PROXY_CSP_CONFIG_FILE_LOCATIONe consenti solo l'origine Keycloak e le direttive necessarie per la tua implementazione. Riavvia il proxy o l'implementazione dopo aver modificato il file. Non risolvere un problema di connessione consentendo tutte le origini.
Applica le modifiche all'ambiente e riavvia il deployment oCIS utilizzando il metodo che già usi per gestirlo. Non esiste un comando di riavvio universale: un progetto Compose, un carico di lavoro Kubernetes e un servizio systemd hanno controlli diversi. Quindi controlla ogni anello della catena:
issuer, authorization_endpoint, token_endpoint, e jwks_uri.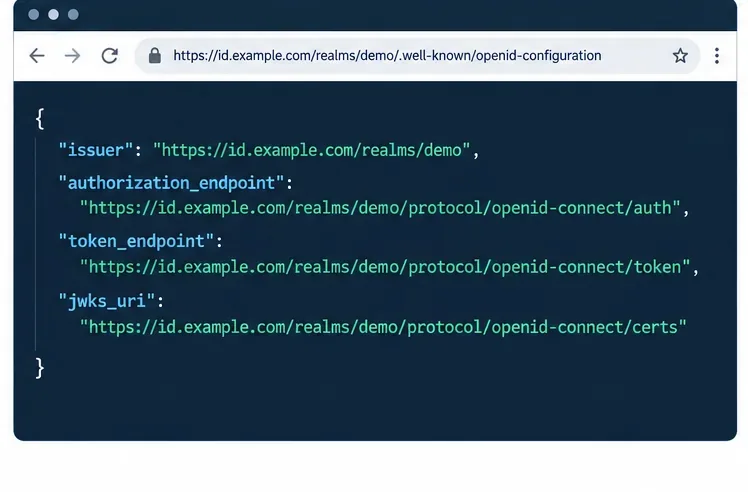
| Sintomo | Prima verifica |
|---|---|
| Emittente non corrispondente o token non valido | Confronta OCIS_OIDC_ISSUERcarattere per carattere con il valore del documento di scoperta issuer. |
| Errore URI di reindirizzamento in Keycloak | Verifica che gli URL di reindirizzamento e di post-logout validi del client corrispondano all'URL pubblico reale di ownCloud, inclusi HTTPS e percorso. |
| L'accesso funziona tramite browser, ma non tramite client desktop o mobile. | Conferma PROXY_OIDC_REWRITE_WELLKNOWN=truee verifica la risposta di rilevamento fornita all'URL di ownCloud. |
| La console del browser segnala le richieste bloccate | Esamina il CSP e autorizza l'origine Keycloak con le direttive richieste. |
| L'utente effettua l'accesso ma visualizza un errore dell'account o un account duplicato | Verifica il claim del nome utente, il suo valore nel token o nella risposta user-info e la mappatura all'account esistente. |
| Le richieste TLS o di rilevamento dal server falliscono. | Verificare il funzionamento del DNS, del routing del proxy inverso, dell'attendibilità della catena di certificati e che l'host oCIS possa raggiungere Keycloak. |
latesttag fluttuante.Confronta i migliori server TFTP per Windows, Linux e macOS, tra cui SolarWinds, Tftpd64, tftpd-hpa, atftpd, haneWIN e dnsmasq.
Confronta cinque alternative a Microsoft Access per la gestione di database su desktop, SQLite, senza codice e tramite browser, evidenziandone punti di forza, limiti e casi d'uso più adatti.
Comprendere come i termini "ingress" e "egress" descrivono il traffico in entrata e in uscita, perché la direzione dipende dal confine della rete e come monitorare la larghezza di banda e individuare i trasferimenti di dati rischiosi.
Confronta sei server e collettori syslog gratuiti per Windows e Linux, inclusi strumenti con interfaccia grafica, opzioni open source, funzionalità di ricerca, avvisi e trasporto sicuro.
Scopri cosa fa Microsoft IIS, come funzionano la sua pipeline di richieste e i pool di applicazioni e quando Apache, NGINX o Caddy potrebbero essere più adatti alle tue esigenze di server web.
Diagnostica i picchi di utilizzo della CPU del browser Jitsi Meet e riduci il carico del client controllando i riquadri video, gli effetti della fotocamera, la grafica del browser e le impostazioni dell'host.
Monitora lo stato di salute, il carico della conferenza e il traffico di Jitsi Videobridge con il suo endpoint Prometheus integrato, quindi esplora e visualizza i dati in Grafana.
Configura un dominio personalizzato per Jitsi Meet Docker con DNS, URL pubblico, HTTPS, Let's Encrypt, porte del firewall, impostazioni NAT e verifica end-to-end.
Fix Zimbra Admin Console 404 errors after SSL renewal by checking the correct URL and port, proxy routing, service status, deployed certificates, and logs.
Scopri come diagnosticare e risolvere l'avviso di configurazione di PHP OPcache di Nextcloud controllando l'SAPI PHP attivo, i limiti di dimensionamento, i commenti e le impostazioni di riconvalida.








