Come configurare l'autenticazione LDAP e Active Directory in Nextcloud
Se per accedere a Nextcloud è necessario utilizzare gli stessi account di directory dell'organizzazione, è necessario abilitare il backend LDAP integrato per utenti e gruppi e configurarlo per la connessione a LDAP o Active Directory (AD). La configurazione più sicura prevede l'utilizzo di un account di directory dedicato per le ricerche, la crittografia dei dati di trasporto, un ambito utente volutamente limitato e un accesso di prova prima del rilascio.
La procedura descritta di seguito si basa sul Manuale di amministrazione di Nextcloud 35, aggiornato al 7 ottobre 2026. Le versioni di Nextcloud e i pacchetti di hosting possono presentare etichette o posizioni dei controlli diverse. Le immagini dell'interfaccia sono guide visive alle impostazioni documentate e non rappresentano una configurazione reale del server; si consiglia di utilizzare le etichette e il manuale di amministrazione della versione installata.
Cosa cambia quando Nextcloud utilizza LDAP o Active Directory?
Nextcloud verifica gli utenti idonei confrontandoli con la directory, consentendo così agli utenti di accedere con le proprie credenziali LDAP o AD senza dover utilizzare password locali separate per Nextcloud. Il backend LDAP può anche esporre i gruppi della directory. Nextcloud legge le informazioni della directory; non gestisce, modifica o elimina gli account della directory. L'amministratore LDAP rimane responsabile di tali account e delle relative appartenenze ai gruppi.
Questa soluzione è utile quando un'organizzazione gestisce già gli account in modo centralizzato. Aggiunge una dipendenza: Nextcloud deve essere in grado di raggiungere la directory e convalidarne il certificato TLS. Un'interruzione del servizio della directory, una regola di rete o un problema con il certificato possono interrompere l'accesso alla directory, quindi è importante mantenere un account amministratore di Nextcloud testato e un percorso funzionante verso il server durante la configurazione dell'integrazione.
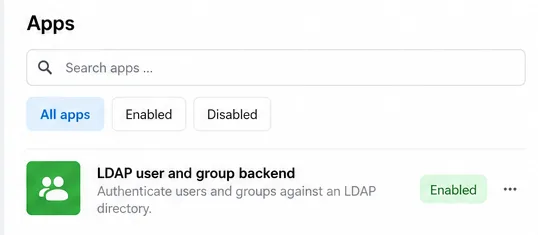
Nelle impostazioni delle app, il backend per utenti e gruppi LDAP risulta abilitato prima che venga configurata la connessione al server.
Cosa bisogna preparare prima di collegarsi?
Endpoint della directory: il nome host LDAP o AD, il metodo di connessione crittografata consentito e la relativa porta. Nextcloud accetta un nome host LDAPS come ldaps://directory.example.com; la porta 636 è la porta predefinita LDAPS.
Account di ricerca: un account di servizio dedicato le cui autorizzazioni di directory consentono le ricerche necessarie a Nextcloud. Utilizzare solo l'accesso richiesto per la ricerca. Conservare la password nell'interfaccia di amministrazione protetta e non incollarla in un ticket o in un registro pubblico.
Nome distinto di base (DN): la sottostruttura della directory in cui effettuare la ricerca, ad esempio dc=example,dc=com. Chiedi al tuo amministratore di directory il DN corretto anziché cercarlo a partire da un dominio di posta elettronica.
Ambito e identità di test: decidere quali persone e gruppi devono essere visibili e identificare un account di test consentito e, se possibile, un account da escludere.
Supporto PHP LDAP: per un server installato manualmente, verificare che l'estensione PHP LDAP sia abilitata per il runtime PHP che gestisce Nextcloud. Molte distribuzioni Linux la includono nel pacchetto php-ldap. Le installazioni "chiavi in mano" potrebbero già includere i moduli necessari; consultare la documentazione del pacchetto.
Utilizza LDAPS o un altro protocollo di trasporto LDAP protetto da TLS e approvato per la tua directory. Installa la catena di certificati emittenti sull'host Nextcloud e assicurati che la libreria LDAP di PHP la consideri attendibile. Non risolvere gli errori relativi ai certificati disattivando la convalida dei certificati in ambiente di produzione.
Come si abilita il backend LDAP e si inseriscono i dettagli del server?
Accedi con un account amministratore di Nextcloud. Apri le app e abilita il backend LDAP per utenti e gruppi, se non è già attivo.
Apri le impostazioni di amministrazione e seleziona la sezione Backend utenti e gruppi LDAP. Inizia dalla scheda Server . Una nuova configurazione potrebbe richiedere un test del server con esito positivo prima che le altre schede diventino disponibili.
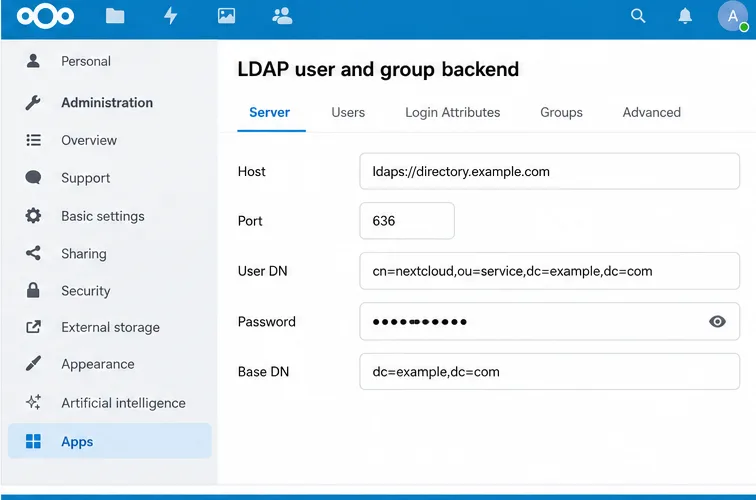
Inserisci l'host della directory. Per una connessione LDAPS crittografata, un valore tipico è ldaps://directory.example.com. Inserisci la porta corretta se Nextcloud non la rileva automaticamente; la porta LDAPS tipica è la 636. Segui le impostazioni del tuo team di directory se la tua organizzazione utilizza un'altra configurazione LDAP sicura.
Inserisci il DN utente completo e la password dell'account di ricerca. Il manuale di Nextcloud consiglia di utilizzare un utente di sistema LDAP dedicato per questo scopo. Lascia vuoti i campi delle credenziali solo se la tua directory consente esplicitamente le ricerche anonime.
Inserisci il DN di base, ad esempio dc=example,dc=com. Se utenti o gruppi risiedono in rami separati, puoi perfezionare i loro alberi di base nelle impostazioni avanzate dopo che la connessione di base è stata stabilita.
La scheda Server contiene l'host LDAPS, la porta, le credenziali dell'account di ricerca e il Base DN della directory utilizzato per la ricerca.
Nextcloud è in grado di rilevare automaticamente valori come la porta e il Base DN, e il suo processo di configurazione può riconoscere le impostazioni comuni di Active Directory. Considera il rilevamento come un punto di partenza: verifica che il Base DN visualizzato e gli utenti restituiti corrispondano all'ambito della directory previsto.
Quali utenti possono essere visualizzati e quali possono accedere?
Si tratta di decisioni correlate ma separate. La scheda Utenti controlla quali utenti della directory vengono visualizzati negli elenchi utenti di Nextcloud. La scheda Attributi di accesso controlla quale attributo della directory Nextcloud confronta con il nome inserito da una persona al momento dell'accesso. Il fatto che un utente sia rilevabile non dimostra di per sé che l'attributo di accesso sia configurato come previsto.
Nella scheda Utenti, inizia con le classi di oggetti rilevate da Nextcloud e il filtro utenti. Se desideri limitare l'accesso a un gruppo di directory, utilizza la selezione del gruppo o una query LDAP raw supportata dalla tua directory. Ad esempio, un filtro in stile AD potrebbe essere (&(objectCategory=person)(objectClass=user)(memberOf=CN=Nextcloud Users,OU=Groups,DC=example,DC=com)). Sostituisci il DN del gruppo e la base con i valori reali della tua directory; non incollare questo esempio senza modifiche.
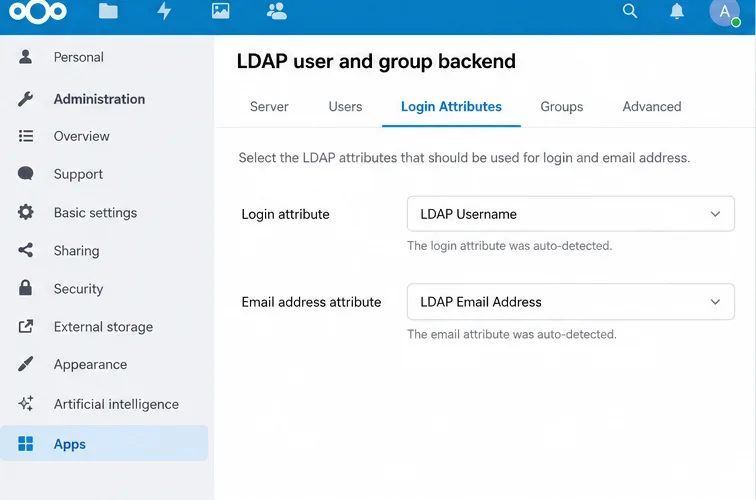
Nella sezione Attributi di accesso, selezionare l'identificativo di accesso previsto dall'organizzazione. Per Active Directory, questo corrisponde in genere all'attributo del nome account sAMAccountName; alcune organizzazioni potrebbero consentire anche l'accesso tramite indirizzo e-mail. Assicurarsi che le scelte siano coerenti con le proprie policy e testare il formato esatto del nome utente che il personale utilizzerà. Nella scheda Gruppi, selezionare i gruppi di directory che devono essere disponibili per Nextcloud. L'individuazione dei gruppi e l'autorizzazione all'accesso non sempre coincidono.
La scheda Attributi di accesso controlla quali attributi della directory possono corrispondere a un nome utente inserito nella pagina di accesso di Nextcloud.
È consigliabile modificare le impostazioni avanzate prima di effettuare il test?
Di solito no. Innanzitutto, verifica la connessione di base e l'ambito della directory. La scheda Avanzate include opzioni di connessione, directory, attributi speciali e profilo; modifica solo le impostazioni richieste dal tuo ambiente.
Presta particolare attenzione alla mappatura delle identità. Nextcloud assegna a ciascun utente LDAP un nome utente interno stabile, normalmente derivato dall'UUID della directory, e associa tale identità alla voce della directory. Il nome utente interno può essere utilizzato nei nomi delle cartelle home e negli URL dei servizi. La modifica delle regole relative all'UUID o al nome utente interno dopo la mappatura degli account può far sì che Nextcloud tratti gli utenti come persone diverse e complicare l'accesso ai file esistenti. Definisci questi valori prima della messa in produzione e non cancellare le mappature LDAP su un server attivo.
Per una prima implementazione, evitate di abilitare la modifica delle password LDAP a meno che non abbiate configurato specificamente le autorizzazioni di directory e il trasporto crittografato per tale operazione. Nextcloud documenta ulteriori requisiti per la modifica delle password, tra cui le autorizzazioni di scrittura e TLS. L'autenticazione LDAP standard non richiede di concedere all'account di ricerca l'autorizzazione a modificare le password degli utenti.
Come si testa la connessione e come la si salva?
Nella scheda Server, seleziona Verifica configurazione . Il test utilizza i valori attualmente presenti nel modulo; Nextcloud afferma che non è necessario salvare prima.
Se il test ha esito positivo, salva la configurazione. La documentazione di Nextcloud avverte che la configurazione deve essere attiva; una configurazione disabilitata può generare un risultato errato ("password errata") anche quando gli altri valori sono corretti. Un test superato con successo di solito la attiva automaticamente.
Apri la pagina Utenti di Nextcloud e verifica che vengano visualizzati gli utenti e i gruppi della directory previsti. Confronta il risultato con l'ambito di accesso che avevi in mente.
Esegui un test di accesso reale utilizzando un account autorizzato, quindi verifica che un account escluso non possa accedere se hai configurato una lista di utenti consentiti. Conferma che i gruppi previsti possano essere utilizzati per la condivisione e che il nome visualizzato e l'indirizzo e-mail dell'account siano corretti.
Un risultato positivo del test di configurazione conferma che Nextcloud può connettersi e associarsi con le impostazioni del server correnti; successivamente, salva e verifica gli utenti.
Cosa succede se il test fallisce o gli utenti non si presentano?
Sintomo
Cosa controllare
Timeout della connessione o impossibile contattare il server.
Verifica il DNS dall'host Nextcloud, le regole di routing e del firewall, il nome host e la porta LDAP. Conferma che la directory sia in ascolto sull'endpoint sicuro selezionato.
Errore del certificato o TLS
Installa la catena di certificati della directory in un punto in cui lo stack LDAP PHP del server possa considerarla attendibile. Verifica la configurazione dell'autorità di certificazione LDAP del sistema e, per LDAPS, che la porta corrisponda all'endpoint. Mantieni la verifica del certificato abilitata.
Credenziali di associazione non valide o non valide
Verificare il DN completo dell'account di ricerca, la password e le autorizzazioni per la ricerca nel sottostruttura configurata. Confermare che la configurazione sia attiva prima di considerare un errore di accesso come dovuto a una password errata.
La connessione è avvenuta con successo, ma la pagina Utenti è vuota.
Esamina il Base DN, la classe dell'oggetto utente, il filtro utente e le eventuali restrizioni di gruppo. Un filtro può essere sintatticamente valido e tuttavia non corrispondere ad alcun account previsto.
Gli utenti risultano presenti ma non riescono ad accedere.
Verifica gli attributi di accesso e l'identificativo di accesso esatto inserito dagli utenti. Assicurati inoltre che l'account sia incluso nel filtro di accesso e che la configurazione LDAP sia attiva.
I gruppi AD nidificati non concedono l'accesso
Nextcloud documenta che l'abilitazione dei gruppi nidificati potrebbe non essere sufficiente per la visualizzazione degli utenti e l'accesso. I filtri per utenti e accessi potrebbero richiedere anche una regola di corrispondenza di Active Directory; è necessario concordare il filtro esatto con l'amministratore della directory.
Per una diagnostica da riga di comando, Nextcloud fornisce comandi LDAP quando l'app backend LDAP è abilitata. Esegui il comando occ ldap:show-configper trovare l'ID di configurazione, quindi testalo con occ ldap:test-config s01, sostituendo s01con l'ID mostrato sul tuo server. In una tipica installazione Linux, il comando potrebbe essere simile a questo:
Regola l'utente del server web e il percorso di Nextcloud in base alla tua installazione. Considera l'output diagnostico come riservato, poiché i dettagli di configurazione potrebbero rivelare la struttura delle tue directory.
Verifica finale del lancio
Il server Nextcloud può raggiungere l'endpoint LDAP utilizzando il protocollo di trasporto crittografato approvato dall'organizzazione.
L'account di servizio può cercare solo ciò di cui ha bisogno e il certificato viene convalidato correttamente.
L'elenco degli utenti visibili e i filtri di accesso corrispondono al gruppo di accesso previsto.
Un account di prova autorizzato può accedere con l'identificativo previsto, mentre un account escluso viene rifiutato.
Il comportamento relativo al nome utente interno e all'UUID viene definito prima che gli utenti inizino a memorizzare i dati di produzione.
Rimangono disponibili un account amministratore locale e una procedura di ripristino documentata.