Come disabilitare la telemetria e la registrazione dei dati in Jitsi Meet
Se ospiti una riunione su Jitsi Meet, puoi disattivare i gestori di analisi dell'app e bloccare le sue richieste facoltative di terze parti config.js. Questo riduce la telemetria lato client, ma non disattiva i log del server web, Docker, Prosody, Jicofo o Videobridge. Si tratta di percorsi dati separati, gestiti dall'operatore del server. Se partecipi a una riunione su Jitsi Meet meet.jit.sio su un altro servizio ospitato, non puoi modificarne direttamente le impostazioni lato server.
Al 6 ottobre 2026, la documentazione di riferimento per la configurazione di Jitsi è ancora valida analytics.disabled. disableThirdPartyRequestsNessuna recente modifica del prodotto richiede una procedura diversa. I passaggi seguenti si applicano a un'implementazione web self-hosted; gli SDK per dispositivi mobili, le integrazioni incorporate e i pannelli di hosting di terze parti potrebbero esporre controlli diversi.
La sala d'attesa della sala riunioni è il client rivolto all'utente; le sue opzioni di analisi sono controllate dalla configurazione fornita dall'host.
Cosa significano “telemetria” e “registrazione” in Jitsi Meet
Il client web di Jitsi può caricare gestori di analisi o connettersi a servizi di statistiche esterni configurati. La configurazione include un flag di disabilitazione a livello di analisi e opzioni per servizi come rtcstats. Un'impostazione separata sulla privacy disableThirdPartyRequestsblocca le richieste di terze parti e fa sì che gli avatar vengano generati localmente; Jitsi precisa che le integrazioni con servizi di statistiche esterni non funzioneranno quando questa impostazione è abilitata.
WebRTC necessita comunque di scambiare segnali e traffico multimediale affinché una riunione funzioni. Disabilitare l'analisi non nasconde l'indirizzo di rete di un utente all'infrastruttura della riunione, non rimuove un partecipante dalla stanza, non impedisce all'organizzatore di registrare né cancella i dati già raccolti. Anche i log di accesso al server e i log diagnostici sono indipendenti dall'analisi del browser. La guida all'analizzatore di log di Jitsi descrive uno stack separato in grado di raccogliere i log dei componenti tramite OpenTelemetry e Loki, il che illustra perché una singola impostazione del client non può disabilitare tutti i log.
1. Confermare chi controlla l'implementazione
Per un server Jitsi che amministri, individua il file di configurazione web. Nelle installazioni di pacchetti Debian o Ubuntu più comuni, si trova in genere in /etc/jitsi/meet/<your-domain>-config.js. Con Docker, il file host viene solitamente montato nel container web come suo config.js; utilizza il percorso e la mappatura del volume nella tua configurazione Compose. Esegui un backup prima di modificarlo e preserva la struttura esistente del file.
Se utilizzi solo riunioni pubbliche o ospitate da un fornitore, potrebbe essere disponibile un'opzione client per limitare le tue informazioni, ma la gestione dei log, della conservazione e dell'analisi dei dati da parte del server è a discrezione dell'host. Richiedi al fornitore informazioni dettagliate sulle sue politiche di privacy e conservazione dei dati qualora tali impostazioni siano rilevanti.
2. Disabilita l'analisi del client e le richieste esterne
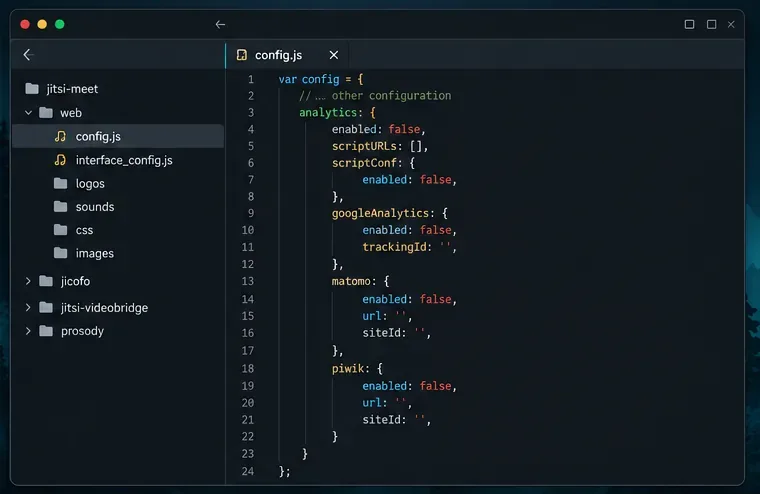
Nell'oggetto di livello superiore esistente config, unire queste voci nelle posizioni corrispondenti. Non incollare una seconda copia di una chiave esistente né sostituire l'intero file di configurazione:
Le opzioni di analisi sono annidate sotto analytics; le altre quattro voci appartengono al livello superiore. Se il file contiene già un analyticsoggetto, modifica quell'oggetto anziché aggiungerne un altro. Rimuovi eventuali URL di script di analisi personalizzati ed endpoint di servizio configurati intenzionalmente, oppure lascia l'array vuoto come mostrato. I valori espliciti di rtcstats rendono chiaro lo stato previsto, mentre analytics.disabledè l'interruttore principale per i gestori di analisi.
La guida utente avanzata di Jitsi documenta anche disableThirdPartyRequests: truequesta opzione di configurazione. Può influire su funzionalità che dipendono da servizi esterni, inclusi avatar ospitati esternamente o integrazioni di statistiche. Prima di implementare la modifica su larga scala, testa le funzionalità di riunione utilizzate dalla tua organizzazione.
Le impostazioni pertinenti vanno inserite nell'oggetto config.js esistente; la visualizzazione nell'editor di codice è a scopo illustrativo e non rappresenta uno screenshot di un'installazione specifica.
3. Applica la modifica e verifica la configurazione visualizzata.
Salva il file e segui la normale procedura di distribuzione per ricaricare o riavviare il componente web. Per Docker, questo spesso significa ricreare o riavviare il servizio web dopo aver verificato che la configurazione montata sull'host corrisponda al file che hai modificato; le distribuzioni basate su pacchetti potrebbero servire il file direttamente. L'installazione di Jitsi varia a seconda del pacchetto, della versione e delle modifiche locali, quindi non riavviare ogni componente per abitudine.
Apri la pagina della riunione in una finestra di navigazione in incognito o cancella la cache del sito, quindi controlla la configurazione effettivamente inviata al browser. Negli strumenti per sviluppatori, caricala https://your-domain/config.jse verifica che contenga i valori che hai impostato. Se vengono visualizzati i vecchi valori, controlla il nome del file specifico del dominio, il montaggio del volume del contenitore, la cache del proxy inverso e se il browser sta raggiungendo il server previsto.
4. Esaminare separatamente i log lato server.
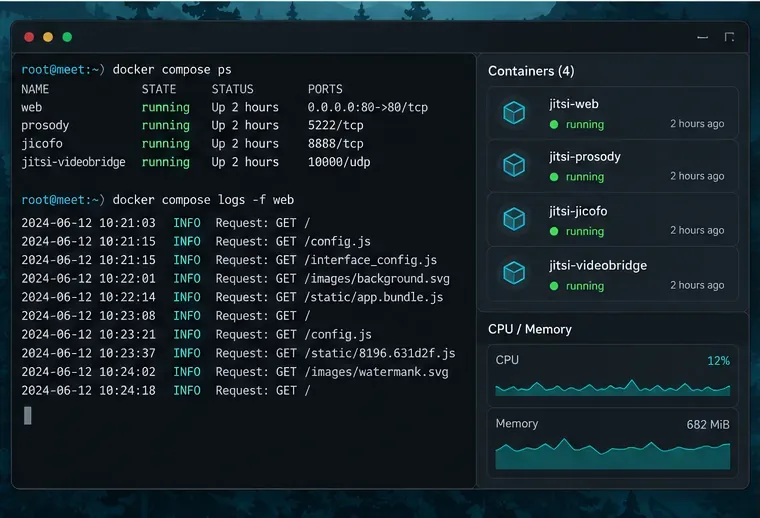
Ora, fate un inventario dei log ancora presenti. Le posizioni tipiche includono i log di accesso e di errore del reverse proxy, l'output dei container Docker e i log di Prosody, Jicofo e Jitsi Videobridge. Se avete installato lo stack di analisi dei log opzionale, controllate anche la configurazione di OpenTelemetry Collector e Loki. La documentazione di Jitsi relativa all'analisi dei log descrive il percorso di raccolta e archiviazione separatamente dall'analisi del client.
Scegliete una politica operativa anziché presumere che tutti i log possano essere disabilitati in sicurezza. Potreste ridurre la verbosità, limitare l'accesso ai log, ridurre il periodo di conservazione o disattivare una pipeline di invio dei log opzionale. Conservate informazioni diagnostiche sufficienti per indagare su interruzioni e abusi ed evitate di raccogliere nomi di stanze, indirizzi e-mail, indirizzi IP o dati di segnalazione completi a meno che non vi sia una necessità specifica. Applicate la conservazione a livello del livello di archiviazione effettivo, come il proxy, il runtime del container o il backend dei log, poiché il client config.jsnon imposta tali periodi di conservazione.
I log dei container e dei server web rimangono una questione amministrativa separata anche dopo la disabilitazione delle analisi del browser.
5. Verificare il comportamento senza considerare un pannello di rete silenzioso come prova
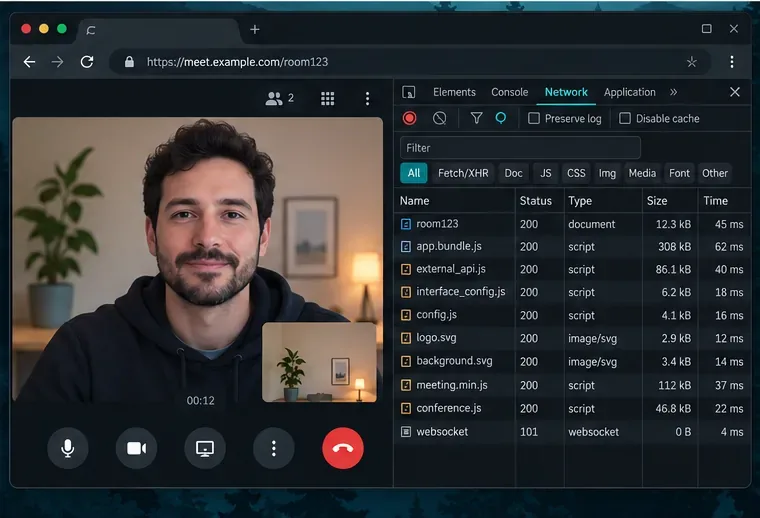
Accedi a una stanza di prova da una nuova sessione del browser e verifica che audio, video, chat e condivisione dello schermo funzionino correttamente. Nel pannello Rete del browser, esamina le richieste ai server di analisi o statistiche di terze parti durante l'avvio e lo svolgimento della riunione. Alcune richieste sono necessarie per la riunione stessa e bloccare ogni nome host sconosciuto può compromettere la segnalazione, la configurazione multimediale, gli avatar o altre integrazioni. Confronta le destinazioni con la tua configurazione e il tuo modello di implementazione; l'assenza di una richiesta visibile in un test non dimostra che non vengano scritti log sul server.
Utilizza il pannello Rete per cercare le richieste di analisi esterne configurate, mantenendo attive le connessioni necessarie per la chiamata.
Se il traffico indesiderato persiste, verifica la presenza di un'altra fonte: uno script di analisi personalizzato, un tag iniettato da un reverse proxy, una pagina padre di un iframe, un'estensione del browser o la strumentazione del provider di hosting. Se il problema riguarda i log del server anziché le analisi del client, controlla la configurazione del servizio e dello storage pertinenti.
Cosa può e cosa non può garantire questo cambiamento
Queste impostazioni sono utili per bloccare le analisi client configurate da Jitsi Meet e le richieste opzionali di terze parti su un server sotto il tuo controllo. Non garantiscono l'anonimato, non disabilitano tutte le connessioni di rete né rimuovono automaticamente i dati storici. Inoltre, non controllano la telemetria aggiunta da una build modificata, da un sito web di incorporamento o dal provider di hosting. Verifica la configurazione per la versione esatta di Jitsi che utilizzi e ricontrollala dopo gli aggiornamenti, poiché i nomi delle configurazioni e le integrazioni possono cambiare.