Come installare Jitsi Meet su Ubuntu 24.04 con SSL Let's Encrypt
L'installazione di Jitsi Meet su Ubuntu 24.04 è semplice se il nome DNS, il firewall e il piano TLS sono configurati correttamente prima di eseguire il programma di installazione. La guida ufficiale di Jitsi per l'hosting autonomo, aggiornata l'ultima volta il 10 agosto 2026, supporta Ubuntu 22.04 o versioni successive, quindi Ubuntu 24.04 LTS rientra nell'intervallo di compatibilità documentato. La stessa guida raccomanda di utilizzare un certificato TLS affidabile e suggerisce Let's Encrypt come opzione di certificato preferita durante l'installazione.
Questa guida utilizza meet.example.orgcome esempio il nome host. Sostituiscilo ovunque con il nome di dominio completo che punta effettivamente al tuo server.
Cosa è necessario preparare prima di installare Jitsi Meet?
È necessario disporre di un server Ubuntu 24.04 con accesso sudo, un nome DNS pubblico e accesso di rete in entrata per le porte richieste da Jitsi. Jitsi è un servizio WebRTC in tempo reale, pertanto un server in grado di visualizzare una pagina web ma non di ricevere traffico multimediale UDP non rappresenta un'installazione completa.
Ubuntu 24.04 LTS con accesso amministrativo.
Un record DNS di tipo A, ad esempio, meet.example.orgche punta all'indirizzo IPv4 pubblico del server.
Le porte TCP 80 e 443 sono raggiungibili da Internet.
La porta UDP 10000 è raggiungibile per il normale traffico multimediale di Jitsi.
Accesso SSH, normalmente tramite TCP 22 a meno che non sia stata modificata.
Controllo sufficiente di qualsiasi firewall cloud a monte, gruppo di sicurezza, router o dispositivo NAT per inoltrare le stesse porte.
La documentazione di Jitsi elenca anche la porta UDP 3478 per le query STUN quando abilitate e la porta TCP 5349 per il traffico di fallback TURN. Se il server si trova dietro un NAT, la configurazione del firewall deve essere corretta sia su Ubuntu che sul router o sulla rete cloud.
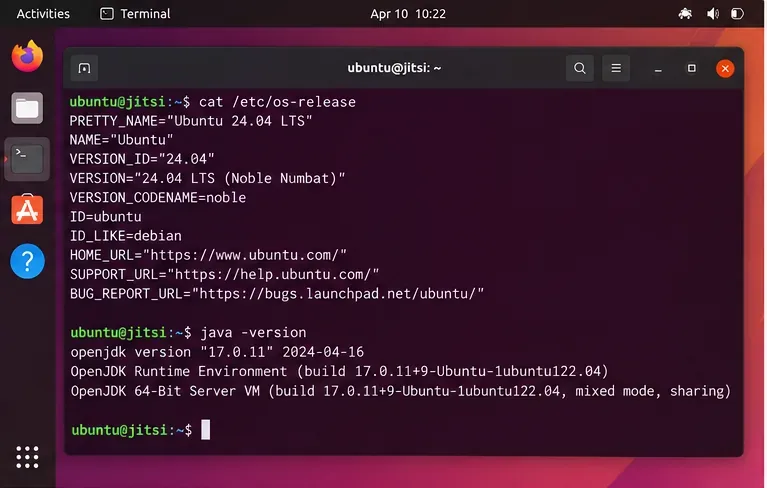
Prima di iniziare l'installazione di Jitsi Meet, verifica che il server utilizzi Ubuntu 24.04 e controlla l'ambiente di runtime Java.
Il nome host deve essere risolvibile prima che Let's Encrypt possa funzionare?
Sì. Crea prima il record DNS e attendi che i resolver pubblici restituiscano l'indirizzo pubblico del server. Let's Encrypt deve essere in grado di convalidare il controllo del nome host e anche la configurazione Nginx di Jitsi utilizzerà tale nome host.
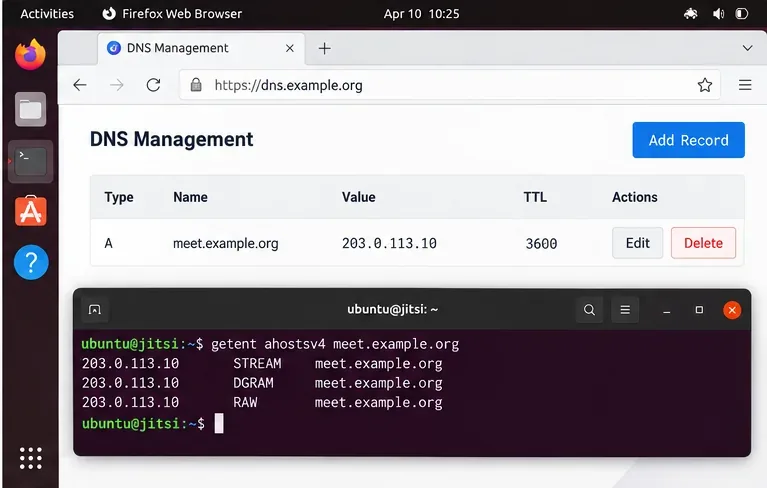
Per una distribuzione tipica, creare un record A:
Tipo
Nome
Valore
UN
meet.example.org
L'indirizzo IPv4 pubblico del tuo server
Dal server, verificare che il nome venga risolto come previsto:
getent ahostsv4 meet.example.org
Se restituisce un indirizzo errato, fermati qui e correggi il DNS. Rilasciare un certificato prima che il DNS sia corretto di solito causa errori di convalida evitabili.
Prima di richiedere un certificato Let's Encrypt, verifica che il nome host della riunione corrisponda all'indirizzo IP pubblico del server Ubuntu.
Quali pacchetti base e repository di Ubuntu sono necessari?
La guida attuale di Jitsi per Debian/Ubuntu elenca gnupg2, nginx-full, curlo wget, e sudoquando si usa sudo. Dice anche che deve essere usato OpenJDK 17. Jitsi dipende dai pacchetti del universerepository di Ubuntu.
Il apt-transport-httpspacchetto è mantenuto qui perché è ancora presente nelle attuali istruzioni di avvio rapido di Jitsi. Nelle versioni moderne di Ubuntu, il trasporto HTTPS è già integrato in APT, quindi l'installazione di tale pacchetto potrebbe essere considerata un passaggio di compatibilità piuttosto che l'abilitazione di una funzionalità altrimenti assente.
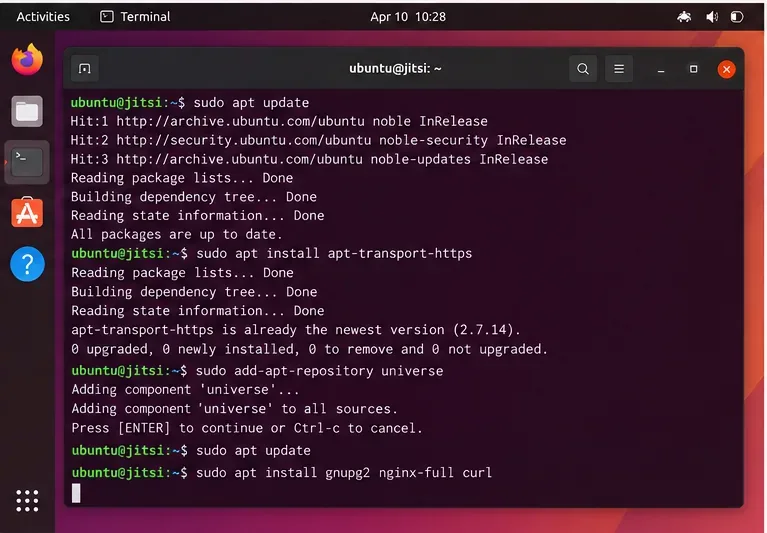
Prepara i sorgenti dei pacchetti di Ubuntu e installa i prerequisiti indicati nella guida all'hosting autonomo di Jitsi.
Come si aggiungono i repository di Prosody e Jitsi?
Jitsi utilizza Prosody per la segnalazione XMPP. La guida rapida ufficiale attualmente indica agli amministratori di aggiungere sia il repository dei pacchetti Prosody che il repository stabile di Jitsi.
Non sostituire questi repository con un PPA di terze parti a caso. L'utilizzo delle sorgenti dei pacchetti documentate da Jitsi riduce il rischio di mescolare pacchetti incompatibili di Jitsi, Prosody e Ubuntu.
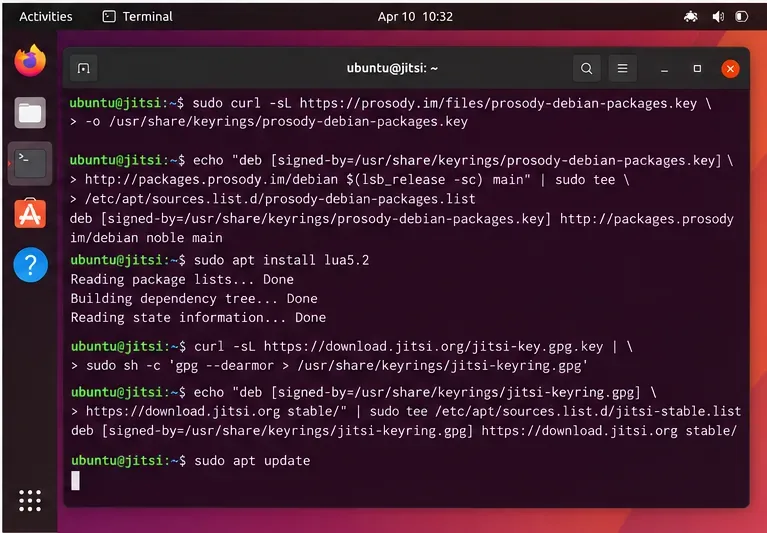
Aggiungi le sorgenti dei pacchetti utilizzate dalla guida di installazione di Jitsi per Debian e Ubuntu, quindi aggiorna i metadati di APT.
Quali porte del firewall devono essere aperte prima dell'installazione?
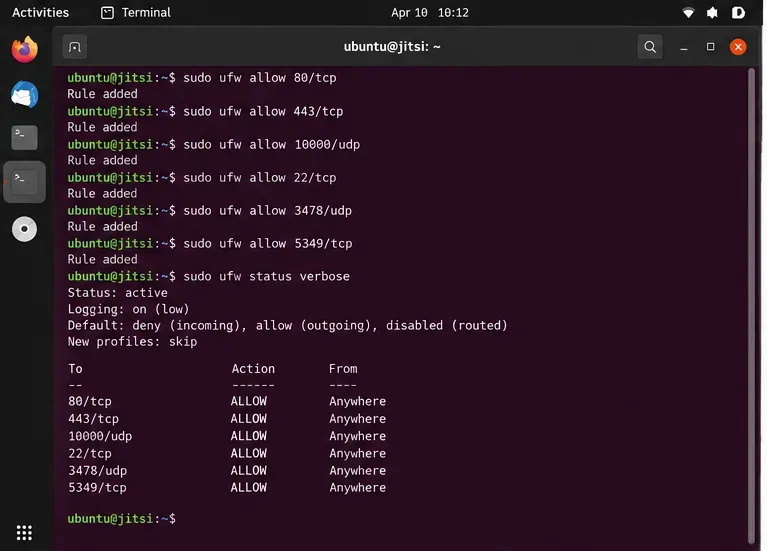
Aprire le porte necessarie prima di richiedere il certificato, in modo che la convalida HTTP possa raggiungere il server e i file multimediali possano essere trasmessi dopo l'installazione. Per UFW, la guida Jitsi attuale fornisce le seguenti regole:
Se SSH utilizza una porta diversa, consentite quella porta invece di aggiungere indiscriminatamente la TCP 22. Su una macchina virtuale cloud, duplicate le regole necessarie nel firewall del provider o nel gruppo di sicurezza. Su un server dietro un router, inoltrate le porte richieste all'host Ubuntu.
Apri le porte web, media, SSH, STUN e TURN documentate da Jitsi in UFW, modificando la regola SSH se il tuo server utilizza una porta non standard.
Come si installa Jitsi Meet e si sceglie Let's Encrypt?
Installa il metapackage dal repository Jitsi:
sudo apt install jitsi-meet
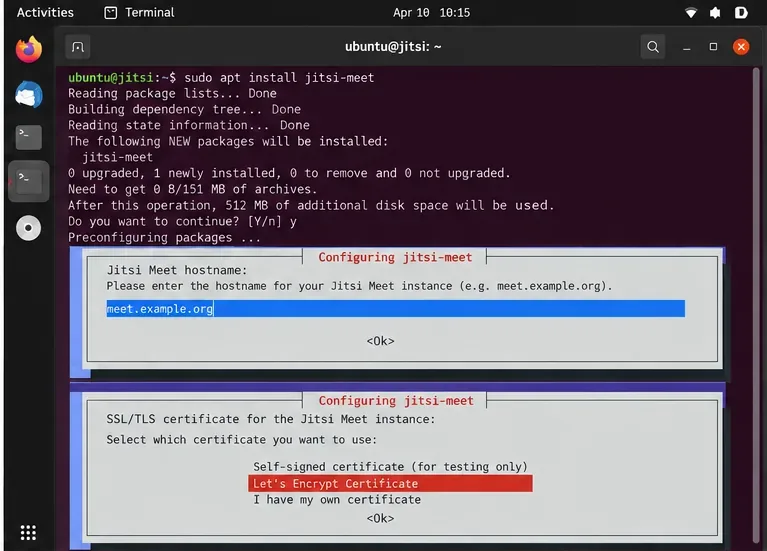
Il programma di installazione richiede il nome host di Jitsi. Inserire il nome DNS pubblico, ad esempio meet.example.org. La documentazione attuale di Jitsi afferma che l'installazione presenta anche le opzioni per il certificato SSL/TLS e consiglia l'opzione Let's Encrypt. Selezionare Certificato Let's Encrypt quando viene visualizzata questa opzione.
Questo è preferibile rispetto al considerare un vecchio script di certificato autonomo come un passaggio universale. L'attuale guida rapida pone la scelta del certificato al centro del flusso di installazione del pacchetto. Se il pacchetto installato si comporta in modo diverso da quanto descritto nella documentazione attuale, non improvvisare: esamina le richieste del pacchetto e la documentazione Jitsi specifica per la versione prima di modificare manualmente i file Nginx o del certificato.
Inserisci il nome host della riunione pubblica durante la configurazione del pacchetto e scegli l'opzione del certificato Let's Encrypt quando il programma di installazione te la propone.
Come si può verificare che HTTPS e la pagina della riunione funzionino correttamente?
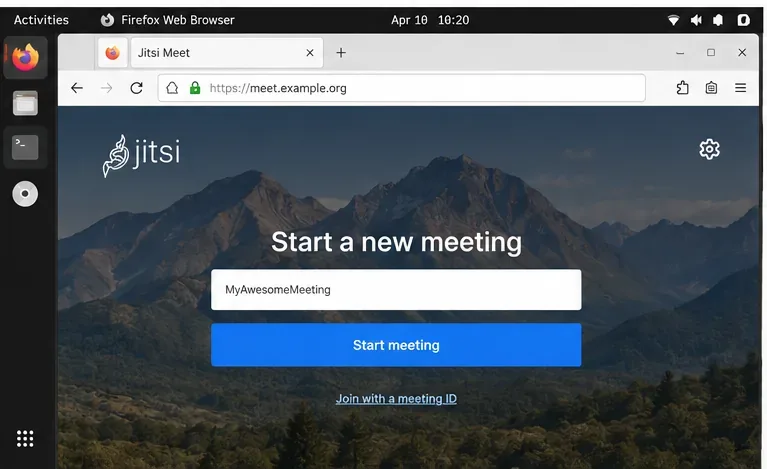
Apri https://meet.example.orgda un browser esterno al server. Un'implementazione riuscita dovrebbe caricare la pagina di Jitsi Meet senza alcun avviso relativo al certificato del browser. Crea una stanza temporanea e unisciti ad essa da un secondo dispositivo o rete.
Il test del secondo client è importante perché il caricamento della pagina di destinazione dimostra solo che HTTPS funziona. Non dimostra che il traffico multimediale di Jitsi Videobridge sia raggiungibile. Se due partecipanti riescono a connettersi ma non riescono a vedersi o sentirsi, è necessario innanzitutto verificare la porta UDP 10000 e le eventuali regole NAT o del firewall cloud.
Carica l'URL HTTPS pubblico e crea una riunione di prova; un certificato Let's Encrypt valido dovrebbe evitare avvisi di attendibilità da parte del browser.
Quali servizi dovresti controllare dopo l'installazione?
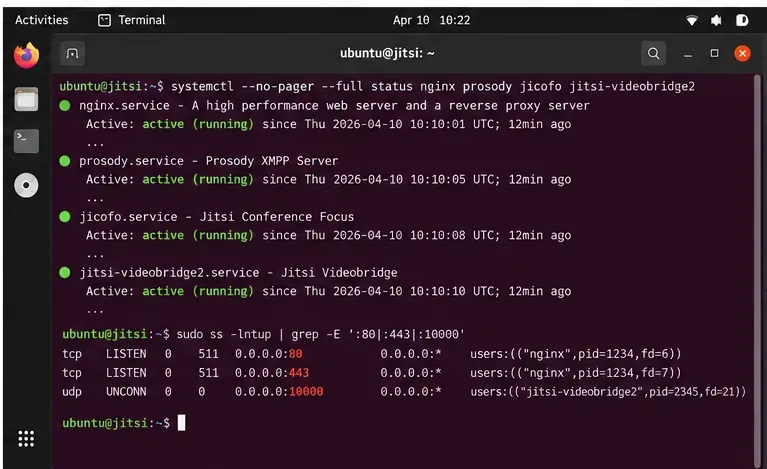
Jitsi Meet è composto da diversi componenti anziché essere un servizio monolitico. I componenti comuni in un'installazione standard includono Nginx, Prosody, Jicofo e Jitsi Videobridge. Verificali singolarmente:
sudo systemctl --no-pager --full status nginx prosody jicofo jitsi-videobridge2
È inoltre possibile ispezionare le prese di ascolto:
sudo ss -lntup | grep -E ':80|:443|:10000'
Se un servizio non è attivo, leggere i relativi log prima di reinstallare ripetutamente i pacchetti. La guida rapida di Jitsi indica specificamente agli amministratori di consultare /var/log/jitsi/jvb.log, /var/log/jitsi/jicofo.log, e /var/log/prosody/prosody.logper la risoluzione dei problemi.
Verifica i singoli componenti di Jitsi e conferma che i socket web e multimediali previsti siano in ascolto dopo l'installazione.
E se il server si trovasse dietro un NAT?
La documentazione di Jitsi afferma che Videobridge dovrebbe normalmente configurarsi automaticamente all'avvio quando il server si trova dietro un NAT, a condizione che le porte necessarie siano inoltrate. Se le chiamate a tre continuano a fallire, la guida documenta una mappatura statica degli indirizzi locali e pubblici in /etc/jitsi/videobridge/jvb.conf:
Utilizzate questa opzione solo se corrisponde alla topologia della vostra rete. Una macchina virtuale ospitata con un indirizzo pubblico assegnato direttamente potrebbe non necessitare di questa mappatura, mentre una macchina virtuale privata dietro un NAT uno a uno o un router domestico potrebbe averne bisogno.
Un server Jitsi accessibile da Internet dovrebbe consentire a chiunque di creare stanze?
Non necessariamente. L'installazione predefinita del pacchetto consente a chiunque abbia accesso al server di avviare una conferenza. Per un'organizzazione privata, una classe o un servizio interno, questo può essere troppo permissivo. La documentazione attuale di Jitsi raccomanda di configurare l'accesso autenticato quando è necessario limitare chi può creare stanze. Considerate l'autenticazione come una fase di protezione separata, da eseguire dopo aver confermato l'implementazione di base di HTTPS.
Lista di controllo rapida per la risoluzione dei problemi
Sintomo
Verificare prima
L'emissione di Let's Encrypt fallisce
Record DNS A, raggiungibilità pubblica della porta TCP 80 e se un altro servizio possiede già le porte web previste.
La pagina di Jitsi non si carica
Stato di Nginx, TCP 443, risoluzione DNS ed errori di installazione dei pacchetti.
Il browser mostra un avviso relativo al certificato.
Il nome host del certificato deve corrispondere esattamente al nome host di Jitsi ed essere rilasciato da un'autorità di certificazione (CA) attendibile.
Verifica che il server utilizzi un certificato attendibile; la documentazione di Jitsi avverte che i client mobili non accettano un'installazione con certificato autofirmato nella configurazione standard.
Chiunque può creare riunioni
Questo è il comportamento predefinito; configura l'accesso autenticato se non è accettabile.
Come dovrebbe essere un'installazione di Ubuntu 24.04 di successo?
Un risultato positivo va oltre il semplice "installazione completata". Il nome DNS dovrebbe risolversi nell'indirizzo pubblico previsto, il browser dovrebbe caricare Jitsi tramite HTTPS affidabile, Nginx e i componenti di Jitsi dovrebbero essere attivi e un secondo partecipante dovrebbe essere in grado di scambiare audio e video. Se questi controlli hanno esito positivo, avrete convalidato i percorsi web, TLS, di segnalazione e multimediali di base che contano maggiormente in un'implementazione su un singolo server.