Fix Zimbra Admin Console 404 Not Found After SSL Renewal
Illustrative example, not a real incident: Jordan administers a fictional Zimbra server at mail.example.com. After renewing its SSL/TLS certificate, Jordan opens a saved Admin Console bookmark and gets a “404 Not Found” page. The renewal may be related, but a 404 does not by itself prove the certificate is invalid. The address may be reaching the wrong port, proxy, hostname, or URL route.
For this example, Jordan’s safest order is to confirm the intended Admin Console URL, test the direct and proxied endpoints separately, check Zimbra service status and deployed certificates, and only then redeploy or restart a component if the evidence points there. Use your installation’s version-specific instructions: Zimbra ports and certificate procedures can vary by release and by whether the server uses Zimbra Proxy, a separate load balancer, or an external reverse proxy.
What does a 404 after SSL renewal tell you?
A browser’s explicit HTTP 404 response usually means that an HTTP server answered the request but did not find a matching resource or route. That makes the hostname, port, URL path, virtual host, and proxy route important checks. It is different from a browser certificate warning or a TLS handshake failure. However, a reverse proxy or web application firewall can itself return a 404 when a host or route does not match, so the status alone does not identify which layer is responsible.
Zimbra documents the direct Admin Console on TCP port 7071 by default. If Zimbra Proxy is configured to proxy the Admin Console, its documented default proxy port is 9071; it is optional and may be customized. The standard webmail address on port 443 is not automatically the same endpoint as the direct Admin Console. Check the Zimbra Administration Console URL guidance and Zimbra’s port reference against your own configuration.
How should you troubleshoot the error?
1. Confirm the exact Admin Console address
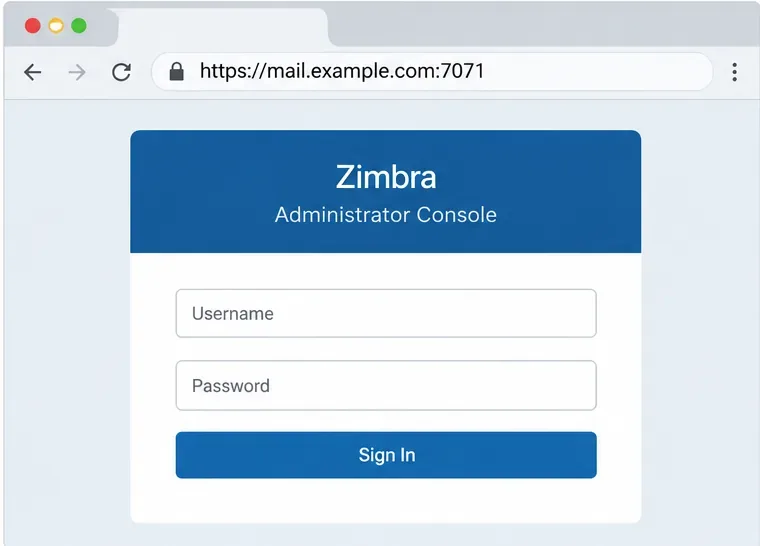
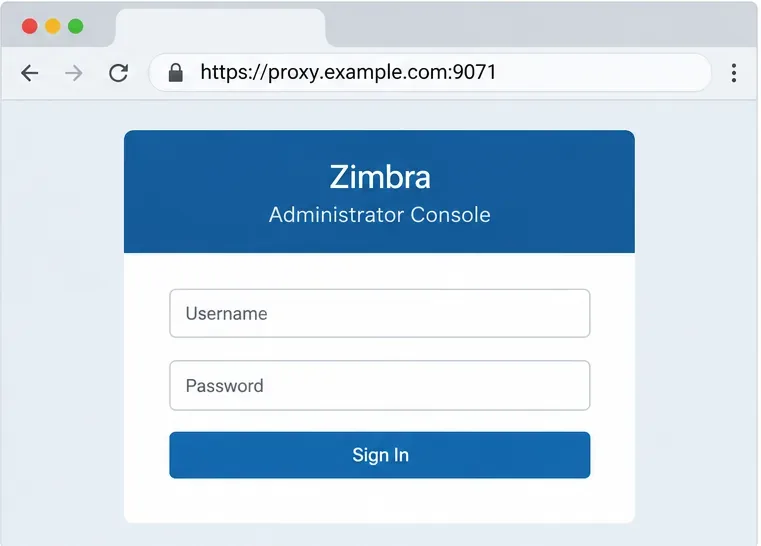
Use the hostname and port configured for your deployment rather than assuming that your webmail URL is also the Admin Console URL. For a typical direct connection, Zimbra documents a URL in the form https://server.example.com:7071. An administrator who has enabled Zimbra Proxy for the console may instead use the proxy hostname and port, typically https://proxy.example.com:9071. Do not add an assumed /admin path: use the address specified by your installation or administrator documentation.
Illustrative example: the browser is pointed to the fictional server’s direct Admin Console port, 7071.Illustrative example: port 9071 is shown as a separate proxy route, used only when Admin Console proxying is configured.
Nel caso ipotetico di Jordan, il vecchio segnalibro punta al nome host pubblico della webmail sulla porta 443. Jordan lo confronterebbe con l'endpoint di amministrazione documentato o configurato. Un errore 404 sull'host della webmail non indica necessariamente che la console di amministrazione di Zimbra sia inattiva. Se la porta 7071 è intenzionalmente bloccata da Internet, testatela solo da una rete autorizzata o in locale; non apritela pubblicamente solo per effettuare una prova. Le linee guida di Zimbra relative al proxy raccomandano di limitare l'accesso diretto alla porta 7071 quando gli amministratori utilizzano l'endpoint proxy.
2. Confronta i percorsi diretti e proxy
Testare un percorso alla volta, utilizzando il nome host, lo schema e la porta corretti. Se l'accesso diretto sulla porta 7071 funziona da una rete consentita, ma il percorso proxy sulla porta 9071 restituisce un errore 404, concentrarsi sulla configurazione della console di amministrazione del proxy e sul routing del nome host. Se anche il percorso diretto non funziona, verificare il server delle cassette postali e il certificato distribuito al relativo servizio della console di amministrazione. Se entrambi i percorsi Zimbra funzionano, ma l'URL pubblico restituisce ancora un errore 404, esaminare il bilanciatore di carico esterno, il proxy inverso, la CDN o il firewall per applicazioni web davanti a Zimbra.
Utilizzate questo confronto a scopo diagnostico, non come comando per abilitare nuovi accessi alla rete. Il blocco di una porta diretta potrebbe essere un controllo di sicurezza intenzionale. La guida alla configurazione del proxy della console di amministrazione di Zimbra descrive il listener opzionale 9071 e precisa che la console di amministrazione del server di posta rimane normalmente sulla porta 7071.
3. Controllare i log dei servizi Zimbra e del proxy
Accedi all'host Zimbra utilizzando l'account amministrativo appropriato per la tua installazione, quindi verifica lo stato del servizio. I seguenti comandi di stato sono di sola lettura:
su - zimbra
zmcontrol status
zmproxyctl status
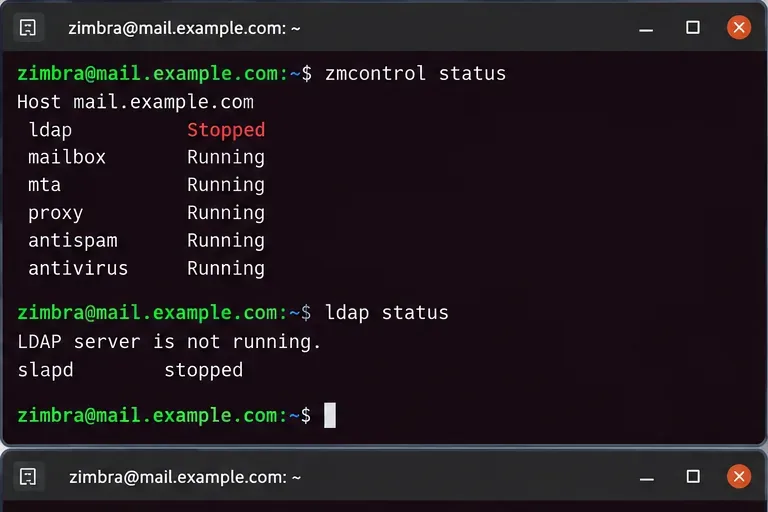
zmcontrol statusQuesto comando segnala lo stato dei componenti di Zimbra. zmproxyctl statusÈ utile quando è installato Zimbra Proxy; se il comando non è disponibile o la topologia non include Zimbra Proxy, ignoralo e controlla il componente che gestisce effettivamente l'URL. Un componente mailbox o proxy arrestato può spiegare un errore di routing, ma non riavviare l'intero server solo perché un URL restituisce un errore 404.
Innanzitutto, verifica lo stato del servizio; i comandi visualizzati sono diagnostici e non modificano il server.
Per una richiesta tramite proxy, Zimbra identifica i log del proxy /opt/zimbra/log/nginx.access.logcome /opt/zimbra/log/nginx.logelementi utili. Confronta l'ora della richiesta e l'host/percorso richiesto con la risposta registrata. Se la richiesta non compare mai nei log del proxy di Zimbra, l'errore 404 potrebbe provenire da un bilanciatore di carico a monte o da un altro servizio front-end. Consulta la Guida al proxy di Zimbra e la relativa sezione di risoluzione dei problemi .
4. Verificare quale certificato presenta ciascun endpoint
Un certificato rinnovato su disco non è necessariamente lo stesso certificato attualmente caricato da tutti i servizi Zimbra. Dall'host Zimbra, esegui il controllo dei certificati distribuiti del gestore certificati utilizzando la sintassi supportata dalla versione installata:
/opt/zimbra/bin/zmcertmgr viewdeployedcrt
Utilizza il gestore certificati di Zimbra per esaminare i certificati installati per i servizi locali, inclusi i servizi proxy e di casella di posta, ove disponibili.
Esamina i dettagli del certificato per il servizio che gestisce il percorso non funzionante, incluse le date di validità e il nome host o i nomi alternativi del soggetto. Se il browser raggiunge la porta 443 tramite un terminatore TLS esterno, controlla anche il certificato e la configurazione di routing su tale server; Zimbra potrebbe non essere il componente che presenta tale certificato pubblico. In una distribuzione multi-server, controlla i nodi proxy e mailbox pertinenti. Zimbra precisa che viewdeployedcrtil report si riferisce al server locale, quindi un controllo su un singolo nodo non garantisce che ogni nodo disponga del certificato rinnovato.
Se il certificato distribuito è corretto e l'unico sintomo è un errore HTTP 404, continuate a esaminare il percorso e il routing del proxy invece di rinnovare ripetutamente il certificato. Se il certificato distribuito è obsoleto, non valido o non corrisponde alla chiave privata o alla catena di certificati, seguite la procedura di distribuzione del certificato specifica per la vostra versione di Zimbra.
5. Ridistribuire un certificato solo quando il controllo indica che è necessario
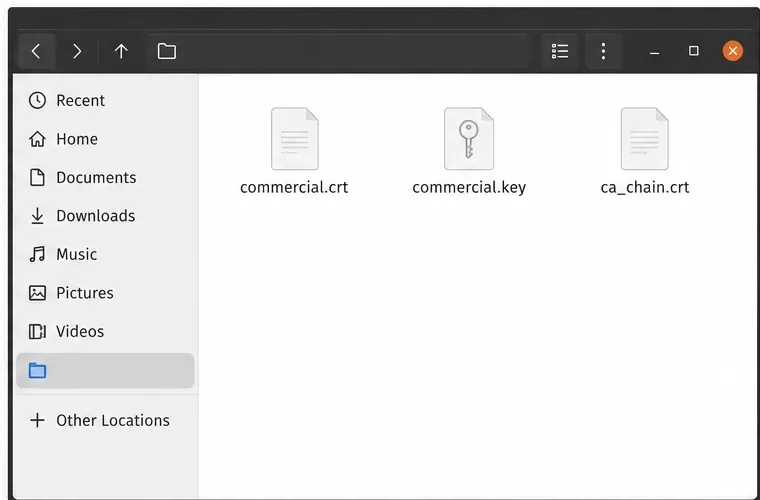
Prima di modificare i certificati, verifica di avere la chiave privata corrispondente, il certificato del server rinnovato e la catena completa di CA del tuo provider. Mantieni la chiave privata al sicuro. Nell'esempio fittizio di Jordan, i file si chiamano commercial.key, commercial.crt, e ca_chain.crt; sostituisci i percorsi effettivi sul tuo server. I nomi dei file riportati di seguito sono esempi, non file creati automaticamente da Zimbra.
Esempi di componenti di un pacchetto di certificati: certificato del server, chiave privata corrispondente e catena di certificati CA.
Per un certificato commerciale, Zimbra documenta la verifica della corrispondenza tra il certificato e la chiave e la catena prima della distribuzione. Adatta il comando ai tuoi percorsi e ai privilegi utente richiesti dalla tua release:
/opt/zimbra/bin/zmcertmgr verifycrt comm \
  /opt/zimbra/ssl/zimbra/commercial/commercial.key \
  /tmp/commercial.crt \
  /tmp/ca_chain.crt
Prima della distribuzione, convalida il certificato, la chiave e la catena; questa immagine mostra solo il prefisso del comando, non un controllo completato.
Procedere solo se l'output della verifica conferma la corrispondenza della chiave e la validità della catena di certificati. In caso di errore di verifica, interrompere l'operazione e correggere la chiave, il certificato o la catena intermedia. Non distribuire un certificato non corrispondente per verificare se risolve un errore 404.
In caso di esito positivo della verifica, il modello di implementazione del certificato commerciale documentato è il seguente:
/opt/zimbra/bin/zmcertmgr deploycrt comm \
  /tmp/commercial.crt \
  /tmp/ca_chain.crt
Eseguire il deployment solo dopo che la verifica è andata a buon fine; il prefisso del comando mostrato è a scopo illustrativo e non rappresenta un deployment completato.
Questi comandi non sono istruzioni di rinnovo universali. La documentazione sui certificati di Zimbra contiene note sui privilegi specifiche per ogni versione e un'implementazione multi-nodo richiede che il certificato sia installato e verificato sui nodi che gestiscono il traffico pertinente. Consultare la Console di amministrazione e gli Strumenti per i certificati CLI e, per una configurazione basata su Let's Encrypt, le istruzioni aggiornate per i certificati Let's Encrypt di Zimbra . Non copiare comandi da una versione precedente senza averli verificati con la versione installata.
6. Riavvia il servizio interessato, quindi testa entrambi gli endpoint.
Le note di distribuzione dei certificati di Zimbra richiedono il riavvio dei servizi affinché carichino il nuovo certificato. Scegliere il riavvio più restrittivo supportato dalla topologia e dalla release in uso. Se è necessario ricaricare solo il certificato Zimbra Proxy o la configurazione proxy generata, il comando per il servizio proxy è il seguente:
zmproxyctl restart
Riavvia il proxy solo se è il componente interessato e se il riavvio del proxy è appropriato per la tua implementazione.
Un riavvio completo zmcontrol restartinfluisce sui servizi Zimbra su quell'host e potrebbe interrompere l'accesso alla posta. Utilizzalo durante una finestra di manutenzione quando la procedura di distribuzione del certificato per la tua versione lo richiede e pianifica per ogni nodo interessato. La guida ai certificati di Zimbra documenta un riavvio completo del servizio nel suo flusso di certificati commerciali per server singolo; la sua guida al proxy spiega che un riavvio del proxy rigenera la configurazione del proxy prima di riavviarlo. Non eseguire automaticamente entrambi i percorsi di riavvio.
Una volta ripristinato il servizio selezionato, testa nuovamente gli stessi URL: prima l'indirizzo diretto o proxy della Console di amministrazione previsto da una rete autorizzata, poi l'URL pubblico o con bilanciamento del carico. Verifica che la pagina di accesso prevista venga caricata, che il browser visualizzi il certificato rinnovato per il nome host e che i log pertinenti non mostrino più un errore di routing o upstream per quella richiesta. Nell'esempio fittizio di Jordan, il controllo consiste nel verificare se il segnalibro salvato ora punta all'endpoint configurato, non se è stato ottenuto un risultato di test inventato.
Quando è opportuno effettuare ricerche al di fuori di Zimbra?
Se sia l'endpoint diretto di Zimbra che quello proxy configurato rispondono correttamente, ma l'URL pubblico continua a restituire un errore 404, il problema risiede probabilmente in un front-end esterno o nella relativa regola di virtual host. Verificare il nome host e la porta upstream del reverse proxy, le impostazioni di terminazione TLS, l'intestazione host inoltrata e le regole di riscrittura URL. Se il certificato pubblico termina al di fuori di Zimbra, il solo rinnovo del certificato interno di Zimbra non aggiornerà il listener esterno.
Per una risposta fornita da Zimbra Proxy, confronta il timestamp e lo stato nginx.access.logcon i dettagli in nginx.log. Per una risposta assente da questi log, controlla il proxy esterno o il bilanciatore di carico. Evita di modificare direttamente i file NGINX di Zimbra generati; il servizio proxy di Zimbra rigenera la sua configurazione al riavvio, quindi le modifiche permanenti devono seguire i metodi di configurazione del proxy supportati per la versione installata.
Come fai a sapere se la riparazione è completa?
Il segnalibro utilizza il nome host, lo schema, la porta e il percorso configurati.
L'endpoint della console di amministrazione previsto risponde da una rete autorizzata; una porta diretta bloccata intenzionalmente rimane bloccata.
I servizi pertinenti di Zimbra risultano in esecuzione e il certificato distribuito corrisponde al nome host e al periodo di validità corrente.
Il proxy o l'interfaccia esterna restituisce la pagina prevista della Console di amministrazione anziché un errore 404.
I log mostrano che la richiesta ha raggiunto il componente previsto e nessun altro nodo presenta ancora il vecchio certificato.
La documentazione ufficiale di Zimbra consultata per questa guida identifica la porta 7071 come porta predefinita per la console di amministrazione diretta e la porta 9071 come porta proxy opzionale per la console di amministrazione. Poiché un errore 404 può verificarsi a diversi livelli, utilizzare questi valori predefiniti come indizi diagnostici e verificare i valori effettivi nella propria versione di Zimbra e nella topologia in uso.