Home
» AMMINISTRAZIONE DI RETE
»
Risolvere l'errore di avvio di Zimbra "Server LDAP non risponde": una guida pratica al ripristino
Risolvere l'errore di avvio di Zimbra "Server LDAP non risponde": una guida pratica al ripristino
Quando Zimbra si blocca all'avvio con un errore come questo LDAP server not responding, la questione importante non è semplicemente come far scomparire il messaggio. L'obiettivo reale è ripristinare una dipendenza LDAP funzionante, confermare che Zimbra sia di nuovo in grado di leggere la sua configurazione ed evitare di modificare servizi non correlati finché la causa principale è ancora sconosciuta.
Questa guida si concentra su tale risultato. Utilizza i comandi documentati da Zimbra per lo stato del servizio, i controlli LDAP, la configurazione locale, la verifica dei certificati e gli URL LDAP multi-server. Gli esempi utilizzano nomi host segnaposto come ldap1.example.com; sostituirli con i valori della propria implementazione.
Come dovrebbe essere una ripresa di successo
Prima di apportare qualsiasi modifica, definisci il traguardo finale. Una riparazione è convincente quando sono vere tutte le seguenti condizioni:
ldap statussegnala un slapdprocesso in esecuzione su un nodo LDAP.
zmcontrol statusIl sistema segnala che LDAP e i servizi Zimbra dipendenti sono in esecuzione sull'host interessato.
Il nome host LDAP si risolve nell'indirizzo previsto del nodo Zimbra interessato.
La porta LDAP configurata è raggiungibile.
Se è coinvolto TLS, la catena di certificati viene convalidata e il precedente errore TLS scompare.
In una distribuzione multi-server, ldap_urldevono ldap_master_urlcontenere host LDAP validi e attivi nell'ordine previsto.
Dopo il riavvio, /var/log/zimbra.lognon vengono più visualizzati errori ricorrenti di connessione LDAP.
Se uno di questi controlli continua a fallire, continuate a risolvere il problema a livello specifico anziché riavviare ripetutamente l'intero stack di Zimbra.
Verifica il routing, le regole del firewall, i socket in ascolto e la porta configurata.
Vengono visualizzati errori TLS o PKIX
Verificare la catena di certificati Zimbra e i file CA.
Un vecchio server LDAP rimane configurato
Corretto ldap_urle ldap_master_url.
LDAP si avvia, ma gli altri servizi continuano a non funzionare.
Riavvia Zimbra e ricontrolla i log specifici del servizio, invece di presumere che LDAP sia ancora la causa.
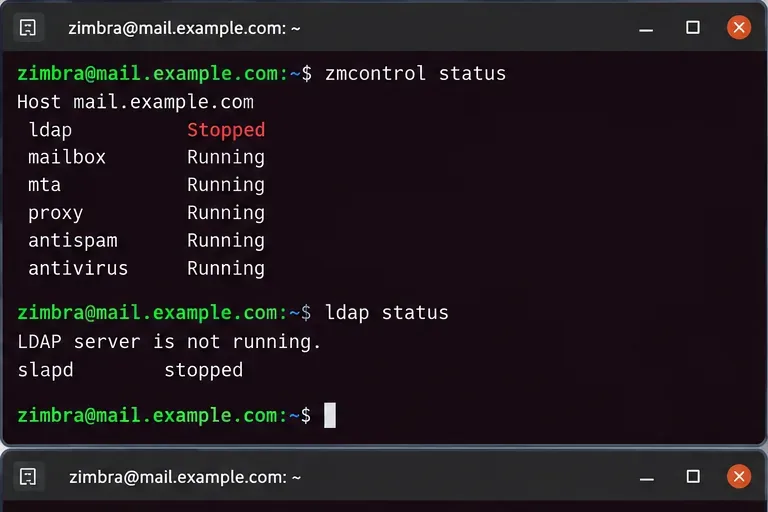
1. Verificare se LDAP è inattivo.
Eseguire i controlli di stato come zimbrautente:
su - zimbra
zmcontrol status
ldap status
La documentazione di Zimbra sulla risoluzione dei problemi LDAP consiglia di verificare se il slapdprocesso è effettivamente in esecuzione e quindi di confermare che Zimbra lo riconosca ldap status. Se LDAP non è in esecuzione localmente, è necessario esaminare il processo LDAP prima di risolvere i problemi relativi a caselle di posta, MTA, proxy o servizi web. LDAP è una dipendenza di configurazione fondamentale, pertanto i servizi a valle possono non funzionare semplicemente perché non riescono a leggere i dati di configurazione.
Iniziate verificando se LDAP stesso è arrestato, anziché trattare ogni errore di avvio a valle come un problema separato.
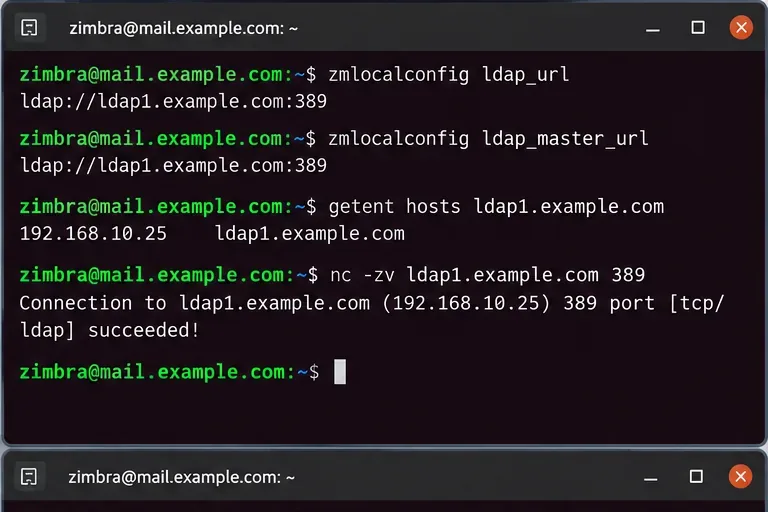
Nella documentazione multi-server di Zimbra 10, ldap_urlidentifica i server LDAP che un nodo deve interrogare, mentre ldap_master_urlidentifica l'endpoint master o il set master utilizzato per le scritture. Zimbra documenta inoltre che gli URL delle repliche dovrebbero normalmente apparire prima del master in ldap_url, con il master mantenuto nell'elenco.
Questo controllo è particolarmente importante dopo una migrazione del server, una sostituzione LDAP, una rinumerazione IP, un ripristino di emergenza o un aggiornamento progressivo. Un server LDAP perfettamente funzionante non può aiutare un nodo Zimbra che sta ancora tentando di contattare un nome host dismesso.
Verificare la risoluzione dei nomi e la raggiungibilità TCP.
Se il DNS restituisce un indirizzo errato, correggere prima la risoluzione dei nomi. Se il DNS è corretto ma la porta non è raggiungibile, esaminare il routing di rete, i firewall host, i gruppi di sicurezza o il listener del demone LDAP. Non modificare le password LDAP solo perché la connessione TCP va in timeout; il timeout si verifica prima che le credenziali di bind possano essere valutate.
Prima di modificare le impostazioni di autenticazione, confronta l'endpoint LDAP configurato con la risoluzione DNS effettiva e la raggiungibilità delle porte.
La guida attuale di Zimbra v10 per la configurazione multi-server richiede esplicitamente che i nodi non LDAP contattino il master LDAP durante la configurazione e afferma che l'installazione non può procedere se il server non è raggiungibile. Consultare la Guida all'installazione multi-server di Zimbra Daffodil v10 .
3. Leggi il registro prima di decidere cosa riparare
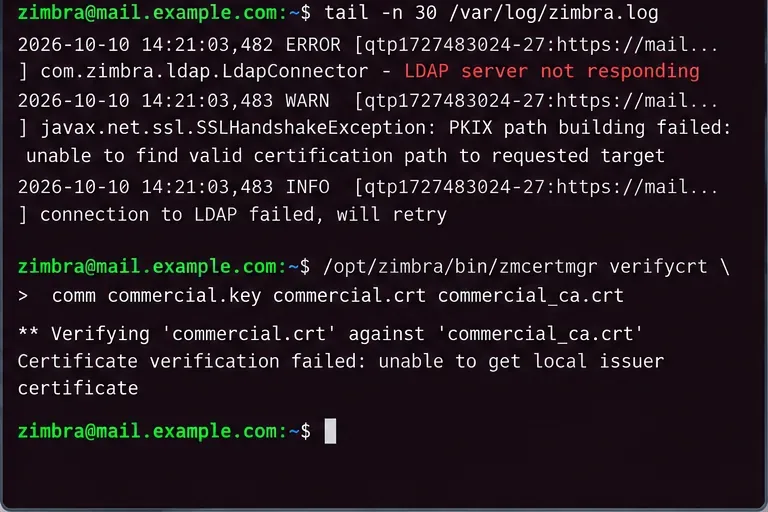
Utilizzare il registro centrale di Zimbra per identificare la categoria di errore:
tail -n 100 /var/log/zimbra.log
Cerca uno schema ricorrente piuttosto che una singola riga. Le categorie più comuni includono timeout di connessione, connessione rifiutata, errori del nome host, errori di associazione o errori di convalida TLS. La categoria è importante perché ognuna richiede una soluzione diversa.
Timeout o percorso inesistente: concentrarsi su DNS, routing, firewall o host non funzionante.
Connessione rifiutata: l'host è raggiungibile ma nessun server accetta connessioni sulla porta configurata, oppure un firewall locale la sta bloccando attivamente.
Errore di convalida TLS/SSL: verificare i certificati e le catene di fiducia.
Errore di autenticazione o di connessione: solo in tal caso, esaminare le password LDAP o le credenziali di replica.
Quando i certificati sono il problema
Zimbra ha documentato casi in cui la comunicazione LDAP fallisce perché un'autorità di certificazione radice o intermedia è scaduta. Un utile comando di verifica per un certificato commerciale è:
/opt/zimbra/bin/zmcertmgr verifycrt comm commercial.key commercial.crt commercial_ca.crt
Eseguilo dalla directory contenente i file del certificato commerciale pertinente, solitamente in /opt/zimbra/ssl/zimbra/commercial/. Se la convalida fallisce, correggi la catena di certificati anziché disabilitare la verifica TLS come scorciatoia.
Utilizzare il messaggio di log per scegliere il percorso di ripristino; un errore della catena TLS non deve essere trattato come un problema DNS o di password.
4. Correggere gli endpoint LDAP obsoleti solo dopo aver verificato la sostituzione
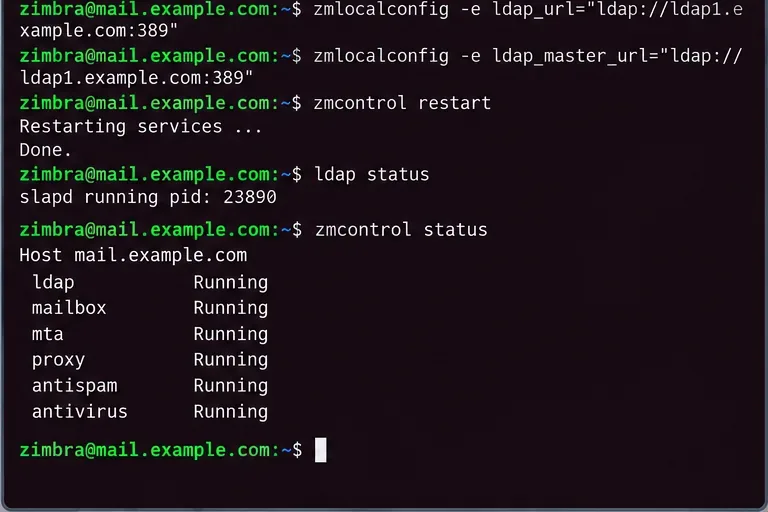
Se il nome host configurato è obsoleto e hai già verificato il server LDAP attivo corretto, aggiorna la configurazione locale come zimbrautente. Ad esempio:
Per un'implementazione con repliche, utilizzare la topologia documentata per il proprio ambiente anziché ridurre l'elenco a un solo server. La documentazione di Zimbra v10 fornisce esempi in cui le repliche sono elencate per prime per le operazioni di lettura e il master rimane incluso. Gli ambienti multi-master hanno requisiti di ordinamento specifici.
Non copiare letteralmente questi URL di esempio. Verifica prima il protocollo, il nome host, la porta e il ruolo master/replica previsto. Se la tua implementazione utilizza LDAPS o StartTLS, mantieni la configurazione di sicurezza anziché passare silenziosamente al semplice LDAP per consentire l'avvio corretto.
5. Riavvia una volta, quindi convalida l'intera catena di dipendenze
Dopo aver corretto la causa principale, riavvia Zimbra:
zmcontrol restart
Quindi verifica:
ldap status
zmcontrol status
Un buon ripristino si conclude con LDAP in esecuzione e i servizi Zimbra dipendenti che tornano a uno stato funzionante dopo un riavvio controllato.
Un riavvio che si limita a modificare il messaggio di errore non è sufficiente. Verificare nuovamente /var/log/zimbra.logla presenza di errori di connessione ripetuti e testare le normali operazioni amministrative o utente appropriate al ruolo del server.
6. Gli ambienti multi-server necessitano di un controllo di replica aggiuntivo
Se si utilizzano repliche LDAP o più master, un server può risultare raggiungibile anche se la replica non è integrata. Zimbra documenta l' zmreplchkutility per la convalida della replica:
/opt/zimbra/libexec/zmreplchk
Per i sistemi multi-master, la documentazione di Zimbra descrive un risultato positivo come uno stato di sincronizzazione con codice di errore 0. La procedura di ripristino esatta dipende dal fatto che si disponga di una replica single-master, di una replica multi-master o di una migrazione in corso.
Quando cambiare la direzione della risoluzione dei problemi
Smetti di considerare questo un semplice problema di connettività quando si verifica una delle seguenti condizioni:
slapdNon si avvia nonostante il nome host e la configurazione della porta siano corretti.
Il registro segnala errori del backend del database o dell'archivio dati LDAP, anziché errori di rete.
Anche dopo il ripristino della connettività, la replica risulta ancora non sincronizzata.
Dopo una migrazione, le password differiscono tra i server master e le repliche LDAP.
Il listener LDAP non riesce a stabilire la connessione perché il nome host configurato non appartiene più al server.
A quel punto, il problema potrebbe riguardare il ripristino del database LDAP, le credenziali di replica, lo stato della migrazione o l'identità del server, piuttosto che una semplice condizione di "server non risponde". La documentazione di migrazione di Zimbra specifica che errori DNS, mancate corrispondenze del nome host, password di configurazione locale errate e riferimenti obsoleti a vecchi server LDAP possono impedire l'avvio di LDAP.
Cosa non fare
Non eliminare i file del database LDAP come primo passaggio per la risoluzione dei problemi.
Non reimpostare le password LDAP prima di aver verificato che il problema risieda nel livello di autenticazione.
Non rimuovere un server master da ogni URL LDAP solo perché una replica risponde.
Non disabilitare la verifica TLS solo per far sì che la connessione abbia successo.
Non eseguire ripetutamente il programma zmcontrol restartsenza aver prima letto i log risultanti.
Lista di controllo finale per il recupero
Il nome host LDAP si risolve nell'host previsto.
La porta LDAP è raggiungibile dal nodo Zimbra interessato.
ldap_urle ldap_master_urladattarsi alla topologia attuale.
La catena di certificati TLS è valida se viene utilizzato LDAP crittografato.
ldap statusreport slapdin esecuzione.
zmcontrol statusMostra i servizi richiesti in esecuzione.
La replica è sincronizzata ove applicabile.
/var/log/zimbra.logNon vengono più visualizzati errori LDAP ricorrenti.
Il principale limite di questa procedura è che il messaggio "Server LDAP non risponde" è un sintomo di dipendenza, non una singola causa principale. Può derivare da un processo LDAP inattivo, URL obsoleti, DNS non funzionante, porte bloccate, errori di certificato, problemi di replica o credenziali errate. L'approccio più sicuro è quindi quello di verificare ogni livello in sequenza e modificare solo il livello che presenta il problema.