Come trasferire file da Windows 10 a Linux tramite SSH
Trasferisci file da Windows 10 a Linux tramite SSH con il comando scp integrato di OpenSSH o con WinSCP tramite SFTP, incluse cartelle e correzioni comuni.
L'isolamento del browser di Gooroom OS si configura in modo diverso da una semplice opzione per la privacy come la cancellazione della cronologia o l'apertura di una finestra di navigazione privata. La documentazione ufficiale di Gooroom descrive un browser basato su Chromium in grado di applicare diverse autorizzazioni utente a seconda del sito di destinazione, bloccare URL specifici e siti dannosi ed eliminare i dati dell'utente alla chiusura del browser. Descrive inoltre la gestione centralizzata delle policy tramite il Gooroom Platform Management System (GPMS). I menu e i campi delle policy esatti variano a seconda della build e dell'implementazione, e la documentazione pubblica consultata per questa guida non fornisce un percorso di configurazione universale e aggiornato passo passo.
Per questo motivo, considerate il seguente flusso di lavoro di configurazione sicuro: identificate il browser installato e chi lo gestisce, definite le regole del sito, fate in modo che l'amministratore autorizzato le applichi tramite il percorso di gestione supportato e verificate a cosa gli utenti possono accedere. Non date per scontato che un'impostazione di Chrome o un menu presente in un'altra versione di Gooroom sia applicabile alla vostra installazione.
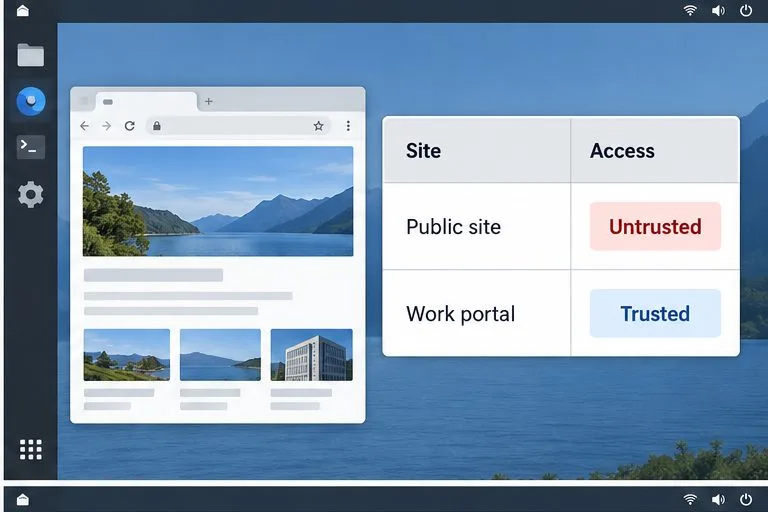
L'isolamento del browser separa le attività web o le autorizzazioni in modo che i contenuti di un contesto di navigazione abbiano meno possibilità di influenzare un altro contesto o il dispositivo. Nel materiale pubblicato da Gooroom, il modello pertinente è associato alla sicurezza del browser Gooroom e a diverse politiche per destinazioni di navigazione attendibili e non attendibili. Un sito attendibile è una destinazione che un'organizzazione ha esplicitamente approvato per uno scopo lavorativo definito; un sito non attendibile viene gestito secondo una politica più restrittiva. Queste etichette e le autorizzazioni conseguenti dovrebbero essere definite dalla vostra organizzazione, piuttosto che dedotte dall'aspetto familiare di un sito web.
Questo è diverso dall'isolamento del sito , un'architettura di sicurezza di Chromium che separa i contenuti del sito in processi distinti. Google documenta questa funzionalità a livello di browser per Chrome gestito, ma ciò non dimostra che ogni build di Gooroom esponga le stesse opzioni o che la modifica delle policy di Chrome configuri i controlli del browser basati sulla fiducia di Gooroom. Non utilizzare chrome://flagsle impostazioni generiche di Chrome per aziende come sostituto del percorso di gestione documentato di Gooroom.
La brochure ufficiale del prodotto Hancom Gooroom è datata 19 agosto 2022. Documenta le funzionalità del browser e del GPMS a quella data, non un layout di menu garantito per ogni immagine attuale. Il repository pubblico del codice sorgente del browser Gooroom mostra un ramo/tag Gooroom 4.0 e un'attività continua del repository nel 2026, ma il codice sorgente non è una guida per l'utente. Prima di modificare i criteri, conferma con il tuo amministratore la versione del dispositivo, il pacchetto del browser e la distribuzione locale.
Apri il browser fornito con l'immagine Gooroom e annota il suo nome e la versione utilizzando le informazioni "Informazioni su di te", se disponibili. Acquisisci l'edizione/build del sistema operativo visualizzata dallo strumento di supporto o di inventario standard della tua organizzazione. Chiedi quindi se il comportamento del browser (attendibile/non attendibile) viene gestito per utente, dispositivo, reparto o centralmente tramite GPMS. Questo ti permetterà di stabilire a chi applicare le modifiche ai criteri: al pannello delle preferenze dell'utente, se la tua build lo prevede, o alla console di amministrazione dell'organizzazione.
Se non riesci a identificare la versione o il responsabile dei criteri, interrompi la modifica dei file di configurazione. Chiedi all'amministratore del dispositivo la versione del browser supportata e il flusso di lavoro dei criteri approvato. La documentazione pubblica di Gooroom descrive la gestione centralizzata del software e dei criteri di sicurezza, ma non fornisce un menu universale per l'utente finale per accedere a tali controlli.
Crea un elenco breve e verificato di classificazione degli URL. Per ogni voce, registra lo scopo, il responsabile aziendale, se la destinazione è approvata per la navigazione sicura e le eventuali restrizioni di accesso richieste. Specifica i nomi host esatti, ove possibile, anziché utilizzare caratteri jolly generici. Una regola generica, come ad esempio un intero dominio di un servizio cloud, può includere account personali, contenuti generati dagli utenti o servizi non correlati. Chiedi al team di sicurezza di risolvere i reindirizzamenti, i sottodomini e gli URL di provider di identità esterni prima della distribuzione.
Non contrassegnare un sito come attendibile solo perché viene utilizzato frequentemente. Verifica con il proprietario del sito la proprietà, lo scopo aziendale, il flusso di autenticazione e la gestione dei dati. Se un sito richiede autorizzazioni come il download o la copia di testo, specifica esplicitamente la motivazione aziendale in modo che l'amministratore possa applicare solo i permessi minimi necessari.
Nelle installazioni gestite, fornire l'elenco degli URL approvati e il comportamento previsto all'amministratore GPMS o all'amministratore degli endpoint. Chiedere loro di confermare come la versione installata associa una destinazione alla navigazione attendibile o non attendibile, come vengono gestiti gli URL bloccati e se il criterio è assegnato a un gruppo di dispositivi o a un gruppo di utenti. La brochure descrive GPMS come un sistema che supporta la creazione e l'applicazione di criteri di sicurezza agli endpoint; non pubblica i nomi dei campi, i pulsanti o il percorso di navigazione attuali. Seguire la procedura fornita per la versione specifica di GPMS in uso nella propria organizzazione.
Prima di applicare le modifiche su larga scala, richiedete un test pilota su un dispositivo specifico o su un gruppo limitato di utenti. Verificate che la policy sia stata applicata al dispositivo e che l'amministratore possa ripristinarla. Conservate una copia delle regole URL approvate e del registro delle modifiche. Se il dispositivo non è gestito e non dispone di una pagina di impostazioni documentata per questi controlli, non date per scontato di poter aggiungere comportamenti attendibili/non attendibili modificando le preferenze di Chromium; contattate il distributore o il fornitore di implementazione di Gooroom per ottenere il pacchetto e le istruzioni corrette.
Dopo che l'amministratore ha confermato l'applicazione dei criteri, testare le tre destinazioni dall'elenco predisposto. Il sito di lavoro approvato dovrebbe aprirsi nel contesto attendibile assegnato all'organizzazione, un normale sito pubblico dovrebbe ricevere il contesto restrittivo previsto e l'URL bloccato dovrebbe essere negato o gestito secondo quanto specificato dai criteri. I messaggi visualizzati o le etichette del browser potrebbero variare a seconda della versione; verificare l'accesso risultante, non un colore o un'icona specifici.
Verificate quindi le restrizioni rilevanti per la vostra organizzazione: se un sito può aprire file locali, scaricare o caricare documenti, stampare, utilizzare le funzioni degli appunti o conservare i dati dopo la chiusura. La brochure del 2022 afferma esplicitamente che i dati utente vengono eliminati alla chiusura di Gooroom Browser, ma la fonte pubblica disponibile non definisce quali categorie di dati siano interessate o come tale comportamento vari a seconda della versione. Testate la versione distribuita con un account non sensibile e chiedete all'amministratore cosa si intende per "dati utente" prima di farvi affidamento per un requisito di conformità.
Verifica l'URL esatto, i reindirizzamenti e i sottodomini con il responsabile della policy. Un sito potrebbe reindirizzare a un dominio di accesso o di contenuto separato che non è presente nell'elenco originale. Chiedi all'amministratore di esaminare la catena di destinazione e di modificare solo le voci necessarie. Evita di aggiungere un intero dominio di primo livello a meno che tale ambito non sia stato approvato.
Il browser Gooroom installato potrebbe non esporre i controlli a livello locale, oppure una policy centrale potrebbe sovrascrivere le modifiche locali. Verifica la versione e il gruppo di assegnazione delle policy. Non modificare ripetutamente i file delle preferenze né installare un browser separato; queste azioni possono aggirare la configurazione gestita e rendere più difficile l'assistenza del dispositivo.
Segnala all'amministratore l'URL interessato, il gruppo di utenti, la versione del browser, l'ora e l'errore visibile. Chiedigli di verificare i reindirizzamenti di autenticazione e le autorizzazioni del sito richieste. Non disabilitare la protezione del browser a livello globale come soluzione temporanea.
Il modello di sicurezza pubblicato da Gooroom Browser supporta le policy basate sul sito e la pulizia dei dati del browser, ma l'interfaccia di impostazione esatta dipende dalla versione e dall'implementazione del prodotto. Questa guida si basa sulla brochure pubblica di Hancom Gooroom del 19 agosto 2022, sul repository pubblico del codice sorgente di Gooroom revisionato il 6 ottobre 2026 e sulla documentazione ufficiale di Chromium sull'isolamento del sito. Prima di considerare attiva una policy specifica, verificare i controlli correnti con l'amministratore o il fornitore dell'immagine installata.
Trasferisci file da Windows 10 a Linux tramite SSH con il comando scp integrato di OpenSSH o con WinSCP tramite SFTP, incluse cartelle e correzioni comuni.
Gioca a GTA: Vice City su Linux usando Steam e Proton. Installa la Definitive Edition, abilita la compatibilità, avviala e risolvi i problemi più comuni di Proton.
Scopri come giocare a The Sims 4 su Linux tramite Steam Play e Proton, collegare il tuo account EA e risolvere i problemi di avvio più comuni.
Scopri come ridimensionare in modo sicuro una partizione /home separata su Linux con GParted Live, incluse informazioni su backup, limiti del filesystem e passaggi per ridurla o espanderla.
È possibile eseguire VRChat su Linux con Steam e Proton Experimental. Seguite la procedura di configurazione attuale, le note di Steam Deck e le soluzioni per i problemi di avvio e video.
Scopri come avviare Sea of Thieves su Linux tramite Steam e Proton, collegare il tuo account Xbox e risolvere i problemi più comuni di avvio o quelli relativi a Easy Anti-Cheat.
Formattare un'unità USB in FAT32 su Linux con GNOME Disks o mkfs.fat, includendo controlli di sicurezza del dispositivo, smontaggio, verifica e limiti di FAT32.
Installa Google Earth Pro su Linux con i pacchetti ufficiali DEB e RPM a 64 bit, oltre ai comandi per Ubuntu, Debian, Fedora e openSUSE.
Impara a creare directory Linux da Bash con mkdir, inclusi percorsi annidati, cartelle multiple, nomi con spazi, permessi, verifica e rimozione sicura.
Convertire un eBook PDF in EPUB su Linux con Calibre: installazione, impostazioni di conversione, passaggi per l'esportazione e limitazioni comuni dei file PDF.