Configurare un volume dati crittografato su SUSE Linux Enterprise Server è più semplice se si suddivide il processo in due fasi. LUKS, o Linux Unified Key Setup, protegge un dispositivo a blocchi come un disco o una partizione. Dopo aver sbloccato tale dispositivo, Linux espone un dispositivo mappato normalmente (normalmente mappato) in /dev/mapper/, dove è possibile creare un file system e montarlo come qualsiasi altro dispositivo di archiviazione.
Questa guida utilizza un disco secondario dedicato /dev/sdbcome esempio. Il volume montato apparirà in /data/securee la mappatura sbloccata si chiamerà securedata. Sostituisci questi nomi con i valori presenti sul tuo server.
Nota sulla versione: il flusso di lavoro da riga di comando riportato di seguito è adatto alle versioni correnti di SUSE Linux Enterprise Server che includono cryptsetup. La documentazione di SUSE Linux Enterprise Server 16.0 pubblicata nel 2026 include il supporto per l'archiviazione crittografata in Cockpit, mentre la Guida alla sicurezza e all'hardening di SLES 15 SP7 documenta le partizioni crittografate basate su LUKS in YaST. Qui viene utilizzato il percorso CLI perché rende visibile ogni livello di archiviazione ed è più facile da risolvere. Consultare la documentazione di SUSE Linux Enterprise Server 16.0 e la guida alla crittografia di SLES 15 SP7 per la documentazione del fornitore.
Cosa fa LUKS e cosa non fa
LUKS è il formato standard di Linux per i dispositivi a blocchi crittografati su disco. Memorizza i metadati di crittografia in un'intestazione LUKS e consente a un volume crittografato di avere più credenziali di sblocco. Current cryptsetupcrea normalmente file LUKS2 a meno che non si richieda esplicitamente un formato diverso.
La crittografia protegge i dati a riposo. Se qualcuno ruba un disco spento, non dovrebbe essere in grado di leggere il contenuto crittografato senza una chiave o una passphrase valide. Una volta sbloccato e montato il volume, tuttavia, l'accesso è controllato dalle normali autorizzazioni di Linux. LUKS non protegge i file da un processo che ha già accesso legittimo al file system montato.
Prima di iniziare
Preparare i seguenti elementi prima di eseguire i comandi di archiviazione distruttiva:
- Un disco o una partizione vuota dedicata. Questa guida utilizza
/dev/sdb.
- Accesso root tramite
sudoshell root.
- L'
cryptsetuputilità. Verifica con cryptsetup --version. Se non è installata, installa il pacchetto tramite la normale procedura di gestione del software SUSE.
- Una password sicura che puoi recuperare tramite la procedura di autenticazione approvata dalla tua organizzazione.
- Un backup aggiornato di tutti i dati importanti presenti sul dispositivo di destinazione.
Avviso critico: cryptsetup luksFormat questa operazione scrive una nuova intestazione LUKS e rende inaccessibili i dati esistenti sul dispositivo di destinazione. SUSE avverte inoltre che la conversione di una partizione esistente in memoria crittografata su un sistema in esecuzione comporta la perdita dei dati presenti su tale partizione. Non procedere finché non si è identificato con certezza il dispositivo di destinazione.
Passaggio 1: Identificare il disco corretto
Iniziate elencando i dispositivi a blocco:
lsblk -o NAME,SIZE,FSTYPE,TYPE,MOUNTPOINTS
lsblk -f
Verifica le dimensioni, il nome del dispositivo, il file system esistente e i punti di montaggio. In questo esempio, /dev/sdbè un disco separato da 20 GB senza file system montato. Il tuo server potrebbe invece utilizzare una partizione come /dev/sdb1, un nome NVMe come /dev/nvme1n1p1o un disco virtuale come /dev/vdb.
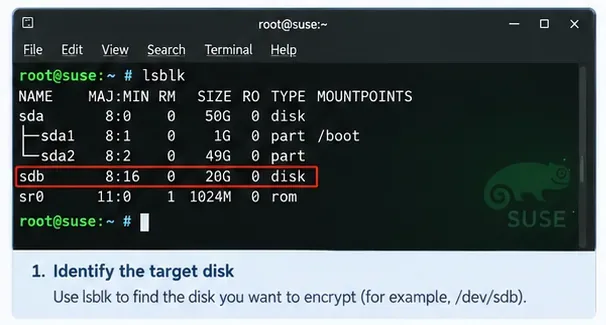
Didascalia: Verificare il dispositivo di destinazione in base a nome, dimensioni e stato di montaggio prima di eseguire qualsiasi comando di formattazione LUKS.
Non identificare un disco solo tramite la sua lettera. I nomi dei dispositivi possono cambiare in seguito a modifiche hardware o alla configurazione della macchina virtuale. Prima di eseguire comandi distruttivi, confrontali lsblkcon l'inventario dello storage, le impostazioni dell'hypervisor o le informazioni di presentazione SAN.
Passaggio 2: Inizializzare il dispositivo con LUKS
Crea il contenitore crittografato:
sudo cryptsetup luksFormat /dev/sdb
luksFormatInizializza i metadati LUKS e richiede conferma e una passphrase. L'impostazione predefinita di cryptsetup è LUKS2. È possibile esaminare il risultato in seguito con:
sudo cryptsetup luksDump /dev/sdb
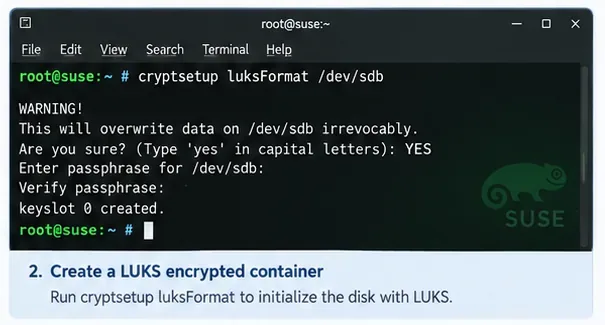
Didascalia: La fase di formattazione LUKS è distruttiva, quindi cryptsetup richiede una conferma esplicita prima di creare il contenitore crittografato.
Evitate di aggiungere opzioni relative a cifratura, dimensione della chiave o PBKDF solo perché le avete viste in un tutorial precedente. Cryptsetup e SUSE forniscono impostazioni predefinite moderne e modificarle senza un requisito documentato può ridurre la compatibilità o rendere più difficile il ripristino.
Passaggio 3: Aprire il dispositivo crittografato
Un contenitore LUKS non può essere formattato con un normale file system finché non viene sbloccato. Aprilo e crea una mappatura device-mapper denominata securedata:
sudo cryptsetup open /dev/sdb securedata
Dopo aver inserito la passphrase, la mappatura decrittografata appare come segue:
/dev/mapper/securedata
Puoi confermarlo con:
sudo cryptsetup status securedata
lsblk -f
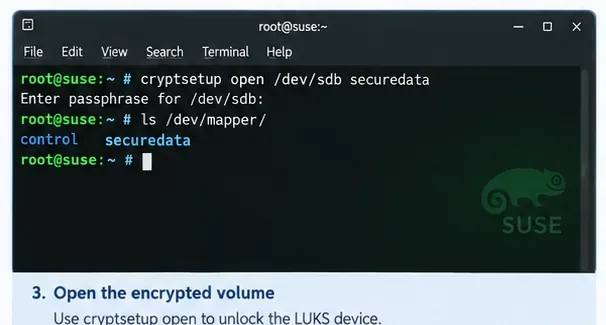
Didascalia: Lo sblocco del contenitore LUKS crea un dispositivo a blocchi mappato denominato securedatain /dev/mapper.
Passaggio 4: Creare un file system sulla mappatura sbloccata
Il livello LUKS crittografa i blocchi; non fornisce directory o file di per sé. Il file system viene creato sul dispositivo mappato, non sul disco crittografato grezzo. Questo esempio utilizza ext4:
sudo mkfs.ext4 /dev/mapper/securedata
Se il tuo standard di archiviazione richiede XFS o un altro file system supportato, usa quello. La regola importante è che il file system si trova su /dev/mapper/securedata, mentre /dev/sdbrimane il contenitore LUKS crittografato.
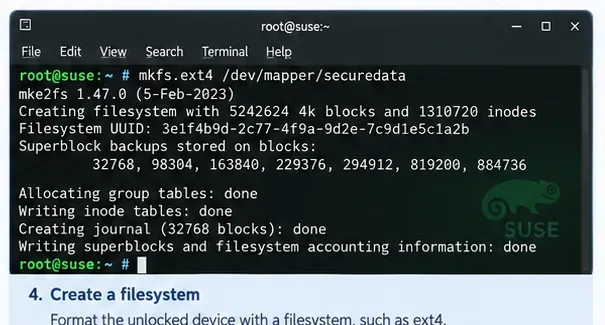
Didascalia: Creare il normale file system Linux all'interno della mappatura sbloccata, non direttamente sul disco di supporto crittografato.
Passaggio 5: creare un punto di montaggio e testare il volume
Crea una directory e monta il nuovo file system:
sudo mkdir -p /data/secure
sudo mount /dev/mapper/securedata /data/secure
df -h /data/secure
A questo punto il volume è utilizzabile. Se appropriato per il tuo ambiente, crea un piccolo file di prova, leggilo e poi eliminalo. Questo verifica il percorso completo dallo sblocco LUKS attraverso il file system fino alla directory montata.
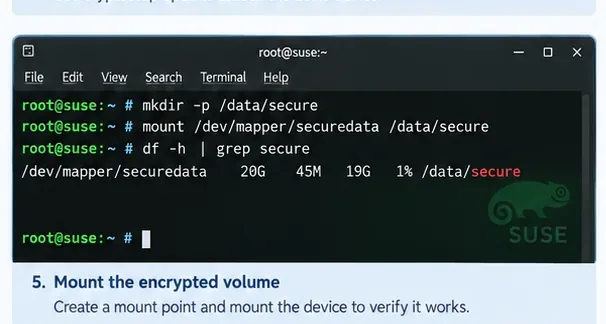
Didascalia: Un montaggio di prova riuscito conferma che la mappatura decrittografata e il relativo file system sono utilizzabili prima di configurare il comportamento all'avvio.
Passaggio 6: Registrare UUID stabili
Per una configurazione persistente, è preferibile utilizzare identificatori stabili anziché presumere che il disco verrà sempre chiamato /dev/sdb. Visualizza sia l'UUID LUKS che l'UUID del file system:
sudo blkid /dev/sdb
sudo blkid /dev/mapper/securedata
Il dispositivo raw dovrebbe segnalare un tipo come crypto_LUKS. Il dispositivo mappato dovrebbe segnalare il tipo di file system e il proprio UUID. È importante distinguere tra questi due UUID: l'UUID LUKS identifica il contenitore crittografato, mentre l'UUID del file system identifica il file system al suo interno.
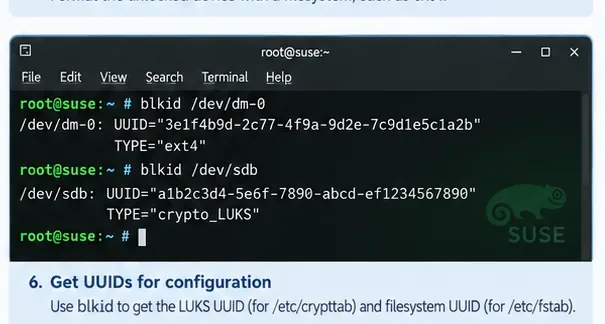
Didascalia: Il contenitore crittografato e il file system al suo interno hanno identificatori separati che servono a scopi di configurazione differenti.
Passaggio 7: Configurare lo sblocco e il montaggio all'avvio
Nei sistemi Linux basati su systemd, /etc/crypttabdescrive i dispositivi a blocchi crittografati che devono essere aperti all'avvio. Una voce di base che richiede una passphrase ha quattro campi: nome della mappatura, dispositivo crittografato, file della chiave e opzioni.
Utilizzando l'UUID LUKS del passaggio precedente, ecco un esempio di voce:
securedata UUID=<LUKS-UUID> none luks
Quindi aggiungi il file system montato a /etc/fstab. Puoi fare riferimento al dispositivo mappato o al suo UUID del file system. La guida SLES 15 SP7 di SUSE indica che YaST utilizza comunemente il nome del dispositivo mapper per i punti di montaggio LUKS appena configurati perché funziona in modo robusto con i generatori di systemd. Una voce semplice è:
/dev/mapper/securedata /data/secure ext4 defaults 0 2
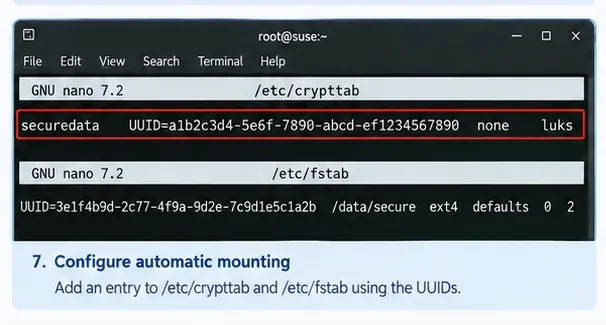
Didascalia: La crypttabvoce apre il contenitore crittografato, mentre la fstabvoce monta il file system esposto tramite il dispositivo mapper.
Prima di riavviare, verifica la presenza di errori semplici. Puoi eseguire:
sudo systemctl daemon-reload
sudo mount -a
mount -aAiuta a individuare molti fstabproblemi, ma non sostituisce il test della sequenza di sblocco all'avvio.
Passaggio 8: riavviare e verificare il percorso di avvio effettivo
Per un normale volume dati secondario, la modifica /etc/crypttabe /etc/fstabla configurazione persistente chiave sono in genere. Riavvia il server e verifica di ricevere la richiesta di passphrase prevista, che la mappatura LUKS si apra e che il file system venga montato:
sudo reboot

lsblk -f
sudo cryptsetup status securedata
findmnt /data/secure
Se il dispositivo crittografato è necessario durante la fase iniziale di initramfs, ad esempio perché contiene spazio di archiviazione richiesto prima che il normale file system root sia completamente disponibile, la progettazione potrebbe richiedere anche la rigenerazione di initramfs dracut. Non aggiungere una ricostruzione di initramfs meccanicamente a ogni configurazione di volume dati; la sua necessità dipende da quando il dispositivo deve essere disponibile durante l'avvio.
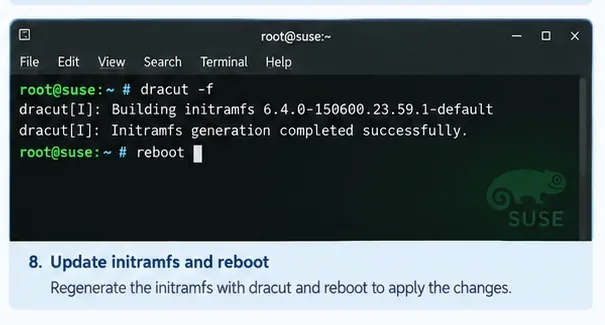
Didascalia: La ricostruzione dell'initramfs dracutè rilevante per l'archiviazione crittografata all'avvio iniziale; un normale volume dati secondario potrebbe richiedere solo crypttab, fstab, e un test di riavvio.
Eseguire il backup dell'intestazione LUKS
L'intestazione LUKS contiene metadati e informazioni sugli slot delle chiavi fondamentali. Dopo aver verificato che il volume funzioni correttamente, si consiglia di effettuare un backup offline dell'intestazione.
sudo cryptsetup luksHeaderBackup /dev/sdb --header-backup-file /root/securedata-luks-header.img
Successivamente, sposta il backup in una posizione protetta separata dal disco crittografato. Tratta il backup come un dato sensibile: un backup dell'intestazione, unitamente a una passphrase valida al momento della creazione del backup, potrebbe essere sufficiente per decrittografare l'area dati. Il progetto cryptsetup documenta questo comportamento nelle sue FAQ ufficiali .
Errori comuni dei principianti da evitare
| Errore | Perché è importante | Approccio più sicuro |
|---|
Esecuzione luksFormatsul disco sbagliato | I dati esistenti diventano inaccessibili. | Innanzitutto, verifica il nome del dispositivo, le dimensioni, i punti di montaggio e lo spazio di archiviazione disponibile. |
Formattazione /dev/sdbcon ext4 dopo la creazione di LUKS | In questo modo viene sovrascritto il livello LUKS anziché creare un file system al suo interno. | Eseguire mkfssu /dev/mapper/securedata. |
| Dimenticare la frase di accesso | LUKS è progettato in modo tale che i dati non possano essere semplicemente recuperati senza una chiave registrata. | Utilizzate la procedura di recupero delle informazioni riservate approvata dalla vostra organizzazione e conservate materiale di recupero testato. |
| Supponendo che la crittografia sostituisca i permessi di Linux | I dati montati sono accessibili ai processi con autorizzazioni di sistema sufficienti. | Mantenere appropriati la proprietà, le autorizzazioni, i criteri SELinux/AppArmor e i controlli dell'applicazione. |
| Utilizzo di nomi di dispositivi instabili nella configurazione di avvio | Le lettere dei dischi possono cambiare. | Utilizzare UUID o nomi di mapper stabili, ove appropriato. |
| Saltando un test di riavvio | Il montaggio manuale può funzionare anche quando la configurazione all'avvio è errata. | Eseguire un test della sequenza di riavvio effettiva durante una finestra di manutenzione. |
YaST e Cockpit sono valide alternative
Se preferisci un flusso di lavoro grafico, SUSE offre interfacce di gestione supportate. La Guida alla sicurezza e alla protezione di SLES 15 SP7 documenta le partizioni crittografate in Expert Partitioner di YaST. Anche la documentazione di SUSE Linux Enterprise Server 16.0 descrive la configurazione delle partizioni crittografate in Cockpit, incluse la passphrase e le opzioni di crittografia. Utilizza la documentazione di Expert Partitioner di SLES 15 SP7 o la guida di amministrazione di Cockpit di SLES 16.0 se il tuo standard operativo privilegia questi strumenti.
Controllo finale
Una configurazione corretta dovrebbe resistere a più di un comando. Dovresti essere in grado di riavviare il sistema, sbloccare il volume con il metodo previsto, verificare che la securedatamappatura sia attiva, accertarti /data/secureche sia montato e leggere i file attesi. Dovresti anche sapere dove sono memorizzati il processo di ripristino della passphrase e il backup dell'intestazione LUKS.
Questo è il modello mentale utile da tenere a mente: il disco fisico contiene un contenitore LUKS; sbloccandolo si crea un dispositivo mapper; il dispositivo mapper contiene il file system; e il file system viene montato in una directory. Una volta chiariti questi livelli, la maggior parte delle procedure di risoluzione dei problemi relativi a LUKS diventa molto più semplice.