Home
» LINUX
»
Come installare Google Chrome su Gooroom OS senza violare le norme di sicurezza.
Come installare Google Chrome su Gooroom OS senza violare le norme di sicurezza.
L'installazione di Google Chrome su Gooroom OS è tecnicamente simile all'installazione su Debian, ma prima è necessario rispondere a una domanda aggiuntiva: il computer è una normale installazione di Gooroom o un endpoint gestito centralmente e protetto da misure di sicurezza avanzate? Questa distinzione è più importante del comando Chrome stesso.
A ottobre 2026, il progetto Gooroom indicava Gooroom 4.5 come la sua versione comune 4.x più recente. Le note di rilascio mostravano un'immagine ISO amd64, kernel Linux 6.1, APT 2.6.1 e pacchetti basati su Debian 12. Il progetto documentava anche la protezione dell'integrità degli eseguibili e la gestione centralizzata come funzionalità di sicurezza opzionali. È importante sottolineare che l'immagine ISO pubblica comune non includeva di default le funzionalità di rafforzamento della sicurezza di Gooroom, sebbene le organizzazioni potessero aggiungerle. Consultare la pagina di download ufficiale di Gooroom , le note di rilascio di Gooroom 4.5 e la panoramica sulla sicurezza di Gooroom .
Questa guida adotta quindi un approccio che preserva le policy: prima verifica la macchina, installa solo il pacchetto Debian firmato da Google se l'installazione locale è consentita, mantieni attive le protezioni di Gooroom e interrompi l'operazione se le policy di gestione bloccano il pacchetto.
Illustrazione del desktop di Gooroom OS. Il tema esatto del desktop può variare a seconda della versione o dell'azienda.
Cosa devi sapere prima di installare Chrome
APT è il gestore di pacchetti utilizzato dai sistemi della famiglia Debian per installare software e risolvere le dipendenze. Un pacchetto .deb è il formato di pacchetto software utilizzato da Debian e dalle distribuzioni compatibili. Gooroom 4.5 include APT e Google supporta ufficialmente Chrome su Debian 10 a 64 bit o versioni successive, quindi il formato del pacchetto è tecnicamente compatibile con l'attuale base di Gooroom 4.x.
Ciò non significa automaticamente che tu sia autorizzato a installarlo. Gooroom è stato progettato per ambienti di lavoro sicuri e la sua documentazione ufficiale descrive la protezione degli eseguibili, che verifica le firme e può impedire l'esecuzione di programmi non autorizzati. Offre inoltre una gestione centralizzata degli endpoint. Su una macchina di proprietà dell'organizzazione, questi controlli fanno parte della progettazione della sicurezza, non sono un errore da aggirare.
Azione: prima di scaricare qualsiasi cosa su un dispositivo aziendale, scolastico, governativo, della difesa o comunque gestito, verificare che i browser di terze parti e i repository di pacchetti esterni siano consentiti. Se la propria organizzazione richiede che il software provenga da un repository interno o da una distribuzione da parte dell'amministratore, utilizzare tale procedura.
Passaggio 1: Verifica la versione di Gooroom e l'architettura della CPU.
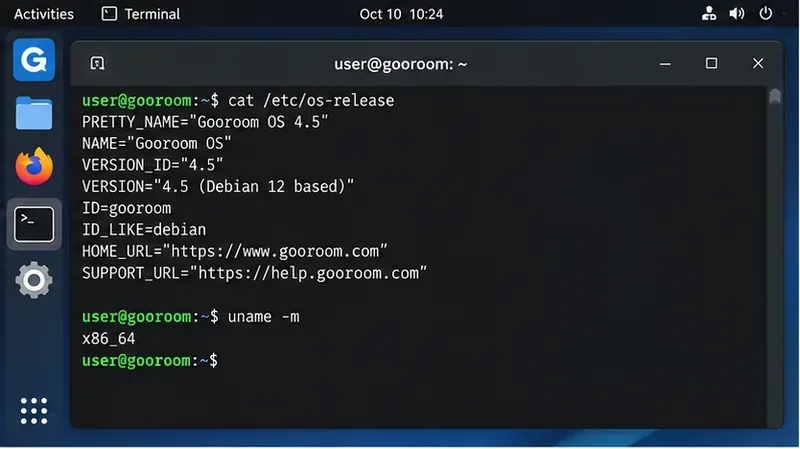
Apri il Terminale e controlla il sistema operativo e l'architettura. Questi comandi leggono solo le informazioni di sistema:
cat /etc/os-release
uname -m
Nell'immagine comune ufficiale di Gooroom 4.5, dovresti trovarti sul percorso amd64/x86-64. Se uname -mviene segnalato un errore x86_64, scegli il pacchetto .deb a 64 bit di Google per Debian/Ubuntu. Non dare per scontato che un'immagine o un pacchetto destinato a un'altra architettura CPU funzioni.
Utilizza il terminale per verificare la versione di Gooroom installata e l'architettura della CPU prima di selezionare un pacchetto Chrome.
Un malinteso comune è che "basato su Debian" significhi che ogni pacchetto Debian sia automaticamente sicuro o conforme alle policy. Compatibilità e autorizzazione sono questioni diverse. Un pacchetto può installarsi correttamente pur violando le policy di un'organizzazione in materia di software approvato.
Passaggio 2: Verificare se l'endpoint risulta gestito
Non esiste un singolo comando universale per l'utente finale che dimostri se un dispositivo Gooroom è gestito o meno. Le organizzazioni possono personalizzare Gooroom e i dettagli di implementazione di GPMS possono variare. Tuttavia, è possibile raccogliere indizi senza modificare nulla:
Questi comandi elencano i pacchetti e i servizi installati che contengono il nome Gooroom. Il loro output è puramente informativo; la presenza o l'assenza di un particolare pacchetto non costituisce una prova definitiva dello stato di gestione.
Azione: se il dispositivo è registrato in un'organizzazione o non si è certi che il software sia nella lista dei programmi consentiti, chiedere all'amministratore se Google Chrome è approvato. Non disabilitare la protezione degli eseguibili, Secure Boot, gli agenti dei criteri o i servizi Gooroom solo per far sì che l'installazione vada a buon fine.
Evitate di scaricare versioni riconfezionate di Chrome da portali software, mirror casuali o script che aggiungono chiavi di firma sconosciute. In un sistema incentrato sulla sicurezza, ridurre il numero di fonti attendibili è particolarmente importante.
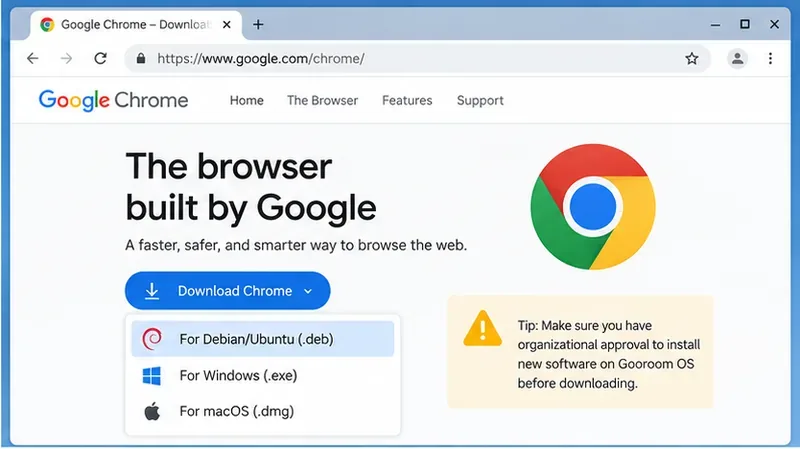
Seleziona la build .deb per Debian/Ubuntu dalla pagina di download ufficiale di Chrome di Google.Google fornisce un pacchetto Debian/Ubuntu per i sistemi Linux a 64 bit supportati.
Passaggio 4: Installa il file .deb scaricato con APT
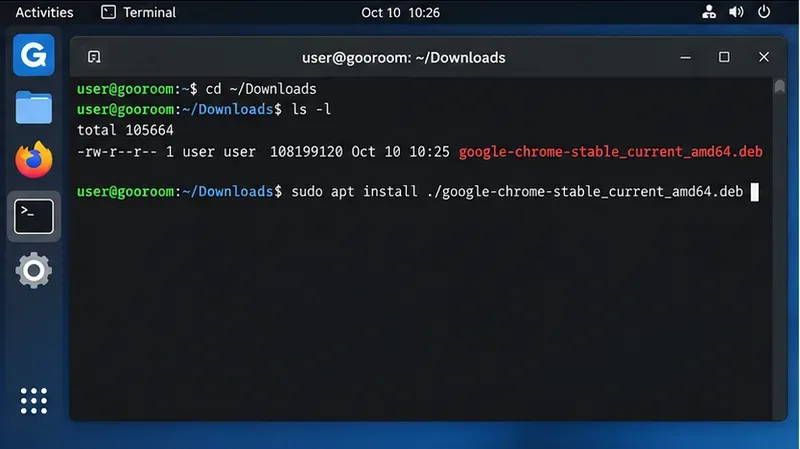
Per un'installazione standard di Gooroom 4.5 amd64, il file scaricato ha normalmente un nome simile a google-chrome-stable_current_amd64.deb. Verificare che il file sia presente:
cd ~/Downloads
ls -lh google-chrome*.deb
Prima di installare Chrome, verifica che il pacchetto scaricato si trovi nella cartella Download.
Quindi installa esattamente il file che hai scaricato:
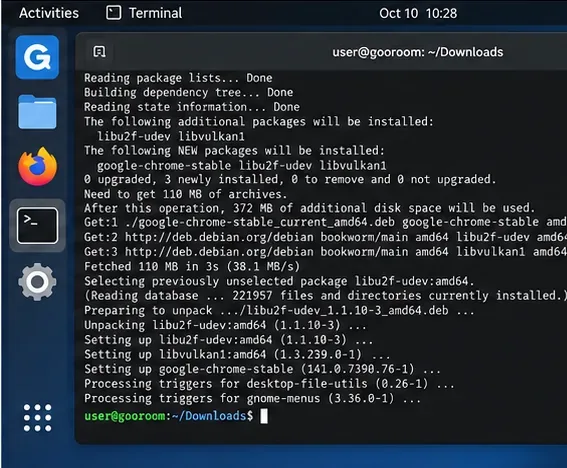
L'utilizzo di questa opzione apt install ./package.debconsente ad APT di risolvere le dipendenze dai repository configurati. Sarà necessaria una password di amministratore. Leggere il riepilogo della transazione prima di accettarla. Se APT segnala che l'operazione è bloccata da policy, protezione eseguibile o privilegi insufficienti, interrompere l'operazione. Si tratta di una decisione relativa alle policy da risolvere con l'amministratore, non di un motivo per disabilitare i controlli di sicurezza.
APT installa Chrome e risolve le dipendenze necessarie dai repository configurati nel sistema.
Alternativa GUI, quando la tua build fornisce un programma di installazione dei pacchetti
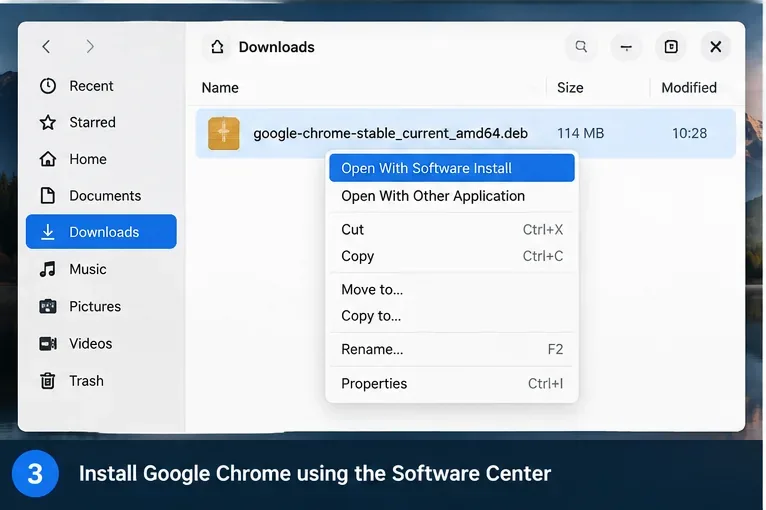
Alcune versioni di Gooroom per desktop potrebbero associare i file .deb a un programma di installazione grafico. In tal caso, aprendo il pacchetto scaricato sarà possibile avviare l'installazione e ottenere la password di amministratore. Poiché le applicazioni desktop variano a seconda della versione di Gooroom e delle personalizzazioni aziendali, il metodo tramite terminale descritto sopra è quello più affidabile.
Se la tua versione di Gooroom prevede un programma di installazione grafica dei pacchetti, puoi aprire il file .deb scaricato da lì anziché utilizzare il terminale.
Passaggio 5: Comprendere cosa succede agli aggiornamenti
Google documenta che l'installazione di Chrome su Linux normalmente aggiunge il repository software di Google, in modo che il gestore di pacchetti possa mantenere Chrome aggiornato. Google pubblica anche le chiavi di firma Linux utilizzate per verificare i suoi pacchetti. È possibile consultare i dettagli ufficiali sulla pagina dei repository software di Google per Linux .
Questo è comodo su un computer personale non gestito, poiché le patch di sicurezza del browser possono essere scaricate tramite i normali aggiornamenti dei pacchetti. Su un endpoint Gooroom, invece, sottoposto a una gestione rigorosa, un repository esterno potrebbe richiedere a sua volta l'approvazione. Alcune organizzazioni replicano internamente i pacchetti approvati o distribuiscono versioni fisse tramite la gestione degli endpoint.
Azione: non disabilitare gli aggiornamenti di Chrome solo per aggirare una regola dell'amministratore. Se i repository esterni sono vietati, chiedi all'amministratore di fornire Chrome tramite il canale software approvato. Google documenta i metodi per gli amministratori per controllare gli aggiornamenti di Linux, ma si tratta di decisioni di implementazione, non di una soluzione alternativa per gli utenti finali. Consulta la documentazione di Google sulla gestione degli aggiornamenti di Linux .
Passaggio 6: Avvia Chrome e verifica lo stato del browser e dei criteri.
Avvia Chrome dal menu dell'applicazione oppure esegui:
google-chrome
È possibile verificare la build installata con:
google-chrome --version
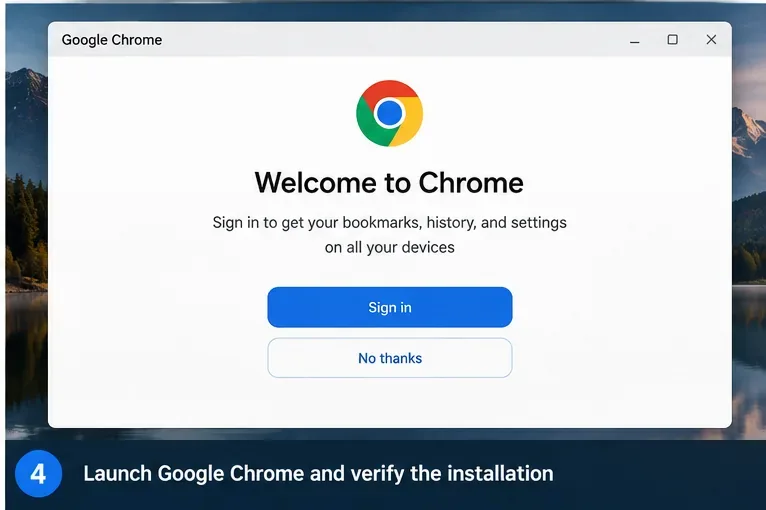
Dopo l'installazione, avvia Chrome e verifica che il browser si apra correttamente.
Per le policy aziendali specifiche di Chrome, inserisci chrome://policynella barra degli indirizzi. Su Linux, gli amministratori possono anche distribuire i file JSON delle policy di Chrome in posizioni come /etc/opt/chrome/policies/managed. Google documenta questo modello nella sua guida alla gestione delle policy di Chrome .
Non confondere le policy di Chrome con le policy di Gooroom OS. Chrome chrome://policysegnala le policy del browser note a Chrome; ciò non dimostra l'assenza di protezione degli eseguibili di Gooroom, regole GPMS, controlli di rete o altre restrizioni sugli endpoint.
Cosa fare in caso di errore durante l'installazione
"Permesso negato" o nessun accesso sudo
Il tuo account non è autorizzato a installare pacchetti di sistema. Su un endpoint gestito dall'organizzazione, questo è il comportamento previsto. Chiedi all'amministratore di installare Chrome anziché tentare di ottenere o aggirare i privilegi elevati.
Il pacchetto si installa ma Chrome non si avvia
In un'installazione Gooroom protetta, la protezione degli eseguibili può bloccare i programmi non autorizzati o non approvati. La documentazione ufficiale di Gooroom descrive esplicitamente il blocco dei programmi installati senza autorizzazione. Non disabilitare tale protezione. Cattura il messaggio di errore e invialo all'amministratore in modo che il pacchetto possa essere approvato tramite la normale procedura aziendale.
APT segnala un errore nella chiave di firma o nel repository
Non aggirare la verifica della firma contrassegnando un repository non verificato come attendibile. Prima di tutto, verifica che il repository sia quello ufficiale di Google e confronta le informazioni sulla chiave di firma con la documentazione del repository di Google. Gli errori di firma del pacchetto sono segnali di sicurezza e non devono essere ignorati.
Hai installato Chrome prima di controllare le norme.
Se il computer è gestito e Chrome non è stato approvato, avvisa l'amministratore invece di tentare di nascondere la modifica. Su una macchina non gestita, Chrome può essere rimosso con sudo apt remove google-chrome-stable. Su una macchina gestita, lascia che sia il reparto IT a decidere se anche la configurazione del repository associato deve essere rimossa o sostituita da un mirror interno.
Chrome o Gooroom Browser: quale scegliere?
Gooroom include già un browser basato su Chromium, progettato attorno al suo modello di sicurezza. La panoramica ufficiale di Gooroom descrive processi di navigazione separati per utenti affidabili e non affidabili, nonché politiche di sicurezza differenziate per ciascun browser. Chrome potrebbe essere ancora necessario per specifiche applicazioni web aziendali, flussi di lavoro degli account Google, estensioni, matrici di test o requisiti di supporto del fornitore, ma non sostituisce automaticamente il browser Gooroom.
Per un'installazione personale di Gooroom, l'utilizzo di Chrome è principalmente una questione di compatibilità. Per un'implementazione gestita in un ambiente di lavoro, la scelta del browser è anche una decisione legata all'architettura di sicurezza. Se un'applicazione funziona in Gooroom Browser, mantenere il browser supportato dall'organizzazione solitamente riduce la complessità della manutenzione e delle policy. Se Chrome è obbligatorio, la soluzione più pulita è un'implementazione approvata dall'amministratore con aggiornamenti e policy del browser configurati centralmente.
Lista di controllo per un'installazione sicura
Prima di scaricare un pacchetto, verifica la versione e l'architettura di Gooroom.
Determinare se l'endpoint è gestito centralmente o protetto da misure di sicurezza rafforzate.
Utilizzare esclusivamente il pacchetto .deb ufficiale di Google per Debian/Ubuntu.
Installa tramite il normale gestore di pacchetti; non disabilitare le funzionalità di sicurezza di Gooroom.
Verifica se l'aggiunta del repository di aggiornamenti di Google è consentita dalle policy aziendali.
Verifica che Chrome si avvii correttamente, rimanga aggiornabile e riceva tutte le policy aziendali necessarie.
Se una policy blocca l'installazione o l'esecuzione, interrompere l'operazione e utilizzare il percorso di distribuzione approvato dall'amministratore.
La regola più sicura è semplice: considera un blocco delle policy di Gooroom come un'istruzione, non come un ostacolo. Su un sistema Gooroom 4.5 non gestito, l'installazione del pacchetto .deb ufficiale di Google tramite APT è semplice. Su un endpoint gestito, l'installazione corretta è quella che la tua organizzazione può approvare, aggiornare, controllare e supportare.