Home
» LINUX
»
Come installare e configurare SABnzbd su Linux
Come installare e configurare SABnzbd su Linux
Installa SABnzbd tramite un percorso di installazione adatto alla tua distribuzione Linux, quindi apri la procedura guidata di configurazione basata su browser per connetterti al tuo provider Usenet. Gli utenti Ubuntu possono utilizzare il PPA solo per la versione stabile; il team di SABnzbd consiglia un container per Debian quando è importante avere un pacchetto più recente, con Debian Backports come opzione APT. Su altre distribuzioni, utilizza un pacchetto collegato alla guida Unix/Linux del progetto o all'immagine Docker di LinuxServer.io.
SABnzbd funziona come un'applicazione web, non come una tradizionale finestra desktop. Eseguilo con il tuo normale account Linux; dopo l'installazione non sono necessari i privilegi di root.
Installare SABnzbd su Ubuntu
La wiki di SABnzbd documenta il PPA di JCFP nobetasper le versioni stabili. Si tratta di un repository di terze parti, non di un pacchetto gestito dal team di SABnzbd. Su una versione di Ubuntu supportata, apri il Terminale ed esegui:
Se il tuo sistema non lo riconosce add-apt-repository, installalo software-properties-commonprima. Le dipendenze del PPA richiedono anche i repository Universe e Multiverse di Ubuntu. La guida al PPA di Ubuntu del progetto elenca i dettagli di configurazione e le note sulle versioni supportate.
Su Ubuntu, aggiungi il PPA che supporta solo la versione stabile, aggiorna APT e installa sabnzbdplus.
Installare SABnzbd su Debian
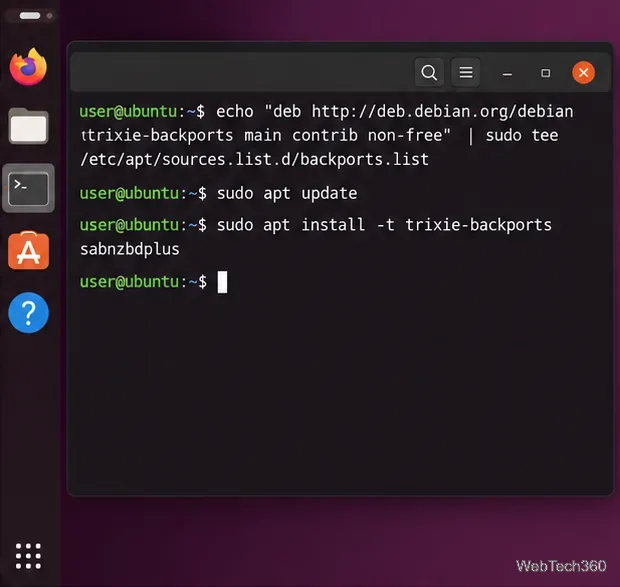
Il repository stabile di Debian potrebbe non essere aggiornato rispetto alle release di SABnzbd. Il progetto consiglia un'installazione containerizzata di Debian se si necessita di una versione più recente. Se si preferisce APT, la guida per Debian del progetto consiglia Backports. L'esempio attuale utilizza Debian 13, Trixie.
Aggiungi la voce Backports corrispondente alla configurazione delle sorgenti APT, mantenendo le voci del repository esistenti:
deb http://deb.debian.org/debian trixie-backports main contrib non-free
Assicurati che i tuoi sorgenti Debian standard includano già main, contrib, e non-free. Sostituisci trixienella voce Backports e nel comando di installazione qui sotto se la tua versione di Debian ha un nome in codice diverso; non mescolare versioni diverse.
La voce Backports e il target del pacchetto devono utilizzare il nome in codice della tua versione di Debian.
Avvia l'applicazione sabnzbdplusoppure continua con la configurazione del servizio descritta nella guida ufficiale all'installazione di Debian . Consulta tale guida prima di modificare le sorgenti APT, soprattutto se il tuo sistema utilizza i file in stile deb822 di Debian, più recenti .sources.
Utilizzare Docker su un'altra distribuzione Linux
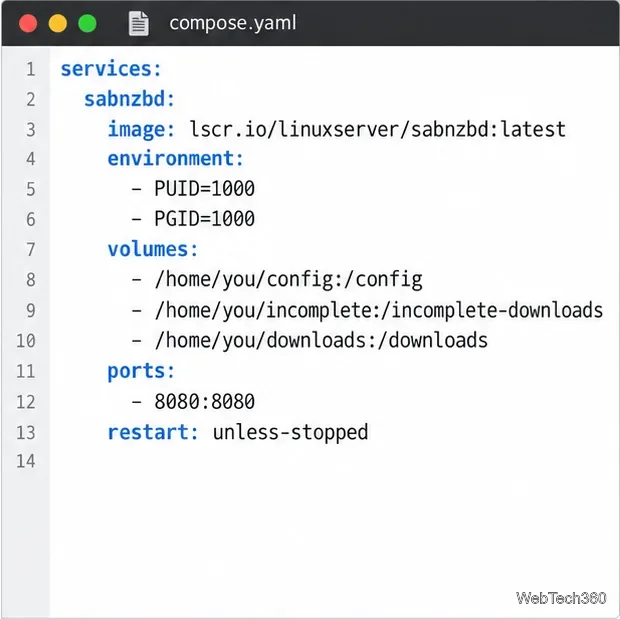
La pagina di installazione Unix/Linux del progetto rimanda a un container SABnzbd multi-architettura gestito da LinuxServer.io. Questo percorso funziona su molti host Linux che hanno Docker Compose installato. Crea un file Compose come questo compose.yamle sostituisci i percorsi host di esempio e gli ID numerici utente/gruppo con i valori per la tua macchina:
Il file Compose mantiene la configurazione di SABnzbd e le cartelle di download sull'host Linux.
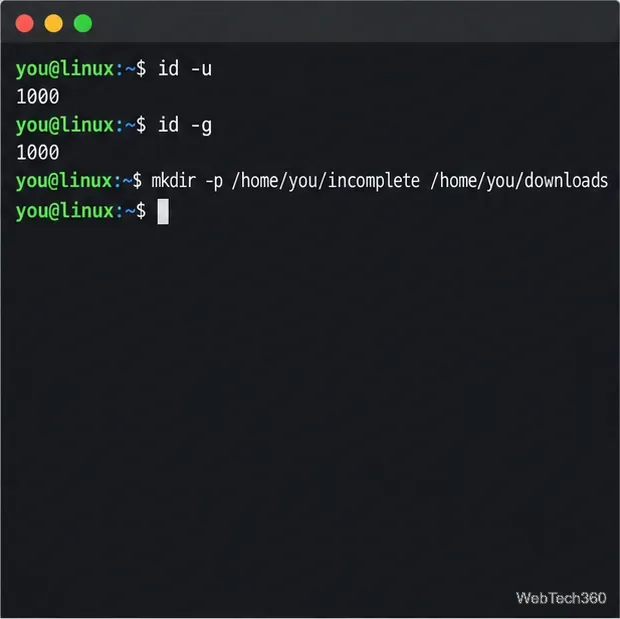
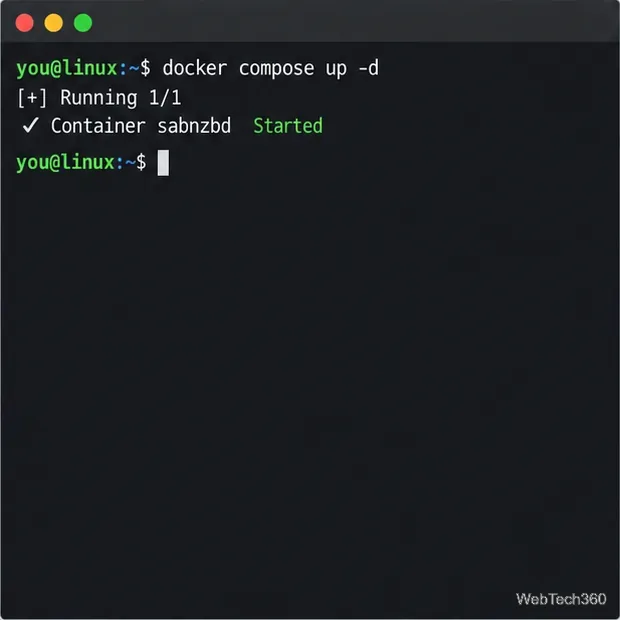
Innanzitutto, crea le tre directory host. Imposta PUIDe PGIDsui risultati di id -ue id -gper l'account che dovrebbe essere il proprietario dei file. Quindi avvia il container:
Utilizza gli ID dell'account che sarà il proprietario dei file montati di SABnzbd.
docker compose up -d
Avvia il servizio in background con Docker Compose.
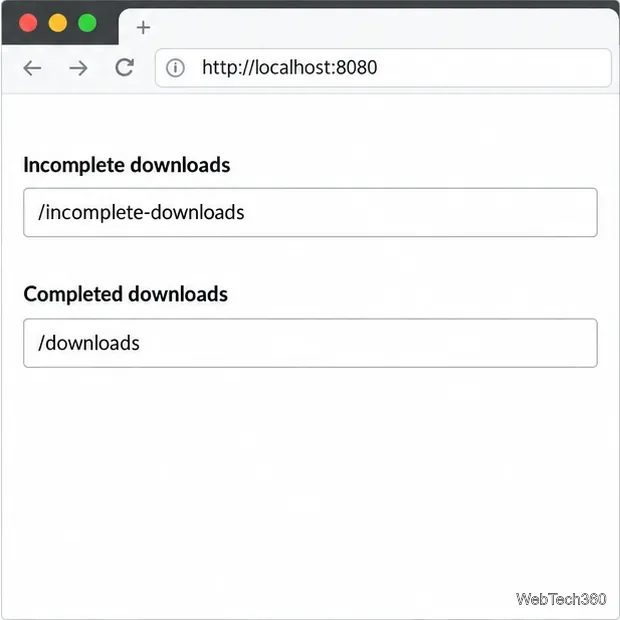
Nelle impostazioni delle cartelle di SABnzbd, utilizzare i percorsi del container /incomplete-downloadse /downloads; questi corrispondono alle directory host sopra indicate. La pagina ufficiale di SABnzbd per Unix elenca l'opzione Docker e la documentazione del container LinuxServer.io ne spiega le porte, i volumi e i permessi.
I percorsi delle cartelle SABnzbd devono corrispondere ai punti di montaggio del contenitore.
Apri l'interfaccia web e completa la configurazione.
Per un pacchetto Ubuntu o Debian, avvia SABnzbd dal menu delle applicazioni oppure eseguilo sabnzbdpluscome utente normale. Per Docker, aprilo http://localhost:8080sull'host. Il servizio di pacchetti utilizza comunemente http://localhost:8080/sabnzbd/; se diverso, usa l'indirizzo aperto dal programma di avvio o quello indicato nella documentazione del servizio.
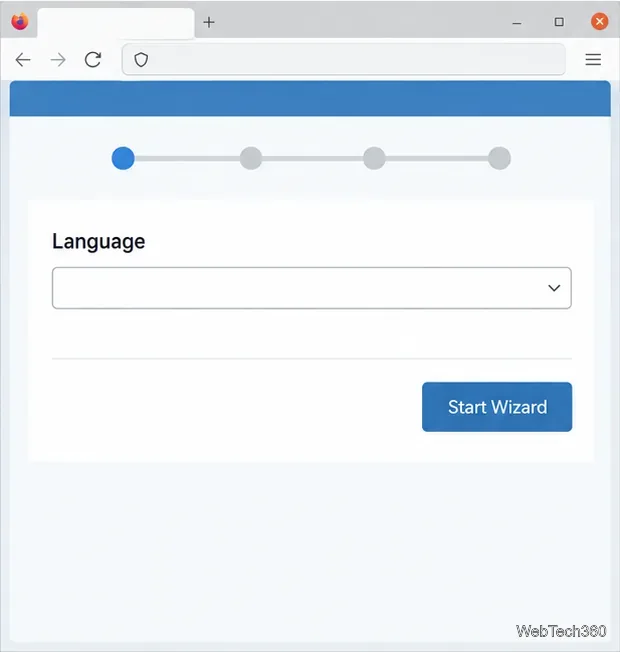
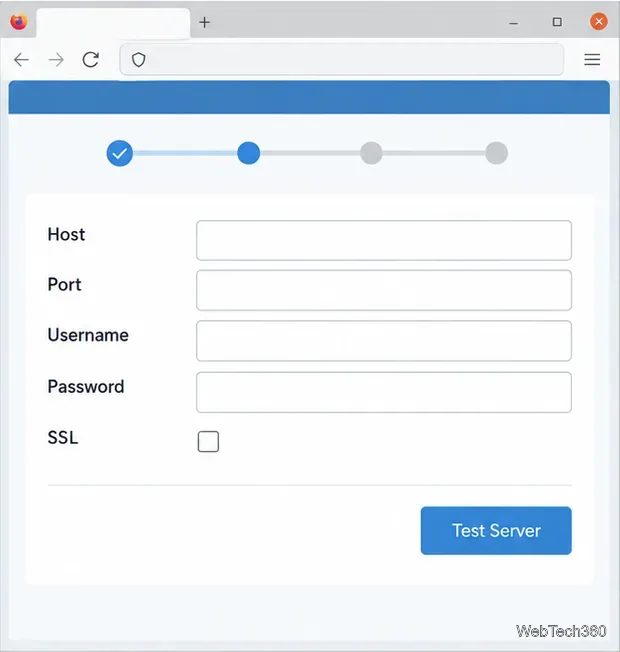
Al primo accesso, seleziona la lingua dell'interfaccia e scegli Avvia procedura guidata . La procedura guidata di avvio rapido di SABnzbd ti chiederà quindi i dettagli del tuo server Usenet. Utilizza l'host, la porta, il nome utente e la password forniti dal tuo provider. Abilita SSL solo se il provider lo supporta e utilizza la porta sicura specificata. Seleziona Verifica server per verificare la connessione prima di completare la procedura guidata.
Seleziona la lingua dell'interfaccia per avviare la procedura guidata di prima esecuzione di SABnzbd.Inserisci i valori di connessione forniti dal tuo provider Usenet, quindi testa il server.
Se il test di connessione fallisce, ricontrollare il nome host del server del provider, la porta, le credenziali e i requisiti SSL. Una volta completata la configurazione, aprire Config > Cartelle per verificare che le posizioni di download completate e temporanee esistano e siano scrivibili dall'account che esegue SABnzbd. Con Docker, i percorsi nell'interfaccia devono corrispondere ai percorsi del container specificati nel file Compose.
Mantieni l'interfaccia privata
SABnzbd è in ascolto sulla porta 8080 per impostazione predefinita, ma il normale utilizzo non richiede il port forwarding del router. Mantieni disabilitato l'accesso a Internet esterno e non esporre la porta 8080 direttamente a Internet pubblico. Il progetto documenta gravi vulnerabilità dell'interfaccia web nelle versioni 5.1.1 e precedenti; la sua pagina di download attualmente indica la 5.1.3 come versione stabile. Installa una versione aggiornata e corretta prima di considerare l'accesso remoto e segui le linee guida di sicurezza aggiornate del progetto. Per l'utilizzo remoto, è preferibile una VPN o un proxy inverso HTTPS con autenticazione configurato con cura.