Come trasferire file da Windows 10 a Linux tramite SSH
Trasferisci file da Windows 10 a Linux tramite SSH con il comando scp integrato di OpenSSH o con WinSCP tramite SFTP, incluse cartelle e correzioni comuni.
Proteggere SUSE Linux Enterprise Server 15 (SLES 15) per la conformità alla Security Technical Implementation Guide (STIG) richiede più di una semplice scansione. Iniziate verificando che il service pack installato corrisponda alla checklist DISA e al contenuto SCAP correnti, definite una baseline per l'host, esaminate ogni risultato per valutarne l'impatto sui servizi, eseguite le correzioni in un ambiente di test e ripetete la scansione. Conservate i risultati della scansione in formato leggibile automaticamente e la checklist STIG revisionata manualmente come prova.
Note di rilascio aggiornate al 6 ottobre 2026: l'elenco DISA di SUSE mostra lo STIG di SLES 15 come V2R8 , datato 10 luglio 2026. Il benchmark SCAP di SLES 15, elencato separatamente, è V2R9 , anch'esso datato 10 luglio 2026. Queste etichette di revisione appartengono ad artefatti distinti, quindi controllateli entrambi prima di procedere alla scansione. Utilizzate la checklist DISA corrente per la revisione formale e il contenuto SCAP di SUSE corrispondente per i controlli automatici.
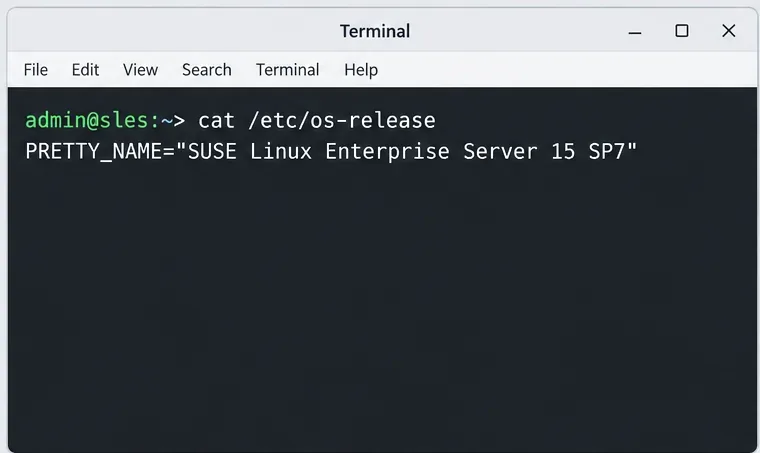
Le immagini dell'interfaccia riportate di seguito sono illustrazioni concettuali del software. Mostrano i tipi di informazioni ed esempi di comandi qui discussi; non si tratta di schermate di un sistema che è stato analizzato o modificato.
Utilizzate lo standard SLES 15 STIG quando tale standard rappresenta la base di riferimento applicabile per la vostra organizzazione o il vostro contratto. La DISA dichiara che gli standard STIG sono obbligatori per i sistemi che si connettono alle reti del Dipartimento della Difesa (DoD); altre organizzazioni possono adottarli tramite politiche interne, requisiti del cliente o decisioni di valutazione del rischio. Confermate l'ambito di applicazione con la vostra autorità di sicurezza prima di modificare un host.
Un server web, un nodo di database, un host SAP e un'appliance protetta possono avere vincoli operativi diversi. La baseline della piattaforma rappresenta lo stesso punto di riferimento, ma ogni regola deve comunque essere valutata in termini di applicabilità, dipendenze e impatto sul servizio. Un riscontro che richiede la disabilitazione di un servizio o la modifica dell'autenticazione può interrompere un'applicazione o l'amministrazione remota se applicato senza essere testato.
Innanzitutto, verifica il prodotto e il service pack esatti. Sull'host SLES, controlla /etc/os-releasee annota il service pack di SLES 15, il ruolo di sistema e il livello di patch. La Guida alla sicurezza e all'hardening di SUSE attualmente in uso è per SLES 15 SP7; il profilo STIG stesso è per SLES 15. Verifica che il contenuto della policy in tuo possesso sia destinato al tuo sistema di destinazione e annota il pacchetto e la revisione del benchmark.
Utilizza l' elenco delle release SUSE DISA STIG per verificare le revisioni correnti. Scarica la checklist corrispondente dalla pagina di download STIG di DISA . In particolare, non dare per scontato che il numero di revisione di un benchmark SCAP corrisponda al numero di revisione della checklist. Salva i file scaricati insieme al registro delle modifiche, in modo che chi effettua la revisione in futuro possa vedere esattamente quali contenuti sono stati utilizzati.
Prima di installare un profilo o applicare correzioni, crea un inventario degli host e un piano di test. Registra per ciascun host il service pack, il ruolo aziendale, il proprietario, la console raggiungibile o il metodo di ripristino, la finestra di manutenzione, i servizi critici e il riferimento al backup o allo snapshot. Raggruppa i sistemi che condividono la stessa build e lo stesso carico di lavoro, quindi testa un host rappresentativo per ogni gruppo.
Eseguite un backup verificato e assicuratevi di poter ripristinare l'accesso in caso di modifiche alle impostazioni SSH, PAM, firewall, bootloader o filesystem. SUSE raccomanda specificamente un ambiente di test non operativo prima di implementare le impostazioni STIG. Trattate la correzione di OpenSCAP come una modifica di configurazione: esaminate cosa modificherà una regola, testate la modifica e verificate l'integrità dell'applicazione prima di ripeterla su tutta la flotta.
Su un sistema SLES registrato con i repository necessari abilitati, SUSE documenta i seguenti pacchetti principali:
sudo zypper install openscap-utils scap-security-guideLa disponibilità dei pacchetti dipende dalla registrazione, dai moduli abilitati e dall'accesso al repository. Se i pacchetti non sono disponibili, verificare l'abbonamento SUSE e la configurazione del repository dell'host anziché installare un pacchetto non verificato da un'altra fonte. SCAP Workbench è un'interfaccia grafica opzionale; SUSE consiglia di eseguirla da una workstation amministrativa separata, ove possibile, limitando il sistema di destinazione agli strumenti necessari.
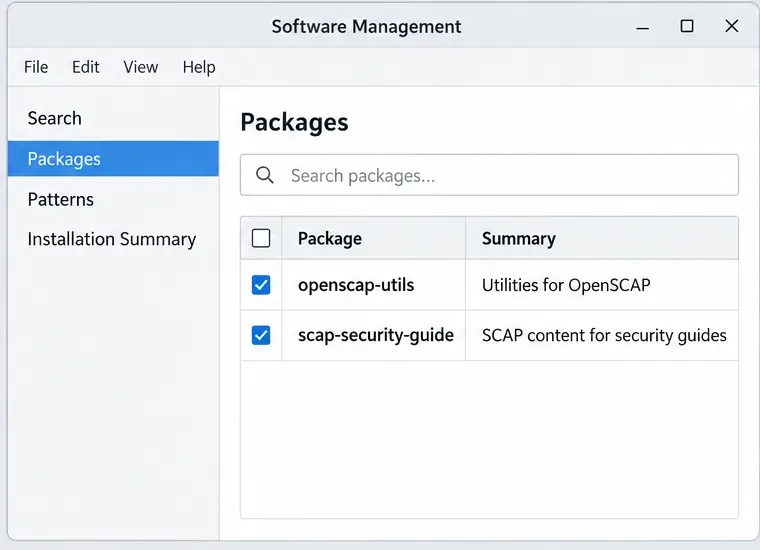
Prima di procedere alla valutazione, esaminate i contenuti disponibili e il profilo del soggetto in questione:
ls -1 /usr/share/xml/scap/ssg/content/ssg-*-ds.xml
oscap info /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
Il percorso del file mostrato è quello utilizzato nell'esempio STIG di SLES 15 di SUSE. Verifica che esista e che oscap infoelenchi il profilo STIG desiderato. Se il tuo pacchetto fornisce un identificatore di file o di profilo diverso, usa il valore documentato del contenuto installato anziché copiare un vecchio comando senza modifiche.
Eseguire --remediateprima una valutazione senza l'opzione. SUSE documenta questo schema di scansione locale per SLES 15:
sudo oscap xccdf eval \
  --profile stig \
  --results /tmp/results.xml \
  --report /tmp/report.html \
  /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml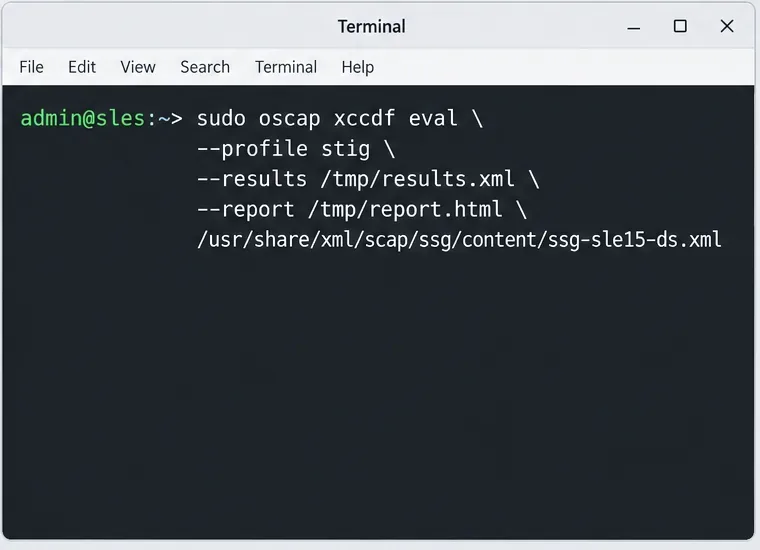
Salvare il risultato in formato XML e il report nella posizione di archiviazione approvata dopo la scansione, anziché affidarsi a file temporanei per /tmpla conservazione a lungo termine. In ambienti segmentati o offline, esaminare l'output dello scanner per individuare eventuali risorse OVAL esterne ignorate. Decidere se fornire risorse locali approvate o un accesso remoto autorizzato; una scansione che ha ignorato contenuti obbligatori non costituisce una valutazione completa.
Per una revisione interattiva, SUSE supporta SCAP Workbench con il profilo SLES 15. Per un lavoro formale regola per regola, importa la checklist DISA corrispondente o scansiona i risultati in DISA STIG Viewer. Lo scanner è utile per le regole che prevedono controlli automatici; mantieni la verifica manuale per i requisiti che richiedono un'ispezione o una documentazione umana.
Utilizzare lo stato del risultato per decidere cosa fare successivamente. A passsignifica che il controllo valutato è andato a buon fine; failsignifica che non è andato a buon fine. notapplicablesignifica che la regola non si applicava all'obiettivo valutato, mentre notcheckedsignifica che il motore di controllo non ha valutato tale regola. errore unknownindicano un controllo incerto o incompleto e richiedono un'indagine. La specifica XCCDF del NIST definisce questi stati; non sono intercambiabili.
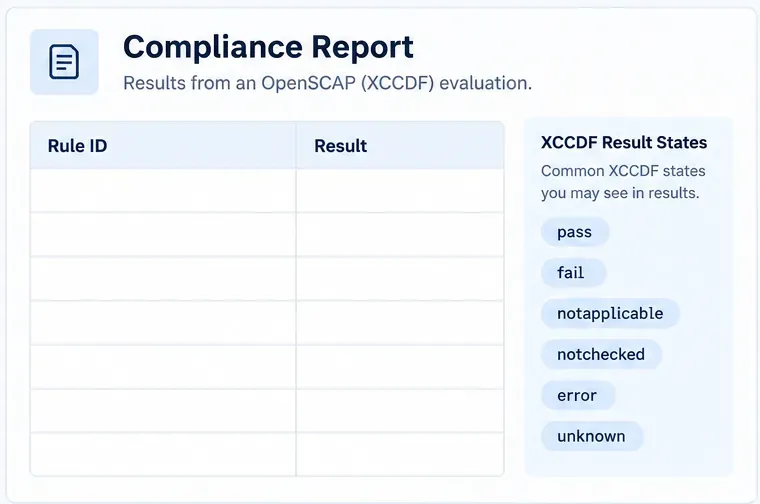
Per ogni regola non riuscita o irrisolta, registrare l'identificativo della regola, il livello di gravità dalla checklist corrente, il servizio interessato, lo stato richiesto, lo stato attuale, il metodo di correzione, il responsabile e le prove necessarie per la chiusura. Verificare che una regola sia effettivamente applicabile prima di classificarla come non applicabile. Un report automatizzato da solo potrebbe non rilevare un controllo manuale, un'eccezione specifica del sistema o il controllo compensativo approvato dall'autorità di sicurezza.
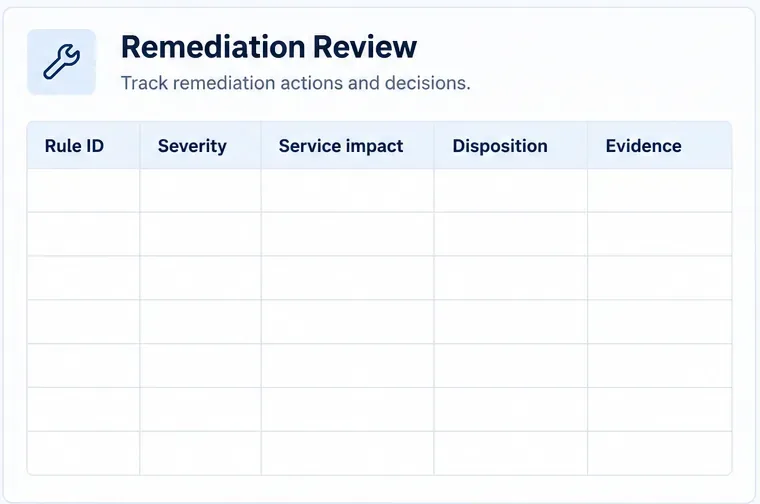
Eseguire prima le correzioni nell'ambiente di test. I contenuti SLES 15 STIG consentono di applicare le correzioni tramite OpenSCAP; SUSE fornisce documentazione --remediatea riguardo. Di seguito è riportato il comando da utilizzare, tratto dalla guida di SUSE:
sudo oscap xccdf eval --remediate \
  --profile stig \
  --results /tmp/results.xml \
  /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
Questo comando modifica la configurazione di sistema. Non eseguirlo su un server di produzione come primo passaggio. Esamina le regole selezionate, conferma il percorso di backup e ripristino, testa la correzione, quindi verifica i servizi applicativi richiesti, l'autenticazione, l'accesso alla rete, la registrazione e le attività pianificate. Alcune regole potrebbero richiedere una correzione manuale o un trattamento personalizzato; documenta il motivo e il controllo compensativo attraverso la procedura di gestione delle eccezioni della tua organizzazione.
Dopo aver approvato le modifiche, eseguire nuovamente la stessa scansione con la stessa revisione del benchmark e conservare entrambi i risultati, prima e dopo. Esaminare i guasti, gli errori, le incognite e le regole non verificate rimanenti. Confermare separatamente gli elementi della checklist manuale. Un punteggio più alto da solo non dimostra che tutti i requisiti applicabili siano stati valutati o che il carico di lavoro funzioni ancora correttamente.
La conformità allo standard SLES 15 STIG è un processo continuo di configurazione e documentazione. Il risultato migliore si ottiene combinando una checklist DISA aggiornata, contenuti SCAP supportati da SUSE, soluzioni testate, revisione manuale laddove l'automazione non sia applicabile e un processo di gestione delle eccezioni documentato.
Trasferisci file da Windows 10 a Linux tramite SSH con il comando scp integrato di OpenSSH o con WinSCP tramite SFTP, incluse cartelle e correzioni comuni.
Gioca a GTA: Vice City su Linux usando Steam e Proton. Installa la Definitive Edition, abilita la compatibilità, avviala e risolvi i problemi più comuni di Proton.
Scopri come giocare a The Sims 4 su Linux tramite Steam Play e Proton, collegare il tuo account EA e risolvere i problemi di avvio più comuni.
Scopri come ridimensionare in modo sicuro una partizione /home separata su Linux con GParted Live, incluse informazioni su backup, limiti del filesystem e passaggi per ridurla o espanderla.
È possibile eseguire VRChat su Linux con Steam e Proton Experimental. Seguite la procedura di configurazione attuale, le note di Steam Deck e le soluzioni per i problemi di avvio e video.
Scopri come avviare Sea of Thieves su Linux tramite Steam e Proton, collegare il tuo account Xbox e risolvere i problemi più comuni di avvio o quelli relativi a Easy Anti-Cheat.
Formattare un'unità USB in FAT32 su Linux con GNOME Disks o mkfs.fat, includendo controlli di sicurezza del dispositivo, smontaggio, verifica e limiti di FAT32.
Installa Google Earth Pro su Linux con i pacchetti ufficiali DEB e RPM a 64 bit, oltre ai comandi per Ubuntu, Debian, Fedora e openSUSE.
Impara a creare directory Linux da Bash con mkdir, inclusi percorsi annidati, cartelle multiple, nomi con spazi, permessi, verifica e rimozione sicura.
Convertire un eBook PDF in EPUB su Linux con Calibre: installazione, impostazioni di conversione, passaggi per l'esportazione e limitazioni comuni dei file PDF.