Home
» UFFICIO MS
»
Come aggiungere la crittografia dei documenti a riposo a una configurazione Collabora CODE
Come aggiungere la crittografia dei documenti a riposo a una configurazione Collabora CODE
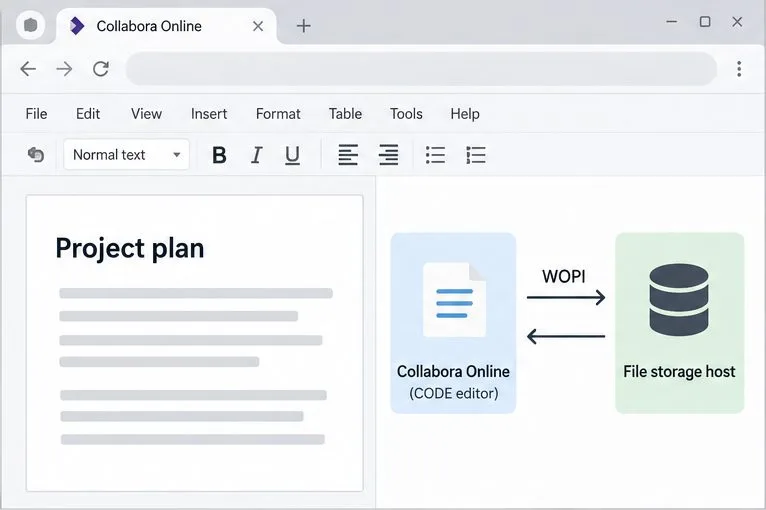
Collabora CODE non dispone di un'impostazione per crittografare la copia memorizzata di ogni documento a riposo. CODE è l'editor online integrato con WOPI; la piattaforma di file o il servizio di archiviazione connesso è responsabile del salvataggio del documento. Per proteggere i file dopo il salvataggio, è necessario configurare la crittografia a livello di archiviazione. Se il tuo host WOPI è Nextcloud, la crittografia lato server è una delle opzioni; se la tua preoccupazione è il furto del disco del server, utilizza invece la crittografia a blocchi del dispositivo sull'archiviazione dell'host.
Questa distinzione è importante perché CODE deve elaborare il contenuto del documento mentre un utente lo modifica. Collabora afferma che i documenti vengono rimossi dalla memoria al termine delle sessioni e non vengono archiviati in modo permanente sui server di Collabora Online, ma la crittografia a riposo non nasconde un documento aperto all'editor o a un'applicazione di archiviazione autorizzata. Le istruzioni seguenti utilizzano Nextcloud come esempio concreto; ownCloud, Seafile e gli host WOPI personalizzati hanno i propri controlli di crittografia dell'archiviazione.
Quale livello dovrebbe crittografare il file?
Obiettivo
Dove configurarlo
Ciò che non risolve
Proteggi i file scritti su un provider di archiviazione remoto
Crittografia lato server di Nextcloud o crittografia proprietaria del provider di storage, a seconda dell'architettura.
Le chiavi lato server di Nextcloud sono accessibili al server; non nascondono un documento aperto al server.
Proteggere i dischi del server locale in caso di rimozione dell'hardware.
Crittografia del disco del sistema operativo o del dispositivo a blocchi, come LUKS su Linux
Una volta sbloccato e avviato il sistema, i processi autorizzati possono leggere i file.
Impedire al fornitore di servizi di archiviazione o all'amministratore del server di leggere il contenuto dei file.
Un flusso di lavoro di crittografia lato client o end-to-end supportato
La modifica online potrebbe richiedere la decrittazione del contenuto per poter accedere al CODICE; verificare la compatibilità con la propria piattaforma di file prima di scegliere questo modello.
Proteggere il traffico tra gli utenti, l'host WOPI e CODE
HTTPS/TLS sulle connessioni pertinenti
Il protocollo TLS protegge i dati durante il trasferimento, non la copia memorizzata su disco.
Le attuali linee guida di amministrazione di Nextcloud descrivono la crittografia lato server come particolarmente utile per l'archiviazione esterna. Crittografa il contenuto dei file, non i nomi dei file o la struttura delle directory, e le sue chiavi sono conservate sul server Nextcloud. Non sostituisce la crittografia end-to-end quando l'obiettivo è impedire a un amministratore di Nextcloud di leggere i file, né la crittografia del disco quando l'obiettivo è la protezione contro il furto fisico.
Prima di abilitare la crittografia lato server di Nextcloud
Identifica il percorso di archiviazione effettivo. Verifica se Nextcloud scrive i file su disco locale, su un punto di montaggio esterno o su un servizio di archiviazione a oggetti. Scegli il tipo di crittografia per il livello che contiene la copia permanente.
Prima di tutto, effettuate un backup. Create una copia di backup testata del database di Nextcloud, della configurazione, dei dati e delle chiavi di crittografia. Conservate il segreto dell'istanza e le chiavi in una posizione di backup protetta. Senza le chiavi, i file crittografati potrebbero essere irrecuperabili.
Pianificazione per i file esistenti. L'attivazione della crittografia lato server crittografa per impostazione predefinita i file nuovi e quelli modificati. La crittografia dell'intera libreria esistente è un'operazione di manutenzione separata.
Verifica l'accesso e la compatibilità. Le modalità principali, i metodi di autenticazione, le condivisioni e il comportamento dell'archiviazione esterna di Nextcloud sono diversi. Consulta il manuale di Nextcloud corrispondente alla tua versione e verifica di avere accesso alla riga di comando occ.
Scegli il modello di minaccia più adatto. La crittografia lato server non impedisce a un server Nextcloud compromesso o a un amministratore con accesso alle chiavi di leggere i file. Non attivarla aspettandoti questa protezione.
Come posso abilitare la crittografia quando Nextcloud è l'host WOPI?
1. Conferma che Nextcloud sia il proprietario del documento salvato
Apri un documento di prova tramite l'interfaccia File di Nextcloud e avvialo in Collabora. Nella tipica configurazione WOPI, Nextcloud è l'host dei file e CODE è l'editor. CODE richiede il documento per la modifica e invia le modifiche salvate all'host. Configura la crittografia dell'archiviazione persistente in Nextcloud o nel backend di archiviazione, non in un menu di modifica di CODE.
L'editor e il server di archiviazione dei file sono componenti separati di una configurazione WOPI; configura la crittografia nel luogo in cui viene memorizzato il file salvato.
2. Abilitare la funzionalità di crittografia lato server
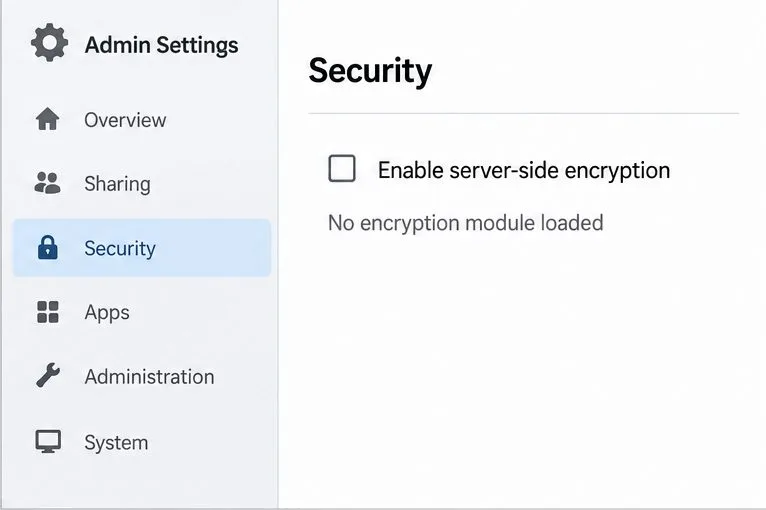
Accedi come amministratore di Nextcloud e apri la sezione Crittografia lato server delle impostazioni di amministrazione. Seleziona Abilita crittografia lato server e segui le istruzioni visualizzate sullo schermo. La dicitura del menu può variare a seconda della versione di Nextcloud. La funzionalità di crittografia e il modulo di crittografia sono separati: se la pagina segnala che non è caricato alcun modulo, procedi alla sezione App.
La pagina delle impostazioni di sicurezza espone l'interruttore per la crittografia lato server; il modulo deve essere abilitato affinché la funzionalità sia disponibile.
3. Abilitare il modulo di crittografia predefinito
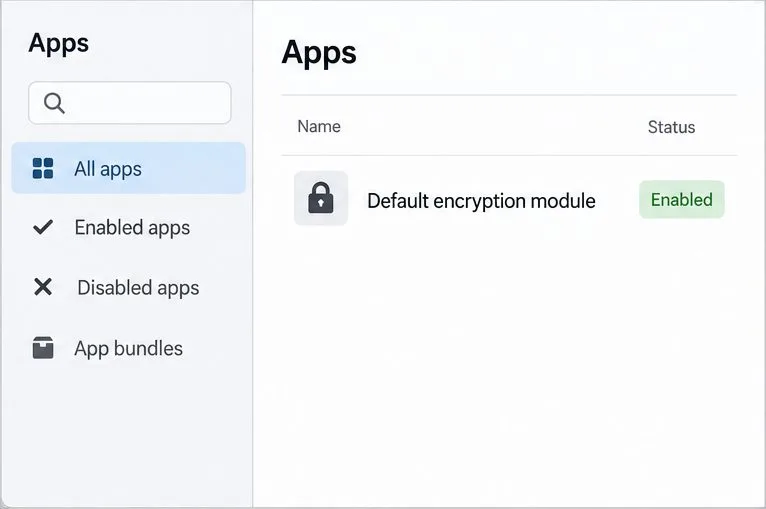
Apri App , trova il modulo di crittografia predefinito (indicato nel manuale anche come Modulo di crittografia predefinito di Nextcloud) e abilitalo. Torna alle impostazioni di crittografia e verifica che il modulo sia selezionato. La guida di Nextcloud indica quindi agli utenti di disconnettersi e accedere nuovamente per inizializzare le chiavi di crittografia.
Attiva il modulo di crittografia predefinito nelle App, quindi torna alle impostazioni di crittografia e verifica che sia selezionato.
4. Verifica lo stato dal server Nextcloud
Eseguire il comando `status` come account del server web di Nextcloud dalla directory di installazione di Nextcloud. In una tipica installazione da archivio Debian o Ubuntu, il comando potrebbe apparire in questo modo:
cd /var/www/nextcloud
sudo -u www-data php occ encryption:status
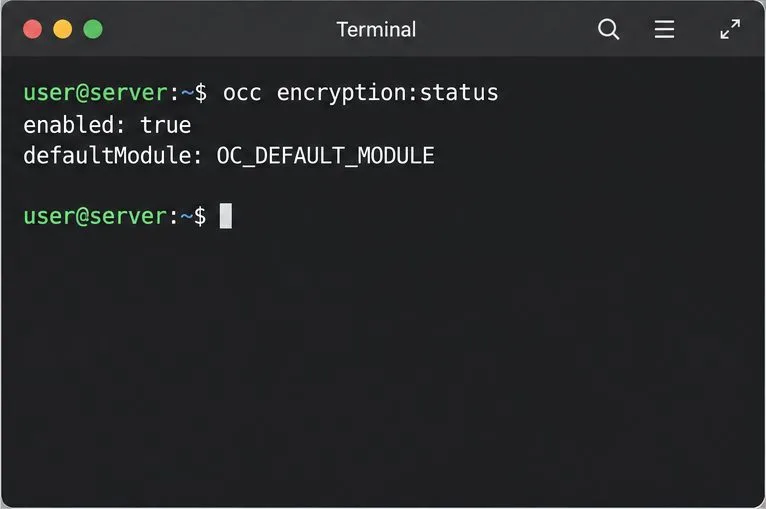
Utilizza il percorso di installazione effettivo e l'utente del server web. Per una distribuzione in container, esegui il comando occall'interno del container Nextcloud utilizzando il comando documentato per tale installazione. Uno stato di integrità indica che la crittografia è abilitata e identifica il modulo predefinito. Questo conferma lo stato della funzionalità lato server; tuttavia, non dimostra di per sé che tutti i file meno recenti siano stati crittografati.
L' occ encryption:statusoutput conferma che Nextcloud segnala l'attivazione della crittografia e indica il modulo predefinito attivo.
Che dire dei documenti già presenti in biblioteca?
Per impostazione predefinita, Nextcloud crittografa i file creati o modificati dopo l'attivazione della crittografia lato server. Se è necessario crittografare anche i file esistenti, eseguire prima un backup aggiornato, pianificare una finestra di manutenzione e impedire agli utenti di modificare i file durante l'operazione. Consultare la documentazione di riferimento dei comandi di Nextcloud occ encryption:encrypt-allper la crittografia dei file per tutti gli utenti. Seguire le istruzioni relative alla versione di Nextcloud installata, eseguire il comando con l'account del server web e attendere il completamento dell'operazione prima di ripristinare il normale utilizzo del servizio.
sudo -u www-data php occ encryption:encrypt-all
Non utilizzare occ encryption:disablecome scorciatoia per il ripristino. La disabilitazione del flag non decrittografa i file esistenti. Nextcloud documenta una procedura separata per la decrittografia completa e avverte che la disabilitazione della crittografia senza decrittografare i file può causare errori imprevedibili. Testare la procedura di backup e ripristino prima di modificare lo stato di crittografia in produzione.
Come posso verificare la protezione dello spazio di archiviazione?
Verificare occ encryption:statuse confermare che il modulo desiderato sia attivo.
Per creare un nuovo file di prova, carica un documento di testo innocuo tramite Nextcloud, modificalo in Collabora, salvalo, chiudi la sessione e riaprila tramite Nextcloud. In questo modo verificherai che il normale flusso di lavoro di modifica e archiviazione funzioni correttamente.
Se devi dimostrare che i dati sono crittografati su un particolare backend, utilizza il metodo di verifica documentato dal provider di archiviazione o un test controllato al di fuori del servizio di produzione. Non dare per scontato che il nome di un file, l'estensione o una singola ricerca testuale da riga di comando costituiscano un test di crittografia affidabile.
Esaminate i backup separatamente. Una copia di backup leggibile rimane comunque una copia non crittografata, anche se il percorso dati attivo di Nextcloud è protetto.
Conferma separatamente l'utilizzo di HTTPS/TLS per il traffico dal browser al servizio e dall'host al CODICE; si tratta di protezione a livello di trasporto, non di crittografia dei dati a riposo.
Quando Nextcloud SSE non è la scelta giusta
Se la tua istanza di Nextcloud memorizza i file solo sul proprio disco locale e la tua principale preoccupazione è un'unità rubata o dismessa, la crittografia del disco a livello di sistema operativo è solitamente la soluzione più diretta. Crittografa il dispositivo a blocchi quando è spento; dopo l'avvio e lo sblocco, Nextcloud e CODE possono comunque leggere i documenti necessari per la modifica. Configurala durante il provisioning del server o tramite la procedura di gestione dello spazio di archiviazione del sistema operativo e conserva le chiavi di ripristino al di fuori del server.
Se il requisito è che amministratori e provider di archiviazione non debbano mai visualizzare il contenuto dei documenti, è necessario utilizzare una crittografia end-to-end supportata dalla piattaforma e verificarne la compatibilità con Collabora prima di implementarla. Un editor di browser necessita che i dati del documento siano disponibili durante la sessione di modifica, pertanto la sola crittografia dei dati a riposo sul backend di archiviazione non può fornire tale garanzia mentre un utente sta modificando il documento. CODE non include un'opzione universale per attivare o disattivare la crittografia dei documenti a riposo.