Home
» UFFICIO MS
»
Come configurare ONLYOFFICE Workspace su Ubuntu 24.04 LTS
Come configurare ONLYOFFICE Workspace su Ubuntu 24.04 LTS
ONLYOFFICE Workspace combina la modifica online dei documenti con un portale di collaborazione più ampio. Su Ubuntu 24.04 LTS, la configurazione server più accessibile prevede l'utilizzo dello script di installazione ufficiale di ONLYOFFICE Workspace Community con Docker. Docker esegue i componenti di Workspace in container isolati, il che semplifica la riproduzione e l'aggiornamento dell'implementazione rispetto a una configurazione manuale.
Questa guida utilizza l'edizione Community e inizia con una scelta pratica per gli amministratori alle prime armi: installare Workspace senza il server di posta ONLYOFFICE opzionale. In questo modo si eliminano i requisiti DNS e di consegna della posta dalla prima installazione. È possibile aggiungere la posta in un secondo momento dal Pannello di controllo, se necessario.
A partire da ottobre 2026, Docker supporta ufficialmente Ubuntu 24.04 LTS (Noble). La documentazione aggiornata di ONLYOFFICE Workspace Community indica un host Linux amd64 con almeno una CPU a 4 core, 8 GB di RAM, 40 GB di spazio libero su disco e 6 GB di swap. Il fornitore raccomanda una CPU e una RAM superiori per un'implementazione più fluida. Prima di implementare Docker su un server di produzione, consultare la guida di installazione di ONLYOFFICE Workspace Community e la documentazione di installazione di Docker per Ubuntu .
Cosa ti serve prima di iniziare
È necessario un server o una macchina virtuale Ubuntu 24.04 LTS, un account con sudoprivilegi, accesso a Internet in uscita per scaricare pacchetti e immagini container e risorse libere sufficienti per i servizi di Workspace. Se si desidera che il portale sia raggiungibile da altri computer, il server necessita anche di un indirizzo LAN stabile o di un indirizzo IP pubblico.
amd64 indica la comune architettura server x86 a 64 bit utilizzata dai processori Intel e AMD. Non dare per scontato che il supporto di Docker per un'altra architettura implichi automaticamente che ONLYOFFICE Workspace la supporti; i requisiti attuali di Workspace specificano esplicitamente l'architettura Linux amd64.
Articolo
Obiettivo pratico
Perché è importante
processore
Minimo 4 core; 6 consigliati da ONLYOFFICE
Diversi servizi sono in esecuzione contemporaneamente.
Memoria
8 GB minimo; 12 GB consigliati
La modifica dei documenti, i database e i servizi di collaborazione richiedono un elevato utilizzo della memoria.
Disco
Almeno 40 GB liberi
Le immagini dei container, i log, i database e i file utente consumano tutti spazio di archiviazione.
Scambio
Almeno 6 GB secondo la guida basata su script
Fornisce memoria virtuale aggiuntiva durante i carichi di lavoro più intensi.
Architettura
amd64
Corrisponde ai requisiti attuali dello spazio di lavoro ONLYOFFICE.
Passaggio 1: Verificare che l'host Ubuntu disponga di risorse sufficienti
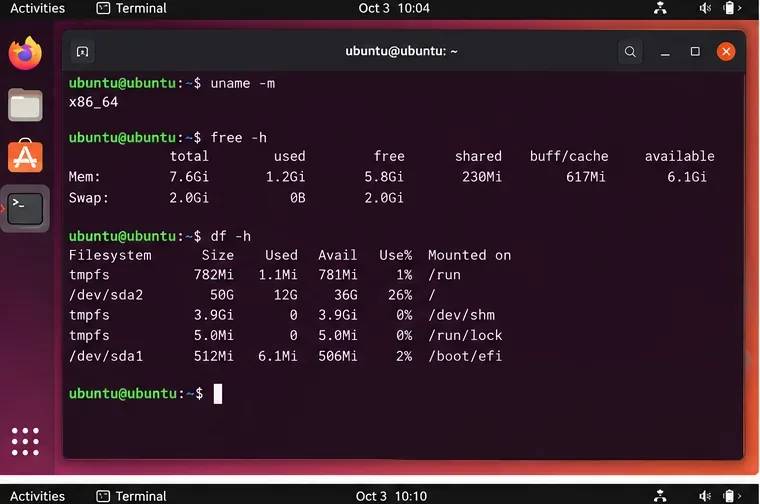
Apri il Terminale o connettiti al server tramite SSH. Esegui:
uname -m
free -h
df -h
uname -mriporta l'architettura del processore. Su un host x86-64 compatibile, normalmente vedrai x86_64. free -hmostra RAM e swap, mentre df -hmostra lo spazio libero su disco in unità leggibili dall'uomo.
Prima di installare i servizi di Workspace, verificare l'architettura, la memoria, lo spazio di swap e la capacità del disco.
Evitate di proseguire su un server che ha già poca memoria o spazio di archiviazione disponibile. L'installazione potrebbe completarsi, ma in seguito fallire a causa di carichi di lavoro di modifica o indicizzazione, un problema più difficile da diagnosticare rispetto alla risoluzione preliminare del problema di capacità.
Passaggio 2: Installa Docker Engine dal repository ufficiale di Docker per Ubuntu.
Docker Engine è il servizio che crea ed esegue i container utilizzati dalla distribuzione di Workspace. Le attuali istruzioni di Docker per Ubuntu supportano Ubuntu 24.04 LTS e raccomandano di utilizzare il repository APT di Docker per una normale installazione server.
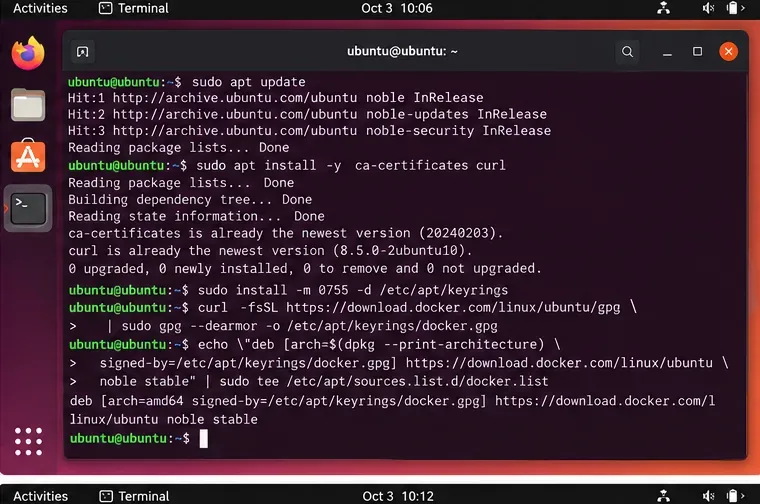
Innanzitutto, installa gli strumenti di base del repository:
Prepara la sorgente dei pacchetti Docker prima di installare il motore. Segui i comandi correnti indicati nel testo, poiché i formati di configurazione del repository possono cambiare nel tempo.
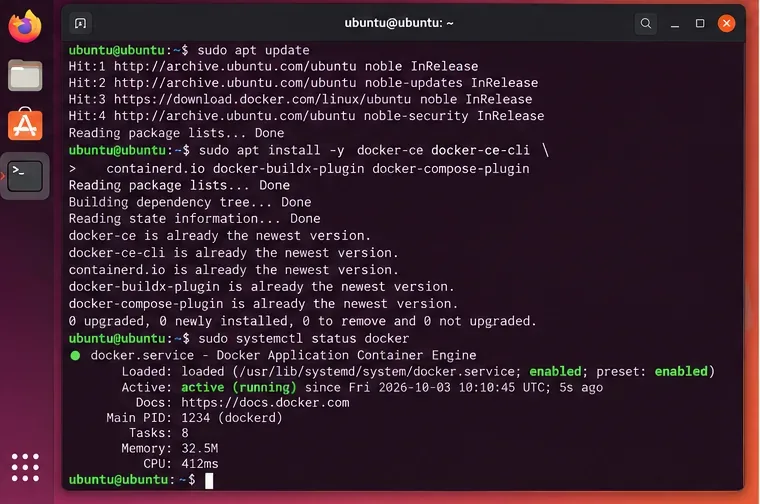
Successivamente installa Docker Engine e il plugin Compose:
Un'installazione Docker funzionante dovrebbe segnalare il servizio Docker come attivo prima dell'avvio del programma di installazione di Workspace.
Passaggio 3: Verificare Docker prima di coinvolgere ONLYOFFICE
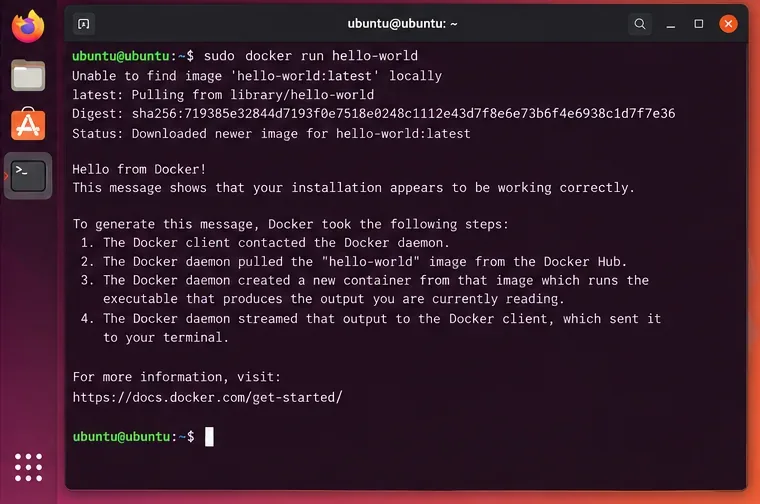
Questo piccolo controllo separa i problemi di Docker da quelli di Workspace. Esegui:
sudo docker run --rm hello-world
Docker scarica una piccola immagine di prova, avvia un container, visualizza un messaggio di conferma ed esce. Se l'operazione fallisce, è necessario prima risolvere il problema di Docker, anziché continuare con lo script di Workspace.
Il test "hello-world" conferma che il client Docker è in grado di comunicare con il demone Docker e avviare un container.
Un errore comune dei principianti è quello di trattare un errore di autorizzazione come dockerun errore ONLYOFFICE. Questa guida utilizza intenzionalmente sudo docker, quindi non è necessario aggiungere il proprio account al gruppo Docker. Docker avverte che l'appartenenza a tale gruppo concede di fatto il controllo a livello di root, quindi non aggiungete utenti a caso solo per abbreviare i comandi.
Passaggio 4: Scarica il programma di installazione ufficiale di ONLYOFFICE Workspace
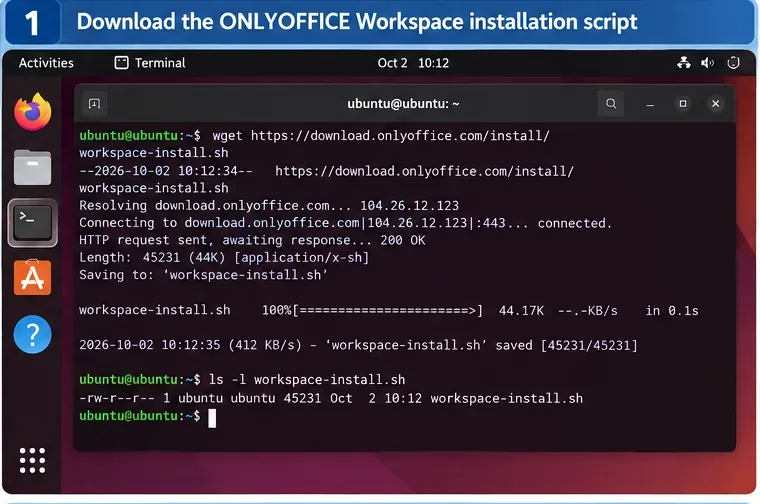
ONLYOFFICE pubblica uno script di installazione sul proprio dominio di download. Scaricalo direttamente:
Prima di eseguire qualsiasi script amministrativo scaricato, è buona norma esaminarlo:
less workspace-install.sh
Premi qper uscire less. Questo non dimostra che uno script sia sicuro, ma ti dà la possibilità di verificarne la fonte e notare comandi inaspettati prima di concedergli i privilegi di root.
Scarica il programma di installazione di Workspace dal dominio di download ufficiale di ONLYOFFICE, quindi controllalo prima di eseguirlo.
Passaggio 5: Installare Workspace senza prima installare il server di posta.
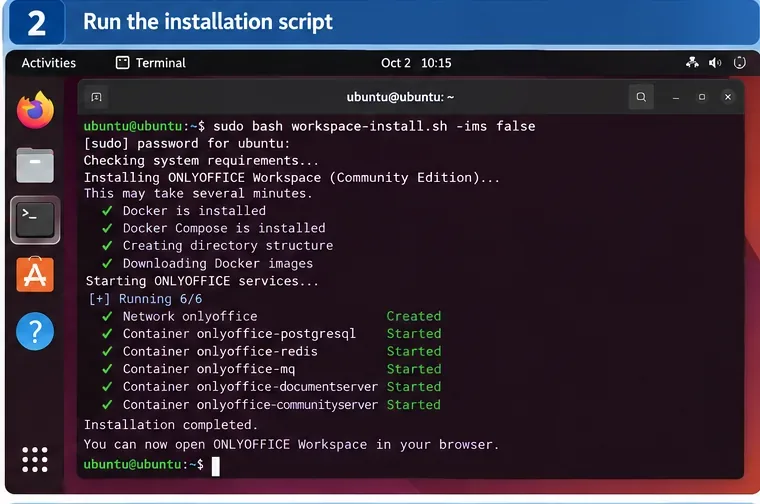
Per la prima distribuzione, eseguire lo script ufficiale saltando ONLYOFFICE Mail:
sudo bash workspace-install.sh -ims false
Questo -ims falseparametro significa "non installare il componente Server di posta". In questo modo, la configurazione iniziale si concentra sul portale Workspace, sugli editor di documenti e sui componenti di amministrazione. ONLYOFFICE specifica che la posta può essere installata in un secondo momento dal Pannello di controllo.
L'esecuzione del programma di installazione senza Mail evita di richiedere la configurazione DNS del dominio di posta elettronica durante la prima distribuzione di Workspace. Le righe di stato e i nomi dei contenitori possono variare a seconda della versione.
Se disponete già di un dominio di servizio di posta elettronica correttamente configurato e desiderate specificamente l'installazione completa, ONLYOFFICE documenta questo modulo:
Sostituisci mx1.example.comcon il nome host effettivo del tuo servizio di posta. Il nome host deve essere risolvibile sul server e il dominio di posta deve avere i record DNS appropriati. Non utilizzare un nome host inventato solo per far proseguire l'installazione. Un DNS errato è uno dei modi più semplici per trasformare un'installazione di Workspace altrimenti riuscita in un problema di consegna della posta.
Passaggio 6: Verificare che i container siano effettivamente in esecuzione
Al termine dello script, ispeziona i container in esecuzione:
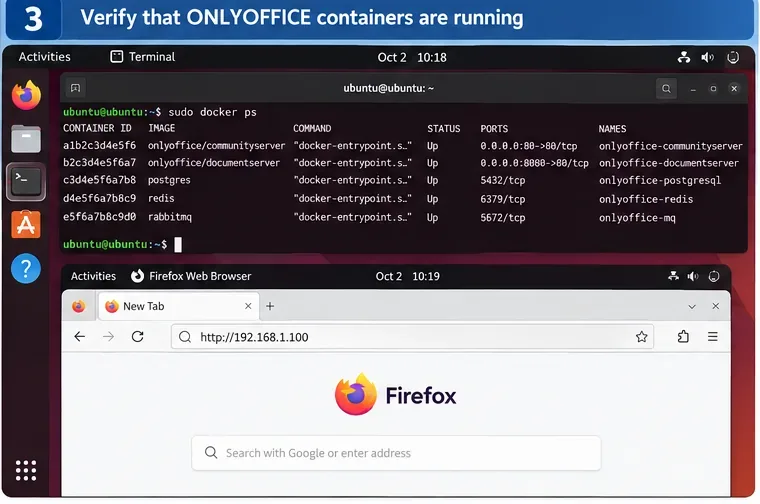
sudo docker ps
Non preoccuparti se i nomi dei tuoi container differiscono dagli esempi che vedi online. Nomi e componenti interni possono cambiare tra una versione e l'altra. I segnali utili sono la presenza dei container ONLYOFFICE previsti e il loro stato è "in esecuzione" anziché "riavviati o arrestati ripetutamente".
Utilizza questo comando docker psper verificare che il deployment sia in esecuzione, quindi apri l'indirizzo IP reale del server in un browser. I nomi dei container visualizzati sono a scopo illustrativo e potrebbero differire da quelli della tua versione.
Se un container continua a riavviarsi, controlla il nome reale docker ps -ae poi esegui:
sudo docker logs --tail 100 CONTAINER_NAME
Sostituisci CONTAINER_NAMEil nome con quello mostrato da Docker. È più sicuro che copiare un vecchio nome di container da un tutorial.
Passaggio 7: Aprire il portale utilizzando l'indirizzo di rete reale del server.
Trova gli indirizzi del server con:
hostname -I
Da un browser in grado di raggiungere il server, apri:
http://SERVER_IP
La guida Docker di ONLYOFFICE consiglia specificamente di utilizzare l'indirizzo IP di rete della macchina anziché localhosto 127.0.0.1durante la verifica del portale. L'avvio iniziale può richiedere alcuni minuti dopo l'installazione, quindi un breve ritardo non significa automaticamente che la distribuzione sia fallita.
Passaggio 8: Completare la configurazione dell'amministratore
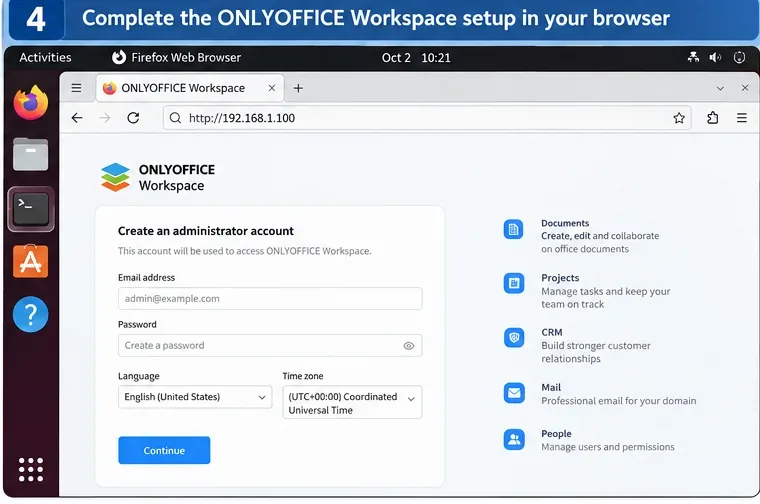
La pagina di avvio iniziale richiede la creazione dell'account amministratore del portale. Imposta una password complessa, inserisci un indirizzo email valido, seleziona la lingua e il fuso orario corretti e accetta i termini della licenza. ONLYOFFICE precisa che la policy predefinita per le password richiede un numero di caratteri compreso tra 8 e 120; in seguito potrai rafforzare le impostazioni di sicurezza.
Completa la configurazione iniziale del portale inserendo un indirizzo email amministratore, una password sicura e selezionando la lingua e il fuso orario corretti.
Dopo la procedura guidata iniziale, verifica di poter aprire il modulo Documenti e crea un documento di prova. Il solo accesso riuscito dimostra che il portale è raggiungibile; l'apertura e la modifica di un documento verificano inoltre che il componente di modifica dei documenti sia connesso correttamente.
Assicurati che l'installazione sia sicura prima di invitare gli utenti
Se il server verrà utilizzato oltre un ambiente di laboratorio temporaneo, è necessario passare dal protocollo HTTP standard a HTTPS. Il pannello di controllo di ONLYOFFICE può generare e applicare un certificato Let's Encrypt oppure accettare un certificato e una chiave privata esistenti. Per il flusso di lavoro Let's Encrypt integrato, la porta 80 deve essere raggiungibile durante l'emissione del certificato. Consultare la guida ufficiale alla configurazione HTTPS di ONLYOFFICE .
Verificate anche quali porte di rete vi servono effettivamente. ONLYOFFICE pubblica un elenco di riferimento delle porte della Workspace Community . Non esponete le porte del database o dei servizi interni a Internet solo perché compaiono in tale tabella.
Ubuntu include UFW, un firewall host, ma c'è un'importante avvertenza specifica per Docker: la documentazione di Docker avverte che le porte dei container pubblicate possono aggirare le regole di UFW. Ciò significa che "l'ho bloccata in UFW" non è una prova sufficiente che una porta pubblicata da Docker sia irraggiungibile. Analizza il comportamento del firewall di Docker e, per un server esposto a Internet, utilizza una policy firewall host o upstream opportunamente configurata, anziché presumere che UFW da solo controlli tutte le porte dei container. Il riferimento al firewall di Ubuntu è disponibile nella documentazione del firewall di Ubuntu Server .
Problemi comuni e cosa controllare per prima cosa
Il programma di installazione segnala che la porta richiesta è già in uso.
Prima di interrompere servizi casuali, verifica i listener:
sudo ss -ltnp | grep -E ':(80|443)\b'
Se Apache, Nginx, un altro container o un pannello di gestione possiedono già la porta, decidi quale servizio deve mantenerla. Non arrestare indiscriminatamente un server web di produzione.
Il portale non si carica dopo l'installazione
Prima di tutto, controlla Docker:
sudo systemctl is-active docker
sudo docker ps -a
Se Docker è inattivo, avvialo e controlla il suo registro. Se i container di Workspace sono attivi ma la pagina non è disponibile, verifica di utilizzare l'indirizzo IP del server corretto e che il routing, i gruppi di sicurezza cloud e i firewall a monte consentano il traffico web necessario.
Il server esaurisce la memoria durante l'installazione
Ricontrolla free -h. La guida basata su script di Workspace prevede almeno 6 GB di swap e indica 8 GB di RAM come minimo. Una macchina virtuale molto piccola può diventare instabile quando diverse immagini vengono inizializzate simultaneamente. Il passaggio a una macchina virtuale più grande è solitamente una soluzione migliore rispetto al tentativo di ottimizzare ogni servizio in base alla memoria insufficiente.
Più tardi ti servirà SOLO la posta dell'ufficio
Non è necessario reinstallare Workspace. La documentazione di ONLYOFFICE illustra come aggiungere il server di posta dalla pagina Aggiornamenti del Pannello di controllo. Prima di procedere, assicurati di avere un nome host di servizio valido e i relativi record DNS. Consulta la guida di ONLYOFFICE su come aggiungere la posta a un'installazione di Workspace esistente .
Preferisci Docker Compose allo script di installazione
Questa è un'alternativa valida quando si desidera un maggiore controllo sulla definizione del deployment. Le attuali istruzioni di ONLYOFFICE per Compose richiedono Docker Compose 2.16.0 o versioni successive per Ubuntu 22.04 e versioni successive e indicano agli amministratori di abilitare la cgroupriga pertinente nel file YAML dell'area di lavoro. Ubuntu 24.04 rientra in questa categoria "22.04 e versioni successive". Seguite la guida ufficiale di ONLYOFFICE per Docker Compose anziché copiare un vecchio file Compose da un tutorial non correlato.
Come capire se l'installazione è effettivamente terminata
Un'installazione ben funzionante presenta diversi indicatori indipendenti di buona salute: Docker è attivo; i container di Workspace rimangono in esecuzione; il portale si apre da un'altra macchina utilizzando l'indirizzo di rete reale del server; l'amministratore può accedere; e un documento di prova si apre nell'editor del browser. Se si prevede di esporre il servizio pubblicamente, è necessario utilizzare anche HTTPS con un certificato riconosciuto dai browser.
Per una prima installazione di Ubuntu 24.04, è meglio fermarsi dopo questi controlli piuttosto che aggiungere immediatamente posta elettronica, proxy inversi personalizzati, storage di terze parti e integrazioni di autenticazione. Aggiungete una funzionalità alla volta, verificatela e tenete traccia delle modifiche apportate a DNS, firewall e container. Questo renderà la successiva risoluzione dei problemi molto più prevedibile.