Home
» WINDOWS
»
Come proteggere un'unità USB dai virus su un computer infetto
Come proteggere un'unità USB dai virus su un computer infetto
Per proteggere un'unità USB quando si utilizza un computer infetto, è consigliabile attivare un interruttore di protezione da scrittura hardware prima di collegarla. Un'unità di sola lettura impedisce i normali tentativi di aggiungere, modificare o eliminare file. Tuttavia, ciò non rende sicuro un PC infetto: il malware potrebbe comunque leggere i file e non tutte le unità USB supportano la protezione da scrittura imposta dal dispositivo. La scelta più sicura è evitare di collegare l'unità a un computer che si sa essere compromesso.
Come ridurre il rischio: una routine di sicurezza USB in quattro fasi
1. Prepara l'unità su un computer affidabile
Prima di portare una chiavetta USB su un PC condiviso o di dubbia provenienza, collegala a un computer di cui ti fidi. Esegui un backup dei file importanti in una posizione separata, quindi elimina tutto ciò che non devi portare con te. In particolare, se possibile, evita di portare documenti riservati su un computer potenzialmente infetto.
Prima di utilizzare un'unità USB con un sistema sconosciuto, esegui il backup dei file importanti su un computer affidabile.
Utilizza un antivirus e un sistema operativo aggiornati sul tuo PC di fiducia. Se l'unità contiene già file sospetti, analizzala attentamente prima di portarla altrove, invece di presumere che impostarla in sola lettura rimuova il malware.
2. Attivare la protezione hardware dalla scrittura prima di inserire l'unità USB.
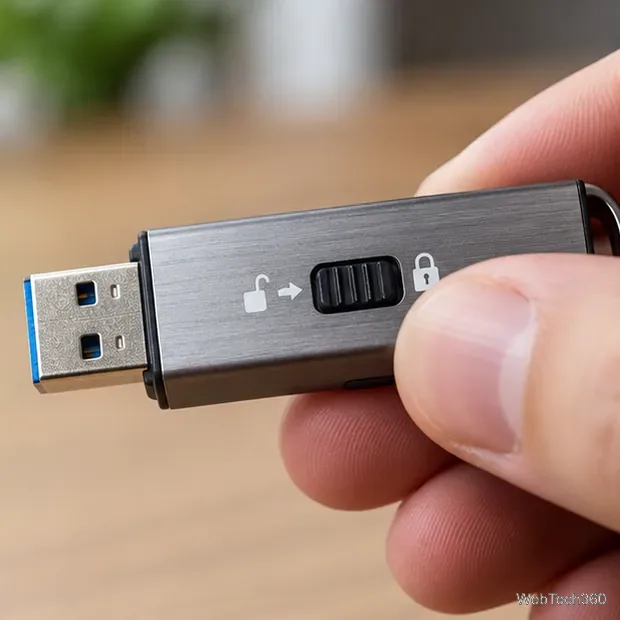
Alcune unità flash speciali sono dotate di un interruttore fisico di sola lettura. Segui le istruzioni del produttore del dispositivo, sposta l'interruttore in posizione di blocco mentre l'unità è scollegata , quindi ricollegala a un computer affidabile per verificare che non accetti un nuovo file di prova. Non effettuare esperimenti sull'unica copia di dati importanti che possiedi.
Un interruttore di protezione dalla scrittura integrato può impedire le normali operazioni di scrittura quando il dispositivo è effettivamente impostato in modalità di sola lettura.
L'interruttore deve effettivamente imporre il blocco della scrittura su quel modello. Un cursore decorativo, una funzione di password, un attributo di file di Windows o un'impostazione software su un altro computer non sono equivalenti. Se l'unità flash non dispone di una protezione hardware confermata, non dare per scontato che possa essere utilizzata in sicurezza su un PC infetto.
3. Evitate il computer infetto oppure limitate il contatto se l'utilizzo è inevitabile.
Se un computer risulta infetto, la soluzione migliore è ripulirlo o sostituirlo prima di scambiare file. Se non si hanno alternative e le policy aziendali lo consentono, utilizzare un'unità protetta da hardware verificato che contenga solo materiale non sensibile. Mantenere la sessione breve ed evitare di eseguire programmi dal dispositivo USB o di aprire collegamenti o file inaspettati.
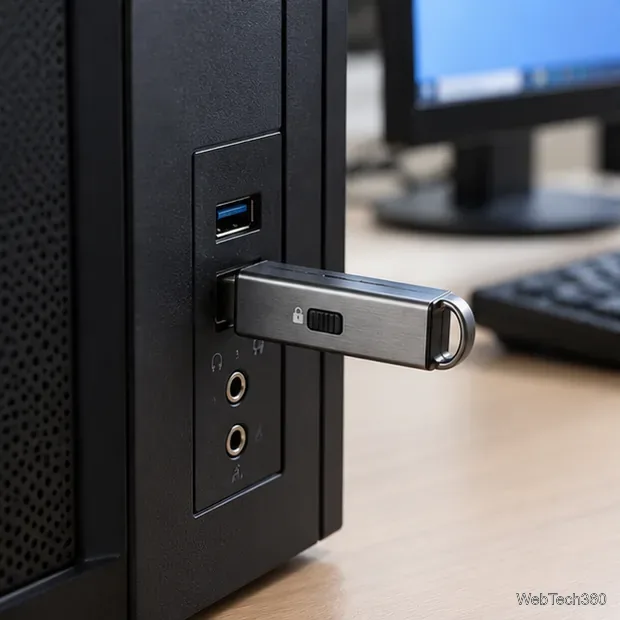
Anche con un'unità USB protetta da password, un computer host compromesso potrebbe comunque accedere ai file leggibili.
La protezione da scrittura serve principalmente a bloccare le modifiche all'unità . Non impedisce al sistema host di visualizzare i file che può leggere e non può riparare un'installazione di Windows infetta.
4. Controlla l'unità USB prima di riutilizzare i suoi file.
Dopo aver rimosso l'unità, evita di aprire immediatamente i file in essa contenuti sul computer successivo. Su un PC Windows 10 o Windows 11 affidabile, verifica che la protezione di Sicurezza di Windows sia attiva e che le informazioni di sicurezza siano aggiornate. Quindi:
Collega la chiavetta USB senza aprire contenuti sospetti o autorizzare l'esecuzione di software.
Apri Esplora file , individua l'unità USB, fai clic con il pulsante destro del mouse su di essa, scegli Mostra altre opzioni se necessario e seleziona Esegui la scansione con Microsoft Defender se disponibile.
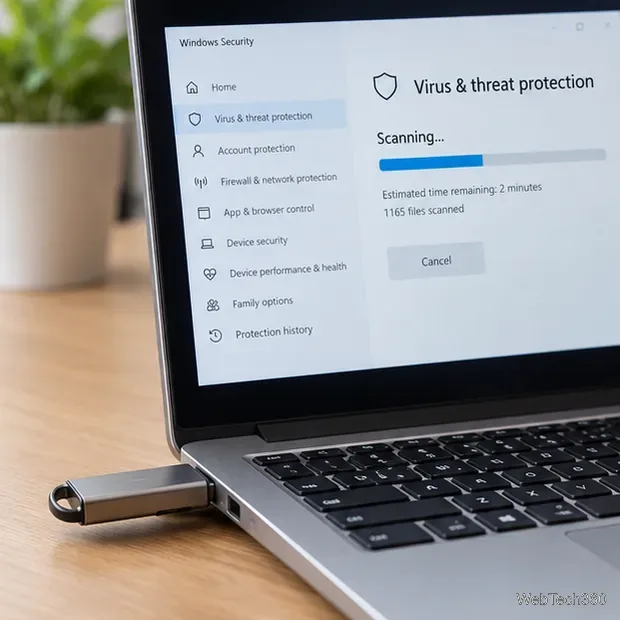
In alternativa, apri Sicurezza di Windows > Protezione da virus e minacce > Opzioni di scansione > Scansione personalizzata , seleziona l'unità USB ed esegui la scansione.
Esamina i risultati e segui le indicazioni dell'app di sicurezza. Non ripristinare un elemento in quarantena solo perché il suo nome file ti sembra familiare.
Prima di riaprire l'unità USB, esegui una scansione utilizzando un computer Windows affidabile.
Microsoft documenta sia la scansione di un elemento selezionato in Sicurezza di Windows, sia l'utilizzo di una scansione personalizzata per un'unità rimovibile. Consultare le istruzioni di scansione di Microsoft e la guida alla scansione su richiesta di Defender . Un risultato pulito riduce le preoccupazioni, ma non può garantire che tutte le minacce siano state escluse.
Il software di protezione dalla scrittura USB funziona su un PC infetto?
Non si tratta di una garanzia portatile. Una vecchia utility, ThumbScrew di Irongeek , modifica un'impostazione del registro di sistema di Windows per limitare la scrittura sui dispositivi di archiviazione di massa USB sul computer in cui viene eseguita l'utility . Il suo autore avverte inoltre che le unità già montate e scrivibili potrebbero rimanere tali fino a quando non vengono reinserite e non garantisce l'affidabilità della protezione. Non è un blocco che segue permanentemente l'unità flash.
Windows dispone anche di una policy per i dischi rimovibili che nega l'accesso in scrittura , documentata nel manuale di riferimento sulle policy di archiviazione di Microsoft . Questa policy è utile per controllare un dispositivo Windows di cui si hanno i permessi di amministratore, ma non protegge un'unità USB quando questa è collegata a un altro PC potenzialmente compromesso. Non affidatevi a vecchi programmi di protezione dalla scrittura USB o al comando di sola lettura di DiskPart come alternativa alla protezione imposta dal dispositivo.
E se la chiavetta USB fosse già infetta?
Se possibile, scollegate l'unità in modo sicuro, non eseguite file al suo interno e valutate il rischio prima di ricollegarla. Se contiene solo file sostituibili, valutate la possibilità di dismetterla o di formattarla in modo sicuro dopo averne conservato delle copie di backup integre. La formattazione rimuove i malware comuni a livello di file, ma non è una soluzione affidabile per i firmware USB sospettamente dannosi. Se l'unità contiene informazioni sensibili o se il suo hardware potrebbe essere stato manomesso, chiedete a un professionista IT o della sicurezza qualificato di gestirla in un ambiente isolato.
Ricorda che le scansioni antivirus, i blocchi di scrittura hardware e i backup affrontano rischi diversi. Un blocco aiuta a prevenire le scritture, una scansione può rilevare minacce note e un backup aiuta a recuperare i dati. Nessuno di questi metodi rende sicuro affidare informazioni riservate a un computer infetto. Per indicazioni più complete sui rischi dei supporti rimovibili, consulta le linee guida sulla sicurezza dei dispositivi portatili della CISA .