Windows、Linux、macOS向けの最適なTFTPサーバー

SolarWinds、Tftpd64、tftpd-hpa、atftpd、haneWIN、dnsmasqなど、Windows、Linux、macOS向けの最適なTFTPサーバーを比較します。
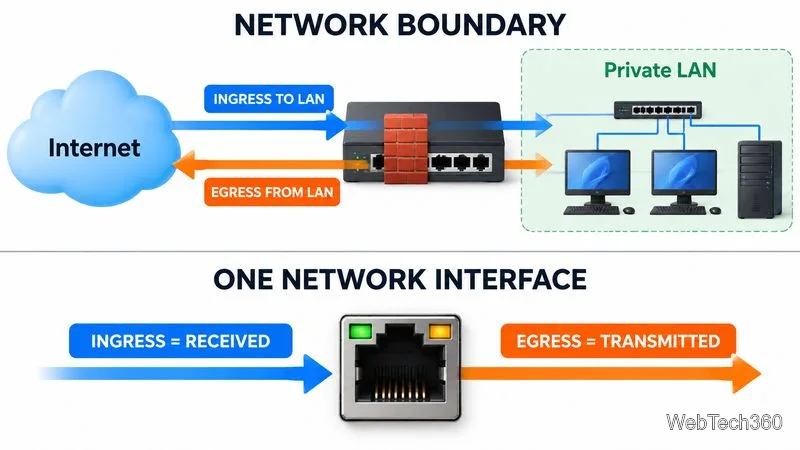
イングレスとは、定義されたネットワーク、デバイス、またはインターフェースに入るネットワークトラフィックのことです。エグレスとは、そこから出るトラフィックのことです。これらの用語は、測定対象地点に対する相対的なものであり、パケットに付随する永続的なラベルではありません。ラップトップからクラウドサービスへのリクエストは、ラップトップまたはオフィスネットワークからのエグレスであり、クラウドサービスへのイングレスです。ファイアウォールルールでは、クラウドプラットフォームは一般的に、イングレスをターゲットに入るパケット、エグレスをターゲットから出るパケットと定義します。イングレスおよびエグレストラフィックに関するGoogle Cloudの定義を参照してください。

| 用語 | 選択された境界に対する意味 | 例 |
|---|---|---|
| Ingress | 受信; ターゲットによって受信されました | ウェブサーバーまたはクラウド仮想マシンへの接続 |
| 出口 | 送信元; ターゲットから送信 | ノートパソコンがファイルをクラウドストレージにアップロードしている |
従業員がウェブサイトを開く場面を想像してみてください。リクエストは従業員のノートパソコンと社内LANから送信されるため、これらのシステムからの送信となります。パケットが会社のゲートウェイに到達すると、LAN側のインターフェースからゲートウェイに入り、インターネット側のインターフェースから出ていきます。ウェブサイトのサーバーでは、同じリクエストが受信されます。応答は逆の経路をたどります。
そのため、ネットワークツールでは、単にイングレスとエグレスだけでなく、イン/アウト、受信/送信、またはRx/Txといった表示になる場合があります。ダッシュボードの「in」値は通常、測定対象の特定のインターフェースが受信したトラフィックを表し、必ずしも組織全体へのトラフィックを表すものではありません。コンテキストがホスト、インターフェース、サブネット、ファイアウォール、クラウド リソース、またはネットワーク全体のいずれであるかを常に確認してください。
ネットワーク監視ソフトウェアは、インターフェースカウンタ、スループット、エラーと破棄、レイテンシ、およびデバイスの可用性を収集します。Simple Network Management Protocol (SNMP) は、一般的にサポートされているスイッチ、ルータ、ファイアウォール、およびサーバをポーリングします。IETFの Interfaces Group MIB 仕様 (RFC 2863)ifInOctetsは、受信および送信バイトのカウンタを定義していますifOutOctets。高速リンクでは、利用可能な場合は 64 ビットの高容量カウンタを使用してください。
SNMPはトラフィック量を表示しますが、どのアプリケーションやエンドポイントがトラフィックを生成したかは必ずしも表示されません。NetFlow、IPFIX、sFlow、またはjFlowを使用すると、送信元/宛先IPアドレス、ポート、プロトコル、およびフロー量を追加できます。パケットキャプチャはより詳細な情報を提供しますが、より多くのストレージ容量が必要となり、機密情報が漏洩する可能性があります。サポートされている場合はSNMPv3を優先し、監視アクセスを制限してください。
デバイスのサポート状況、プロトコル、データ保持期間、アラート機能、導入方法、必要なインターフェース数やメトリック数を比較してください。SNMPは全体の帯域幅を示し、フローデータは帯域幅を消費している要素を特定するのに役立ちます。監視だけではトラフィックをブロックすることはできません。
送信トラフィック自体は正常ですが、リスクとなるのは、機密ファイルが個人のメールアドレスに送信されたり、承認されていないクラウドサービスや疑わしい外部サーバーに送信されたりするなど、不正なデータ流出です。大量のアップロードだけでは、情報漏洩の証拠にはなりません。新しい送信先、異常なデータ量、見慣れないアプリやアカウント、営業時間外のアクティビティ、組織の基準値と異なる転送などを確認してください。
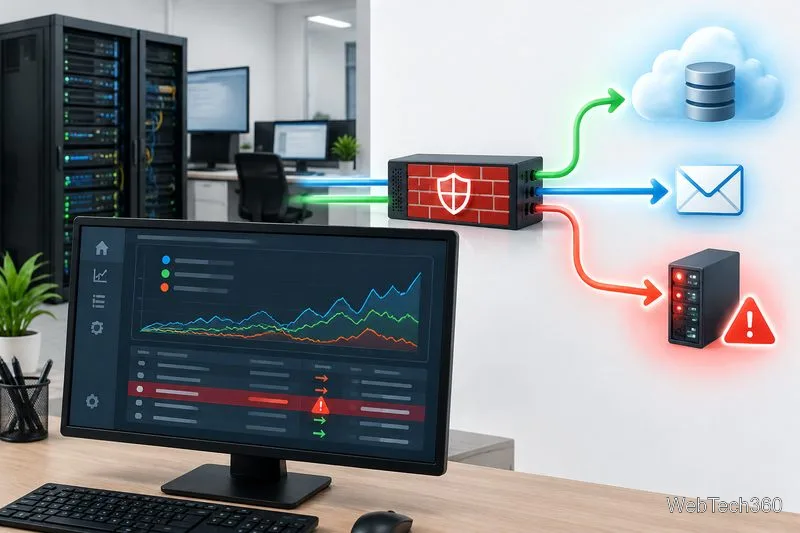
単一のダッシュボードに頼るのではなく、階層化されたコントロールを使用してください。
セキュリティ情報およびイベント管理(SIEM)プラットフォームは、ログを一元管理し、イベントを関連付けることで、アナリストがデータ盗難やアカウント侵害の可能性を調査できるようにします。ファイアウォールルール、DLP、エンドポイント保護を補完するものであり、それらに取って代わるものではありません。主な選択肢としては、SolarWinds Security Event Manager、Splunk Enterprise Security、ManageEngine Log360などがあります。現在の機能、ライセンス、データ量、および保持期間を比較してください。
結論として、イングレスは「入力」、エグレスは「出力」を意味しますが、これはトラフィックが何に出入りしているかを特定した後で初めて意味を持ちます。インターフェースカウンタとフローデータを使用してパフォーマンスを把握し、送信アクティビティをID、エンドポイント、およびアプリケーションログと関連付けてセキュリティリスクを調査してください。
SolarWinds、Tftpd64、tftpd-hpa、atftpd、haneWIN、dnsmasqなど、Windows、Linux、macOS向けの最適なTFTPサーバーを比較します。
デスクトップ、SQLite、ノーコード、ブラウザベースのデータベース作業に対応する、Microsoft Accessの代替となる5つのツールを、それぞれの長所、短所、最適な使用例とともに比較します。
オープンソースとクローズドソースの監視ツールを、コスト、サポート、カスタマイズ性、セキュリティ、そしてZabbix、Nagios、PRTGなどの最新オプションに基づいて比較します。
イングレスとエグレスが受信トラフィックと送信トラフィックをどのように表すのか、方向がネットワーク境界に依存する理由、帯域幅を監視し、危険なデータ転送を特定する方法を理解する。
WindowsとLinuxに対応した、無料のsyslogサーバーとコレクター6種類を比較します。GUIツール、オープンソースオプション、検索機能、アラート機能、セキュアな転送機能などが含まれています。
Microsoft IISの機能、リクエストパイプラインとアプリケーションプールの仕組み、そしてApache、NGINX、CaddyがWebサーバーのニーズにより適している場合について見ていきましょう。
Jitsi MeetブラウザのCPUスパイクを診断し、ビデオタイル、カメラエフェクト、ブラウザグラフィック、ホスト設定をチェックすることで、クライアントの負荷を軽減します。
Jitsi Videobridgeに内蔵されたPrometheusエンドポイントを使用して、Jitsi Videobridgeの状態、会議の負荷、トラフィックを追跡し、Grafanaでデータを探索およびグラフ化できます。
Jitsi Meet Docker 用のカスタムドメインを、DNS、PUBLIC_URL、HTTPS、Let's Encrypt、ファイアウォールポート、NAT 設定、エンドツーエンド検証とともに構成します。
SSL更新後に発生するZimbra管理コンソールの404エラーを修正するには、正しいURLとポート、プロキシルーティング、サービスステータス、デプロイ済みの証明書、およびログを確認してください。







