BigBlueButtonのインターフェースとロゴをカスタマイズする方法

BigBlueButtonのデフォルトロゴを変更したり、個々の会議にロゴを追加したり、より広範なインターフェースブランディングにカスタムクライアント構築が必要な場合を理解したりします。
多くの場合、セキュリティはネットワーク管理者の主な関心事の1つです。そして、私たちの日常業務のほとんどすべてを支援するツールがあるのと同じように、私たちのネットワークとそれらが構成されている機器を保護するのに役立つツールがあります。そして今日、私たちはあなたに私たちが考えることができる最高のネットワークセキュリティツールのいくつかをもたらします。
ネットワークの保護に役立つツールが何百もあるため、リストは完全ではありません。また、セキュリティ関連であるにもかかわらず、まったく異なるカテゴリのツールに分類されるウイルス対策ソフトウェアも除外されます。また、ファイアウォールをリストから除外しました。これらも別のカテゴリにあります。含まれているのは、脆弱性評価ツールとスキャナー、暗号化ツール、ポートスキャナーなどです。実際、リストに含める基準は1つだけで、セキュリティ関連のツールである必要がありました。これは、セキュリティを強化したり、セキュリティをテストおよび検証したりするのに役立つツールです。
レビューするツールが非常に多いため、理論にあまり時間をかけません。ツールのさまざまなカテゴリの詳細から始めて、ツール自体を確認します。
ツールのさまざまなカテゴリ
ネットワークセキュリティに関連するツールは文字通り何百もあります。さまざまなツールを簡単に比較できるように、それらを分類すると便利な場合があります。リストにあるツールの種類の1つは、イベントマネージャーです。これらは、ネットワークで発生するさまざまなイベントに対応するツールです。多くの場合、機器からのログを分析することでこれらのイベントを検出します。
パケットスニファも便利です。トラフィックを掘り下げてパケットをデコードし、そこに含まれるペイロードを確認できます。これらは、セキュリティイベントをさらに調査するためによく使用されます。
ツールのもう1つの主要なカテゴリは、侵入検知および防止システムです。それらは、ウイルス対策ソフトウェアやファイアウォールソフトウェアとは異なります。これらはネットワークの境界で機能し、不正アクセスの試みや悪意のあるアクティビティを検出します。
私たちのリストには、特定のカテゴリに実際には当てはまらないが、本当に便利なので含める必要があると感じた奇妙なツールもいくつか含まれています。
最高のネットワークセキュリティツール
非常に異なる目的に役立つツールのこのような広範なリストを提示する場合、それらを任意の順序でリストすることは困難です。ここでレビューするすべてのツールは非常に異なり、1つは他のどのツールよりも客観的に優れているわけではありません。そこで、ランダムな順序でリストすることにしました。
1. SolarWindsログおよびイベントマネージャー(無料トライアル)
SolarWindsをまだご存じない方のために説明すると、同社は何年にもわたって最高のネットワーク管理ツールをいくつか作成してきました。そのネットワークパフォーマンスモニターまたはNetFlowトラフィックアナライザーは、最高のSNMPネットワークモニタリングおよびNetFlowコレクターおよびアナライザーパッケージの一部です。SolarWindsは、優れたサブネット計算機や非常に優れたTFTPサーバーなど、ネットワークおよびシステム管理者の特定のニーズに対応する優れた無料ツールもいくつか作成しています。
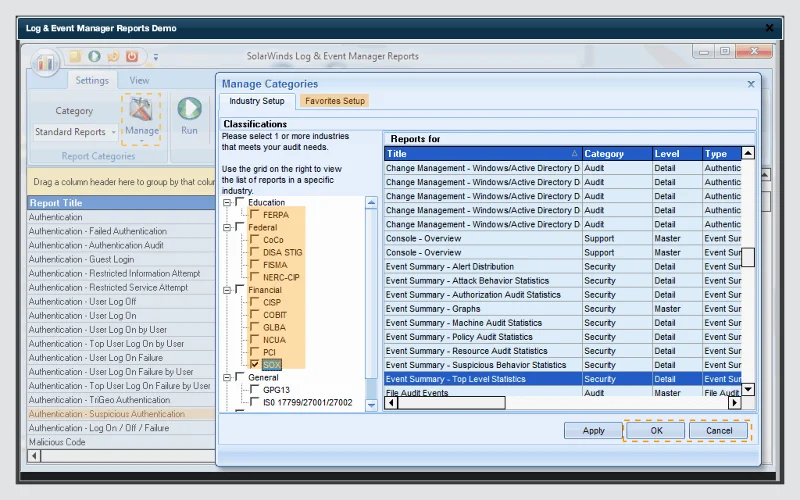
ネットワークセキュリティツールに関しては、SolarWindsにはいくつかの優れた製品があります。何よりもまず、ログおよびイベントマネージャー(LEM)です。このツールは、エントリレベルのセキュリティ情報およびイベント管理(SIEM)システムとして最もよく説明されています。これは、おそらく市場で最も競争力のあるエントリーレベルのSIEMシステムの1つです。SolarWinds製品には、基本的なシステムに期待できるほとんどすべてのものが含まれています。このツールは、優れたログ管理および相関機能と、優れたレポートエンジンを備えています。
SolarWinds Log and Event Managerは、いくつかの優れたイベント応答機能も備えています。そのリアルタイムシステムは、検出した脅威に対応します。また、このツールはシグネチャではなく動作に基づいているため、ツールを絶えず更新することなく、ゼロデイエクスプロイトや未知の将来の脅威から保護するのに最適です。SolarWinds LEMは、おそらくその最高の資産である印象的なダッシュボードを備えています。そのシンプルなデザインは、異常をすばやく特定するのに問題がないことを意味します。
SolarWinds Log and EventManagerの価格は$ 4 585からです。購入する前に試してみたい場合は、 完全に機能する30日間の無料試用版をご利用いただけます。
無料トライアル:SOLARWINDSログおよびイベントマネージャー
2. SolarWinds Network Configuration Manager(無料トライアル)
SolarWindsは、ネットワークセキュリティに関連する他のいくつかのツールも作成します。たとえば、SolarWinds Network Configuration Managerを使用すると、すべての機器構成が標準化されていることを確認できます。これにより、構成の一括変更を数千のネットワークデバイスにプッシュできます。セキュリティの観点から、悪意のある構成の改ざんの兆候である可能性のある不正な変更を検出します。
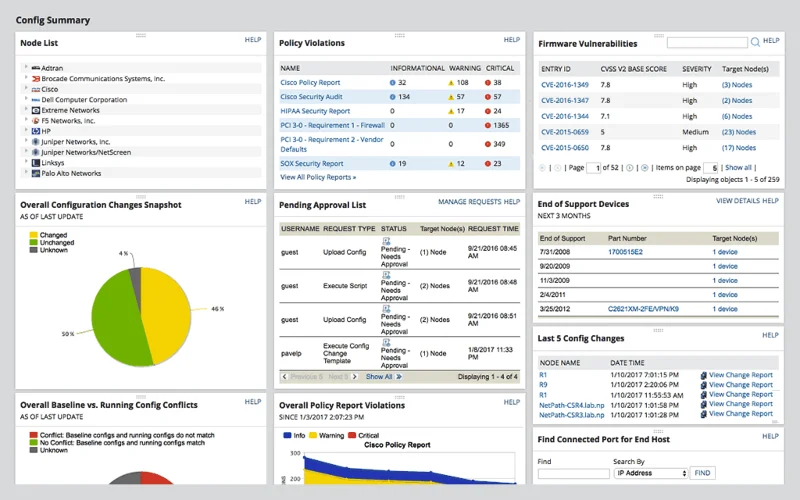
このツールは、以前の構成を復元することにより、障害から迅速に回復するのに役立ちます。また、変更管理機能を使用して、構成ファイル内で変更されたものをすばやく識別し、変更を強調表示することもできます。さらに、このツールは、組み込みの業界標準レポートのおかげで、コンプライアンスを実証し、規制監査に合格することができます。
SolarWinds Network Configuration Managerの価格は2895ドルからで、管理対象ノードの数によって異なります。無料のフル機能30日間試用版が提供されています。
無料トライアル:SOLARWINDSネットワーク構成マネージャー
3. SolarWindsユーザーデバイストラッカー(無料トライアル)
SolarWindsのユーザデバイスTrackerは 他の必携のネットワークセキュリティツールです。ユーザーとエンドポイントデバイスを検出して追跡することにより、ITセキュリティを向上させることができます。使用中のスイッチポートを識別し、複数のVLANで使用可能なポートを判別します。
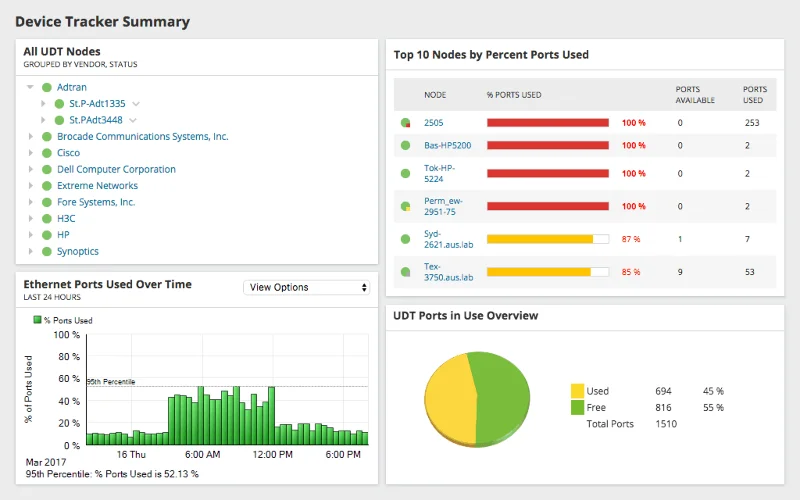
特定のエンドポイントデバイスまたは特定のユーザーで悪意のあるアクティビティが疑われる場合、ツールを使用すると、デバイスまたはユーザーの場所をすばやく特定できます。検索は、ホスト名、IP / MACアドレス、またはユーザー名に基づいて行うことができます。疑わしいデバイスまたはユーザーの過去の接続アクティビティを調べることで、検索を拡張することもできます。
SolarWindsのユーザ装置トラッカーは$ 895で開始価格及び追跡するためのポートの数によって変化します。ほとんどのSolarWinds製品と同様に、30日間の無料のフル機能トライアルを利用できます。
無料トライアル:SOLARWINDSユーザーデバイストラッカー
4. Wireshark
Wiresharkが単なるネットワークセキュリティツールであると言うのは、ひどく控えめな表現です。これは、 最近私たちが見つけることができる最高のパケットキャプチャおよび分析パッケージです。これは、ネットワークトラフィックの詳細な分析を実行するために使用できるツールです。トラフィックをキャプチャして各パケットをデコードし、含まれているものを正確に表示できます。
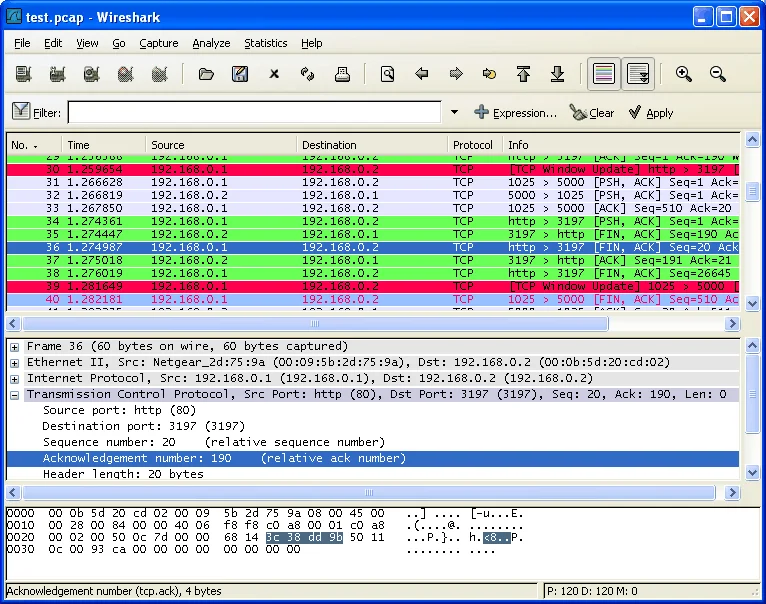
Wiresharkは事実上の標準になり、他のほとんどのツールはそれをエミュレートする傾向があります。このツールの分析機能は非常に強力であるため、多くの管理者はWiresharkを使用して他のツールを使用して行われたキャプチャを分析します。実際、これは非常に一般的であるため、起動時に、既存のキャプチャファイルを開くか、トラフィックのキャプチャを開始するように求められます。しかし、このツールの最大の強みはそのフィルターです。彼らはあなたが正確に関連するデータに焦点を合わせるのを簡単にさせます。
その急な学習曲線にもかかわらず(私はかつてそれを使用する方法について3日間のクラスに参加しました)、Wiresharkは学ぶ価値があります。それは非常に貴重な回数を証明します。これは、ほぼすべてのオペレーティングシステムに移植されている無料のオープンソースツールです。WiresharkのWebサイトから直接ダウンロードできます。
5. Nessus Professional
Nessus Professionalは、攻撃者がネットワークへの不正アクセスを取得するために使用する脆弱性、構成の問題、およびマルウェアを特定するための、業界で最も広く展開されている評価ソリューションの1つです。何百万ものサイバーセキュリティ専門家によって使用されており、ネットワークセキュリティについて部外者の見解を示しています。Nessus Professionalは、ネットワークセキュリティを改善する方法に関する重要なガイダンスも提供します。
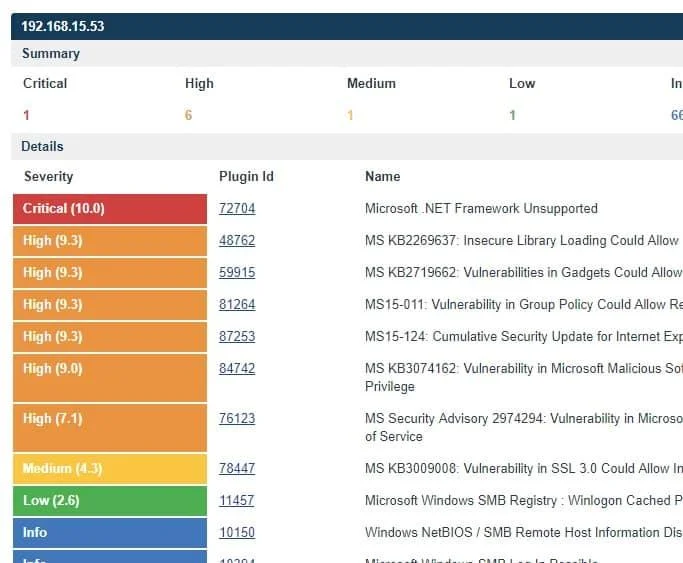
Nessus Professionalは、脅威シーンを最も幅広くカバーしています。最新のインテリジェンスと使いやすいインターフェースを備えています。迅速な更新も、ツールの優れた機能の1つです。Nessus Professionalは、効果的で包括的な脆弱性スキャンパッケージを提供します。
Nessus Professionalはサブスクリプションベースであり、年間2,190ドルの費用がかかります。サブスクリプションを購入する前に製品を試してみたい場合は、7日間しか持続しませんが、無料の試用版を入手できます。
6. Snort
Snort は、最もよく知られているオープンソースの侵入検知システム(IDS)の1つです。1998年に作成され、2013年からシスコシステムズが所有しています。2009年、Snortは「史上最高のオープンソースソフトウェア」の1つとしてInfoWorldのオープンソース殿堂入りを果たしました。これはそれがどれほど良いかです。
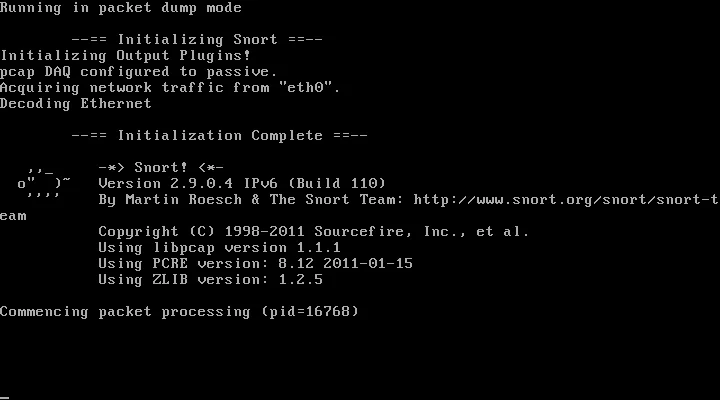
Snortには、スニファ、パケットロガー、ネットワーク侵入検知の3つの動作モードがあります。スニファーモードは、ネットワークパケットを読み取り、画面に表示するために使用されます。パケットロガーモードも同様ですが、パケットはディスクに記録されます。侵入検知モードが最も興味深いものです。このツールはネットワークトラフィックを監視し、ユーザー定義のルールセットに対して分析します。次に、特定された脅威に基づいてさまざまなアクションを実行できます。
Snortは、オペレーティングシステムのフィンガープリントの試行、セマンティックURL攻撃、バッファオーバーフロー、サーバーメッセージブロックプローブ、ステルスポートスキャンなど、さまざまな種類のプローブまたは攻撃を検出するために使用できます。Snortは独自のWebサイトからダウンロードできます。
7.TCPdump
Tcpdumpは、元のパケットスニファです。1987年に最初にリリースされて以来、保守とアップグレードが行われていますが、少なくとも使用方法は基本的に変更されていません。このオープンソースツールは、ほぼすべての* nixオペレーティングシステムにプリインストールされており、迅速なパケットキャプチャの標準ツールになっています。実際のパケットキャプチャには、libpcapライブラリ(これもオープンソース)を使用します。
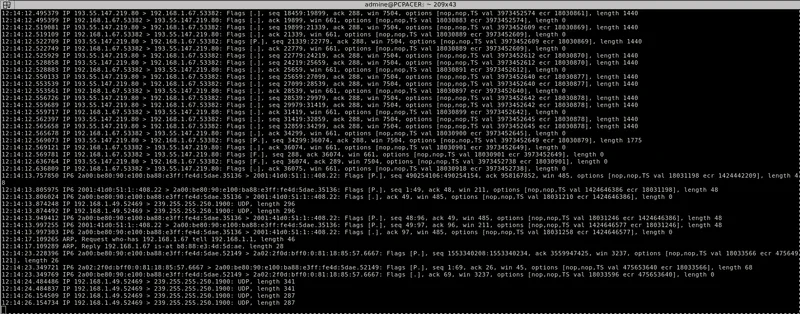
デフォルトでは。tcpdumpは、指定されたインターフェイス上のすべてのトラフィックをキャプチャし、それを画面に「ダンプ」します。つまり、名前が表示されます。これは、Snortのスニファモードに似ています。ダンプは、Snortのパケットロガーモードのように動作するキャプチャファイルにパイプ処理して、後で利用可能なツールを使用して分析することもできます。Wiresharkはその目的でよく使用されます。
T cpdumpの主な強みは、キャプチャフィルタを適用し、その出力をgrep(別の一般的なUnixコマンドラインユーティリティ)にパイプして、さらにフィルタリングできることです。tcpdump、grep、およびコマンドシェルに精通している人は、デバッグタスクに適したトラフィックを簡単に正確にキャプチャできます。
8.キスメット
Kismetは、無線LAN用のネットワーク検出器、パケットスニファ、および侵入検知システムです。これは、rawモニタリングモードをサポートし、802.11a、802.11b、802.11g、および802.11nトラフィックをスニッフィングできる任意のワイヤレスカードで動作します。このツールは、Linux、FreeBSD、NetBSD、OpenBSD、およびOS Xで実行できます。残念ながら、Windowsのサポートは非常に限られています。これは主にWindows用のワイヤレスネットワークアダプターが1つだけ監視モードをサポートしているためです。

この無料ソフトウェアは、GnuGPLライセンスの下でリリースされています。受動的に動作するという点で、他のワイヤレスネットワーク検出器とは異なります。このソフトウェアは、ログ可能なパケットを送信することなく、ワイヤレスアクセスポイントとクライアントの両方の存在を検出できます。そしてそれはまたそれらを互いに関連付けるでしょう。さらに、Kismetは最も広く使用されているオープンソースのワイヤレス監視ツールです。
Kismetには、基本的なワイヤレス侵入検知機能も含まれており、アクティブなワイヤレススニッフィングプログラムや多数のワイヤレスネットワーク攻撃を検出できます。
9日東
NiktoはオープンソースのWebサーバースキャナーです。Webサーバーに対して包括的な一連のテストを実行し、6700を超える潜在的に危険なファイルやプログラムを含む複数のアイテムをテストします。このツールは、1250を超えるサーバーの古いバージョンをチェックし、270を超えるサーバーのバージョン固有の問題を特定します。また、複数のインデックスファイルの存在、HTTPサーバーオプションなどのサーバー構成項目をチェックし、インストールされているWebサーバーとソフトウェアを識別しようとします。
Niktoは、ステルスではなくスピードを重視して設計されています。可能な限り迅速にWebサーバーをテストしますが、その通過はログファイルに表示され、侵入検知および防止システムによって検出されます。
NiktoはGNUGPLライセンスの下でリリースされており、GitHubホームから無料でダウンロードできます。
10. OpenVAS
Open Vulnerability Assessment System(OpenVAS)は、包括的な脆弱性スキャンを提供するツールセットです。その基盤となるフレームワークは、GreenboneNetworksの脆弱性管理ソリューションの一部です。それは完全に無料であり、そのコンポーネントのほとんどはオープンソースですが、いくつかは独自のものです。この製品には、定期的に更新される5万を超えるネットワーク脆弱性テストがあります。
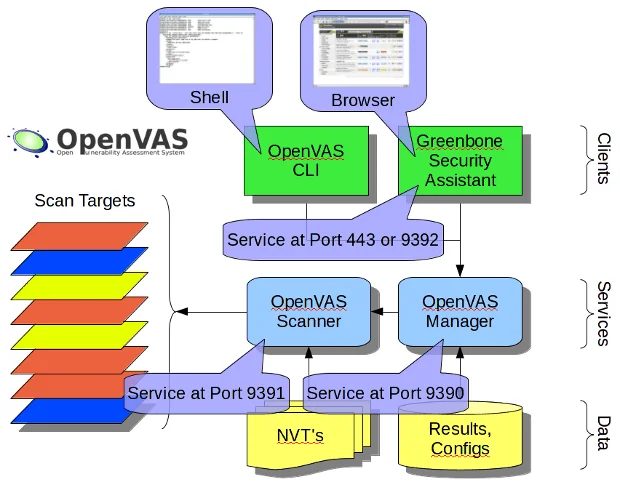
OpenVASには2つの主要なコンポーネントがあります。まず、ターゲットコンピューターの実際のスキャンを処理するスキャナーがあります。他のコンポーネントはマネージャーです。スキャナーを制御し、結果を統合して、中央のSQLデータベースに保存します。ツールの構成パラメーターは、そのデータベースにも保存されます。追加のコンポーネントは、ネットワーク脆弱性テストデータベースと呼ばれます。Greenborne CommunityFeedまたはGreenborneSecurityFeedのいずれかから更新できます。後者は有料のサブスクリプションサーバーですが、コミュニティフィードは無料です。
11. OSSEC
OSSECのオープンソースセキュリティの略で、ホストベースである侵入検知システム。ネットワークベースのIDSとは異なり、これは保護するホスト上で直接実行されます。この製品は、ITセキュリティの信頼できる名前であるトレンドマイクロが所有しています。
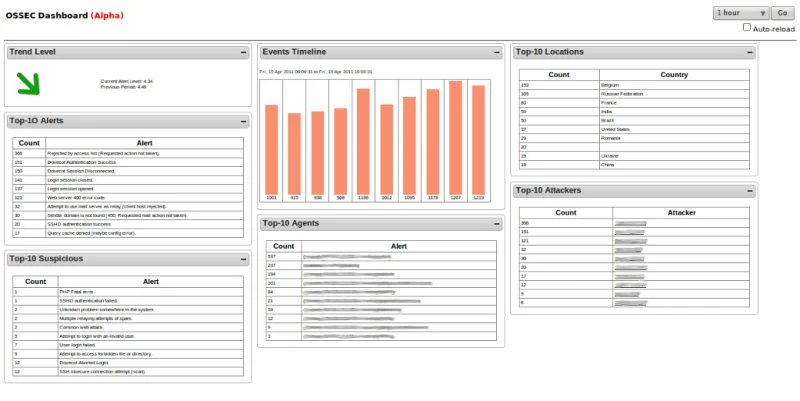
このツールの主な焦点は、* nixホスト上のログファイルと構成ファイルです。Windowsでは、レジストリを監視して、不正な変更や疑わしいアクティビティがないかどうかを確認します。何か奇妙なことが検出されると、ツールのコンソールまたは電子メールのいずれかですぐにアラートが送信されます。
OSSEC(またはホストベースのIDS)の主な欠点は、保護する各コンピューターにインストールする必要があることです。幸い、このソフトウェアは、保護された各コンピューターからの情報を一元化されたコンソールに統合し、管理をはるかに容易にします。OSSECは* nixでのみ実行されます。ただし、Windowsホストを保護するためのエージェントを使用できます。
OSSECもGNUGPLライセンスの下で配布されており、独自のWebサイトからダウンロードできます。
12. Nexpose
Rapid7のNexposeは、もう1つのトップクラスの脆弱性管理ツールです。これは、脆弱性管理のライフサイクル全体をサポートする脆弱性スキャナーです。発見、検出、検証、リスク分類、影響分析、レポート、および軽減を処理します。ユーザーインタラクションは、Webベースのインターフェイスを介して処理されます。
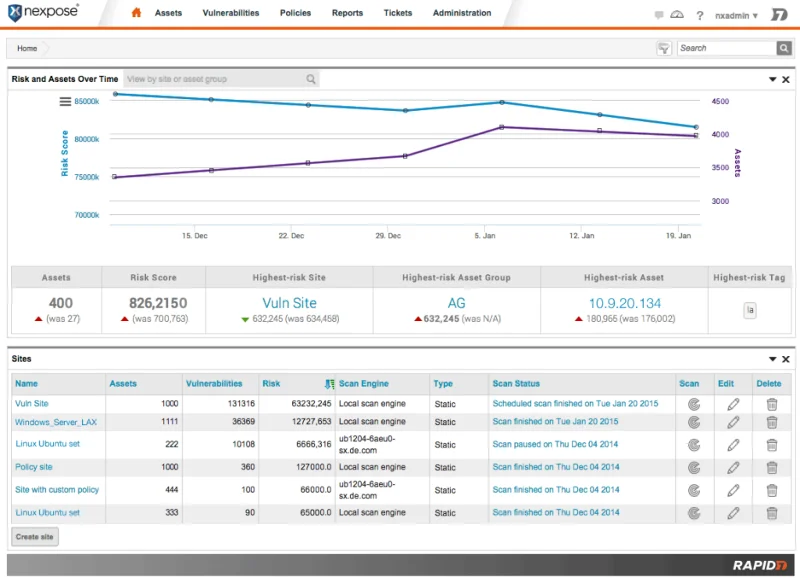
機能面では、これは非常に完全な製品です。その最も興味深い機能には、VMwareNSXの仮想スキャンやAmazonAWSの動的検出などがあります。この製品はほとんどの環境をスキャンし、無制限の数のIPアドレスにスケールアップできます。それに加えて、その迅速な展開オプションとあなたは勝利の製品を持っています。
この製品は、機能セットが削減された無料のコミュニティエディションで利用できます。ユーザーあたり年間2,000ドルから始まる商用バージョンもあります。ダウンロードと詳細については、Nexposeのホームページにアクセスしてください。
13. GFILanGuard
GFI Languardは、「ビジネス向けの究極のITセキュリティソリューション」であると主張しています。これは、ネットワークの脆弱性をスキャンし、パッチを自動化し、コンプライアンスを達成するのに役立つツールです。このソフトウェアは、デスクトップおよびサーバーのオペレーティングシステムだけでなく、AndroidまたはiOSもサポートします。GFI Languardは、6万の脆弱性テストを実行し、デバイスが最新のパッチとアップデートで更新されていることを確認します。
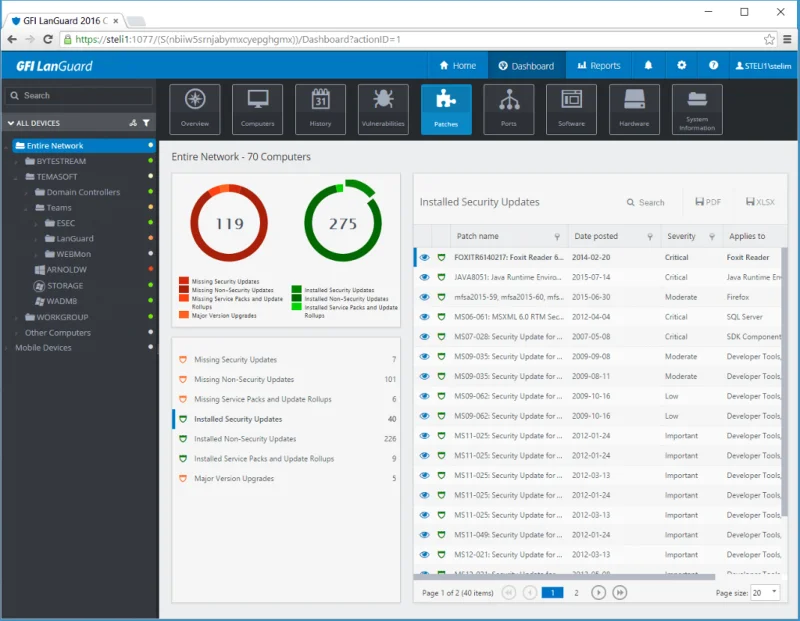
GFI Languardの直感的なレポートダッシュボードは非常によくできており、すべての主要なウイルス対策ベンダーと連携するウイルス定義の更新管理も同様です。このツールは、オペレーティングシステムだけでなく、Webブラウザやその他のいくつかのサードパーティアプリケーションにもパッチを適用します。また、非常に強力なWebレポートエンジンと優れたスケーラビリティを備えています。GFI Languardは、コンピューターだけでなく、スイッチ、ルーター、アクセスポイント、プリンターなどのさまざまなネットワークデバイスの脆弱性を評価します。
GFIランガードの料金体系は非常に複雑です。ソフトウェアはサブスクリプションベースであり、毎年更新する必要があります。購入する前にツールを試すことを好むユーザーのために、無料の試用版が利用可能です。
14.網膜
上記のTrustのRetinaネットワークセキュリティスキャナーは、最もよく知られている脆弱性スキャナーの1つです。これは、欠落しているパッチ、ゼロデイ脆弱性、安全でない構成、およびその他の脆弱性の評価を実行するために使用できるフル機能の製品です。このツールは、直感的なユーザーインターフェイスを備えています。さらに。さまざまな職務に一致するユーザープロファイルにより、システムの操作が簡素化されます。
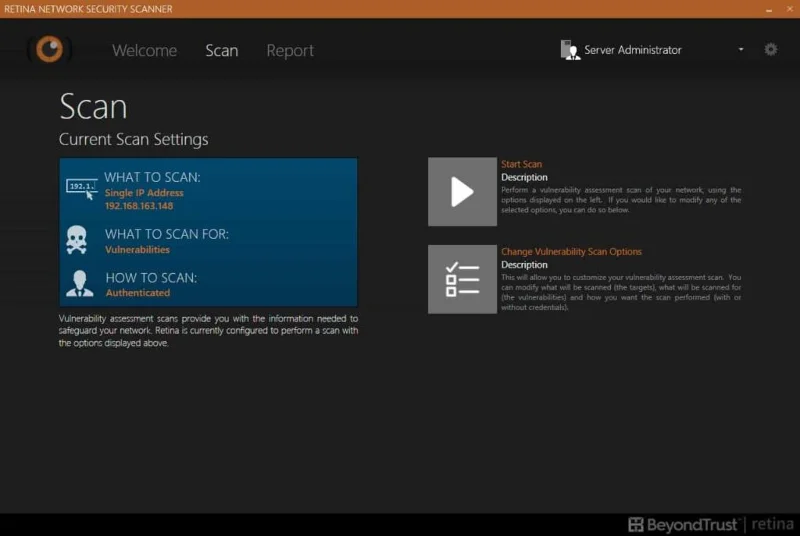
網膜スキャナは、ネットワークの脆弱性、構成の問題、および不足しているパッチの大規模なデータベースを使用しています。データベースは自動的に更新され、幅広いオペレーティングシステム、デバイス、アプリケーション、および仮想環境をカバーします。この製品のVMware環境の完全な製品には、オンラインおよびオフラインの仮想イメージスキャン、仮想アプリケーションスキャン、およびvCenterとの統合が含まれます。
網膜スキャナは、アドレスがカウント無制限のIPのための$ 1 870 /年のコストでサブスクリプションとしてのみ使用可能です。30日間の無料試用版も入手できます。
BigBlueButtonのデフォルトロゴを変更したり、個々の会議にロゴを追加したり、より広範なインターフェースブランディングにカスタムクライアント構築が必要な場合を理解したりします。
Learn how to identify, archive, compress, and remove old Zimbra audit logs, when to avoid truncating audit.log, and how to verify that disk space and logging recover correctly.
Kopano dagentストレージサーバーへの接続障害のトラブルシューティングを行うには、サーバーの状態、server_socket、Unixソケットの権限、リモートリスナー、および制御された配信テストを確認します。
トランザクションロックを特定し、ロックストレージをRedisに移動し、クラスタをチェックし、安全に再テストすることで、ownCloudのファイルロックタイムアウトエラーを修正します。
Troubleshoot Matrix Synapse OOM problems during /sync by checking memory pressure, tuning caches carefully, isolating initial sync, and monitoring workers.
マスターキーモード、APCu、Redis、またはValkeyによるロック、そしてパフォーマンスへの影響を最小限に抑える段階的な導入により、Nextcloudのサーバー側暗号化を安全に有効化します。
MatrixのM_FORBIDDENルーム管理者エラーを修正するには、メンバーシップ、パワーレベル、ターゲットユーザーのランク、およびmake_room_adminなどのSynapseサーバー管理者リカバリオプションを確認してください。
Zimbraウェブメールでサインインはできるものの、空白ページが表示される場合は、ブラウザの問題とメールボックスまたはプロキシの障害を切り分け、適切なログを確認して、安全な復旧を検証してください。
Jitsi Meet サービスが再起動で停止している原因を特定し、致命的なログを読み、パスワードの欠落、マウントエラー、互換性のない設定など、Docker でよく発生する原因を修正します。
Jitsi Meetのアカウント認証がルームパスワードとどのように異なるか、従来のセキュアドメイン方式の設定方法、およびアクセス制御の安全な検証方法について学びましょう。