ネットワーク上のデバイスを見つけるためのベスト10ピングスキャンツール

迅速なLAN検出、クロスプラットフォームスキャン、IPアドレス管理のための10種類のpingスイープツールを比較します。スイープで何がわかるのか、何がわからないのかを理解しましょう。
Nmap を traceroute に使用するには、 を実行しますnmap -sn --traceroute scanme.nmap.org。 この-snオプションは、Nmap がホストが起動しているかどうかを確認する間、ポート スキャンをスキップします--traceroute。応答するホストへのルートを表示するように要求します。サンプル ホストは、所有、管理、またはスキャンする権限を持つシステムにのみ置き換えてください。このパスのみのコマンドは、Nmap のデフォルトのポート スキャンよりもテスト範囲を狭くします。

tracerouteは、異なるIPタイムトゥライブ(TTL)値またはホップ制限値を持つパケットを送信することで、ネットワークパスを推定します。各ルーターはこの値を減少させ、ゼロになるとICMP「Time Exceeded」メッセージを返す場合があります。スキャンツールは、これらの応答を使用してホップを特定し、ラウンドトリップタイム(RTT)を測定します。TTLは秒数ではなく、ホップ数をカウントします。
Nmapの手法は、従来tracerouteのWindowsのtracerouteとは異なりますtracert。Nmapはスキャン後にtracerouteを実行し、スキャン結果に基づいてターゲットに到達できる可能性の高いポートとプロトコルを選択します。多くの従来のtracerouteツールは1から始めてカウントアップするのに対し、Nmapは高いTTL値から始めてカウントダウンします。そのため、Nmapのルート出力は、実行したスキャンとプローブに関連付けられており、考えられるすべてのルートや戻り経路の完全なマップではありません。
Nmapは公式ダウンロードページから入手してください。WindowsまたはmacOS用のインストーラを選択するか、Linuxディストリビューションの公式インストール手順に従ってください。コマンドプロンプト、PowerShell、ターミナル、またはLinuxシェルを開き、と入力しますnmap --version。コマンドが見つからない場合は、インストールを完了するか、Nmapをコマンドパスに追加してください。
スキャンやトレースルート機能の中には、パケットキャプチャや生ソケットのsudo管理者権限を必要とするものがあります。macOS または Linux では、Nmap が権限の問題を報告する場合、コマンドの前に を付けてみてください。Windows では、必要に応じて管理者権限でターミナルを開いてください。許可されたテストに必要な権限レベルのみを使用してください。
安全なテスト対象として、Nmapプロジェクトは のNmapスキャンを明示的に許可していますscanme.nmap.org。ただし、その許可には制限があります。エクスプロイトテストやサービス拒否攻撃テストは実行しないでください。また、スキャンは1日あたり12回以下に抑えてください。その他のホストについては、事前にネットワーク所有者の承認を得てください。プロジェクトのNmapの法的および使用上のガイダンスでは、テストホストの範囲と、スキャン許可が重要な理由について説明しています。
macOSまたはLinuxで以下のコマンドを実行してください。
sudo nmap -sn --traceroute scanme.nmap.orgWindowsでは、sudo必要に応じて管理者権限でターミナルを開いてください。
nmap -sn --traceroute scanme.nmap.org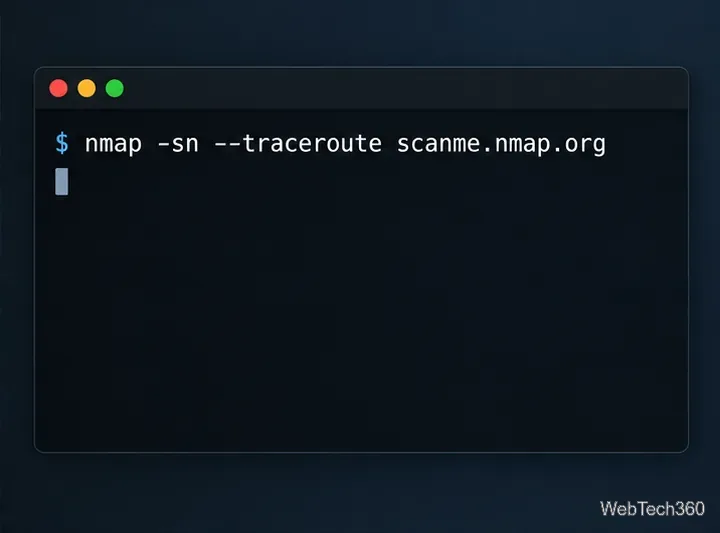
-snこれを使用します。--tracerouteNmapのホスト検出リファレンスには、両方のオプションが記載されています。Nmap は引き続きネットワークプローブを送信します。これは-sn「ポートスキャンなし」を意味し、「トラフィックなし」を意味するものではありません。代わりに特定のサービスを調査する必要がある場合は、などの認証済みホストに対して、範囲を狭めたポートスキャンを使用してくださいnmap -p 443 --traceroute your-authorized-host.example。これはトレースの前に TCP ポート 443 をチェックし、パスのみのコマンドよりも多くのトラフィックを送信できます。
TRACEROUTEセクションとそのHOP、RTT、列を探してくださいADDRESS。ホップ番号は、経路上の観測位置を示します。RTT は、プローブがそのホップに到達し、応答が返ってくるまでの時間です。これは、一方向の測定でも、リンク単体の直接的な測定でもありません。アドレスは、IP 番号として表示される場合もあれば、名前解決が成功した場合はホスト名として表示される場合もあります。
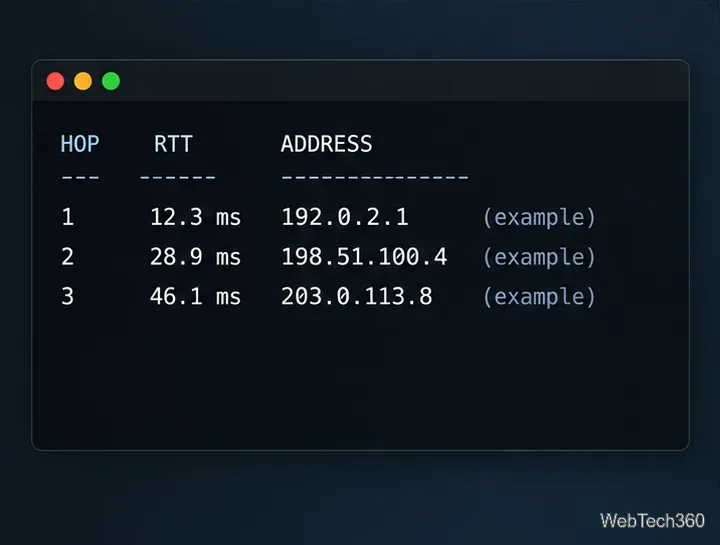
比較のために通常のテキストコピーを保存するには、Nmapの出力オプションを追加します。
sudo nmap -sn --traceroute -oN nmap-trace.txt scanme.nmap.org結果を比較する際は、同じソースネットワークから同じコマンドを実行してください。経路の変更は、それ自体が障害ではなく、ルーティングの変更、負荷分散、または一時的なフィルタリングを反映している可能性があります。
* * *これは、Nmapがタイムアウト前にそのプローブに対して有効な応答を受信できなかったことを意味します。ルーターは応答をフィルタリングまたはレート制限してもトラフィックを転送し続ける可能性があるため、サイレントホップが1回発生したからといって経路が切断されたとは限りません。-nたとえば、逆引きDNSルックアップをスキップするには、を追加しますsudo nmap -n -sn --traceroute scanme.nmap.org。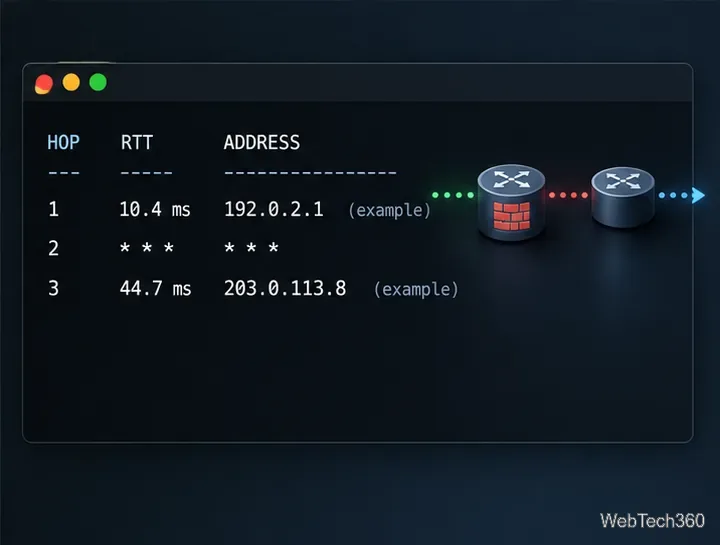
Nmapは、--tracerouteホスト検出やポートスキャン結果と併せてパス情報を取得したい場合に便利です。特定のプローブを使用して、ホップリストを1つのソースから一度に1つの時点での証拠として読み取ります。ファイアウォール、ロードバランシング、非対称ルーティングはすべて、状況の一部を隠したり変更したりする可能性があります。
迅速なLAN検出、クロスプラットフォームスキャン、IPアドレス管理のための10種類のpingスイープツールを比較します。スイープで何がわかるのか、何がわからないのかを理解しましょう。
SNMP対応範囲、マッピング、アラート、導入モデル、コストのトレードオフなど、パフォーマンス監視のための6つのネットワーク管理ツールを比較します。
フルネットワークスイートからレイテンシに特化したプローブまで、7つの無料オープンソースpingモニターを比較し、可用性、パケット損失、履歴など、ニーズに最適なものを選びましょう。
Windows、iPhone、Android向けのWi-Fiアナライザーのおすすめを比較検討しましょう。チャネルの混雑状況、信号カバレッジ、ヒートマップ、ネットワークのトラブルシューティングツールなどが含まれています。
WindowsおよびLinux向けの信頼性の高いSFTPサーバーソフトウェア(OpenSSH、Bitvise、SolarWinds、SFTPGoなど)を比較検討しましょう。セキュリティとファイル転送のニーズに最適なソフトウェアを見つけてください。
迅速なデバイス検出、クロスプラットフォームIPスキャン、エンタープライズIPAMを実現するネットワークスキャナーツールを比較し、それぞれのオプションをネットワークに合わせて選択するためのガイダンスを提供します。
サブネット検出、DNSとDHCPの連携、ネットワークインベントリ、オープンソースIPAMに対応した7つのIPアドレス管理ツールを比較します。
明確なデバイスカバレッジ、有用なパフォーマンス指標、実用的なアラート、そしてSolarWinds NPM、PRTG、OpManagerの比較機能を備えた、実用的なネットワーク監視システムを構築します。
SNMPデバイス検出、インターフェースグラフ、ホストメトリック、サービスチェック、トラフィックフローに関する6つのLinuxネットワーク監視ツールを比較します。
Nmapの--tracerouteオプションを使用すると、ホップを認証済みホストにマッピングし、ホップとRTTの出力を理解し、過剰なスキャンを行わずに応答の欠落をトラブルシューティングできます。