Home
» LINUX
»
Hoe installeer je Google Chrome op Gooroom OS zonder de beveiligingsrichtlijnen te schenden?
Hoe installeer je Google Chrome op Gooroom OS zonder de beveiligingsrichtlijnen te schenden?
Het installeren van Google Chrome op Gooroom OS is technisch gezien vergelijkbaar met de installatie op Debian, maar er is één extra vraag die eerst beantwoord moet worden: is de computer een gewone Gooroom-installatie of een centraal beheerd en beveiligd eindpunt? Dat onderscheid is belangrijker dan het Chrome-commando zelf.
Vanaf oktober 2026 vermeldt het Gooroom-project Gooroom 4.5 als de huidige 4.x-versie. De release-opmerkingen tonen een amd64 ISO, Linux-kernel 6.1, APT 2.6.1 en pakketten gebaseerd op Debian 12. Het project documenteert ook bescherming van de uitvoerbare integriteit en gecentraliseerd beheer als optionele beveiligingsfuncties. Belangrijk is dat de openbare ISO-image standaard geen beveiligingsfuncties van Gooroom bevat, hoewel organisaties deze wel kunnen toevoegen. Zie de officiële Gooroom-downloadpagina , de release-opmerkingen van Gooroom 4.5 en het beveiligingsoverzicht van Gooroom .
Deze handleiding hanteert daarom een beleidsbehoudende aanpak: controleer eerst de machine, installeer alleen het door Google ondertekende Debian-pakket als lokale installatie is toegestaan, houd de Gooroom-beveiligingen ingeschakeld en stop als het beheersbeleid het pakket blokkeert.
Een afbeelding van het bureaublad van Gooroom OS. Het exacte bureaubladthema kan per versie of organisatie verschillen.
Wat je moet weten voordat je Chrome installeert
APT is de pakketbeheerder die door Debian-systemen wordt gebruikt om software te installeren en afhankelijkheden op te lossen. Een .deb-pakket is het softwarepakketformaat dat door Debian en compatibele distributies wordt gebruikt. Gooroom 4.5 bevat APT en Google biedt officiële ondersteuning voor Chrome op 64-bits Debian 10 of nieuwer, dus het pakketformaat past technisch gezien goed bij de huidige Gooroom 4.x-basis.
Dat betekent niet automatisch dat u bevoegd bent om het te installeren. Gooroom is ontworpen voor beveiligde werkomgevingen en de officiële documentatie beschrijft uitvoerbare beveiliging die handtekeningen verifieert en kan voorkomen dat ongeautoriseerde programma's worden uitgevoerd. Het biedt ook gecentraliseerd beheer van eindpunten. Op een computer die eigendom is van een organisatie, maken deze controles deel uit van het beveiligingsontwerp en zijn ze geen fout die omzeild moet worden.
Actie: controleer voordat u iets downloadt op een apparaat dat beheerd wordt door uw werk, school, overheid, defensie of een andere organisatie, of browsers van derden en externe pakketrepository's zijn toegestaan. Als uw organisatie vereist dat software afkomstig is van een interne repository of via een beheerdersinstallatie wordt geïmplementeerd, gebruik dan die methode.
Stap 1: Controleer uw Gooroom-versie en CPU-architectuur.
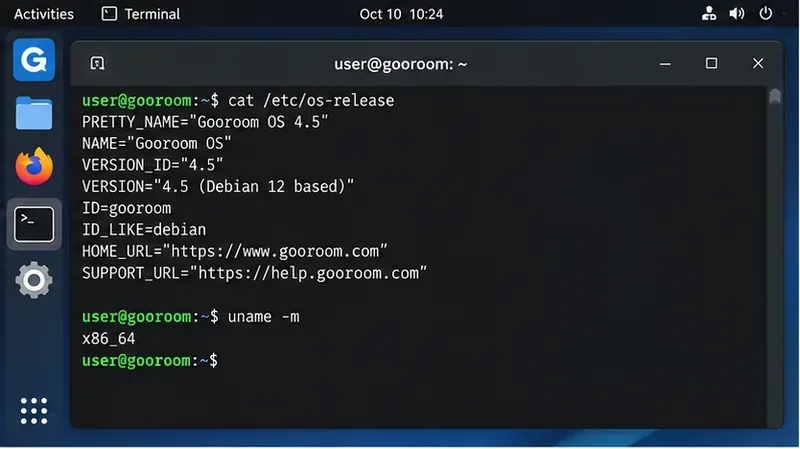
Open Terminal en bekijk het besturingssysteem en de architectuur. Deze commando's lezen alleen systeeminformatie:
cat /etc/os-release
uname -m
Op de officiële Gooroom 4.5 common image moet je je in het pad amd64/x86-64 bevinden. Als uname -mer een foutmelding verschijnt x86_64, kies dan het 64-bits Debian/Ubuntu .deb-pakket van Google. Ga er niet vanuit dat een image of pakket bedoeld voor een andere CPU-architectuur zal werken.
Gebruik de terminal om de geïnstalleerde Gooroom-versie en CPU-architectuur te controleren voordat u een Chrome-pakket selecteert.
Een veelvoorkomend misverstand is dat "Debian-gebaseerd" betekent dat elk Debian-pakket automatisch veilig of conform het beleid is. Compatibiliteit en autorisatie zijn echter twee verschillende zaken. Een pakket kan succesvol worden geïnstalleerd, terwijl het toch in strijd is met het softwarebeleid van een organisatie.
Stap 2: Controleer of het eindpunt beheerd lijkt te worden.
Er bestaat geen universeel commando voor eindgebruikers waarmee kan worden vastgesteld of een Gooroom-apparaat wel of niet wordt beheerd. Organisaties kunnen Gooroom aanpassen en de implementatiedetails van GPMS kunnen verschillen. U kunt echter wel aanwijzingen verzamelen zonder iets te wijzigen:
Deze commando's tonen een lijst van geïnstalleerde pakketten en services die de naam Gooroom bevatten. De uitvoer is slechts informatief; de aanwezigheid of afwezigheid van een bepaald pakket is geen definitief bewijs van de beheerstatus.
Actie: als het apparaat is geregistreerd bij een organisatie of als u niet zeker weet of software op de whitelist staat, vraag dan de beheerder of Google Chrome is goedgekeurd. Schakel de beveiliging tegen uitvoerbare bestanden, Secure Boot, beleidsagenten of Gooroom-services niet uit, enkel om de installatie te laten slagen.
Vermijd het downloaden van Chrome-versies die afkomstig zijn van softwareportalen, willekeurige mirrors of scripts die onbekende ondertekeningssleutels toevoegen. Op een systeem dat gericht is op beveiliging, is het verminderen van het aantal vertrouwde bronnen extra belangrijk.
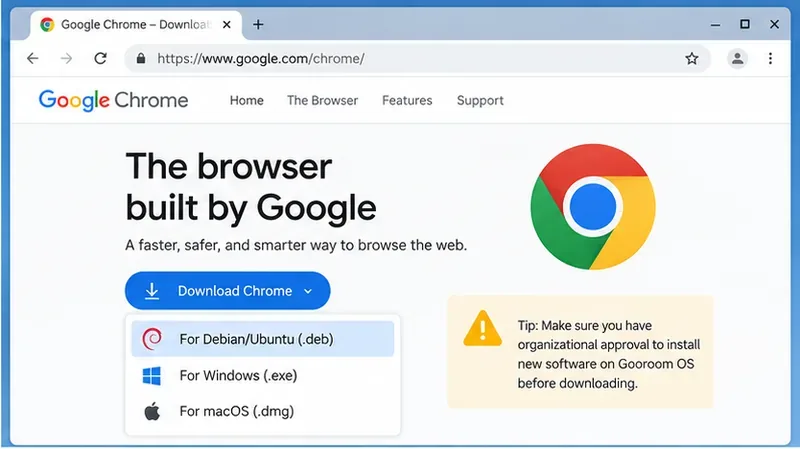
Kies de Debian/Ubuntu .deb-build van de officiële Chrome-downloadpagina van Google.Google biedt een Debian/Ubuntu-pakket aan voor ondersteunde 64-bits Linux-systemen.
Stap 4: Installeer het gedownloade .deb-bestand met APT
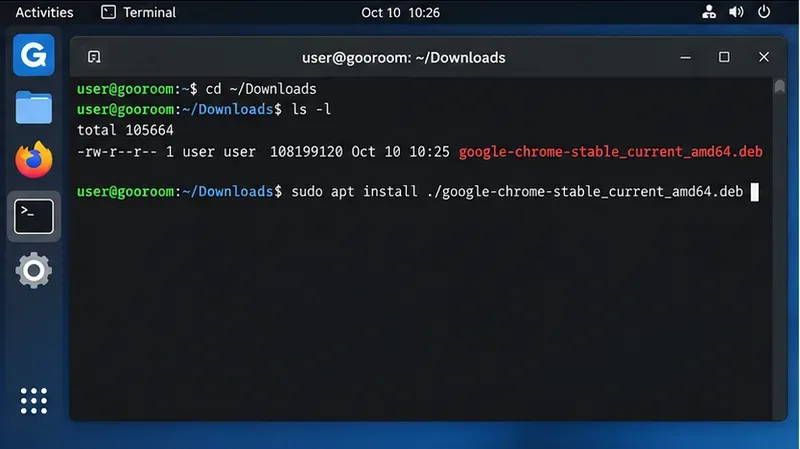
Bij een standaard Gooroom 4.5 amd64-installatie heeft het gedownloade bestand normaal gesproken een naam die lijkt op google-chrome-stable_current_amd64.deb. Controleer of het bestand aanwezig is:
cd ~/Downloads
ls -lh google-chrome*.deb
Controleer of het gedownloade Chrome-pakket zich in uw map Downloads bevindt voordat u het installeert.
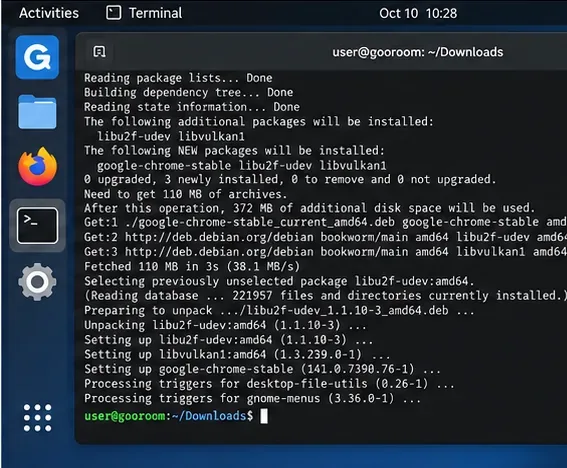
Installeer vervolgens precies het bestand dat u hebt gedownload:
Met deze optie apt install ./package.debkan APT afhankelijkheden oplossen vanuit geconfigureerde repositories. U hebt een beheerderswachtwoord nodig. Lees het transactieoverzicht voordat u de transactie accepteert. Als APT meldt dat de bewerking wordt geblokkeerd door beleid, uitvoerbeveiliging of onvoldoende rechten, stop dan. Dit is een beleidsbeslissing die u met de beheerder moet bespreken, geen reden om beveiligingsmaatregelen uit te schakelen.
APT installeert Chrome en lost de benodigde afhankelijkheden op vanuit de geconfigureerde systeemrepository's.
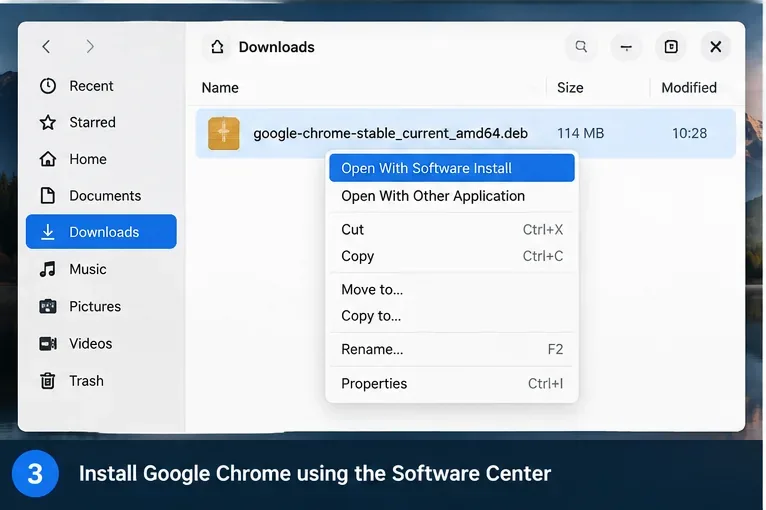
Een GUI-alternatief, wanneer uw build een pakketinstallatieprogramma biedt.
Sommige Gooroom-desktopversies koppelen .deb-bestanden aan een grafisch software-installatieprogramma. Als dat bij uw versie het geval is, kan het openen van het gedownloade pakket een installatieactie opleveren en om uw beheerderswachtwoord vragen. Omdat desktopapplicaties per Gooroom-versie en organisatieaanpassing verschillen, is de hierboven beschreven methode via de terminal de meest betrouwbare.
Als je Gooroom-build een grafische pakketinstallatieprogramma biedt, kun je het gedownloade .deb-bestand daarin openen in plaats van via de terminal.
Stap 5: Begrijp wat er met updates gebeurt
Google documenteert dat het installeren van Chrome op Linux normaal gesproken de Google-softwarerepository toevoegt, zodat de pakketbeheerder Chrome up-to-date kan houden. Google publiceert ook de Linux-ondertekeningssleutels die worden gebruikt om de pakketten te verifiëren. U kunt de officiële details bekijken op de pagina Google Linux Software Repositories .
Dit is handig op een persoonlijke, onbeheerde computer, omdat beveiligingspatches voor de browser via normale pakketupdates kunnen binnenkomen. Op een streng beheerd Gooroom-eindpunt kan een externe repository echter zelf goedkeuring vereisen. Sommige organisaties spiegelen goedgekeurde pakketten intern of implementeren gecorrigeerde versies via eindpuntbeheer.
Actie: onderdruk Chrome-updates niet alleen om een beheerdersregel te omzeilen. Als externe repositories verboden zijn, vraag de beheerder dan om Chrome via het goedgekeurde softwarekanaal aan te bieden. Google documenteert wel methoden voor beheerders om Linux-updates te beheren, maar dat zijn implementatiebeslissingen, geen manier voor eindgebruikers om de regels te omzeilen. Zie de documentatie van Google over het beheer van Linux-updates .
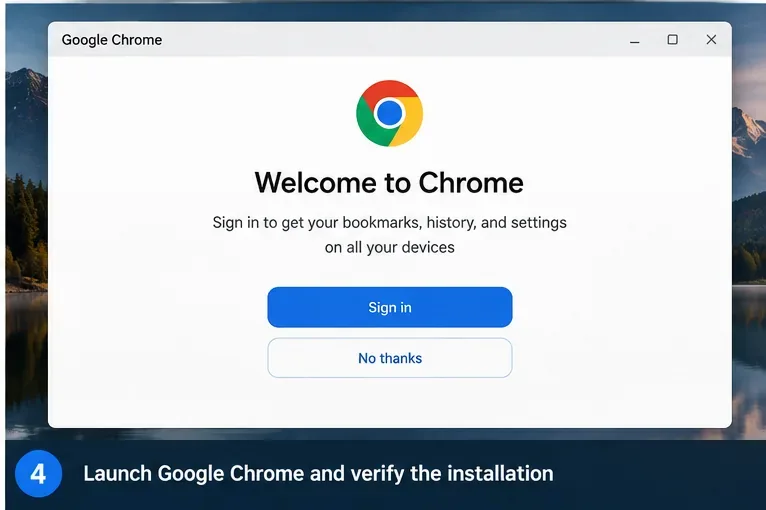
Stap 6: Start Chrome en controleer zowel de browser- als de beleidsstatus.
Start Chrome vanuit het toepassingsmenu of voer het volgende commando uit:
google-chrome
Je kunt de geïnstalleerde build controleren met:
google-chrome --version
Start Chrome na de installatie en controleer of de browser normaal opent.
Voor Chrome-specifieke bedrijfsbeleidsregels kunt u het volgende chrome://policyin de adresbalk invoeren: . Op Linux kunnen beheerders ook JSON-bestanden met Chrome-beleidsregels implementeren op locaties zoals /etc/opt/chrome/policies/managed. Google beschrijft dit model in de handleiding voor Chrome-beleidsbeheer .
Verwar het Chrome-beleid niet met het Gooroom OS-beleid. chrome://policyHet rapport toont het browserbeleid zoals bekend bij Chrome; het bewijst niet dat de Gooroom-beveiliging voor uitvoerbare bestanden, GPMS-regels, netwerkcontroles of andere endpointbeperkingen afwezig zijn.
Wat te doen als de installatie mislukt?
"Toegang geweigerd" of geen sudo-toegang
Uw account is niet gemachtigd om systeempakketten te installeren. Op een door de organisatie beheerd eindpunt is dit normaal gedrag. Vraag de beheerder om Chrome te installeren in plaats van te proberen verhoogde bevoegdheden te verkrijgen of te omzeilen.
Het pakket wordt geïnstalleerd, maar Chrome start niet op.
Bij een beveiligde Gooroom-implementatie kan de beveiliging tegen onbevoegde of niet-goedgekeurde programma's de installatie blokkeren. De officiële Gooroom-documentatie beschrijft expliciet hoe programma's die zonder toestemming zijn geïnstalleerd, worden geblokkeerd. Schakel deze beveiliging niet uit. Leg het foutbericht vast en stuur het naar de beheerder, zodat het pakket via de normale procedure van de organisatie kan worden goedgekeurd.
APT meldt een fout met betrekking tot de ondertekeningssleutel of de repository.
Omzeil de verificatie van de handtekening niet door een niet-geverifieerde repository als vertrouwd te markeren. Controleer eerst of de repository de officiële repository van Google is en vergelijk de informatie over de ondertekeningssleutel met de documentatie van de Google-repository. Fouten in de pakkethandtekening zijn beveiligingssignalen en mogen niet worden genegeerd.
Je hebt Chrome geïnstalleerd voordat je het beleid hebt gecontroleerd.
Als de computer beheerd wordt en Chrome niet is goedgekeurd, breng dan de beheerder op de hoogte in plaats van te proberen de wijziging te verbergen. Op een niet-beheerde machine kan Chrome worden verwijderd met de opdracht ` sudo apt remove google-chrome-stable. Op een beheerde machine kan de IT-afdeling beslissen of de bijbehorende repositoryconfiguratie ook moet worden verwijderd of vervangen door een interne mirror.
Chrome of Gooroom Browser: welke moet je gebruiken?
Gooroom bevat al een op Chromium gebaseerde browser die is ontworpen rondom het eigen beveiligingsmodel. Het officiële Gooroom-overzicht beschrijft aparte processen voor vertrouwd en niet-vertrouwd browsen en gedifferentieerde beveiligingsbeleidsregels voor browsers. Chrome kan nog steeds nodig zijn voor een specifieke bedrijfswebapplicatie, Google-accountworkflow, extensie, testmatrix of ondersteuningsvereiste van een leverancier, maar het is geen automatische vervanging voor de Gooroom-browser.
Bij een persoonlijke Gooroom-installatie is het gebruik van Chrome voornamelijk een kwestie van compatibiliteit. Bij een beheerde implementatie op de werkplek is de browserkeuze ook een beslissing vanuit het oogpunt van beveiligingsarchitectuur. Als een applicatie werkt in de Gooroom Browser, vermindert het gebruik van de door de organisatie ondersteunde browser doorgaans de complexiteit van onderhoud en beleid. Als Chrome vereist is, is de meest overzichtelijke oplossing een door de beheerder goedgekeurde implementatie met centraal geconfigureerde updates en browserbeleid.
Checklist voor veilige installatie
Controleer de Gooroom-release en -architectuur voordat u een pakket downloadt.
Bepaal of het eindpunt centraal beheerd wordt of extra beveiligd is.
Gebruik uitsluitend het officiële Debian/Ubuntu .deb-pakket van Google.
Installeer met de gebruikelijke pakketbeheerder; schakel de beveiligingsfuncties van Gooroom niet uit.
Controleer of het toevoegen van de update-repository van Google is toegestaan volgens het organisatiebeleid.
Controleer of Chrome opstart, updates beschikbaar blijft en alle vereiste bedrijfsbeleidsregels ontvangt.
Als een beleid de installatie of uitvoering blokkeert, stop dan en gebruik het door de beheerder goedgekeurde implementatiepad.
De veiligste regel is simpel: beschouw een beleidsblokkering van Gooroom als een instructie, niet als een obstakel. Op een onbeheerd Gooroom 4.5-systeem is het installeren van het officiële .deb-pakket van Google met APT eenvoudig. Op een beheerd eindpunt is de juiste installatie degene die uw organisatie kan goedkeuren, bijwerken, controleren en ondersteunen.