Strona główna
» ADMINISTRATOR SIECI
»
Napraw błąd logowania Zimbra „Konto jest zablokowane”: kroki dla użytkownika i administratora
Napraw błąd logowania Zimbra „Konto jest zablokowane”: kroki dla użytkownika i administratora
Jeśli klient internetowy Zimbra odpowie komunikatem „Konto jest zablokowane”, przerwij ponawianie próby podania hasła. Wielokrotne próby mogą spowodować zablokowanie konta, a stara aplikacja telefoniczna lub pocztowa może przesyłać w tle nieaktualne hasło. Prawidłowe rozwiązanie problemu zależy od tego, czy jest to tymczasowa blokada hasła, blokada konta ustawiona przez administratora, czy inny stan konta.
Użytkownicy mogą poczekać na skonfigurowany okres blokady, a następnie raz spróbować wpisać prawidłowe hasło. Administrator Zimbra może potwierdzić status konta i odblokować zweryfikowanego użytkownika za pomocą zmprov. Najpierw sprawdź źródło nieudanych logowań, aby to samo urządzenie lub skrypt nie zablokowały konta ponownie.
Co oznacza „Konto jest zablokowane” w systemie Zimbra?
Zimbra może tymczasowo zablokować logowanie po skonfigurowanej liczbie kolejnych nieudanych prób podania hasła. Administratorzy mogą również ustawić status konta na lockedcelowe blokowanie logowania. Warunki te są powiązane, ale nie identyczne: blokada uwierzytelnienia jest zazwyczaj reprezentowana przez status konta lockout, podczas gdy status ustawiony przez administratora może być wyświetlany jako locked. Dokładny tekst wyświetlany użytkownikowi może się różnić w zależności od wersji Zimbry i ścieżki logowania, dlatego przed zmianą należy sprawdzić status konta.
Dostarczanie poczty może być kontynuowane pomimo zablokowania logowania. Sama blokada nie dowodzi, że konto zostało naruszone, ale przed przywróceniem dostępu należy zbadać wielokrotne próby z nieznanego urządzenia lub adresu IP.
Co użytkownik powinien wypróbować w pierwszej kolejności?
Przestań wpisywać hasła na każdym urządzeniu i kliencie pocztowym połączonym ze skrzynką pocztową.
Sprawdź u administratora poczty w swojej organizacji, czy konto zostało celowo wyłączone lub czy hasło zostało niedawno zmienione.
Jeśli administrator potwierdzi, że jest to tymczasowa blokada hasła, odczekaj skonfigurowany czas. Następnie wprowadź znane, aktualne hasło jednokrotnie na standardowej stronie logowania Zimbra w organizacji.
Jeśli logowanie ponownie się nie powiedzie, przerwij i skontaktuj się z administratorem. Nie testuj starych haseł ani nie korzystaj z linków do resetowania hasła z niezweryfikowanej wiadomości.
Notatka dotycząca rozwiązywania problemów w Centrum Technicznym Zimbra informuje, że po upływie okresu blokady, prawidłowe zalogowanie może ponownie aktywować konto, które nadal wyświetla stan blokady; zaznacza również, że status może nie zmienić się automatycznie przed tym logowaniem. Notatka jest oznaczona jako „praca w toku”, dlatego należy traktować ją jako udokumentowane zachowanie, które należy zweryfikować pod kątem zainstalowanej wersji Zimbra i konfiguracji uwierzytelniania lokalnego, a nie jako gwarancję dla każdego wdrożenia. Przeczytaj notatkę Zimbra dotyczącą rozwiązywania problemów z okresem blokady .
W jaki sposób administrator może potwierdzić stan konta?
Uruchom polecenia administracyjne na serwerze Zimbra z konta uprzywilejowanego. W wielu instalacjach administratorzy najpierw przełączają się na użytkownika systemu Zimbra. Zastąp poniższy przykładowy adres pełnym adresem skrzynki pocztowej i nie wklejaj haseł ani poufnych danych w publicznym wątku pomocy technicznej.
su - zimbra
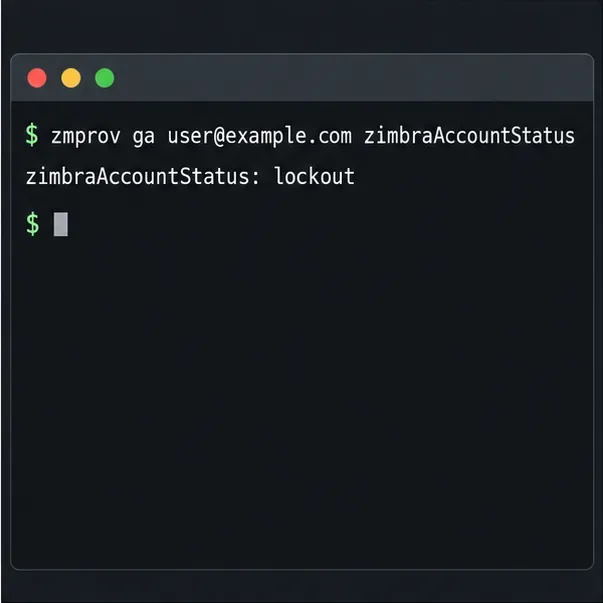
zmprov ga user@example.com zimbraAccountStatus
Przykład w terminalu pokazuje, że sprawdzenie statusu konta zwraca „blokada”.
Przed podjęciem działania zinterpretuj zwróconą wartość:
lockoutOznacza blokadę logowania. Przed jej usunięciem potwierdź użytkownika, okres oczekiwania i źródło ostatniego nieudanego logowania.
lockedMoże to oznaczać, że administrator celowo zablokował możliwość logowania. Najpierw sprawdź właściciela konta i powód blokady.
closed, maintenance, lub inna wartość wskazuje na inny stan administracyjny. Nie zmieniaj jej activebez zrozumienia, dlaczego została ustawiona.
Dokumenty Zimbry zmprov gasłużą jako polecenie do pobierania informacji o koncie oraz zmprov majako polecenie do jego modyfikacji. Zobacz dokumentację polecenia Zimbra zmprov .
Jak odblokować potwierdzoną blokadę?
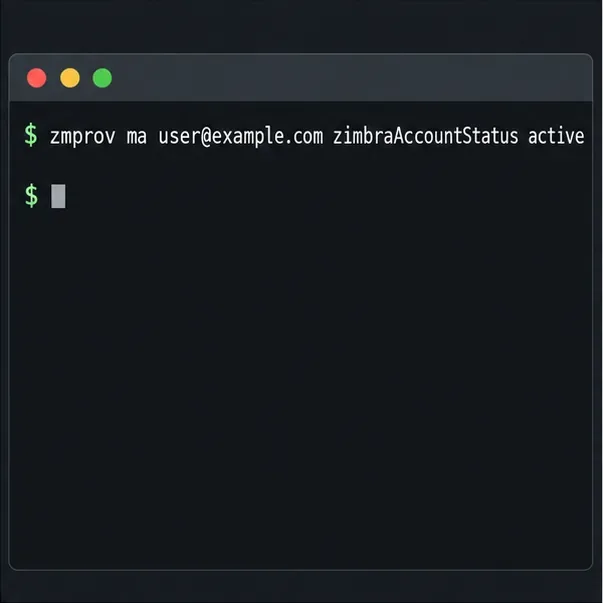
Jeśli konto zostało zweryfikowane, użytkownik jest autoryzowany, a blokada nie została nałożona jako odpowiedź bezpieczeństwa, ustaw status konta z powrotem na aktywny:
zmprov ma user@example.com zimbraAccountStatus active
zmprov ga user@example.com zimbraAccountStatus
Przykładowe polecenie zmienia jedno potwierdzone konto na aktywne.
Użyj adresu tylko jednego konta. Nie uruchamiaj zbiorczego odblokowania wszystkich skrzynek pocztowych, aby rozwiązać problem z logowaniem na pojedyncze konto. Aktywowanie konta przywraca możliwość logowania, ale nie koryguje hasła, które nadal jest nieprawidłowe, ani nie zapobiega przesyłaniu przez klienta nieaktualnych danych logowania.
Jeśli użytkownik nie może się zalogować po odblokowaniu, zweryfikuj hasło za pomocą zatwierdzonego procesu identyfikacji w swojej organizacji. Administrator Zimbra może ustawić nowe hasło za pomocą [ brakuje kontekstu -zmprov sp user@example.com <new-password> kontekst wymaga ...zmprov sp
Dlaczego konto znowu się blokuje?
Po przywróceniu dostępu sprawdź, czy źródło nadal wysyła nieprawidłowe dane uwierzytelniające. Typowe przyczyny to telefon ze starym zapisanym hasłem, klient poczty na komputerze stacjonarnym, tablet, drukarka lub skaner korzystający z uwierzytelnionego protokołu SMTP, zaplanowany skrypt lub aplikacja, która nie została zaktualizowana. Zapytaj użytkownika, które urządzenia i aplikacje są skonfigurowane dla skrzynki pocztowej i zaktualizuj je lub tymczasowo odłącz przed kolejnym testem logowania.
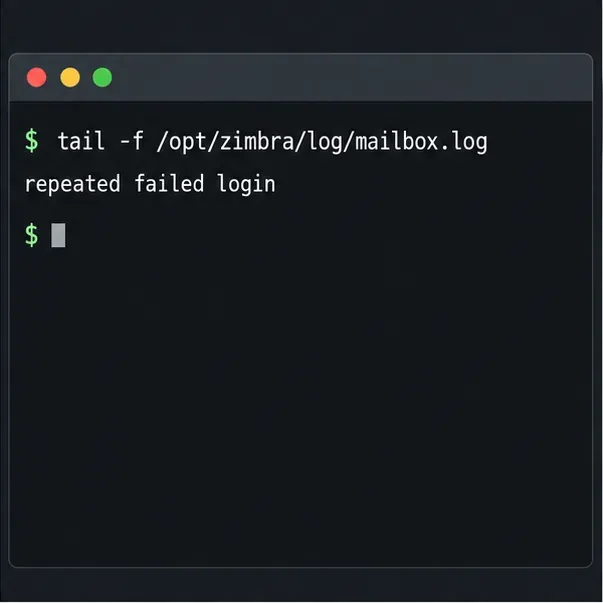
Przejrzyj dziennik skrzynki pocztowej w momencie blokady. Zimbra dokumentuje komunikaty o nieudanym logowaniu w formacie /opt/zimbra/log/mailbox.log; formaty i szczegóły dziennika mogą się różnić w zależności od wersji i wdrożenia.
Sprawdzenie dziennika skrzynki pocztowej może pomóc w zidentyfikowaniu powtarzających się błędów uwierzytelniania.
Poszukaj znaczników czasu i adresów źródłowych powiązanych z powtarzającymi się awariami. Powiąż je z urządzeniami użytkownika i rekordami sieciowymi. Znany adres IP może nadal oznaczać nieaktualnego klienta poczty; nieznane źródło lub dalsze próby logowania po zaprzestaniu logowania przez użytkownika wymagają przeglądu bezpieczeństwa. Zachowaj odpowiednie wpisy w dzienniku zgodnie z polityką przechowywania danych obowiązującą w Twojej organizacji.
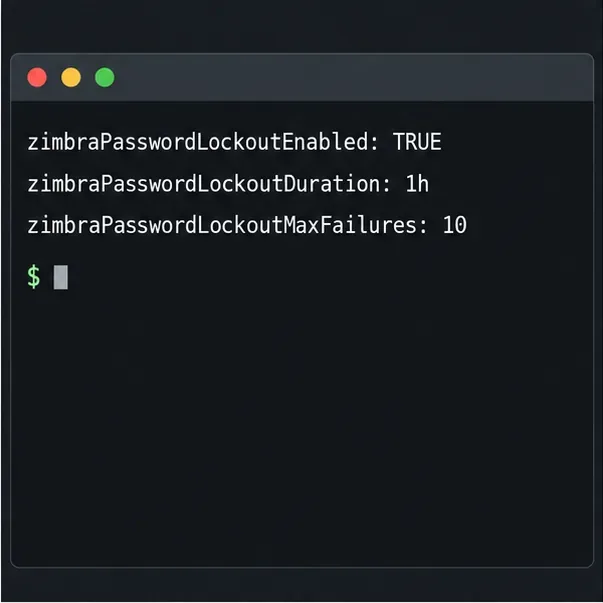
Przed zmianą progów sprawdź obowiązujące ustawienia konta lub klasy usługi. Atrybuty blokady Zimbra obejmują stan włączenia blokady, czas jej trwania, maksymalną liczbę kolejnych awarii oraz okres, w którym awarie są liczone. Obowiązujące wartości mogą zależeć od konta i jego klasy usługi, a wersje Zimbra mogą się różnić. Skorzystaj z dokumentacji zgodnej z zainstalowaną wersją, zamiast zakładać, że przykładowa wartość jest wartością domyślną.
zmprov ga user@example.com zimbraPasswordLockoutEnabled zimbraPasswordLockoutDuration zimbraPasswordLockoutMaxFailures zimbraPasswordLockoutFailureLifetime
Te przykładowe wartości atrybutów mają charakter poglądowy; sprawdź faktyczną obowiązującą politykę konta.
Jeśli ustawienia są dziedziczone z klasy usług, sprawdź również tę klasę usług (COS); na przykład używaj ich zmprov gc defaulttylko wtedy, gdy konto faktycznie należy do defaultCOS. Nie wyłączaj blokady ani nie podnoś progu błędu tylko po to, aby komunikat zniknął. Najpierw rozwiąż problem nieaktualnych danych uwierzytelniających, a następnie wybierz wartości zasad, które zrównoważą dostęp użytkownika i ochronę przed odgadywaniem hasła. Przetestuj każdą zmianę zasad w małym, zatwierdzonym zakresie i udokumentuj poprzednie wartości w celu ich wycofania.
A co jeśli jest to konto administratora?
Jeśli problem dotyczy konta administratora, unikaj ręcznej edycji katalogu w pierwszej kolejności. Sprawdź, czy konto jest kontem administratora zarządzanym przez Zimbra, czy jest uwierzytelniane za pośrednictwem katalogu zewnętrznego. Użyj oddzielnego, autoryzowanego konta administratora lub udokumentowanej procedury odzyskiwania w swojej organizacji. Zimbra udostępnia oddzielne wskazówki dotyczące odzyskiwania hasła administratora i zaznacza, że zewnętrzne uwierzytelnianie LDAP lub Active Directory zmienia ścieżkę odzyskiwania. Zapoznaj się z instrukcjami Zimbra dotyczącymi odzyskiwania konta administratora .
Jeśli nie masz aktywnego konta administratora, skontaktuj się z dostawcą usługi Zimbra lub zespołem odpowiedzialnym za katalog LDAP. Unikaj kopiowania niezweryfikowanego przepisu modyfikacji LDAP z forum: nieprawidłowa tożsamość powiązania lub zmiana katalogu może wpłynąć na więcej niż jedną skrzynkę pocztową.
Jak weryfikujesz poprawkę?
Po poprawieniu statusu konta i źródła błędnych danych logowania, ponownie zweryfikuj status konta, poproś użytkownika o jednorazowe zalogowanie się za pomocą standardowego klienta internetowego i upewnij się, że w tym czasie nie pojawią się żadne nowe nieudane logowania. Aktualizuj zapisane hasła w aplikacjach pocztowych dopiero po ich potwierdzeniu. Jeśli status powróci do lockout, porównaj znacznik czasu kolejnego błędu z logiem i zidentyfikuj pozostałego klienta przed ponownym odblokowaniem.
Rozwiązanie działa, gdy użytkownik może się zalogować, konto pozostaje aktywne, a powtarzające się błędy uwierzytelniania ustają. Jeśli konto nadal nie może zostać uwierzytelnione, gdy jest aktywne, należy zbadać oddzielnie przyczyny: hasło, zewnętrznego dostawcę tożsamości, zasady konta i stan usługi; wielokrotne odblokowywanie skrzynki pocztowej nie rozwiąże tych problemów.