Início
» LINUX
»
Debian: Como adicionar um usuário ao sudoers com segurança
Debian: Como adicionar um usuário ao sudoers com segurança
No Debian, a maneira mais simples e segura de conceder acesso administrativo completo a um usuário existente geralmente é adicionar essa conta ao sudogrupo. A configuração padrão do sudo no Debian permite que membros desse grupo executem comandos por meio dele sudo. Normalmente, você não precisa editar o arquivo /etc/sudoersdiretamente.
Se você deixou a senha de root em branco durante a instalação do Debian, o instalador normalmente desativa o login direto como root e concede privilégios administrativos ao primeiro usuário comum através do sudo. Se você definir uma senha de root, o sudo pode não ser instalado ou seu usuário pode não pertencer ao sudogrupo. O Debian documenta ambas as configurações em seu guia do sudo .
Verifique se o seu usuário já possui acesso sudo.
Abra um terminal e verifique os grupos atribuídos à sua conta:
groups
Se sudoaparecer na saída, teste a configuração:
sudo whoami
Após inserir sua senha, uma configuração funcional deverá exibir a mensagem root". Se o shell exibir " " sudo: command not found, instale o pacote como root. Se exibir a mensagem "sudo não permitido", adicione a conta ao sudogrupo.
1. Torne-se root e instale o sudo, se necessário.
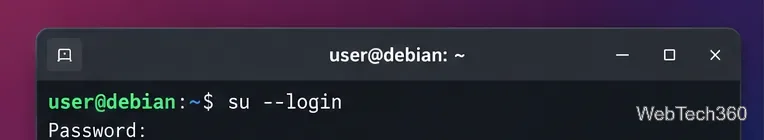
Se você souber a senha de root, inicie um shell de login como root:
su --login
Use esta opção su --loginquando precisar de acesso root para instalar ou configurar o sudo.
Em seguida, instale o sudo com o APT:
apt update
apt install sudo
A Referência Debian descreve o sudo como a ferramenta padrão para delegar privilégios administrativos sem precisar trabalhar em um shell de root o tempo todo.
2. Adicione o usuário ao grupo sudo do Debian.
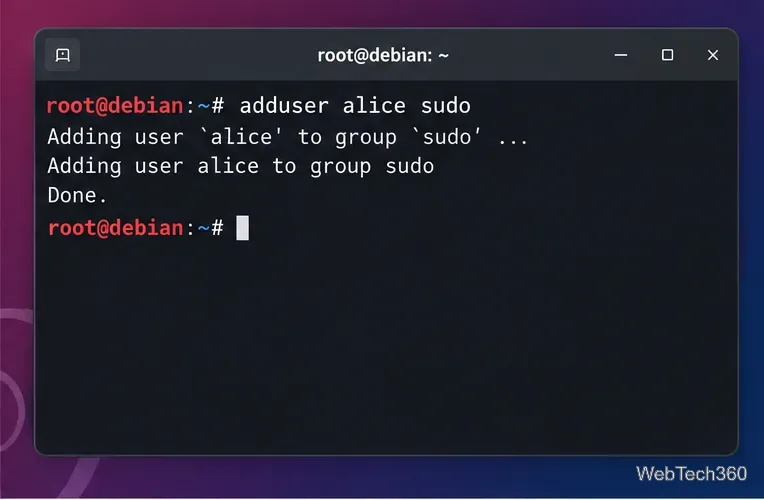
Ainda como root, substitua alicepela conta que deve receber acesso sudo:
adduser alice sudo
Adicionar uma conta existente ao sudogrupo concede as permissões definidas para esse grupo.
Você também pode usar ` usermod -aG sudo alice<nome_do_grupo>`, mas o formato específico do Debian adduser USER GROUPé simples e evita a substituição acidental de outros grupos suplementares do usuário.
3. Saia da sua conta, entre novamente e verifique o acesso.
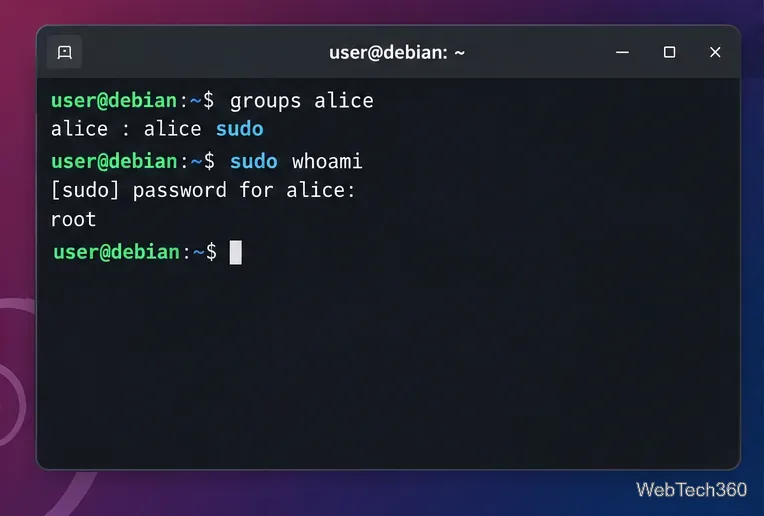
A nova associação a um grupo normalmente não se aplica a uma sessão de login já aberta. Saia completamente da sessão de desktop ou SSH e entre novamente. Em seguida, verifique a conta e teste o comando sudo:
groups alice
sudo whoami
Após um novo login, verifique se o usuário está no sudogrupo e se o sudo whoamiresultado é root.
Se o usuário foi adicionado recentemente, mas o sudo ainda informa que a conta não tem permissão para executar um comando, uma sessão de login antiga é uma causa comum. A documentação do sudo no Debian observa especificamente que a associação a grupos se torna ativa no login.
Opcional: crie uma regra sudoers por usuário.
Para a maioria dos sistemas Debian, o método de grupo acima é tudo o que você precisa. Uma regra por usuário é útil quando você deseja deliberadamente uma política sudo separada. Não abra o arquivo /etc/sudoersem um editor comum. O manual do visudo explica que visudoele bloqueia o arquivo e verifica sua sintaxe antes de instalar as alterações.
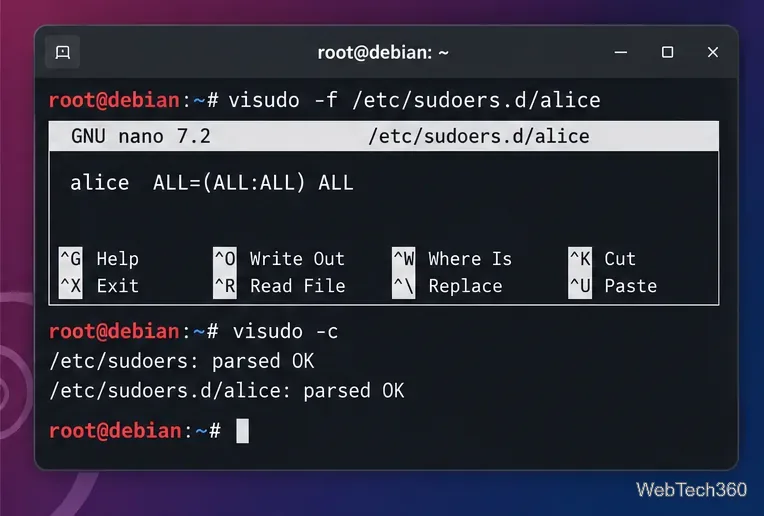
Como usuário root, crie um arquivo dedicado com um nome simples que não contenha pontos:
visudo -f /etc/sudoers.d/alice
Para conceder aliceos mesmos recursos administrativos completos de um usuário sudo típico, adicione:
alice ALL=(ALL:ALL) ALL
Salve e saia do editor e, em seguida, valide a configuração completa do sudoers:
visudo -c
Utilize visudopara alterações no sudoers para que problemas de sintaxe possam ser detectados antes que quebrem o acesso administrativo.
O Debian recomenda manter regras personalizadas locais em /etc/sudoers.dvez de modificar o arquivo principal. O manual do sudoers também observa que arquivos neste diretório cujos nomes contêm um ponto ou terminam em ~são ignorados, portanto, um nome como aliceé mais seguro do que alice.conf.
Como remover o acesso sudo
Para revogar o acesso concedido por meio do sudogrupo, execute o seguinte comando como root:
deluser alice sudo
O manual do deluser do Debian confirma que o formato com dois argumentos remove um usuário de um grupo específico. Peça ao usuário para sair e entrar novamente para que a nova lista de grupos entre em vigor.
Se você também criou /etc/sudoers.d/aliceuma regra separada, remover a conta do grupo não é suficiente, pois essa regra ainda concede privilégios. Remova ou edite essa regra como root e execute o comando visudo -cnovamente.
Erros comuns a evitar
Não edite /etc/sudoerscom um editor de texto comum. Um erro de sintaxe pode bloquear o acesso sudo.
Não use usermod -G sudo USERsem -a. Esse formulário pode substituir a lista de grupos suplementares do usuário em vez de simplesmente adicionar sudo.
Não habilite isso NOPASSWDde forma leviana. O acesso total ao sudo sem senha aumenta o impacto de uma conta de usuário comprometida.
Lembre-se da necessidade de fazer login novamente. Adicionar ou remover um grupo não altera retroativamente as credenciais de uma sessão existente.
Para uma estação de trabalho ou servidor Debian padrão, o caminho recomendado é, portanto, simples: instale o sudo, se necessário, adicione a conta ao sudogrupo, inicie uma nova sessão de login e verifique o resultado antes de fechar o shell de root.