Acasă
» ADMIN. REȚEA
»
Cum să configurezi Nextcloud Office cu CODE Docker în 10 minute
Cum să configurezi Nextcloud Office cu CODE Docker în 10 minute
Notă actuală pentru 2026: Documentația Nextcloud 35 separă acum Nextcloud Office , care este susținut de Euro-Office, de Collabora Online , care rămâne o alternativă acceptată și poate fi în continuare găzduit în regim de auto-găzduire cu imaginea oficială CODE Docker. Acest ghid folosește acea cale externă Collabora/CODE. Denumirea este importantă deoarece ghidurile mai vechi descriu adesea CODE ca și cum ar fi singurul server din spatele „Nextcloud Office”. Consultați prezentarea generală actuală a Nextcloud Office înainte de a aplica instrucțiunile scrise pentru versiunile mai vechi.
Dacă site-ul dvs. Nextcloud funcționează deja prin HTTPS, Docker este instalat și aveți un nume DNS, cum ar fi „ office.example.comgata pentru Collabora”, integrarea în sine poate fi finalizată în aproximativ 10 minute. Propagarea DNS, emiterea certificatului, modificările firewall-ului sau depanarea unui proxy invers pot dura mai mult și nu sunt incluse în această estimare.
Ce ai nevoie înainte de a începe
Calea rapidă presupune o instanță Nextcloud existentă, o gazdă Linux care poate rula Docker și un nume de gazdă HTTPS dedicat pentru CODE. Exemplul actual Docker al Nextcloud recomandă un subdomeniu separat și un certificat TLS valid. CODE ascultă intern pe portul 9980, în timp ce un proxy invers îl expune în siguranță browserelor și către Nextcloud.
Un server Nextcloud funcțional, accesibil la o adresă URL precum https://cloud.example.com.
Docker Engine pe gazda care va rula CODE.
O înregistrare DNS, cum ar fi office.example.comcea care indică spre proxy-ul invers.
Un certificat HTTPS valid pentru numele de gazdă al biroului.
Acces de administrator la Nextcloud și acces root sau sudo la gazda Docker.
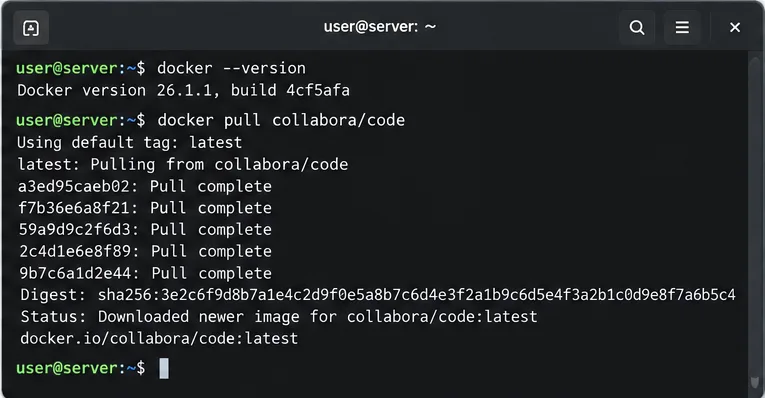
Verificați mai întâi Docker, apoi extrageți imaginea oficială Collabora CODE. Versiunea exactă de Docker afișată este ilustrativă; utilizați o versiune de Docker acceptată în prezent pe gazda dvs.
Pasul 1: Extrageți imaginea CODE din Docker
Pe gazda Docker, confirmați că Docker este disponibil și extrageți imaginea oficială:
Eticheta latesteste convenabilă pentru un ghid de configurare scurt, deoarece Collabora publică actualizări frecvent. Pentru un mediu de producție, luați în considerare fixarea unei versiuni specifice pe care ați testat-o, apoi programați actualizări deliberate în loc să permiteți o modificare neașteptată a imaginii în timpul unei reconstrucții.
Pasul 2: Porniți CODE pentru gazda Nextcloud
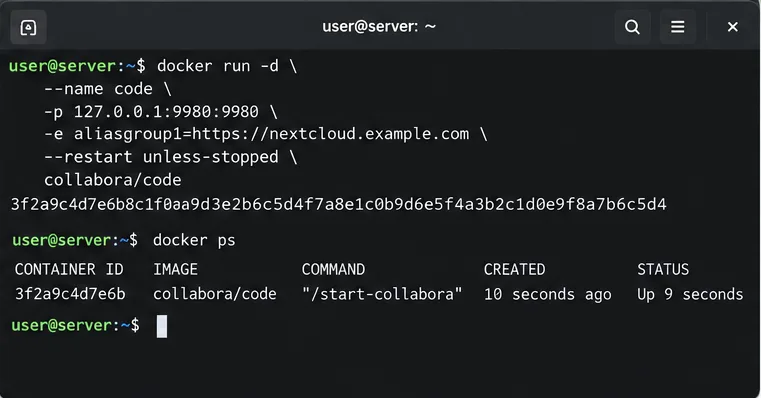
Exemplul actual Nextcloud Docker folosește aliasgroup1codul pentru a indica ce gazdă Nextcloud are permisiunea de a se integra cu acesta. Înlocuiți numele de gazdă al exemplului cu adresa URL reală Nextcloud:
Legarea la 127.0.0.1împiedică expunerea directă a portului 9980 la internet atunci când proxy-ul invers rulează pe același server. Dacă proxy-ul rulează pe o altă mașină, proiectați regulile de rețea astfel încât doar proxy-ul să poată accesa CODE; nu publicați pur și simplu portul 9980 pentru toată lumea.
Executați CODE pe 127.0.0.1:9980 când un proxy invers pe aceeași gazdă va furniza endpoint-ul HTTPS public.
Pasul 3: Puneți HTTPS și un proxy invers în fața CODULUI
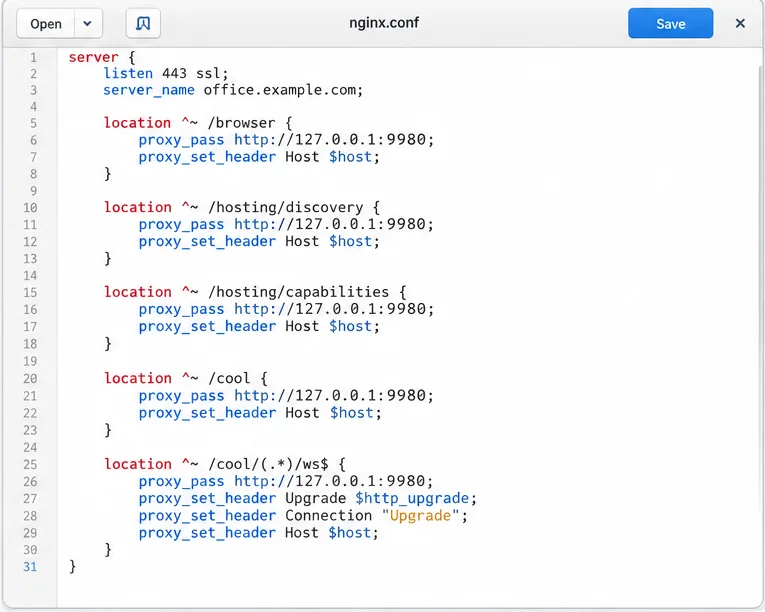
Nextcloud documentează căile Collabora necesare ca /browser, /hosting/discovery, /hosting/capabilities, /cool/adminws, /cool, plus traficul WebSocket sub /cool/.../ws. De aceea, o configurație generică de tip „proxy pentru tot, cu excepția WebSockets” produce adesea un editor care se deschide parțial și apoi se deconectează.
Proxy-ul invers trebuie să redirecționeze endpoint-urile Collabora browser, discovery, capabilities, /cool și WebSocket. Potriviți protocolul upstream cu modul SSL al containerului CODE.
Pentru Nginx, următorul exemplu compact păstrează HTTPS-ul intern implicit al CODE și termină TLS-ul public la Nginx. Folosește propriile căi de certificat:
Acesta este intenționat un exemplu de rutare minimală, nu o bază completă de securitate Nginx. Dacă rulați CODE cu TLS intern dezactivat, upstream-ul devine http://127.0.0.1:9980și containerul trebuie configurat în mod consecvent. Nu combinați o țintă proxy HTTP cu un container CODE care încă așteaptă HTTPS.
Pasul 4: Verificați endpoint-ul public CODE
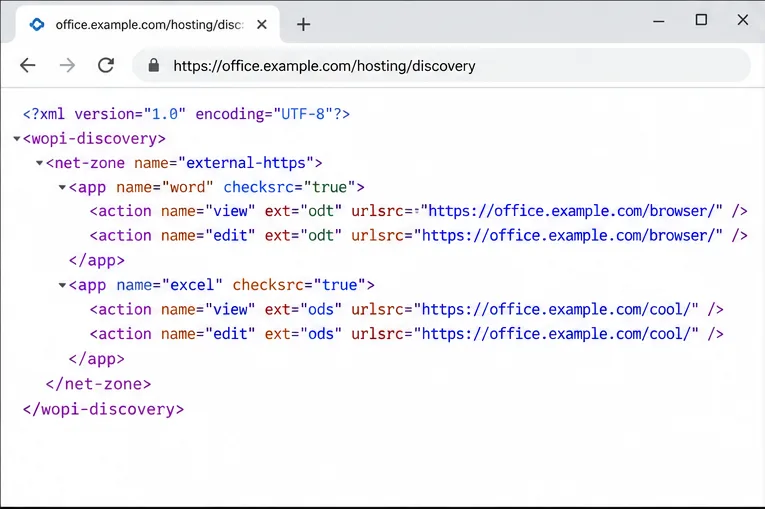
Înainte de a atinge setările Nextcloud, deschideți această adresă URL într-un browser:
https://office.example.com/hosting/discovery
Un răspuns valid de la /hosting/discovery este o modalitate rapidă de a confirma că endpoint-ul public CODE și proxy-ul invers răspund.
Ar trebui să primiți fișier XML de descoperire WOPI în loc de o eroare de proxy, un avertisment de certificat sau o eroare de conexiune goală. De asemenea, puteți testa din linia de comandă:
curl -fsS https://office.example.com/hosting/discovery | head
Dacă această acțiune eșuează, remediați mai întâi DNS, TLS, proxy-ul sau containerul. Conectarea Nextcloud la un endpoint defect nu face decât să adauge un alt nivel de depanare.
Pasul 5: Activați integrarea Nextcloud office
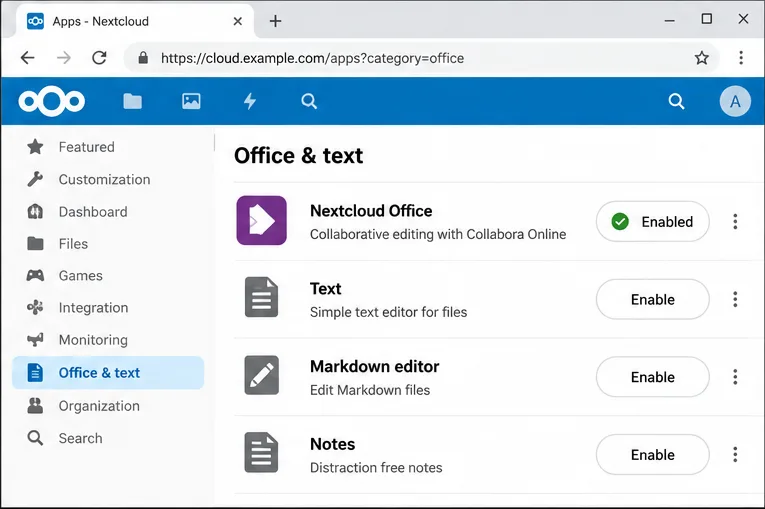
Conectați-vă la Nextcloud ca administrator, deschideți Aplicații , accesați Office și text și activați aplicația de integrare Office disponibilă pentru instalarea dvs. Exemplul actual Nextcloud Collabora Docker încă îi îndrumă pe administratori să instaleze aplicația „Nextcloud Office” și apoi să configureze serverul extern în setările de administrare Office, chiar dacă prezentarea generală Nextcloud 35 distinge acum produsele Euro-Office și Collabora.
Activați aplicația de integrare Office în Nextcloud înainte de a introduce adresa serverului CODE extern.
Dacă versiunea ta de Nextcloud folosește etichete ușor diferite, urmează numele produselor afișate în propria interfață de administrare, în loc să presupui că o captură de ecran mai veche se potrivește exact.
Pasul 6: Indicați Nextcloud către serverul CODE extern
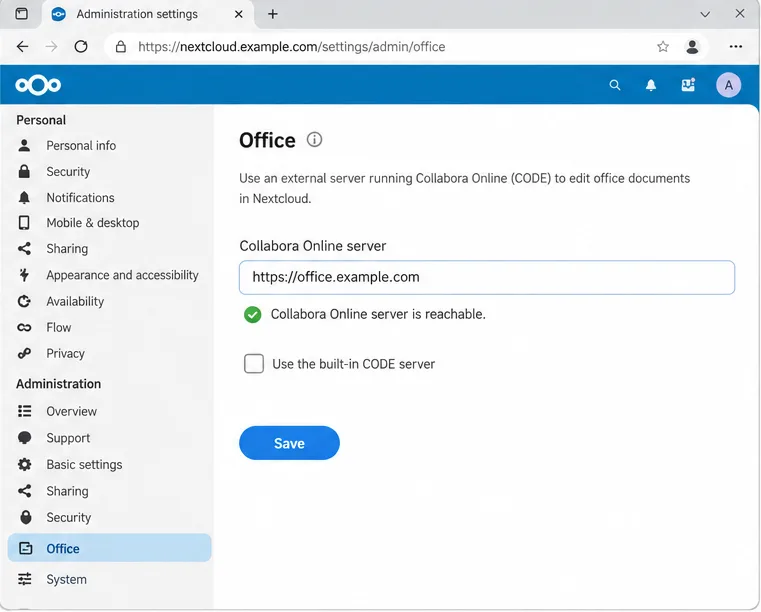
Deschideți Setări administrare → Office . Alegeți opțiunea server extern Collabora/office și introduceți:
https://office.example.com
Pagina de administrare Office este locul unde se introduce adresa URL externă Collabora după ce proxy-ul devine accesibil.
Salvați setarea și așteptați verificarea conexiunii de către Nextcloud. Nextcloud recomandă utilizarea aceluiași protocol pe ambele părți, cu HTTPS preferat. O verificare reușită înseamnă că Nextcloud poate ajunge la punctul final Collabora, dar nu dovedește încă că fiecare rută WebSocket a browserului și cerere WOPI va funcționa în timpul unei sesiuni de editare reale.
Pasul 7: Restricționarea solicitărilor WOPI
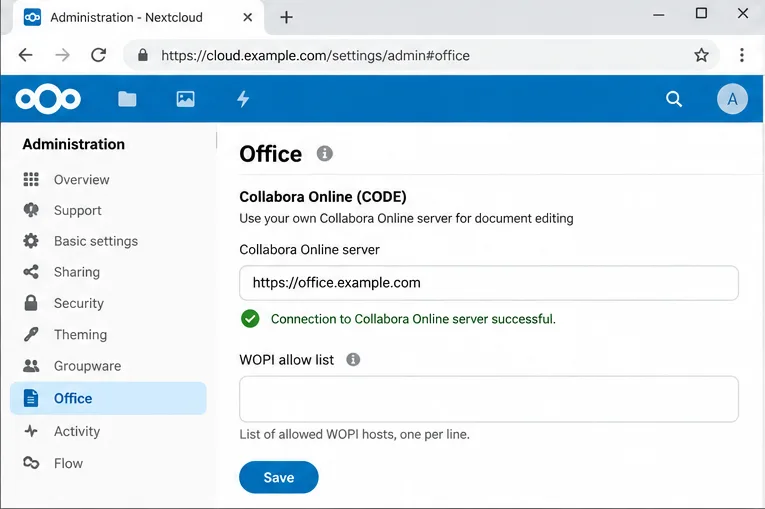
După ce conexiunea de bază funcționează, strângeți configurația WOPI. Ghidul de configurare actual al Nextcloud recomandă insistent restricționarea solicitărilor WOPI la adresele IP ale serverelor Collabora care sunt așteptate să solicite fișiere. În Setări de administrare → Office , utilizați câmpul Listă de permisiuni pentru solicitările WOPI, acolo unde este disponibil.
După ce conexiunea se stabilește cu succes, verificați lista de permisiuni WOPI, astfel încât doar adresele de server Collabora așteptate să poată solicita fișiere.
Acesta este un control de securitate important, deoarece fluxul WOPI este modul în care Collabora preia și scrie documente în numele utilizatorilor Nextcloud. Folosiți adrese IP sau rețele care reprezintă de fapt calea serverului CODE, așa cum este necesar pentru implementare; nu lipiți un nume de gazdă într-un câmp din lista de adrese IP permise doar pentru că arată similar cu câmpul URL al serverului. Consultați configurația Collabora și îndrumările WOPI ale Nextcloud pentru opțiunile actuale.
Pasul 8: Deschideți un document real și confirmați salvarea
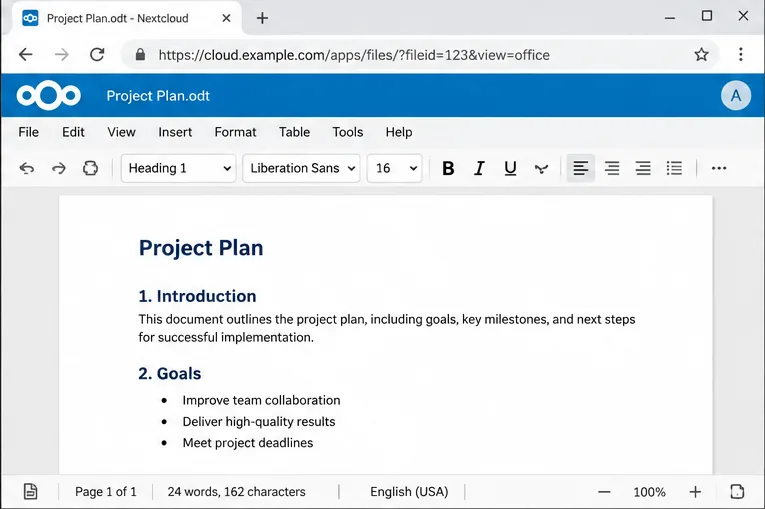
Creați un mic fișier ODT sau DOCX în Nextcloud, deschideți-l, tastați o propoziție, închideți editorul și redeschideți fișierul. Aceasta verifică întregul lanț: browser → public CODE hostname → reverse proxy → CODE → WOPI request to Nextcloud → save back in storage.
Testul final este practic: creați sau deschideți un document și confirmați că editorul încarcă, acceptă modificările și le salvează înapoi în Nextcloud.
O configurare nu este finalizată doar pentru că pagina de setări Office indică faptul că serverul este accesibil. Un rezultat sănătos este că editorul se încarcă fără un avertisment de conexiune, documentul poate fi modificat, iar modificarea salvată rămâne după redeschidere. Dacă shell-ul editorului se încarcă, dar editarea se deconectează, concentrați-vă mai întâi pe /cool/.../wsruta WebSocket. Dacă editorul nu poate încărca fișierul deloc, verificați jurnalele CODE, jurnalele Nextcloud, rezoluția DNS dintre ambele servere și regulile listei de permisiuni WOPI.
Listă de verificare rapidă pentru depanare
Simptom
Prima verificare
Nextcloud spune că serverul de la birou este inaccesibil
Deschideți /hosting/discoveryprin HTTPS de pe gazda Nextcloud.
Browserul primește codul 502 sau 504
Confirmați că containerul rulează și că proxy-ul poate ajunge la 127.0.0.1:9980.
Editorul se deschide, apoi se deconectează
Verificați anteturile de actualizare WebSocket și /cool/(...)/wsruta.
Eroare certificat
Remediați lanțul de certificate publice și asigurați-vă că URL-ul configurat utilizează numele de gazdă corect.
Acces WOPI refuzat
Verificați lista de acces permise WOPI a Nextcloud și configurația gazdelor Nextcloud permise din CODE.
Funcționează pe o rețea, dar nu pe alta
Verificați DNS-ul divizat, regulile firewall-ului și dacă atât Nextcloud, cât și CODE pot rezolva reciproc numele publice.
Mențineți CODE-ul actualizat fără a transforma upgrade-urile în surprize
Collabora publică frecvent actualizări CODE. Pagina oficială Docker Hub afișează etichetele întreținute activ, iar instrucțiunile de actualizare Nextcloud spun că implementările Docker sunt actualizate prin extragerea unei imagini mai noi și recrearea containerului. Pentru un server de acasă, urmărirea latestpoate fi rezonabilă. Pentru uz comercial, fixați o etichetă testată, citiți notele de lansare, faceți o copie de rezervă a configurației, apoi actualizați în timpul unei ferestre de întreținere.
De asemenea, țineți cont de domeniul de aplicare al CODE. Docker Hub descrie CODE ca fiind ediția de dezvoltare destinată utilizatorilor casnici, în timp ce documentația Nextcloud indică implementările mai mari sau sensibile la fiabilitate către opțiunile de întreprindere acceptate. O configurare Docker de 10 minute este excelentă pentru un cloud personal, un laborator sau o echipă mică, dar nu înlocuiește planificarea capacității, monitorizarea, backup-urile sau asistența pentru întreprinderi.
Rezultatul final
Odată ce containerul rulează, proxy-ul HTTPS este corect, /hosting/discoveryrăspunde, integrarea Nextcloud indică https://office.example.com, WOPI este restricționat și un document real se deschide și se salvează, integrarea este completă. Cel mai important detaliu nu este numărul de comenzi; ci menținerea consecvenței căii de rețea. Nextcloud, CODE, proxy-ul invers și browserele utilizatorilor trebuie să poată accesa numele de gazdă HTTPS așteptate cu rutele WebSocket și WOPI corecte.