Acasă
» ADMIN. REȚEA
»
Cum să remediați avertismentul „Serverul nu are o adresă de ieșire” din Nextcloud
Cum să remediați avertismentul „Serverul nu are o adresă de ieșire” din Nextcloud
Dacă apare acest avertisment în setările de administrare ale Nextcloud → Prezentare generală, verificați mai întâi dacă serverul Nextcloud poate rezolva și accesa propriul URL canonic. Setați overwrite.cli.urlla URL-ul folosit de utilizatori, apoi testați acel URL de pe aceeași gazdă sau container pe care rulează Nextcloud. Nu începeți prin a atribui serverului o adresă IP publică fixă de ieșire.
Formularea exactă „Serverul nu are o adresă de ieșire” nu este confirmată în Manualul de administrare Nextcloud actual. Poate fi o parafrază, o traducere sau un alt avertisment. Depanarea de mai jos se potrivește cu verificările de auto-conectivitate documentate în Prezentarea generală a administrării. Dacă ați văzut mesajul în timpul configurării e-mailului, utilizați în schimb secțiunea SMTP separată de mai jos.
Ce verifică Nextcloud și ce nu implică acest lucru
Începând cu Nextcloud 28, verificările de configurare afișate în Setări de administrare → Prezentare generală se execută de pe server și nu din browser. Notele de actualizare Nextcloud precizează că aceste verificări pot expune probleme cu trusted_domains, overwrite.cli.url, rezoluția DNS, accesibilitatea server-to-self, firewall-urile și rețelele de containere. Aceasta înseamnă că este importantă calea de rețea a serverului: o adresă URL care funcționează în browserul laptopului dvs. poate eșua în continuare de la gazda sau containerul Nextcloud. Notele de verificare a configurării Nextcloud 28 de la Nextcloud descriu această modificare și zonele de inspectat.
Acest lucru este diferit de publicarea unei înregistrări DNS care direcționează traficul de internet către serverul dvs. O instalare privată poate utiliza un nume de gazdă sau o adresă internă, dacă aceasta este modalitatea prin care administratorii și utilizatorii o accesează. Accesul extern, federația, linkurile de partajare publică și emiterea certificatelor pot impune cerințe separate. Mai întâi, notați exact unde ați văzut avertismentul și ce versiune Nextcloud și metodă de instalare utilizați.
Pagina Prezentare generală este locul unde Nextcloud afișează verificările de configurare a serverului. Această ilustrație a interfeței arată locația, nu un avertisment real sau un rezultat al testului.
1. Citiți URL-ul curent și setările proxy înainte de editare
Nextcloud își stochează configurația principală în config/config.php, dar calea și comanda folosite pentru rulare occdepind de modul în care a fost instalat Nextcloud. La o instalare sursă, executați următoarele din directorul Nextcloud, înlocuind calea exemplu și contul serverului web cu propriul dvs. cont:
O valoare nesetată poate să nu producă nicio ieșire. Pentru Snap, Docker sau un dispozitiv, executați comanda acceptată de instalare occîn mediul așteptat; o comandă PHP din partea gazdei poate citi configurația greșită sau poate să nu citească nicio configurație. Faceți o copie a configurației active înainte de a o edita și păstrați acea copie în afara configdirectorului live al Nextcloud, astfel încât să nu poată fi încărcată ca un fișier de configurare suplimentar.
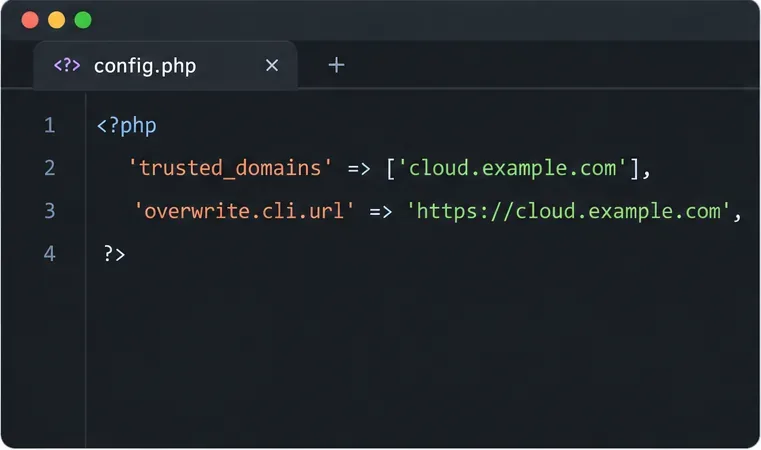
trusted_domainseste lista de nume de gazdă sau adrese IP pe care Nextcloud le acceptă în cererile primite. overwrite.cli.urleste URL-ul de bază canonic utilizat atunci când Nextcloud generează URL-uri în afara unei cereri web normale, cum ar fi din cron sau joburi din linia de comandă. Ar trebui să includă schema și, atunci când este relevant, subdirectorul de instalare. Referința actuală de configurare Nextcloud documentează acești parametri URL și proxy.
2. Testați DNS și HTTPS din mediul Nextcloud
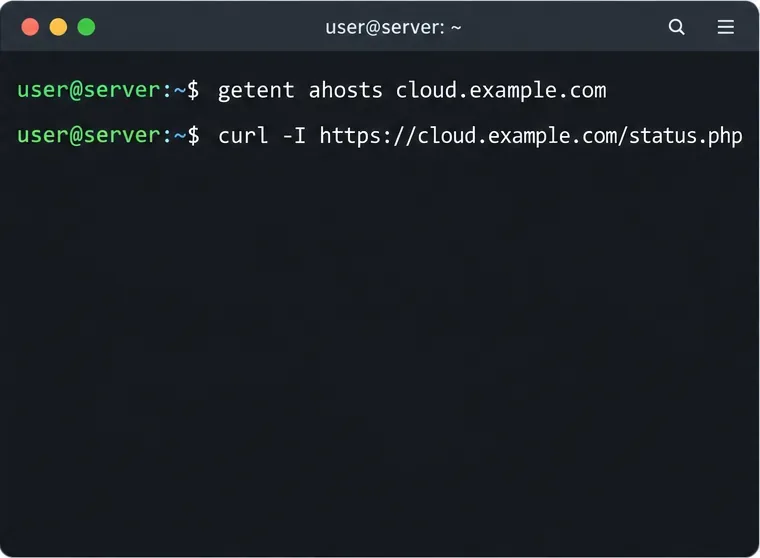
Folosește același nume de gazdă care apare în overwrite.cli.url. Execută aceste verificări pe serverul Nextcloud; dacă Nextcloud este containerizat, rulează-le în interiorul containerului aplicației sau într-un container echivalent din aceeași rețea:
Înlocuiți cloud.example.comcu numele dvs. de gazdă real. Dacă Nextcloud este instalat într-un subdirector precum /nextcloud, adăugați acea cale înainte de /status.php. getentar trebui să returneze o adresă către care serverul poate ruta. Comanda curlar trebui să finalizeze verificarea TLS și să primească un răspuns HTTP normal de la punctul final de stare al Nextcloud. O eroare DNS, o expirare, un refuz al conexiunii, o eroare de certificat sau o redirecționare neașteptată restrânge problema la rezoluția numelui, rutare/firewall, proxy-ul invers sau TLS. Nu adăugați -kpentru a ocoli verificările certificatelor; acest lucru ascunde o problemă în loc să o rezolve.
Executați verificări DNS și HTTPS de pe serverul sau containerul care rulează Nextcloud; un test al browserului clientului nu verifică singur această rută.
Dacă DNS returnează atât IPv4, cât și IPv6, verificați dacă ambele sunt intenționate și accesibile din mediul Nextcloud. O înregistrare AAAA învechită poate determina unii clienți sau verificări pe partea serverului să aleagă o rută IPv6 inutilizabilă. Eliminați sau corectați o înregistrare DNS numai după confirmarea faptului că adresa nu mai este servită. Dacă domeniul se rezolvă la adresa IP publică, dar serverul nu se poate conecta înapoi prin router, verificați bucla NAT (numită și NAT în ac de păr) sau configurați DNS-ul cu orizont divizat, astfel încât numele de gazdă să se rezolve la adresa internă din interiorul rețelei.
3. Setați adresa URL canonică la adresa pe care o utilizează efectiv utilizatorii
Pentru o instalare sursă, setați overwrite.cli.urladresa URL de bază utilizată extern sau intern, inclusiv HTTPS și un subdirector, dacă este prezent. De exemplu:
Dacă utilizatorii accesează Nextcloud la https://example.com/nextcloud, includeți /nextcloudîn valoare. Nu puneți un nume de gazdă SMTP aici și nu includeți o cale de pagină, cum ar fi /settings/admin. Nextcloud descrie aceasta ca o adresă URL de bază canonică pentru generarea de adrese URL din linia de comandă și în fundal. Calea și contul de exemplu de mai sus sunt doar valori comune pentru instalarea sursă; instalările Snap și container necesită propria comandă documentată.
Dacă numele de gazdă lipsește din trusted_domains, adăugați-l folosind următorul index numeric neutilizat. Mai întâi verificați lista existentă pentru a nu înlocui o intrare curentă:
Schimbați 1la un index neutilizat în instalarea dvs. Adăugați doar nume de gazdă sau adrese IP care ar trebui să fie acceptate de Nextcloud. Această setare nu creează înregistrări DNS și nu face ca un server privat să fie accesibil publicului.
Numele de gazdă din trusted_domains și adresa URL canonică completă servesc unor scopuri diferite. Folosește gazda reală și, pentru overwrite.cli.url, include schema și webroot-ul corecte.
4. Aplicați setările de proxy invers doar atunci când topologia dvs. le necesită
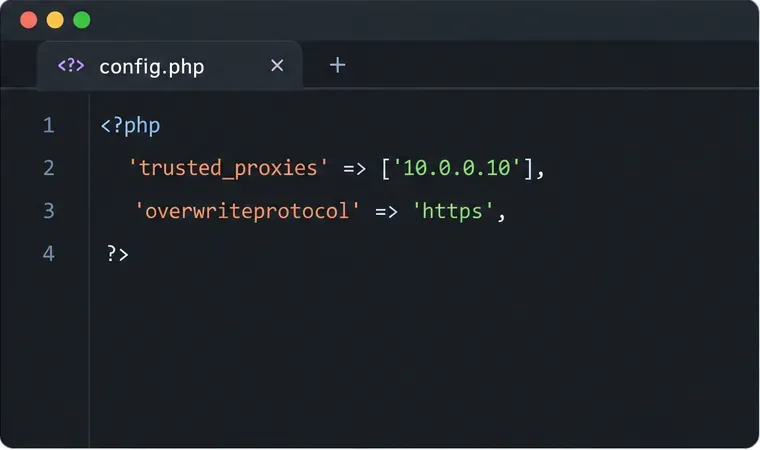
Când un proxy invers termină HTTPS și trimite HTTP către Nextcloud, aplicația poate detecta protocolul intern în loc de schema HTTPS orientată spre utilizator. Nextcloud vă solicită să listați adresele proxy reale în trusted_proxies. Proxy-ul trebuie să trimită și anteturile redirecționate corespunzătoare. Acordarea incorectă de încredere unui proxy sau unei rețele extinse poate permite clienților să își falsifice adresa IP aparentă, așa că nu copiați literalmente un IP proxy eșantion.
Dacă detectarea automată a URL-ului eșuează în continuare, setați doar valorile de suprascriere necesare. Pentru un proxy care termină TLS, overwriteprotocolpoate fi necesar să fie https. Setați overwritehostnumai dacă Nextcloud nu poate utiliza gazda corectă redirecționată de proxy; setați overwritewebrootnumai dacă calea publică nu este detectată corect. Ghidul actual pentru proxy-ul invers Nextcloud oferă exemple și avertizează că setările proxy de încredere depind de software-ul și rețeaua proxy reale.
Aveți încredere doar în adresa reală de proxy invers. Valorile din exemplu sunt substituenți; folosiți adresele și schema din propria configurație de proxy.
5. Verificați firewall-ul, DNS-ul și ruta containerului dacă URL-ul încă eșuează
Dacă adresa URL este corectă, dar testul pe server curleșuează, inspectați calea dintre Nextcloud și adresa URL respectivă. Confirmați că este permis HTTPS-ul de ieșire, containerul poate interoga DNS și proxy-ul invers poate direcționa solicitarea înapoi către aplicație. Un firewall gazdă, un grup de securitate cloud, un router, o regulă proxy sau o rețea de containere poate bloca această cale. Documentația Nextcloud solicită în mod specific configurația firewall-ului și a rețelei de containere atunci când verificările sale pe server nu pot ajunge la adresele URL configurate.
Nu deschideți porturi de intrare către întregul internet doar pentru a face o autoverificare. Dacă acesta este un server Nextcloud intenționat privat, utilizați un nume de gazdă și o rută valide în interiorul rețelei private. DNS-ul public, redirecționarea routerului și o adresă accesibilă extern sunt necesare doar pentru serviciile care trebuie să fie accesibile extern. Dacă vă aflați în spatele unui NAT de furnizor care împiedică accesul de intrare, o VPN sau un design de reverse-proxy/tunnel acceptat ar putea fi mai potrivit decât modificarea listei de domenii de încredere a Nextcloud.
Dacă mesajul a provenit de pe pagina de setări de e-mail
E-mailul este o funcționalitate separată. Nextcloud nu include un server de mail complet; acesta se conectează la un server SMTP existent, la o instalare qmail sau Sendmail. În Setări administrare → Setări de bază, furnizați numele de gazdă și portul serverului de mail, modul de criptare, adresa expeditorului și acreditările, așa cum sunt cerute de furnizorul de mail respectiv. Testați cu butonul Trimite e-mail din Nextcloud. O adresă URL web Nextcloud funcțională nu dovedește că SMTP este accesibil, iar un nume de gazdă SMTP nu înlocuiește overwrite.cli.url. Ghidul de configurare a e-mailului Nextcloud explică configurarea și testarea actuală a e-mailului.
Verificați rezultatul și evitați diagnosticele greșite frecvente
După modificări, repetați verificările DNS și HTTPS de pe același server sau container, apoi reîncărcați Setări de administrare → Prezentare generală. Confirmați că utilizatorii se pot conecta în continuare prin URL-ul lor normal și că linkurile generate în fundal utilizează schema și calea corecte. Dacă avertismentul persistă, capturați textul exact, versiunea Nextcloud, metoda de instalare și rezultatul comenzii de pe server. Aceste dovezi disting o problemă de detectare a URL-ului de o eroare SMTP sau de o problemă de politică de rețea.
Verificat: Documentația actuală Nextcloud precizează că verificările de configurare pe server necesită nume de gazdă configurate și adrese URL canonice pentru a fi rezolvate și accesibile de pe server.
Depinde de configurația dvs.: dacă ruta corectă utilizează o adresă publică, o adresă privată, un DNS divizat, un proxy invers, o rețea de containere sau un loopback NAT.
Nu se stabilește doar prin formulare: faptul că Nextcloud necesită o adresă IP publică fixă de ieșire sau că avertismentul este despre SMTP. Verificați pagina și mesajul complet înainte de a modifica setările de rețea sau de e-mail.
În majoritatea cazurilor care corespund verificării conectivității din Prezentarea generală a administrării, corectarea adresei URL canonice și punerea ei în funcțiune din runtime-ul Nextcloud rezolvă nepotrivirea subiacentă. Limitați modificările proxy-ului și firewall-ului la calea utilizată efectiv de instalarea dvs.