Acasă
» ADMIN. REȚEA
»
Cum se activează redirecționarea HTTPS în serverul proxy Zimbra
Cum se activează redirecționarea HTTPS în serverul proxy Zimbra
Folosește atributul proxy Zimbra zimbraReverseProxyMailModepentru a redirecționa cererile web de la HTTP la HTTPS. Setează-l la redirectpe fiecare nod proxy Zimbra, apoi repornește serviciul proxy și verifică dacă răspunsul HTTP are un Location: https://...antet. Înainte de a face acest lucru, asigură-te că numele de gazdă HTTPS public se rezolvă deja la proxy-ul sau echilibratorul de încărcare și prezintă un certificat valid.
Această setare este pentru accesul web prin Zimbra Proxy. Nu configurează în sine HTTPS-ul depozitului de mailuri, nu instalează un certificat și nu garantează că fiecare aplicație de mail urmează o redirecționare. Dacă aveți nevoie ca cererile HTTP să fie respinse direct, luați în considerare modul proxy numai HTTPS în loc de redirecționare.
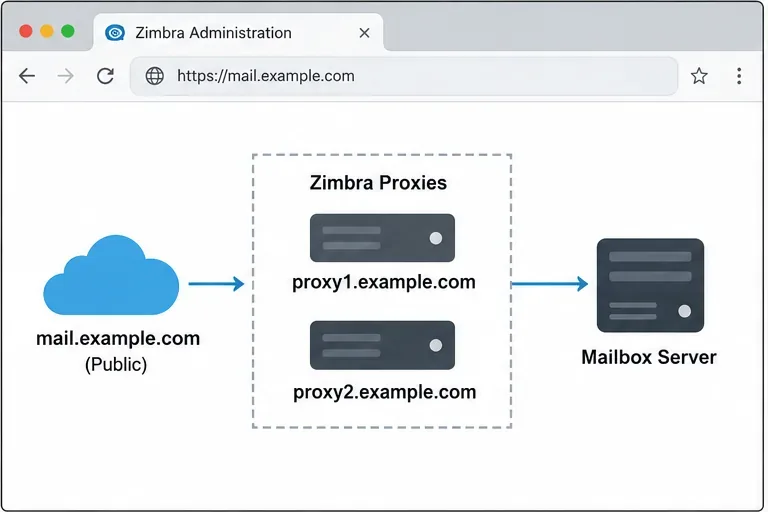
O topologie exemplu: numele de gazdă al mailului public ajunge la nivelul proxy înainte ca cererile să fie transmise către un server de cutii poștale.
Alegeți comportamentul care se potrivește implementării dvs.
Mod de e-mail proxy
Ce se întâmplă cu HTTP
Când să îl folosești
redirect
Proxy-ul returnează un răspuns HTTP 302 care direcționează clientul către HTTPS.
Util atunci când utilizatorii introduc în continuare o adresă URL HTTP și ar trebui să fie trimiși la adresa web securizată.
https
Proxy-ul deservește clientul web prin HTTPS; nu oferă același flux de redirecționare HTTP-to-HTTPS.
Se preferă această opțiune atunci când clienții nu ar trebui să înceapă niciodată o sesiune prin HTTP.
bothsaumixed
Acestea sunt moduri proxy separate cu comportament HTTP/HTTPS diferit.
Folosiți doar atunci când implementarea necesită în mod specific comportamentul documentat; nu presupuneți că impun o redirecționare HTTP.
Ghidul de securitate Zimbra avertizează că este posibil ca unii clienți, inclusiv clienții ActiveSync, să nu onoreze o redirecționare HTTP și să trimită acreditări în solicitarea inițială necriptată. Prin urmare, redirecționarea este utilă pentru confortul browserului, dar nu înlocuiește accesul exclusiv HTTPS atunci când toți clienții trebuie să evite HTTP. Dacă alegeți modul de redirecționare, protejați listener-ul HTTP de la marginea rețelei, după caz, și comunicați adresa URL HTTPS utilizatorilor.
Înainte de a modifica comportamentul proxy-ului, confirmați că numele de gazdă public al webmail-ului se deschide prin HTTPS și afișează un indicator de blocare de încredere.
Înainte de a schimba proxy-ul
Confirmați domeniul de aplicare. Această procedură modifică traficul web gestionat de Zimbra Proxy. Implementarea dvs. trebuie să aibă deja serviciul proxy activat și funcțional.
Verificați endpoint-ul public. Numele de gazdă pe care utilizatorii îl vizitează, cum ar fi mail.example.com, trebuie să se rezolve în proxy-ul public sau în echilibratorul de încărcare. HTTPS trebuie să funcționeze deja pe numele de gazdă și portul așteptate.
Verificați certificatul. Instalați și validați lanțul de certificate pentru numele de gazdă public înainte de a redirecționa utilizatorii. O redirecționare către HTTPS cu un certificat defect sau nepotrivit mută eroarea doar la următoarea solicitare.
Identificați fiecare nod proxy. Într-un mediu cu sarcină echilibrată, notați numele serverului Zimbra al fiecărui server proxy. Modificările aplicate unui proxy nu configurează automat celălalt.
Planificați o fereastră de întreținere, dacă este necesar. Repornirea serviciului proxy poate întrerupe pentru scurt timp conexiunile prin acel nod. Într-o implementare redundantă, aplicați modificarea pe rând și monitorizați starea serviciului.
Folosește contul Zimbra pentru comenzile administrative de mai jos. Înlocuiește-l proxy1.example.comcu numele exact al serverului Zimbra pentru nodul tău proxy și înlocuiește-l mail.example.comcu numele public de gazdă webmail. Nu lipește numele de exemplu literal într-un sistem de producție.
Activează redirecționarea HTTP-către-HTTPS
1. Înregistrați modul proxy curent
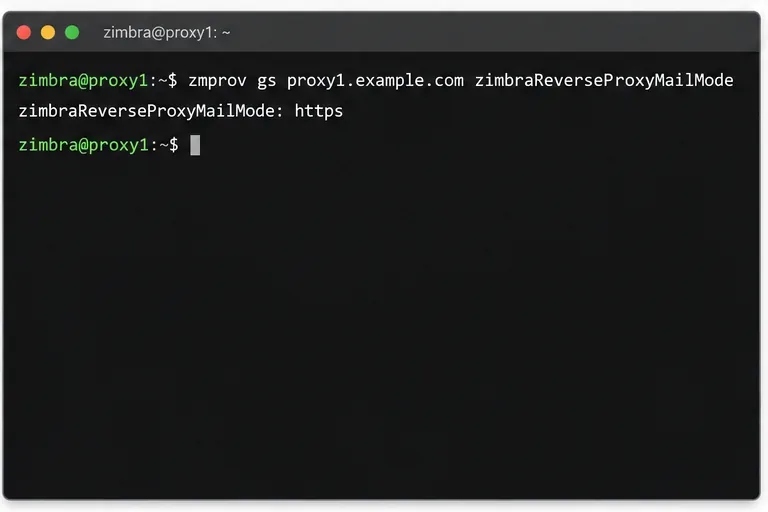
Pe o gazdă Zimbra cu instrumentele din linia de comandă disponibile, interogați setarea curentă a proxy-ului:
Înregistrați rezultatul pentru a-l putea compara după modificare sau pentru a restaura modul anterior, dacă este necesar. Comanda gscitește atributele serverului; ms, utilizată mai jos, le modifică.
Comanda exemplu citește modul curent de e-mail pe un nod proxy; serverul dvs. poate afișa o valoare diferită.
2. Setați modul proxy pentru redirecționare
Setați atributul pe obiectul serverului proxy:
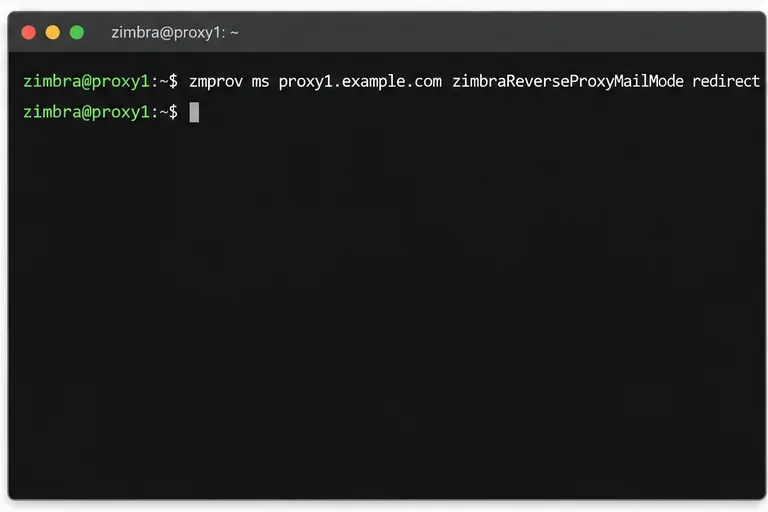
zmprov ms proxy1.example.com zimbraReverseProxyMailMode redirect
Documentația de configurare a proxy-ului Zimbra îl identifică redirectca mod de redirecționare a cererilor HTTP către HTTPS. Aplicați aceeași comandă fiecărui nod proxy care acceptă trafic web public. Dacă un echilibrator de sarcină poate trimite o cerere HTTP către mai multe proxy-uri, fiecare proxy eligibil are nevoie de un comportament consistent.
Nu confundați această setare cu zimbraMailModedocumentele .Zimbra care atribuie separat conexiunea la serverul de cutii poștale. Schimbarea modului de stocare a mailurilor nu este pasul care activează o redirecționare HTTP orientată spre browser pe proxy.
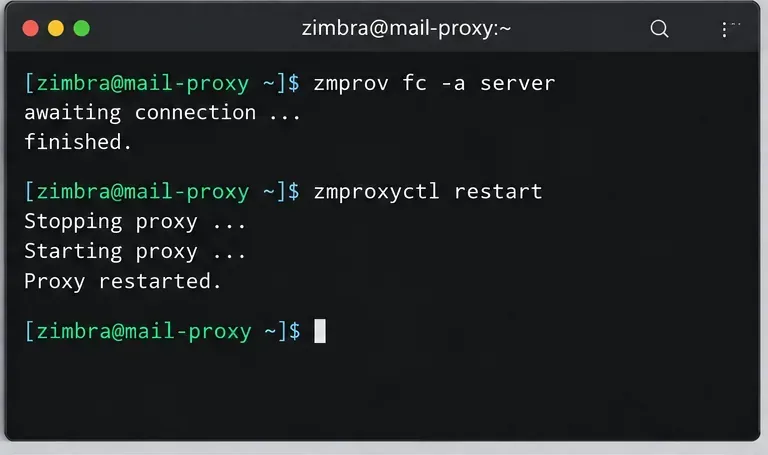
Setați modul de e-mail al proxy-ului la redirect; repetați cu fiecare nume de server proxy într-o implementare cu mai multe noduri.
3. Aplicați modificarea pe fiecare proxy
Reporniți serviciul proxy pe nodul unde ați modificat setarea:
zmproxyctl restart
Apoi verificați starea serviciului său:
zmproxyctl status
Rulați repornirea pe fiecare nod proxy, pe rând, dacă aveți un nivel redundant. Urmați instrucțiunile operaționale ale versiunii Zimbra instalate dacă mediul dvs. are un proces prescris de reîmprospătare a memoriei cache a configurației sau de orchestrare a serviciilor. Evitați editarea directă a fișierelor Nginx generate: Zimbra gestionează configurația proxy din setările serverului său, iar editările manuale pot fi suprascrise.
Exemplele utilizează Ghidul de administrare Zimbra Daffodil v10 și documentația proxy/securitate publicată de Zimbra. Versiunile mai vechi de ZCS pot diferi în ceea ce privește ambalajul sau procedurile acceptate, așadar verificați ghidul de administrare pentru versiunea exactă instalată în mediul dvs. înainte de a aplica o modificare.
O secvență operațională exemplu actualizează datele de configurare și repornește proxy-ul; urmați procedura acceptată pentru versiunea instalată.
Verificați redirecționarea și răspunsul HTTPS
4. Verificați antetul de răspuns HTTP
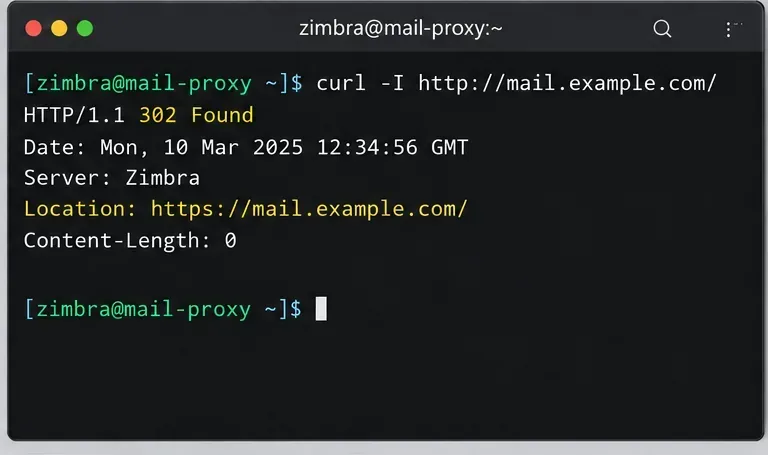
De pe un sistem care poate ajunge la endpoint-ul public, solicitați adresa URL HTTP fără următoarele redirecționări:
În modul de redirecționare, căutați un răspuns 302 și un Locationantet a cărui valoare începe cu https://mail.example.com/. Anteturile exacte și gestionarea stării pot varia în funcție de versiunea Zimbra, cale și orice echilibrator de încărcare sau gateway web din fața proxy-ului. Următorul ecran este un exemplu ilustrativ al modelului de antet așteptat, nu un test capturat de pe un server live.
Model de redirecționare așteptat: HTTP returnează un răspuns 302 și indică browserul către numele de gazdă HTTPS. Anteturile și datele răspunsului reale vor fi diferite.
5. Verificați HTTPS și certificatul
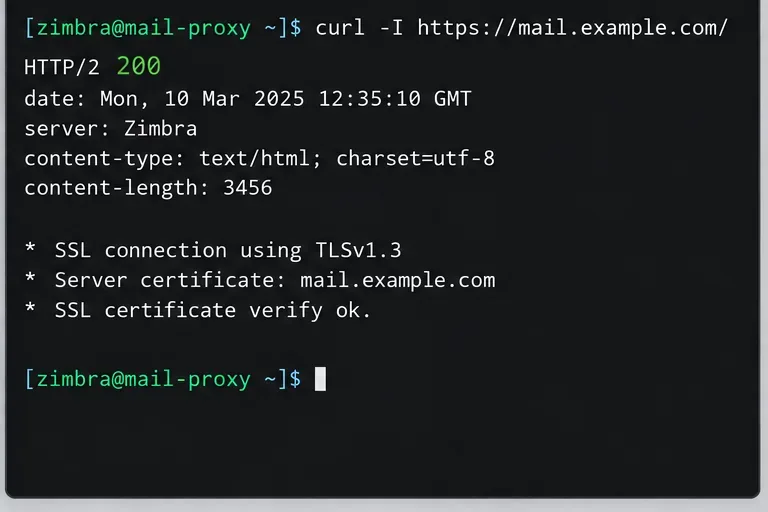
Faceți o solicitare separată către URL-ul securizat:
Confirmați că certificatul TLS este validat pentru numele de gazdă și că răspunsul este redirecționarea așteptată a paginii webmail sau a aplicației. Nu utilizați curl -kpentru a ocoli verificarea certificatului: aceasta ascunde problema certificatului pe care ar putea-o vedea utilizatorii. O pagină de conectare poate returna o redirecționare sau o stare diferită de 200, în funcție de versiunea produsului și de fluxul de autentificare, așadar evaluați răspunsul împreună cu verificarea browserului.
Exemplul arată că HTTPS ajunge la serviciu cu un certificat care corespunde numelui de gazdă; verificați lanțul de certificate real de pe endpoint-ul dvs.
6. Testați într-un browser
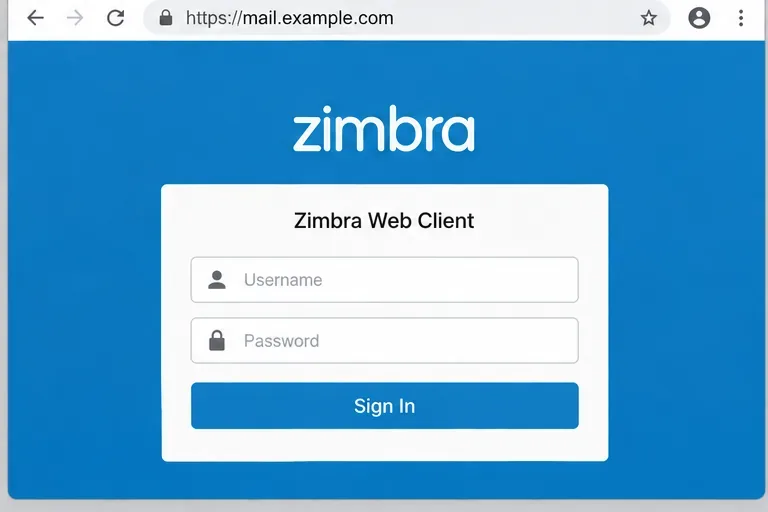
Deschideți http://mail.example.comîntr-o sesiune nouă de browser. Adresa ar trebui să se schimbe în URL-ul HTTPS înainte de a introduce datele de autentificare. Apoi deschideți direct URL-ul HTTPS și confirmați că pagina de conectare se încarcă fără un avertisment privind certificatul. Repetați din afara rețelei interne dacă DNS-ul public, regulile firewall sau un echilibrator de încărcare ar putea produce rezultate diferite.
Nu testați introducând o parolă reală cât timp bara de adrese afișează încă HTTP. Dacă redirecționarea eșuează, opriți și corectați mai întâi configurația proxy-ului, a edge-ului sau a certificatului.
Verificare finală a browserului: pagina de conectare este servită la numele de gazdă HTTPS după redirecționare.
Referință rapidă pentru depanare
Simptom
Ce să verificați
HTTP rămâne pe aceeași adresă URL
Interogați zimbraReverseProxyMailModeproxy-ul care a gestionat solicitarea; verificați dacă fiecare nod cu sarcină echilibrată are valoarea dorită și a fost repornit.
Antetul Locație folosește un nume de gazdă sau un port greșit
Verificați URL-ul public, regulile de reverse-proxy sau load-balancer și setările de nume de gazdă/protocol/port ale serviciului public Zimbra utilizate pentru a genera linkuri publice.
Browserul raportează o avertizare privind certificatul
Verificați dacă certificatul este instalat pe punctul de terminare TLS, acoperă numele public de gazdă și include certificatele în lanț necesare.
Utilizatorii văd o buclă de redirecționare
Verificați dacă un echilibrator de încărcare front-end termină TLS, dar redirecționează HTTP către Zimbra și confirmați dacă proxy-ul poate identifica corect protocolul de solicitare externă. Aliniați configurația TLS și de redirecționare la marginea rețelei.
Un client de e-mail trimite în continuare HTTP
Nu presupuneți că clientul respectă o setare 302. Preferați accesul exclusiv HTTPS pentru clienții care nu trebuie să trimită niciodată acreditări prin HTTP și configurați fiecare client cu adresa URL a serverului HTTPS.
Listă de verificare pentru implementare
URL-ul HTTPS public se rezolvă către proxy-ul sau echilibratorul de încărcare dorit.
Certificatul TLS este valid pentru numele de gazdă public și este considerat de încredere de către clienți.
zimbraReverseProxyMailModeeste setat la redirectpe fiecare nod proxy aplicabil.
Serviciul proxy a fost repornit conform procedurii versiunii Zimbra instalate.
O cerere HTTP returnează un antet HTTPS Location, iar o cerere HTTPS directă validează certificatul.
Utilizatorii și clienții de e-mail sunt configurați pentru HTTPS; modul de redirecționare nu este tratat ca o garanție că fiecare client își protejează prima solicitare.