Acasă
» ADMIN. REȚEA
»
Cum se actualizează Zimbra 9 la Zimbra 10 (Daffodil) pas cu pas
Cum se actualizează Zimbra 9 la Zimbra 10 (Daffodil) pas cu pas
Zimbra 9 nu mai este o destinație acceptată pentru o platformă de mail de producție. Începând cu octombrie 2026, Zimbra 9.0 a ajuns la sfârșitul ciclului de viață, Zimbra 10.0 a depășit și fereastra de suport, iar ramura activă Daffodil este Zimbra 10.1. Din acest motiv, un plan de actualizare actual pentru Zimbra 9 ar trebui să vizeze în mod normal o versiune acceptată de Zimbra 10.1, mai degrabă decât să se oprească la 10.0. În momentul scrierii acestui articol, Zimbra 10.1.21 a fost lansat pe 24 septembrie 2026. Verificați notele oficiale de lansare pentru Zimbra 10.1.21 înainte de a programa lucrările de producție, deoarece cerințele de patch-uri și problemele cunoscute se pot schimba.
Actualizarea în sine poate fi simplă pe o instalare standard, dar metoda corectă depinde de sistemul de operare, topologie, modulele NG, autentificarea personalizată, licențiere și toleranța la perioadele de nefuncționare. Acest ghid se concentrează pe aceste opțiuni la fel de mult ca și pe comenzi, astfel încât să puteți selecta o cale care se potrivește mediului, în loc să forțați fiecare implementare să treacă prin aceeași procedură.
Alegeți strategia de upgrade înainte de a aborda producția
Abordare
Avantaje
Compromisuri
Cea mai bună potrivire
Actualizare pe loc
Păstrează identitatea serverului existent, căile de date și majoritatea configurațiilor. Documentația oficială Zimbra acceptă actualizări pe loc pentru implementări cu un singur nod și cu mai multe noduri.
Necesită o fereastră de întreținere și lasă mai puțin spațiu pentru reproiectarea unui sistem de operare vechi sau a unui aspect de stocare vechi.
Un sistem de operare sănătos, compatibil, cu o configurație convențională Zimbra 9.
Actualizare continuă pe mai multe servere
Poate reduce întreruperile generale ale serviciilor prin actualizarea rolurilor într-o ordine controlată.
Este necesară o coordonare sporită. Comportamentul depozitului de mailuri în versiuni mixte și configurația serverului proxy de conectare necesită o atenție suplimentară.
Medii mai mari, cu mai multe noduri, unde continuitatea serviciilor contează.
Instalare Zimbra 10.1 nouă plus migrare
Vă permite să treceți la un sistem de operare mai nou, la un nou spațiu de stocare sau la o topologie reproiectată, fără a continua toate dependențele vechi.
Necesită planificare a migrării, capacitate temporară, lucrări DNS/transfer și validare suplimentară.
Sisteme de operare mai vechi, actualizări majore ale hardware-ului, personalizări substanțiale sau implementări pe care nu doriți să le actualizați pe loc.
Documentația actuală a Zimbra listează căile de actualizare in situ și cele continue, inclusiv mediile cu module NG, dar direcționează utilizatorii modulelor NG către resursele dedicate pentru migrare. Dacă programul de instalare detectează module NG, nu ocoliți această verificare: programul de instalare avertizează că continuarea poate elimina pachetele NG și datele asociate. Consultați mai întâi instrucțiunile oficiale de actualizare Daffodil și ghidul de migrare NG aplicabil.
Pasul 1: Înregistrați versiunea curentă a Zimbra și starea serviciului
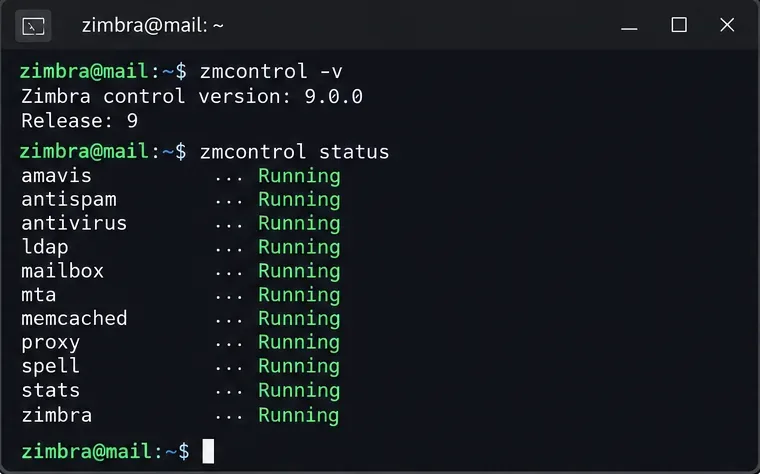
Începeți prin a stabili o bază. Conectați-vă ca zimbrautilizator și înregistrați versiunea instalată plus starea curentă a serviciului:
su - zimbra
zmcontrol -v
zmcontrol status
Înregistrați versiunea curentă și starea serviciului înainte de a schimba pachetele. Terminalul afișat este o vizualizare ilustrativă a comenzilor, nu un server de producție capturat.
Dacă serviciile deja eșuează, rezolvați problema respectivă înainte de actualizarea majoră. O actualizare nu este un moment potrivit pentru a descoperi că problemele legate de LDAP, cutia poștală, MTA sau proxy sunt anterioare perioadei de întreținere. De asemenea, inventariați Zimleturile personalizate, autentificarea externă, integrările, certificatele, regulile de retransmitere, scripturile și orice modificări locale din /opt/zimbra.
Pasul 2: Executați verificarea integrității bazei de date și confirmați copiile de rezervă
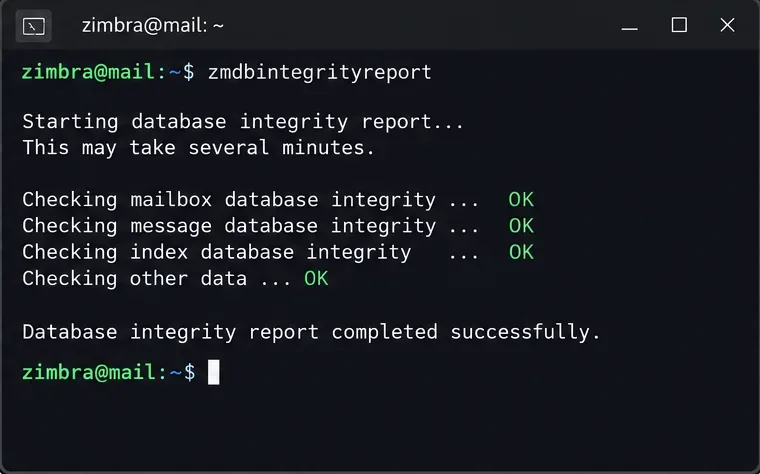
Zimbra este utilizat în mod special zmdbintegrityreportca o verificare utilă înainte de actualizare, deoarece corupția preexistentă a MariaDB poate deveni mai dificil de diagnosticat în timpul unei schimbări de versiune majoră. Rulați-l ca zimbrautilizator pe nodurile magazinului:
su - zimbra
zmdbintegrityreport
Executați raportul de integritate a bazei de date înainte de actualizare și investigați erorile în loc să tratați actualizarea ca pe o procedură de reparare.
Zimbra menționează că acest raport poate dura de la câteva minute la o oră, în funcție de dimensiunea bazei de date și de performanța spațiului de stocare. Nu îl programați în ultimul moment pentru un mailstore mare.
Apoi, faceți o copie de rezervă completă, restaurabilă, utilizând metoda de backup corespunzătoare ediției și mediului dvs. O copie de rezervă este utilă numai dacă știți unde se află, dacă s-a finalizat cu succes și dacă aveți un plan de restaurare practic. Zimbra recomandă o copie de rezervă completă înainte de lucrările majore de actualizare și o altă copie de rezervă completă după actualizare, deoarece pot apărea modificări ale schemei bazei de date.
De asemenea, faceți copii de rezervă separate ale personalizărilor SAML și SPNEGO. Zimbra avertizează că aceste personalizări pot fi suprascrise în timpul actualizării. Dacă depindeți de fișiere personalizate salocal.cf.in, reguli SpamAssassin personalizate sau alte fișiere întreținute local, comparați notele de lansare actuale pentru fișierele care pot fi înlocuite și salvați copii înainte de a începe.
Pasul 3: Pentru implementări pe mai multe servere, urmați ordinea rolurilor
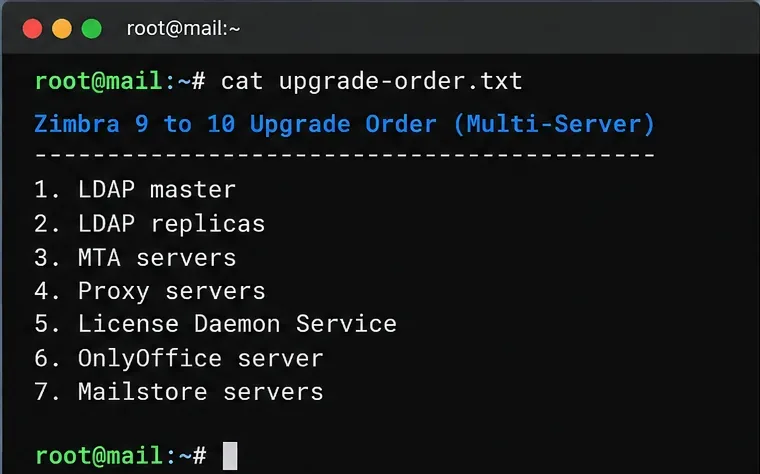
O instalare pe un singur server poate trece direct la programul de instalare după verificări prealabile. Implementările pe mai multe servere necesită disciplină de ordonare. Secvența documentată de Zimbra este mai întâi masterul LDAP, apoi replicile LDAP, serverele MTA, serverele proxy, serviciul License Daemon, serverul OnlyOffice și, în final, serverele mailstore.
Pentru mediile cu mai multe servere, păstrați vizibilă ordinea rolurilor documentate în timpul ferestrei de întreținere, astfel încât serviciile dependente să nu fie actualizate în afara secvenței.
Rolurile principale LDAP trebuie actualizate și rulate înainte de a trece la celelalte roluri. În timpul actualizărilor continue, Zimbra avertizează, de asemenea, că, atunci când coexistă depozite de mail Zimbra 10 și versiuni mai vechi, zimbraReverseProxyUpstreamLoginServersacestea ar trebui să conțină doar servere de cutii poștale Zimbra 10; în caz contrar, utilizatorii de pe depozitele de mail Zimbra 10 pot întâmpina probleme de conectare la aplicațiile web moderne.
Pasul 4: Verificați sistemul de operare, spațiul liber și licența
Nu presupuneți că sistemul de operare al unui server Zimbra 9 este încă o țintă bună în 2026. Documentația actuală a Zimbra arată platforme mai noi acceptate, inclusiv RHEL/Rocky/Oracle Linux 9 și Ubuntu 22.04, în timp ce suportul pentru Ubuntu 24.04 a devenit disponibil în general odată cu Zimbra 10.1.17. Notele de lansare a Zimbra 10.1.21 precizează, de asemenea, că suportul pentru Ubuntu 18.04 este depreciat începând cu următoarea versiune. Dacă gazda dvs. Zimbra 9 se află pe o platformă veche, o abordare de tip „instalare nouă și migrare” ar putea fi mai sensibilă decât combinarea unei modificări majore a Zimbra cu o tranziție a sistemului de operare.
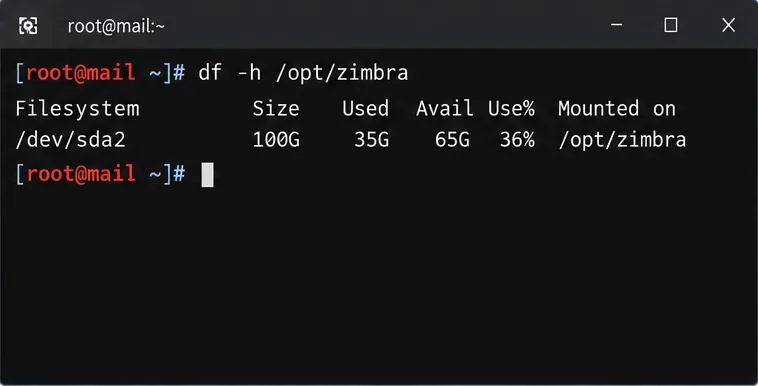
Verificați spațiul liber înainte de a rula programul de instalare. Programul de instalare Zimbra verifică spațiul disponibil și se oprește dacă sistemul nu are suficient spațiu.
Verificați spațiul de stocare disponibil pe sistemele de fișiere care dețin date și software Zimbra; numerele afișate sunt ilustrative, nu sunt îndrumări privind dimensionarea.
Și Zimbra 10.1 a modificat licențierea. license.xmlFormatul vechi nu este acceptat de versiunea 10.1. Aveți nevoie de noua cheie de licență alfanumerică de 18-26 de caractere înainte de instalare sau actualizare. Obțineți cheia corectă de la Zimbra înainte de fereastra de întreținere. Pagina oficială de descărcare Zimbra avertizează în mod explicit clienții să aibă noua licență v10.1 înainte de a începe.
Pasul 5: Descărcați versiunea corectă a Zimbra 10.1
Descărcați pachetul care corespunde sistemului de operare și arhitecturii procesorului dvs. din zona oficială de descărcare Zimbra. Nu reutilizați un pachet construit pentru o altă distribuție. Păstrați arhiva într-un director de lucru, cum ar fi /var/tmp.
Dacă Zimbra publică o sumă de control pentru pachetul pe care îl descărcați, verificați-o înainte de a extrage arhiva. Un calcul local al sumei de control arată astfel:
sha256sum zcs.tgz
Calculați local suma de control a pachetului și comparați-o cu valoarea publicată pentru descărcarea exactă selectată.
Suma de control afișată în ilustrație nu este o sumă de control a versiunii. Folosiți doar suma de control furnizată pentru pachetul dvs. real.
Pasul 6: Extrageți arhiva și porniți programul de instalare a actualizării
Procesul documentat in situ al Zimbra nu necesită oprirea manuală a serviciilor înainte de actualizare. Programul de instalare oprește și pornește serviciile după cum este necesar. Ca root, extrageți arhiva descărcată, intrați în directorul extins și executați install.sh:
cd /var/tmp
tar xzvf zcs.tgz
cd <expanded-directory>
./install.sh
Extrageți arhiva Zimbra, introduceți directorul acesteia și lansați install.sh ca root. Numele directoarelor variază în funcție de versiunea descărcată.
Zimbra recomandă rularea actualizării într-un multiplexor de terminale, cum ar fi screen, în special în sesiunile SSH la distanță, astfel încât o conexiune întreruptă să nu întrerupă o actualizare lungă:
screen ./install.sh
O sesiune de ecranizare reduce riscul ca o deconectare SSH să încheie procesul de actualizare.
Pasul 7: Răspundeți în mod deliberat la solicitările instalatorului
Programul de instalare detectează instalarea existentă a Zimbra și prezintă calea de actualizare. Instrucțiunile actuale ale Zimbra spun să acceptați utilizarea depozitului de pachete Zimbra atunci când vi se solicită, apoi să confirmați că doriți să actualizați. La o actualizare 10.1 pe un singur nod, pachetul zimbra-license-daemoneste obligatoriu; refuzarea acestuia împiedică continuarea actualizării.
Înainte de a răspunde la ultima solicitare, verificați lista de pachete. La The system will be modified. Continue? [N], introduceți [comunicarea] Ynumai atunci când sunteți mulțumit că există copii de rezervă, licență, sursă pachet, spațiu de stocare și comunicări pentru întreținere. Programul de instalare oprește apoi serviciile vechi, înlocuiește pachetele, restaurează configurația, efectuează lucrări de actualizare și repornește serviciile. Mediile mari pot dura considerabil mai mult decât sistemele de testare mici.
Dacă utilizați o licență offline/manuală, urmați calea specifică de activare din ghidul de actualizare actual al Zimbra. Nu copiați instrucțiunile pentru licențierea online într-un mediu offline. De asemenea, îndrumările pentru nodul cutiei poștale diferă atunci când sunt implicate verificări de activare, așadar utilizați documentația specifică versiunii în loc de o comandă veche copiată dintr-o versiune anterioară.
Pasul 8: Verificarea serviciilor, versiunii, fluxului de e-mail și accesului clientului
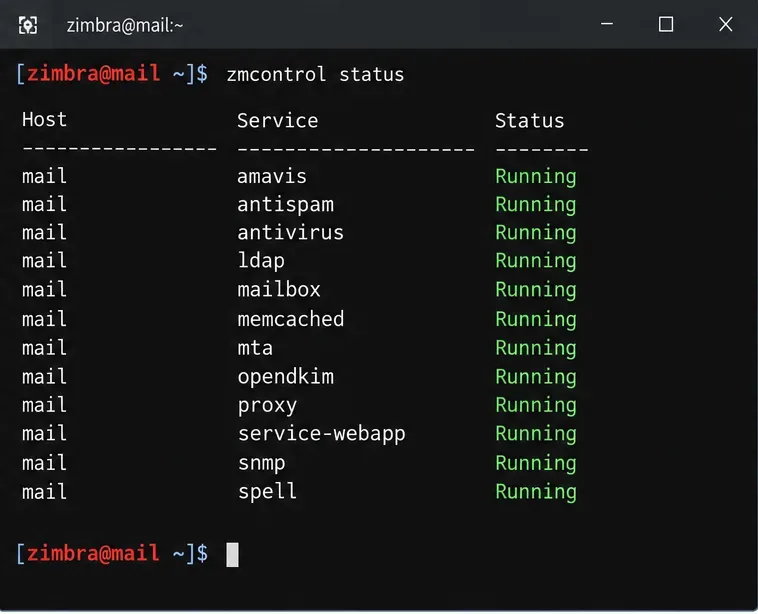
După finalizarea programului de instalare, reveniți la zimbrautilizator și verificați starea serviciului și versiunea instalată:
su - zimbra
zmcontrol status
zmcontrol -v
Validarea post-upgrade începe cu starea serviciului, dar o listă de servicii verde este doar prima verificare.
Apoi, testați comportamentul de care utilizatorii depind efectiv: SMTP de intrare și ieșire, livrare internă, IMAP/POP dacă este activat, conectări la aplicații web moderne și clasice, cutii poștale delegate, operațiuni în calendar, sincronizare mobilă, conectivitate Outlook dacă este licențiată, autentificare externă, Zimlet-uri, copii de rezervă, monitorizare și orice aplicație care utilizează interfețe Zimbra SOAP sau EWS.
Nu săriți peste acțiunile post-upgrade specifice fiecărei versiuni. Notele de lansare Zimbra 10.1.19 și versiunile ulterioare menționează o atenuare SNMP actualizată pentru clienții care fac upgrade de la 10.0.x, 9.0.x sau 8.8.15. Pentru o actualizare de producție din 2026, citiți notele actuale despre patch-uri și aplicați orice atenuare necesară după actualizarea majoră. Zimbra 10.1.21 include, de asemenea, corecții de securitate care afectează Classic Web Client, autentificarea WebDAV, recuperarea parolei, OpenJDK, NGINX și integrările, acesta fiind un alt motiv pentru a nu vă opri la o versiune 10.0 învechită.
Când ar trebui să schimbi cursul în loc să continui pe loc?
O actualizare pe loc este atractivă deoarece modifică mai puține componente, dar nu este automat alegerea cu risc mai mic. Reconsiderați planul atunci când se aplică oricare dintre aceste condiții:
Sistemul de operare actual este depreciat sau se apropie de sfârșitul suportului pentru Zimbra.
Verificarea integrității bazei de date raportează erori pe care nu le puteți explica.
Aveți module NG și nu ați validat procedura de migrare acceptată.
SAML, SPNEGO, Zimlets, personalizarea antivirus/antispam sau integrările cu terți sunt esențiale pentru afacere și nu au fost testate pentru versiunea 10.1.
De asemenea, modificați simultan arhitectura de stocare, numele de gazdă, designul rețelei sau hardware-ul.
Nu puteți obține licența 10.1 necesară înainte de fereastra de întreținere.
În aceste cazuri, un mediu Zimbra 10.1 paralel cu o migrare controlată poate necesita mai multă pregătire, dar oferă limite de rollback mai curate și o oportunitate mai bună de a moderniza platforma subiacentă.
Listă de verificare practică pentru modernizare
Confirmați versiunea exactă de Zimbra 9 și starea actuală a serviciului.
Consultați cele mai recente note de lansare pentru versiunea 10.1 și ghidul oficial de actualizare.
Execută zmdbintegrityreportpe nodurile magazinului și rezolvă erorile.
Creați și verificați o copie de rezervă completă; salvați configurația personalizată de autentificare și filtrare.
Confirmați că sistemul de operare de destinație este compatibil cu versiunea țintă 10.1.
Obțineți noua cheie de licență 10.1; nu vă bazați pe o versiune veche de license.xml.
Verificați capacitatea discului și descărcați pachetul corect al platformei.
Pentru implementări pe mai multe servere, urmați secvența de roluri documentată.
Rulați programul de instalare într screen-o sesiune de terminal persistentă sau echivalentă.
Verificați serviciile, versiunea, fluxul de e-mail, clienții web, autentificarea, integrările și monitorizarea.
Aplicați atenuări specifice versiunii după actualizare și creați o copie de rezervă completă nouă.
Concluzie
Pentru un server Zimbra 9 funcțional pe un sistem de operare compatibil cu o configurație convențională, o actualizare la ramura Zimbra 10.1 Daffodil curentă este de obicei cea mai directă cale. Pentru un sistem de operare îmbătrânit, o implementare complexă de module NG sau un server care necesită, de asemenea, modificări majore ale infrastructurii, o instalare și o migrare nouă pot oferi o limită operațională mai clară, chiar dacă necesită mai mult efort.
Verificarea cheie a calității nu constă pur și simplu în faptul dacă install.shse ajunge la final. O actualizare reușită înseamnă că serverul folosește un patch 10.1 acceptat, toate serviciile necesare sunt sănătoase, fluxul de e-mail și accesul utilizatorilor funcționează conform așteptărilor, integrările personalizate au fost retestate, licențierea este activă, atenuările specifice versiunii sunt finalizate și aveți o copie de rezervă post-upgrade nouă. Păstrați deschise ghidul oficial de actualizare Zimbra Daffodil , notele de lansare actuale 10.1.21 și documentația oficială multi-server în timpul planificării, deoarece aceste surse ar trebui să aibă prioritate față de fragmentele de comandă mai vechi.