Acasă
» ADMIN. REȚEA
»
Cum se configurează aplicația de e-mail Nextcloud cu autentificarea OAuth2
Cum se configurează aplicația de e-mail Nextcloud cu autentificarea OAuth2
OAuth2 este metoda preferată de a conecta multe conturi de e-mail găzduite la Nextcloud Mail, deoarece furnizorul de e-mail emite token-uri în loc să solicite Nextcloud să continue să utilizeze parola normală a căsuței poștale a utilizatorului. În practică, însă, o configurare bună nu se măsoară prin faptul că o fereastră de consimțământ OAuth se închide cu succes. Rezultatul util este că Nextcloud Mail poate încărca foldere prin IMAP, poate trimite e-mailuri prin SMTP, poate reîmprospăta autentificarea fără solicitări repetate ale utilizatorului și poate continua să facă acest lucru după expirarea primului token de acces.
Acest ghid acoperă cele două integrări OAuth pe care Nextcloud Mail le documentează direct: conturi Google și conturi Microsoft Outlook/Microsoft 365 găzduite. Începând cu 6 octombrie 2026, Nextcloud App Store listează Mail 5.12.3 ca versiune stabilă pentru Nextcloud 32 până la 35, în timp ce manualul de administrare actual documentează configurația Google OAuth și Microsoft XOAUTH2. Dacă utilizați o versiune de Mail mai veche, actualizați-o în intervalul de compatibilitate acceptat de serverul Nextcloud înainte de a depana comportamentul care s-ar fi putut deja schimba.
Ce ar trebui să realizeze o configurare Nextcloud Mail OAuth2 de succes
Înainte de a modifica setările furnizorului, definiți rezultatul așteptat. O configurație funcțională ar trebui să treacă toate aceste verificări:
Furnizorul redirecționează utilizatorul înapoi către URI-ul de redirecționare Nextcloud exact configurat pentru clientul OAuth.
Nextcloud Mail deschide căsuța poștală și listează folderele fără a solicita din nou parola normală a căsuței poștale.
Mesajele noi sosesc prin IMAP, iar o inboxă reîmprospătată manual se actualizează fără o eroare de autentificare.
Un mesaj de test trimis din Nextcloud Mail este acceptat prin SMTP și apare în folderul Trimis.
După suficient timp pentru ca token-ul de acces cu durată scurtă să expire, contul continuă să funcționeze printr-un token de reîmprospătare, în loc să forțeze o nouă conectare de fiecare dată.
Dacă configurarea trece doar de etapa ecranului de consimțământ, dar nu și de testele IMAP și SMTP, tratați-o ca incompletă. Autorizarea OAuth și accesul prin protocolul de e-mail sunt etape corelate, dar separate.
Pasul 1: Confirmați că furnizorul dvs. se potrivește cu o cale OAuth acceptată
Nextcloud Mail expune în prezent gestionarea OAuth încorporată pentru conturile Google și Microsoft. Serverele de e-mail Google acceptă OAuth 2.0 cu SASL XOAUTH2 pentru IMAP și SMTP. Microsoft documentează suportul OAuth2 pentru IMAP, POP și SMTP în Microsoft 365 și Outlook.com. Nextcloud utilizează apoi token-ul emis de furnizor atunci când se autentifică la protocoalele de e-mail.
Nu presupuneți că vreun server de mail compatibil cu OpenID Connect sau OAuth2 poate fi inclus în aceeași interfață. O solicitare de îmbunătățire Nextcloud Mail din 2026 pentru furnizori generici OAuth/OpenID terți a rămas o îmbunătățire, mai degrabă decât o cale de configurare generală documentată. Dacă furnizorul dvs. nu este nici Google, nici Microsoft, verificați suportul pentru exact furnizorul respectiv înainte de a construi o implementare de producție în jurul OAuth2. Discuția despre proiect este disponibilă în problema despre îmbunătățirea generică OAuth2 a Nextcloud Mail .
Configurați Gmail cu OAuth2
Pasul 2: Copiați URI-ul de redirecționare Gmail din Nextcloud
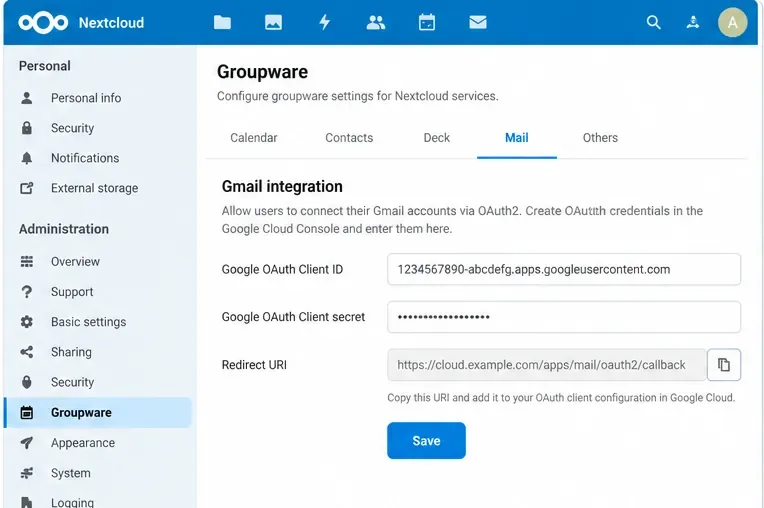
Conectați-vă ca administrator Nextcloud, deschideți setările de administrare, accesați Groupware și găsiți integrarea Gmail . Manualul de administrare Nextcloud recomandă introducerea unui ID de client Google și a unui secret de client în această secțiune. Folosiți URI-ul de redirecționare afișat de propria instanță atunci când configurați Google; nu reconstruiți calea dintr-un exemplu, deoarece proxy-urile inverse, modificările web-root și aspectul implementării pot afecta adresa URL vizibilă extern.
În administrarea Nextcloud, Gmail OAuth este configurat în Groupware. Copiați URI-ul de redirecționare afișat de propria instanță Nextcloud în loc să inventați unul.
Verificare a calității: URI-ul de redirecționare ar trebui să utilizeze numele de gazdă HTTPS de producție și ar trebui să fie accesibil din browserul utilizatorului. Dacă Nextcloud afișează un nume de gazdă intern în timp ce utilizatorii accesează un nume de gazdă public, corectați mai întâi configurația URL-ului Nextcloud/proxy. OAuth nu va compensa o adresă URL publică nepotrivită.
Pasul 3: Creați clientul Google OAuth
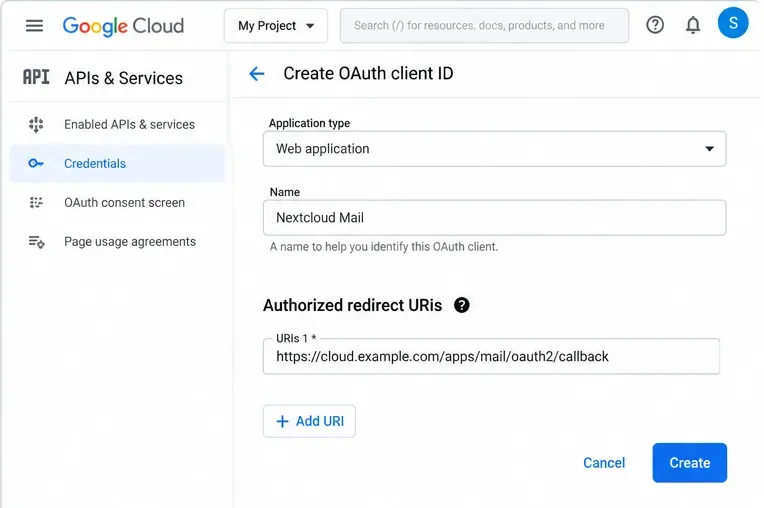
În Google Cloud, configurați setările Google Auth Platform/consimțământ pentru proiect și creați un client OAuth pentru o aplicație web . Adăugați URI-ul de redirecționare copiat din Nextcloud ca URI de redirecționare autorizat. Google necesită ca URI-ul de redirecționare din solicitarea de autorizare să corespundă exact unei valori autorizate; schema, cazul, calea și bara oblică finală contează. Google documentează acest comportament în Utilizarea OAuth 2.0 pentru aplicații de server web .
Creați un client Google OAuth pentru o aplicație web și faceți ca URI-ul de redirecționare autorizat să corespundă exact cu valoarea afișată de Nextcloud.
Accesul la e-mailul Gmail este important din perspectiva conformității. Google clasifică domeniul de aplicare larg , inclusiv utilizarea IMAP, SMTP și POP3, ca domeniu de aplicare restricționat. În funcție de dacă aplicația este internă, în testare sau destinată utilizării în producție mai largă, se pot aplica cerințe de verificare Google. Consultați documentațiahttps://mail.google.com/ Google privind domeniile de aplicare restricționate și instrucțiunile de verificare a aplicațiilor OAuth înainte de a integra o populație mare de utilizatori.
Pasul 4: Salvați ID-ul clientului Google și secretul în Nextcloud
Reveniți la Setări de administrare > Groupware > Integrare Gmail , lipiți ID-ul clientului Google și secretul clientului și salvați. Evitați expunerea secretului în capturi de ecran, tichete, istoricul shell sau notele partajate. Dacă rotiți secretul clientului OAuth ulterior, actualizați Nextcloud prompt și programați o verificare controlată a conturilor existente.
Pasul 5: Adăugați contul Gmail și completați acordul
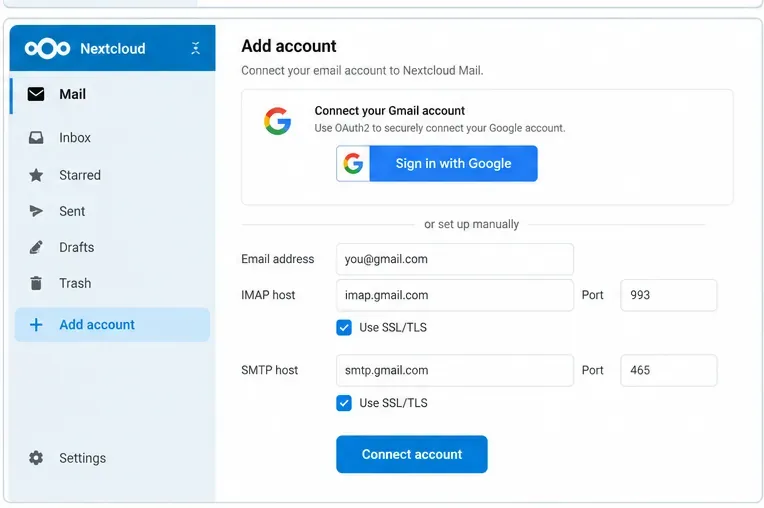
Deschide Nextcloud Mail ca utilizator și adaugă contul Gmail. Codul Mail curent recunoaște Gmail prin gazdele IMAP/SMTP standard Gmail și schimbă metoda de autentificare la XOAUTH2 atunci când administratorul a configurat Google OAuth. Documentele Google imap.gmail.com:993sunt pentru IMAP prin SSL și smtp.gmail.comcu TLS pe porturile SMTP acceptate.
După ce administratorul salvează acreditările Google OAuth, un cont Gmail ar trebui să utilizeze fluxul de autorizare Google în loc să stocheze parola normală a contului.
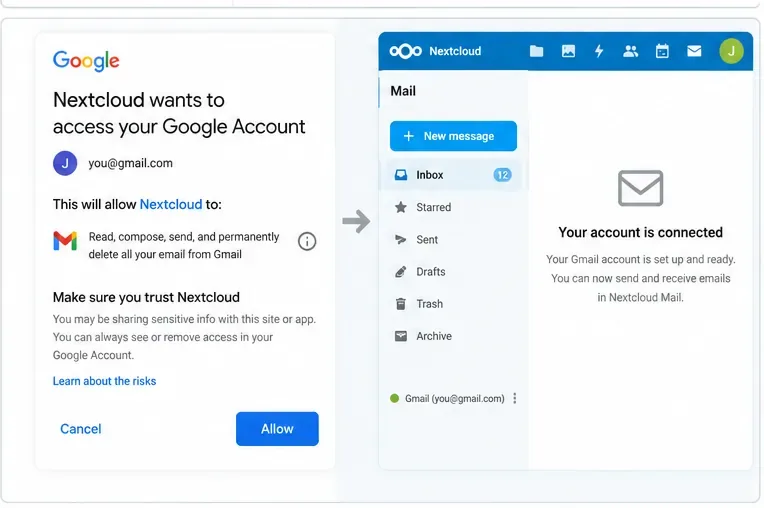
Continuați conectarea la Google și examinați ecranul de consimțământ. Furnizorul poate afișa avertismente sau restricționa accesul dacă aplicația OAuth nu a fost configurată sau verificată pentru domeniile de aplicare și publicul utilizat.
Acordați doar permisiunile prezentate de furnizor, apoi reveniți la Nextcloud și verificați dacă cutia poștală se încarcă efectiv; pagina de redirecționare singură nu este un test suficient de succes.
Nu te opri la „cont conectat”. Încarcă Inbox-ul, deschide cel puțin un mesaj, trimite un mesaj către o a doua cutie poștală pe care o controlezi, răspunde la el și confirmă călătoria dus-întors. Acest test dovedește considerabil mai mult decât redirecționarea OAuth în sine.
Configurarea Microsoft 365 sau Outlook cu OAuth2
Pasul 6: Înregistrați aplicația în Microsoft Entra
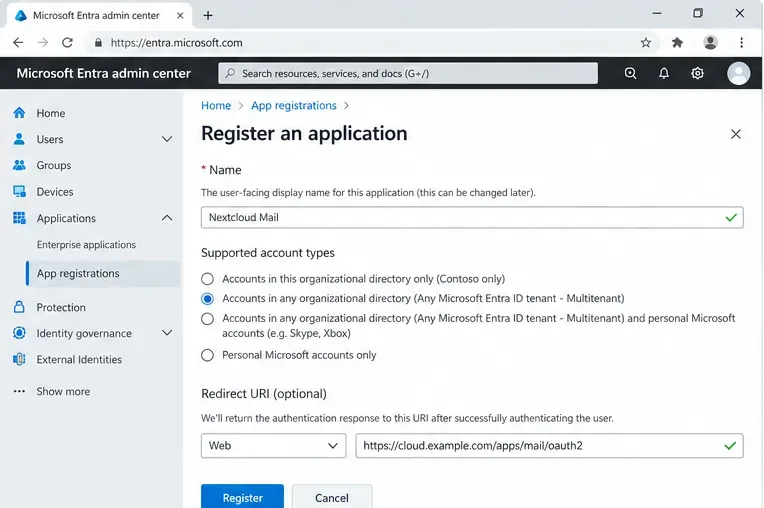
Deschideți centrul de administrare Microsoft Entra și creați o înregistrare a aplicației. Ghidul Nextcloud le spune administratorilor să aleagă tipuri de cont care permit conturi Microsoft organizaționale și personale pentru exemplul său general și să configureze un URI de redirecționare web copiat din Nextcloud. Dacă organizația dvs. utilizează în mod deliberat o singură entitate găzduită, nu copiați orbește exemplul cu mai multe entitati găzduite: aliniați tipurile de cont acceptate și setările entitatii găzduite cu politica dvs. de identitate.
Pentru Microsoft 365 sau Outlook.com, înregistrați o aplicație web în Microsoft Entra și alegeți tipurile de cont acceptate care corespund strategiei de entitate găzduită pe care intenționați să o utilizați.
Pasul 7: Înregistrați ID-ul clientului și creați un secret client
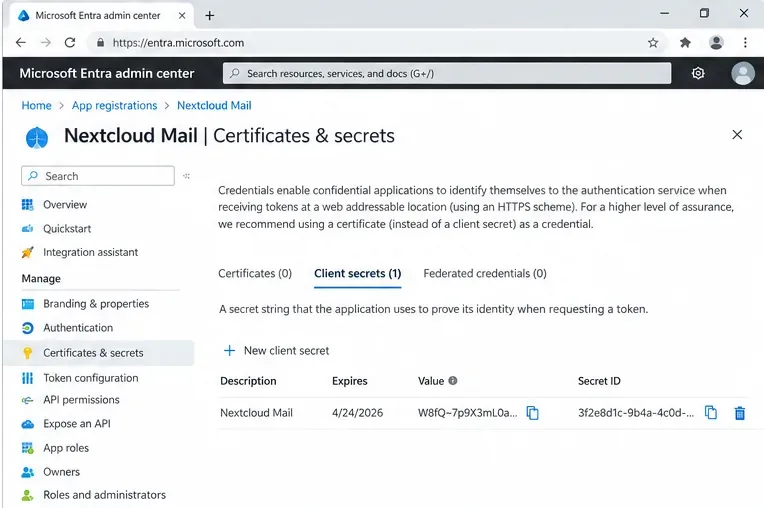
Copiați ID-ul aplicației (client) . Apoi deschideți Certificate și secrete , creați un nou secret client și copiați imediat valoarea secretului . Microsoft declară că valoarea nu este afișată din nou după ce părăsiți pagina. De asemenea, limitează durata de viață a secretului client la 24 de luni sau mai puțin și recomandă o perioadă de expirare mai scurtă în documentația sa actuală de înregistrare a aplicațiilor.
Creați și înregistrați în siguranță valoarea secretă a clientului. Microsoft notează că valorile secrete sunt afișate o singură dată și au o durată de viață limitată.
Acea dată de expirare este o dependență operațională, nu un detaliu de instalare unică. Introduceți data de expirare a secretului în procesul de rotație a acreditărilor al organizației dvs. În caz contrar, o implementare Nextcloud Mail aparent stabilă poate eșua ulterior, deoarece reîmprospătarea token-ului nu mai poate fi finalizată.
Pasul 8: Introduceți acreditările Microsoft în Nextcloud
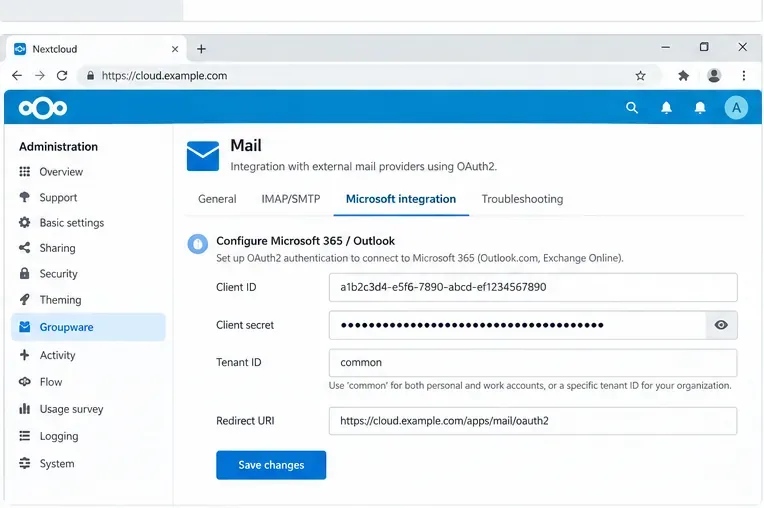
În setările de administrare Nextcloud, deschideți Groupware și zona de integrare Microsoft. Introduceți ID-ul clientului și secretul clientului. Ghidul oficial Nextcloud utilizează valoarea chiriașului commonpentru configurația generală găzduită cu Outlook și avertizează explicit că un ID de chiriaș personalizat se află în afara ghidului de bază, cu excepția cazului în care ați modificat și tipurile de cont acceptate.
Introduceți acreditările aplicației Microsoft în Nextcloud Groupware. Ghidul oficial Nextcloud folosește valoarea implicită a chiriașului „common” pentru exemplul său general hosted-Outlook.
Pentru permisiunile protocolului subiacent, Microsoft documentează domeniile de aplicare delegate, inclusiv https://outlook.office.com/IMAP.AccessAsUser.Allpentru IMAP și https://outlook.office.com/SMTP.SendSMTP, plus offline_accesscând este necesar un token de reîmprospătare. Nextcloud construiește fluxul furnizorului; ar trebui să confirmați în continuare că politicile chiriașilor și regulile de acces condiționat permit accesul delegat solicitat.
Pasul 9: Conectați contul Microsoft și verificați cutia poștală
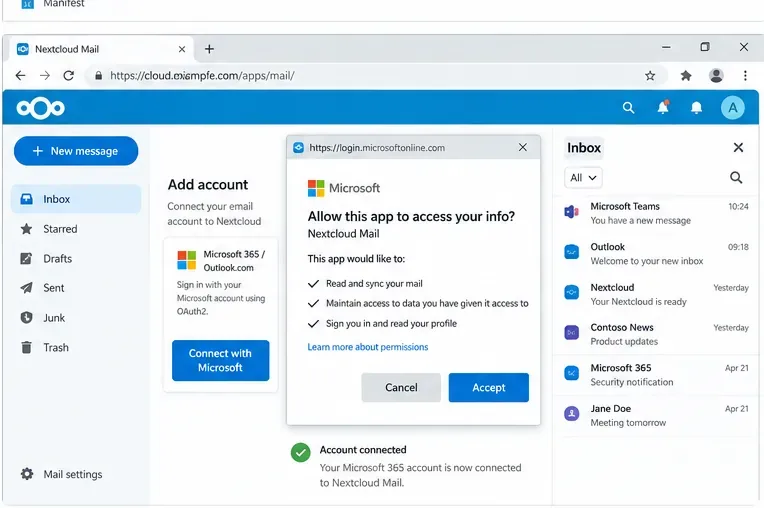
Adăugați adresa Outlook sau Microsoft 365 în Nextcloud Mail și continuați prin fluxul de conectare/consimțământ Microsoft. Manualul de administrare Nextcloud explică faptul că, odată ce OAuth este configurat, parola introdusă în timpul configurării contului este eliminată și utilizatorului i se solicită consimțământul Microsoft.
Completați consimțământul Microsoft, apoi confirmați că folderele se încarcă și că atât primirea, cât și trimiterea funcționează înainte de a considera configurarea OAuth ca fiind finalizată.
Din nou, rezultatul vizibil al consimțământului este doar un semnal intermediar. Confirmați că lista de foldere se încarcă, că se poate citi un mesaj de test, că se poate trimite un mesaj și că folderul Trimis conține copia așteptată.
Cum să afli dacă OAuth2 este într-adevăr sănătos
Semnal
Ce înseamnă
Ce trebuie făcut în continuare
Consimțământul este aprobat și se încarcă Inbox-ul.
Autorizarea și IMAP probabil funcționează.
Testarea comportamentului de trimitere și actualizare SMTP
Consimțământul este aprobat, dar folderele nu se încarcă.
Redirecționarea s-ar fi putut finaliza în timp ce conexiunea la eșuare a eșuat.
Verificați politica furnizorului, accesul IMAP, jurnalele Nextcloud și setările contului
Recepția funcționează, dar trimiterea eșuează
IMAP funcționează; este posibil ca autorizarea SMTP sau politica serverului să nu funcționeze
Verificați serviciul SMTP, permisiunea delegată și restricțiile chiriașului/furnizorului
Funcționează inițial, dar ulterior solicită în mod repetat conectarea.
Este posibil ca utilizarea token-ului de actualizare, validitatea secretului, starea aplicației sau politica furnizorului să eșueze.
Verificați expirarea secretului, starea de publicare/verificare a aplicației OAuth, erorile token-urilor și modificările recente ale politicilor
Eroare de nepotrivire a redirecționării
Adresa URL de apel invers înregistrată nu corespunde exact solicitării.
Copiați din nou URI-ul din Nextcloud și comparați-l caracter cu caracter
Când să vă schimbați abordarea
Modificați configurația aplicației OAuth atunci când URI-ul de redirecționare, publicul contului acceptat, setarea chiriașului sau configurația consimțământului nu corespund implementării. Încercările repetate nu vor remedia o nepotrivire structurală.
Schimbați configurația URL-ului/proxy-ului de implementare atunci când Nextcloud generează o adresă publică de apel invers internă, HTTP sau incorectă din alt motiv. Corectați mai întâi URL-ul extern canonic, apoi recreați sau actualizați URI-ul de redirecționare al furnizorului.
Folosește administrarea specifică furnizorului, în loc de presupuneri generice OAuth, atunci când accesul condiționat, politica de consimțământ al administratorului, verificarea aplicației Google sau domeniile de aplicare restricționate împiedică utilizatorii să finalizeze autorizarea. Aceste controale sunt aplicate intenționat de către furnizorul de identitate.
Luați în considerare o metodă de autentificare diferită numai atunci când furnizorul și politica dvs. de securitate o permit în mod explicit. De exemplu, interfața Nextcloud Mail menționează că o parolă pentru aplicația Google poate fi o alternativă atunci când Google OAuth nu este configurat și contul Google utilizează autentificarea cu doi factori. Aceasta nu este echivalentă cu OAuth2 și nu ar trebui considerată înlocuirea preferată la nivelul întregii organizații doar pentru că este mai simplu de configurat.
Limitări cunoscute și precauții privind depanarea în 2026
Există o avertizare importantă de diagnosticare în istoricul proiectului Nextcloud Mail. În iulie 2026, administratorii au confirmat un raport de eroare în care erorile OAuth din partea furnizorului puteau afișa aceeași pagină de redirecționare „Cont conectat” ca o autorizare reușită. Raportul a acoperit direct Microsoft și a identificat același model de controler pentru Google. Un raport separat din 2026 a descris dificultatea de a reconecta un cont după ce token-ul său de actualizare a devenit inutilizabil. Aceste rapoarte au fost depuse pentru codul Mail din era 5.10.7; nu presupuneți că fiecare versiune este afectată pentru totdeauna, dar nici nu utilizați pagina de redirecționare ca singura dovadă a succesului.
Confirmați că versiunea instalată a aplicației Mail este compatibilă cu versiunea serverului Nextcloud.
Folosește URI-ul de redirecționare afișat de instanța Nextcloud reală și înregistrează-l exact la furnizor.
Pentru Google, verificați publicul OAuth, configurația consimțământului, cerințele de domeniu restricționat și starea de producție/testare.
Pentru Microsoft, verificați tipurile de conturi acceptate, alegerea chiriașului, ID-ul clientului, validitatea secretului clientului și orice politică de acces condiționat sau de consimțământ al administratorului.
Conectați un cont pilot înainte de a implementa configurația pe scară largă.
Testați încărcarea Inbox-ului, citirea mesajelor, trimiterea acestora, stocarea folderului Trimis și actualizarea ulterioară a token-urilor.
Înregistrați expirarea și proprietatea secretului clientului, astfel încât rotația acreditărilor să nu devină o întrerupere neplanificată.
OAuth2 îmbunătățește modelul de autentificare pentru Nextcloud Mail, dar nu elimină necesitatea de a gestiona politica furnizorului, redirecționarea URI-urilor, acreditările aplicației și accesul la protocolul de e-mail. O configurație este gata de producție atunci când întreaga cale - autorizarea furnizorului, reîmprospătarea token-ului, recuperarea IMAP și trimiterea SMTP - funcționează previzibil în conformitate cu politicile care se aplică utilizatorilor dvs.