Acasă
» ADMIN. REȚEA
»
Cum se configurează autentificarea cu doi factori (2FA) în consola de administrare Zimbra
Cum se configurează autentificarea cu doi factori (2FA) în consola de administrare Zimbra
Cel mai important aspect: în documentația actuală Zimbra Daffodil, Consola de administrare este locul unde activați sau solicitați autentificarea cu doi factori pentru un cont sau o Clasă de serviciu (COS), dar un administrator își înscrie propriul al doilea factor în Zimbra Web Client. După înscriere, aceluiași administrator i se solicită al doilea factor atunci când se conectează la Consola de administrare. Tratarea acestora ca două etape separate previne cea mai frecventă greșeală de configurare.
Acest ghid respectă documentația actuală pentru administratori Zimbra Daffodil (v10) disponibilă în octombrie 2026. Etichetele meniurilor pot diferi ușor între versiunile Classic și Modern Web App, așa că Zimbra menționează în mod explicit că pagina de înscriere poate apărea sub Preferințe > Conturi sau Securitate . Consultați Ghidul administratorilor Zimbra Daffodil pentru fluxul de lucru autorizat.
Ceea ce configurați de fapt
Zimbra separă politica de înscriere. Politica specifică dacă 2FA este disponibil sau obligatoriu și ce metode pot utiliza utilizatorii. Înscrierea leagă un anumit cont de administrator de o aplicație de autentificare sau, atunci când implementarea o permite, de o metodă de verificare a adresei de e-mail pentru recuperare. Zimbra documentează politica 2FA atât la nivel de cont individual, cât și la nivel de COS.
Pentru o implementare pe scară largă, COS este de obicei punctul de plecare mai curat, deoarece aplică setări consecvente fiecărui cont atribuit acelei clase. Pentru un proiect pilot, un singur cont de administrator poate fi mai sigur, deoarece puteți valida comportamentul de conectare înainte de a extinde politica. Dacă gestionați administratori delegați, Zimbra acceptă și 2FA pentru acele conturi, sub rezerva drepturilor corespunzătoare.
Înainte de a începe
Folosește un cont de administrator care poate accesa Consola de administrare. Într-o instalare tipică, Zimbra documentează consola la https://server.domain.com:7071/.
Asigurați-vă că administratorul se poate conecta și la Zimbra Web Client, deoarece înscrierea se finalizează acolo.
Dacă intenționați să utilizați TOTP, aveți la dispoziție o aplicație de autentificare compatibilă. TOTP înseamnă parolă unică bazată pe timp: aplicația generează coduri de verificare pe termen scurt dintr-un secret partajat.
Dacă intenționați să permiteți verificarea adresei de e-mail, confirmați că configurația adresei de e-mail pentru recuperare este potrivită pentru implementarea dvs. Zimbra Daffodil documentează e-mailul ca factor suplimentar de 2FA.
Înainte de a impune 2FA pentru o COS mare, testați cu cel puțin un administrator și documentați o cale de recuperare. O implementare greșită poate bloca accesul utilizatorilor la consolă chiar și atunci când serverul în sine este funcțional.
Pasul 1: Conectați-vă la consola de administrare Zimbra
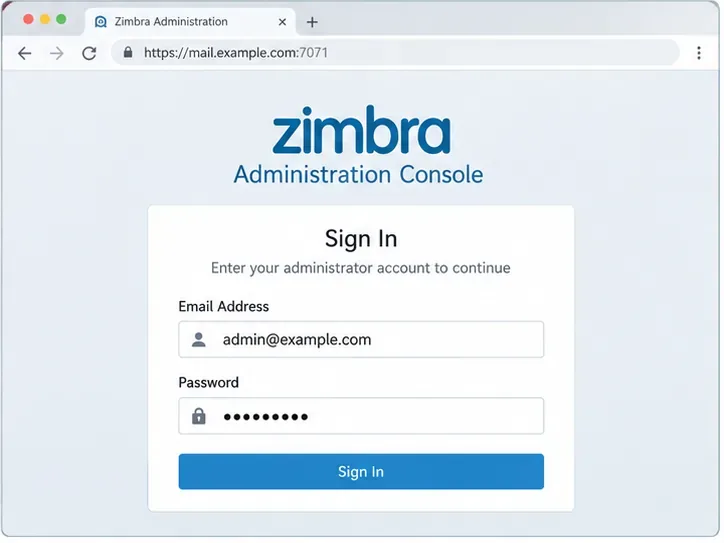
Deschideți Consola de administrare prin HTTPS și conectați-vă cu adresa completă de administrator și parola. Zimbra listează portul 7071 ca port implicit al Consolei de administrare într-o instalare tipică. Implementarea dvs. poate fi în spatele unui proxy invers sau poate utiliza un alt model de acces, așadar utilizați adresa URL administrativă normală a organizației dvs. dacă aceasta este diferită.
Conectarea administratorului este punctul de plecare pentru modificarea politicii 2FA. Numele exact al gazdei poate diferi de cel din acest exemplu.
Pasul 2: Deschideți clasa de servicii pe care doriți să o protejați
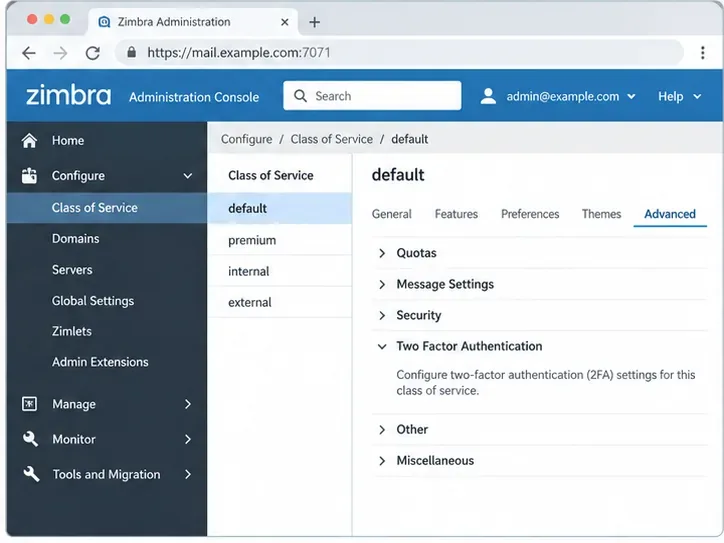
Pentru o politică la nivelul COS, accesați Configurare > Clasă de serviciu , selectați COS-ul relevant, deschideți Avansat și găsiți Autentificare cu doi factori . Ghidul oficial oferă această cale ca Acasă > Configurare > Clasă de serviciu > COS > Avansat > Autentificare cu doi factori .
Dacă doriți să protejați un singur cont existent, utilizați Gestionare > Conturi , editați contul, deschideți Avansat și derulați la secțiunea Autentificare cu doi factori. Începerea cu un singur cont este o modalitate rezonabilă de a valida comportamentul înainte de a-l aplica pentru o întreagă clasă.
Pagina COS Advanced este locul unde Zimbra expune setările de politică pentru autentificarea cu doi factori.
Pasul 3: Activați disponibilitatea 2FA înainte de a o solicita
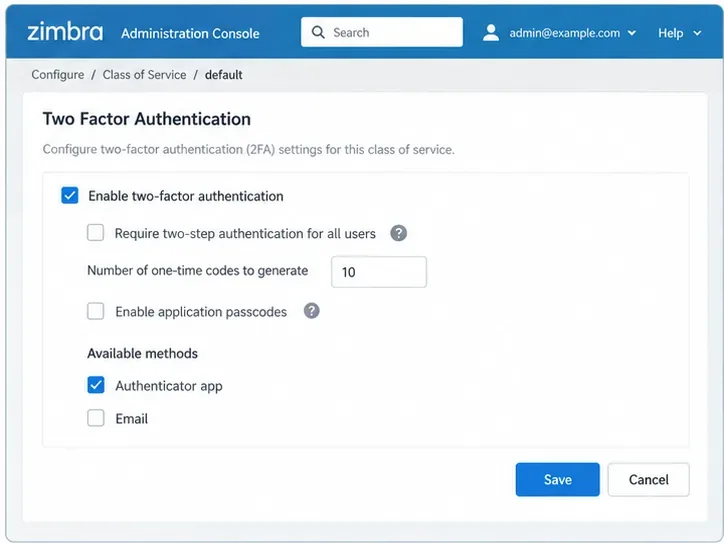
Bifați Activare autentificare cu doi factori . Aceasta face ca funcția să fie disponibilă pentru contul sau COS selectat. Nu confundați această setare cu Necesită autentificare în doi pași : activarea face posibilă înscrierea; solicitarea o face obligatorie.
Această distincție este importantă în timpul unei implementări în etape. De exemplu, puteți mai întâi activa 2FA pentru un COS de administrator, puteți înscrie și testa două sau trei conturi de administrator și abia apoi puteți activa cerința. Documentația oficială 2FA a Zimbra descrie ambele controale separat.
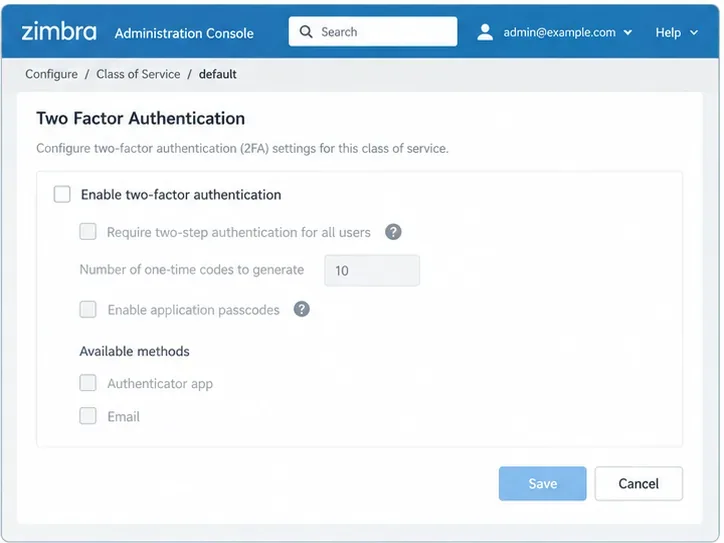
Înainte de activare, opțiunile 2FA dependente nu sunt disponibile. Activați mai întâi funcția, apoi alegeți politica de care aveți nevoie.
Pasul 4: Alegeți metodele și setările de politică aferente
După activarea funcției, alegeți metodele 2FA permise de versiunea și implementarea dvs. Documentația actuală Zimbra Daffodil listează o aplicație de autentificare și e-mailul ca metode acceptate atunci când sunt activate. Ghidul oficial Zimbra din 2024 arată, de asemenea, că administratorii pot permite aplicația de autentificare, e-mailul sau ambele.
Aceeași zonă de politică poate include „Solicitați autentificare în doi pași” , numărul de coduri de recuperare unice de generat și „ Activați parolele aplicației ”. Codurile de acces ale aplicației sunt destinate clienților legacy care nu pot finaliza un flux 2FA interactiv. Nu le activați automat doar pentru că există; utilizați-le numai atunci când aveți o cerință a clientului și un proces operațional pentru revocarea lor.
Salvați configurația atunci când setările corespund planului dvs. de implementare. Pentru echivalențele actuale din linia de comandă și controalele metodelor, consultați ghidul oficial pentru administratori 2FA de la Zimbra .
Un exemplu de politică activează 2FA și permite o aplicație de autentificare. Solicitarea 2FA este o decizie separată și poate fi implementată treptat ulterior.
Pasul 5: Înregistrați administratorul în Zimbra Web Client
Acum ieșiți din Consola de administrare și conectați-vă la Zimbra Web Client cu același cont de administrator. Aceasta este partea pe care este ușor de omis: ghidul Daffodil de la Zimbra spune că administratorii trebuie să își configureze propriul 2FA din interfața Web Client.
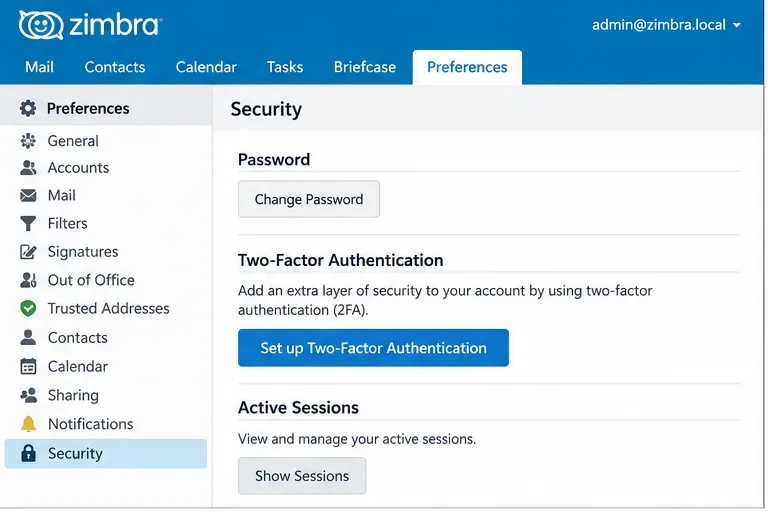
Deschideți Preferințe , apoi Conturi sau Securitate, în funcție de versiunea interfeței utilizator, găsiți Autentificare cu doi factori și începeți configurarea. Dacă nu apare nicio opțiune de configurare, confirmați mai întâi că autentificarea cu doi factori a fost pusă la dispoziție pentru contul respectiv prin setările contului sau prin politica COS moștenită.
Înscrierea administratorului are loc în clientul web, nu în întregime în consola de administrare.
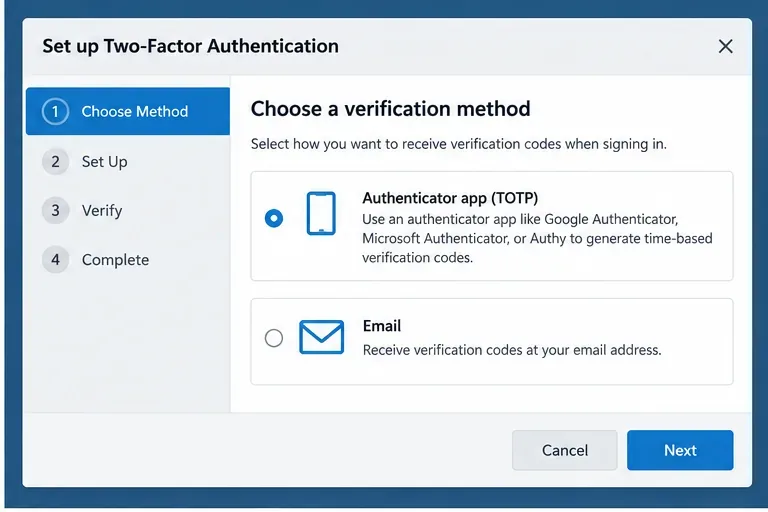
Pasul 6: Selectați o metodă de verificare
Alegeți metoda permisă de politica dvs. O aplicație de autentificare folosește coduri TOTP și nu depinde de primirea unui mesaj la momentul autentificării. Verificarea bazată pe e-mail folosește o adresă de e-mail de recuperare ca factor suplimentar atunci când metoda respectivă a fost activată și configurată. Dacă organizația dvs. permite ambele metode, decideți care metodă se potrivește cerințelor dvs. de recuperare și operaționale, în loc să presupuneți că sunt interschimbabile.
Pentru conturile de administrator privilegiat, gândiți-vă și la ce se întâmplă dacă al doilea factor devine indisponibil. O metodă este utilă doar dacă puteți recupera accesul fără a slăbi contul sau a crea o soluție nesigură.
Alegeți o metodă permisă de politica administratorului. Opțiunile disponibile pot varia în funcție de versiunea Zimbra și de setările de implementare.
Pasul 7: Finalizați configurarea autentificatorului și verificați un cod
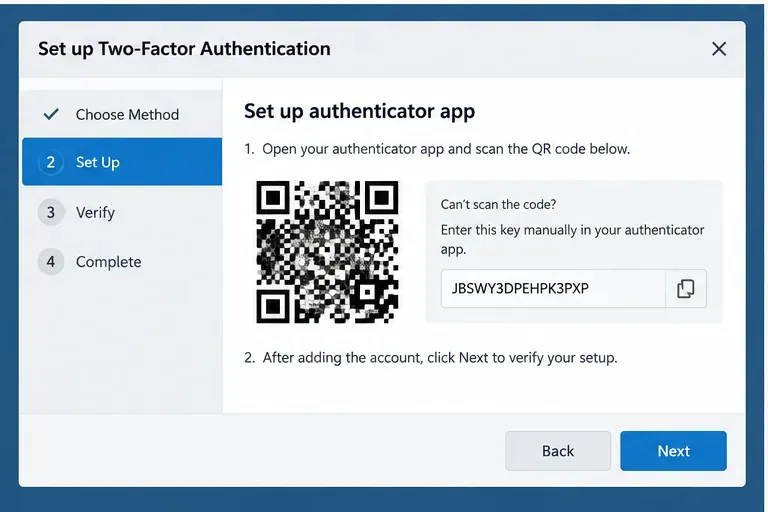
Dacă alegeți o aplicație de autentificare, urmați procesul de configurare de pe ecran, adăugați contul Zimbra în aplicație și introduceți codul de verificare solicitat de Zimbra. Interfața poate prezenta un cod QR sau un secret manual, în funcție de versiunea clientului. Tratați secretul de configurare ca material de acreditare sensibil; oricine îl obține poate genera coduri TOTP valide.
După înscriere, stocați în siguranță codurile de recuperare unice, dacă configurația dvs. le oferă. Ghidul actual pentru aplicațiile web moderne explică faptul că fiecare cod de recuperare poate fi utilizat o singură dată și recomandă păstrarea codurilor într-un loc sigur. Același ghid documentează codurile de acces ale aplicațiilor pentru programele de e-mail care nu pot solicita al doilea factor: Ghidul utilizatorului pentru aplicațiile web moderne Zimbra Daffodil .
Înscrierea la Authenticator conectează contul Zimbra la o aplicație TOTP, după care Zimbra solicită un cod pentru a confirma configurarea.
Pasul 8: Testați o nouă conectare la Consola de administrare
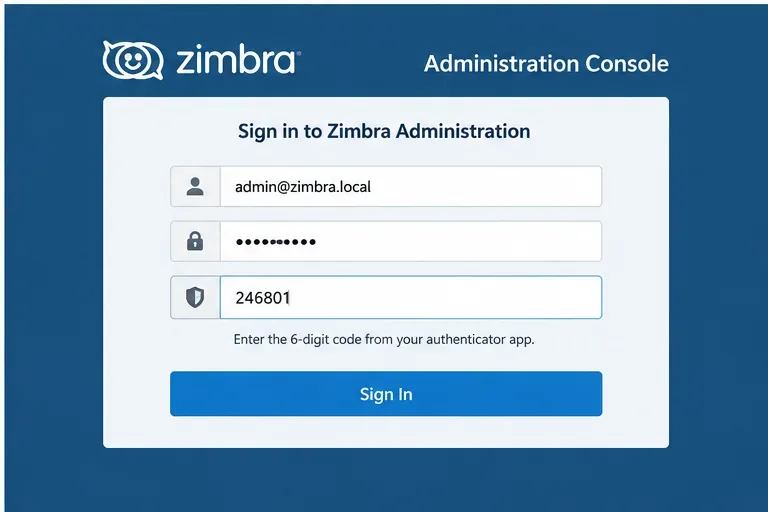
Deconectați-vă de la Consola de administrare și de la Clientul web, apoi începeți o nouă sesiune a Consolei de administrare. Introduceți numele de utilizator și parola administratorului. Un administrator înregistrat corect ar trebui apoi să fie obligat să finalizeze pasul suplimentar de verificare. Ghidul administratorului Zimbra precizează că, odată ce 2FA este activat pentru contul de administrator, codul este necesar atât pentru conectarea la Clientul web, cât și la Consola de administrare.
Nu considerați modificarea finalizată până când acest test nu reușește. Dacă parola este folosită în continuare pentru conectare, verificați din nou dacă ați modificat contul sau COS-ul dorit, dacă înscrierea contului a fost finalizată și dacă moștenește COS-ul așteptat. Dacă conectarea eșuează după etapa de parolă, utilizați procesul de recuperare documentat, în loc să modificați în mod repetat setările fără legătură.
Condiția de succes este o nouă conectare la Consola de administrare care necesită al doilea factor de înregistrare după parolă.
Ar trebui să activezi sau să impun 2FA?
Setare
Ce face
Când se potrivește
Activați autentificarea cu doi factori
Pune la dispoziție 2FA contului sau COS-ului.
Proiecte pilot, implementare etapizată, înscriere voluntară înainte de aplicare.
Necesită autentificare în doi pași
Face ca al doilea factor să fie obligatoriu pentru domeniul de aplicare selectat.
După ce administratorii s-au înscris și procedurile de recuperare sunt testate.
Aplicație de autentificare
Folosește coduri unice bazate pe timp.
Este bine atunci când administratorii pot menține o metodă de autentificare dedicată.
E-mail
Folosește o adresă de e-mail de recuperare configurată ca factor suplimentar.
Numai atunci când versiunea Zimbra, configurarea adresei de e-mail de recuperare și politica de securitate o acceptă.
Coduri de acces pentru aplicații
Oferă acreditări pentru clienții care nu pot efectua fluxul interactiv 2FA.
Compatibilitate cu clienții legați, cu emitere și revocare controlată.
Ce trebuie verificat dacă lipsesc opțiunile 2FA
Mai întâi verificați versiunea și ediția reală de Zimbra pe care o utilizați, în loc să presupuneți că se aplică capturi de ecran dintr-o altă versiune. Apoi verificați dacă 2FA este disponibil pentru cont prin intermediul setărilor COS sau la nivel de cont și dacă administratorul are drepturile necesare. Zimbra documentează, de asemenea, licențierea și drepturile asupra funcțiilor în Daffodil, așadar un mediu cu funcții de securitate lipsă ar trebui verificat în raport cu licența activată și informațiile oficiale de asistență, în loc să se impună atributele orbește.
Materialul wiki mai vechi de pe Zimbra menționează, de asemenea, că 2FA a fost introdus în era 8.7 și că serverele de cutii poștale mai vechi nu erau compatibile. Acest lucru este relevant în principal pentru mediile vechi sau cu versiuni mixte; pentru o implementare actuală, urmați documentația care corespunde versiunii Daffodil instalate.
Cum să știi că configurarea este finalizată
Ați terminat când toate cele patru condiții sunt îndeplinite: contul sau COS-ul vizat are 2FA activat; administratorul a înscris o metodă permisă în Web Client; codurile de recuperare sau procedurile de rezervă aprobate sunt documentate, acolo unde este cazul; și o nouă conectare la Consola de administrare nu poate continua doar cu parola.
Dacă obiectivul dvs. este să protejați un singur administrator cu privilegii mari, utilizați setările la nivel de cont și testați contul respectiv. Dacă obiectivul dvs. este aplicarea la nivelul întregii organizații, validați mai întâi o COS pilot, apoi extindeți politica în mod deliberat. Configurarea de bază este simplă; partea care merită atenție este secvențierea implementării, recuperarea și compatibilitatea cu clienții care nu pot finaliza fluxul normal al celui de-al doilea factor.
Referințe oficiale
Ghidul administratorului Zimbra Daffodil (v10) — Acces la consola de administrare, setări 2FA pentru cont/COS, înscriere administrator, e-mail ca 2FA și conectare 2FA la consola de administrare.