Acasă
» ADMIN. REȚEA
»
Cum se configurează autentificarea LDAP și Active Directory în Nextcloud
Cum se configurează autentificarea LDAP și Active Directory în Nextcloud
Dacă autentificarea Nextcloud ar trebui să utilizeze aceleași conturi de director ca și organizația dvs., activați backend-ul LDAP încorporat pentru utilizatori și grupuri și configurați-l să se conecteze la LDAP sau Active Directory (AD). Cea mai sigură configurare utilizează un cont de director dedicat pentru căutări, transport criptat, un domeniu de utilizare limitat în mod deliberat și o autentificare de test înainte de implementare.
Ghidul de mai jos respectă Manualul de administrare Nextcloud 35, verificat la 7 octombrie 2026. Versiunile și pachetele de găzduire Nextcloud pot eticheta sau plasa controalele diferit. Imaginile interfeței sunt ghiduri vizuale pentru setările documentate, nu dovezi de pe un server live; utilizați etichetele și manualul de administrare al versiunii instalate.
Ce se schimbă când Nextcloud folosește LDAP sau Active Directory?
Nextcloud verifică utilizatorii eligibili în funcție de director, astfel încât aceștia să se poată conecta cu acreditările lor LDAP sau AD fără parole locale Nextcloud separate. Backend-ul LDAP poate expune, de asemenea, grupuri de directoare. Nextcloud citește informațiile din director; nu gestionează, editează și nu șterge conturile de director. Administratorul LDAP rămâne responsabil pentru aceste conturi și apartenența la grupuri.
Acest lucru este util atunci când o organizație gestionează deja conturile centralizat. Adaugă o dependență: Nextcloud trebuie să poată accesa directorul și să valideze certificatul său TLS. O întrerupere a directorului, o regulă de rețea sau o problemă cu certificatul pot perturba conectările la director, așadar păstrați un cont de administrator Nextcloud testat și o cale operațională către server în timp ce configurați integrarea.
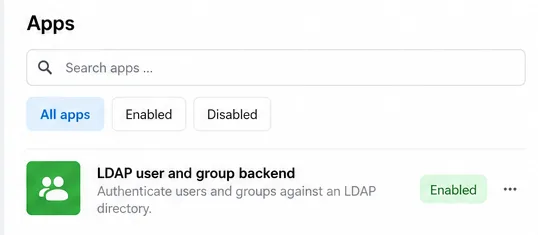
Setările Aplicații afișează backend-ul utilizatorului și grupului LDAP marcat ca Activat înainte de configurarea conexiunii la server.
Ce ar trebui să pregătești înainte de conectare?
Punct final al directorului: numele de gazdă LDAP sau AD, metoda de conexiune criptată permisă și portul său. Nextcloud acceptă un nume de gazdă LDAPS, cum ar fi ldaps://directory.example.com; portul 636 este portul implicit LDAPS obișnuit.
Cont de căutare: un cont de serviciu dedicat ale cărui permisiuni de director permit căutările de care Nextcloud are nevoie. Folosește doar accesul necesar pentru căutare. Păstrează parola sa în interfața de administrare protejată și nu o lipește într-un tichet sau într-un jurnal public.
Nume distinctiv (DN) de bază: subarborele directoarelor în care se va căuta, de exemplu dc=example,dc=com. Solicitați administratorului de directoare DN-ul corect, în loc să ghiciți dintr-un domeniu de e-mail.
Domeniu de aplicare și identități de testare: decideți ce persoane și grupuri ar trebui să fie vizibile și identificați un cont de testare permis și, dacă este posibil, un cont care ar trebui exclus.
Suport PHP LDAP: pentru un server instalat manual, confirmați că extensia PHP LDAP este activată pentru runtime-ul PHP care deservește Nextcloud. Multe distribuții Linux o includ ca php-ldap. Instalările la cheie pot include deja modulele necesare; urmați documentația pachetului respectiv.
Folosește LDAPS sau un alt transport LDAP protejat prin TLS, aprobat pentru directorul tău. Instalează lanțul de certificate emitent pe gazda Nextcloud și asigură-te că biblioteca LDAP a PHP îl are încredere. Nu rezolvă erorile de certificat dezactivând validarea certificatelor în producție.
Cum activezi backend-ul LDAP și introduci detaliile serverului?
Conectați-vă cu un cont de administrator Nextcloud. Deschideți Aplicații și activați backend-ul LDAP pentru utilizatori și grupuri, dacă nu este deja activat.
Deschideți setările de administrare și selectați secțiunea backend pentru utilizatori și grupuri LDAP. Începeți din fila Server . O nouă configurație poate necesita un test de server reușit înainte ca celelalte file să devină disponibile.
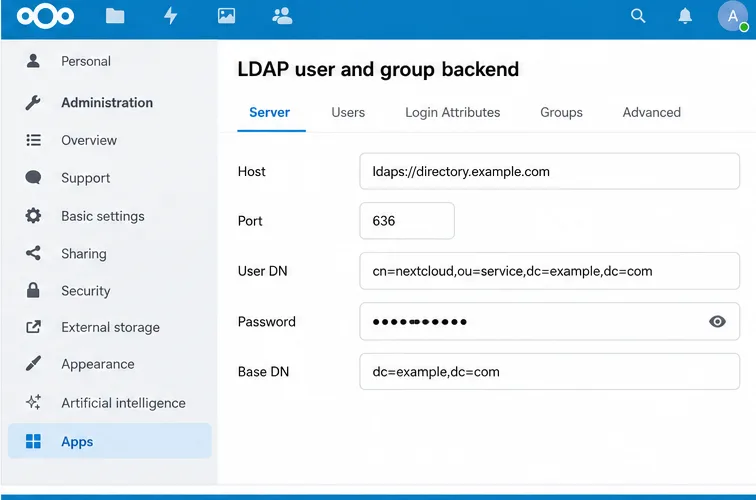
Introduceți gazda directorului. Pentru o conexiune LDAPS criptată, o valoare tipică este ldaps://directory.example.com. Introduceți portul corect dacă Nextcloud nu îl detectează automat; 636 este portul LDAPS tipic. Urmați setările echipei dvs. de director dacă organizația dvs. utilizează un alt aranjament LDAP securizat.
Introduceți numele de utilizator complet și parola contului de căutare. Manualul Nextcloud recomandă utilizarea unui utilizator dedicat sistemului LDAP în acest scop. Lăsați datele de autentificare necompletate numai dacă directorul dvs. permite în mod explicit căutări anonime.
Introduceți DN-ul de bază, cum ar fi dc=example,dc=com. Dacă utilizatorii sau grupurile se află în ramuri separate, puteți rafina arborii lor de bază în setările avansate după ce conexiunea de bază funcționează.
Fila Server conține gazda LDAPS, portul, acreditările contului de căutare și numele de utilizator de bază al directorului utilizat pentru căutare.
Nextcloud poate detecta automat valori precum portul și numele de utilizator de bază (Base DN), iar procesul său de configurare poate recunoaște setările comune Active Directory. Tratați detectarea ca punct de plecare: verificați dacă numele de utilizator de bază afișat și utilizatorii returnați corespund domeniului de aplicare al directorului dorit.
Ce utilizatori pot fi listați și ce utilizatori se pot conecta?
Acestea sunt decizii corelate, dar separate. Fila Utilizatori controlează ce utilizatori din director apar în listele de utilizatori Nextcloud. Fila Atribute de conectare controlează ce atribut de director Nextcloud compară cu numele introdus de o persoană la conectare. Faptul că un utilizator este detectabil nu dovedește în sine că atributul de conectare este configurat așa cum intenționați.
În fila Utilizatori, începeți cu clasele de obiecte detectate de Nextcloud și filtrul de utilizatori. Dacă doriți să limitați accesul la un grup de directoare, utilizați selecția de grup sau o interogare LDAP brută acceptată de directorul dvs. De exemplu, un filtru de tip AD ar putea fi (&(objectCategory=person)(objectClass=user)(memberOf=CN=Nextcloud Users,OU=Groups,DC=example,DC=com)). Înlocuiți DN-ul grupului și baza cu valorile reale ale directorului; nu lipiți acest exemplu neschimbat.
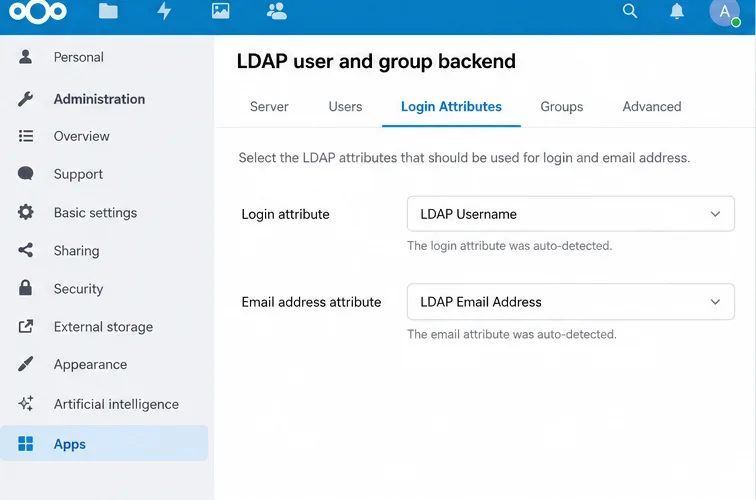
În secțiunea Atribute de conectare, selectați identificatorul de conectare dorit de organizație. Pentru Active Directory, acesta este de obicei atributul numelui contului, adesea sAMAccountName; unele organizații pot permite și conectarea cu adresa de e-mail. Mențineți opțiunile în concordanță cu politica dvs. și testați formatul exact al numelui de utilizator pe care îl va utiliza personalul. În fila Grupuri, selectați grupurile de directoare care ar trebui să fie disponibile pentru Nextcloud. Descoperirea grupurilor și permisiunea de conectare nu au întotdeauna același domeniu de aplicare.
Fila Atribute de conectare controlează ce atribute de director se pot potrivi cu un nume de utilizator introdus pe pagina de conectare Nextcloud.
Ar trebui să modifici setările avansate înainte de testare?
De obicei, nu. Mai întâi confirmați conexiunea de bază și domeniul de aplicare al directorului. Fila Avansat include opțiuni pentru conexiune, director, atribute speciale și profil; modificați doar setările necesare mediului dvs.
Acordați o atenție deosebită mapării identității. Nextcloud atribuie fiecărui utilizator LDAP un nume de utilizator intern stabil, derivat în mod normal din UUID-ul directorului, și mapează acea identitate la intrarea din director. Numele de utilizator intern poate fi utilizat în numele folderelor principale și în adresele URL ale serviciilor. Modificarea regulilor UUID sau ale numelui de utilizator intern după ce conturile au fost mapate poate face ca Nextcloud să trateze oamenii ca utilizatori diferiți și poate complica accesul la fișierele existente. Decideți asupra acestor valori înainte de producție și nu ștergeți mapările LDAP pe un server live.
Pentru o primă implementare, evitați activarea modificărilor parolei LDAP, cu excepția cazului în care ați configurat în mod specific permisiunile directorului și transportul criptat pentru operațiunea respectivă. Nextcloud documentează cerințe suplimentare pentru modificările parolei, inclusiv permisiuni de scriere și TLS. Autentificarea LDAP obișnuită nu necesită acordarea permisiunii contului de căutare de a schimba parolele utilizatorilor.
Cum testezi conexiunea și o salvezi?
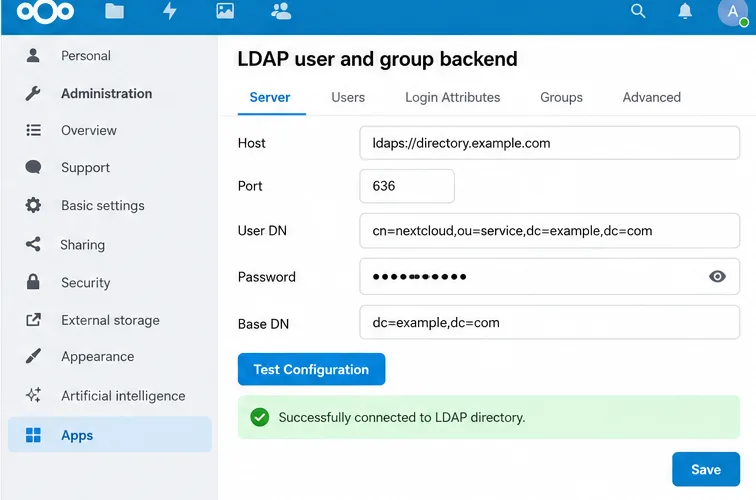
În fila Server, alegeți Configurație test . Testul folosește valorile actuale din formular; Nextcloud spune că nu trebuie să salvați mai întâi.
Dacă testul reușește, salvați configurația. Documentația Nextcloud avertizează că configurația trebuie să fie activă; o configurație dezactivată poate produce un rezultat înșelător de tip „parolă greșită”, chiar și atunci când celelalte valori sunt corecte. Un test reușit îl activează în mod normal automat.
Deschideți pagina Utilizatori Nextcloud și confirmați că apar utilizatorii și grupurile de director așteptate. Comparați rezultatul cu domeniul de acces dorit.
Testați o conectare reală folosind un cont permis, apoi verificați dacă un cont exclus nu se poate conecta dacă ați configurat o listă de acces permis. Confirmați că grupurile așteptate pot fi utilizate în partajare și că numele afișat și adresa de e-mail ale contului sunt corecte.
Un rezultat pozitiv al configurării testului confirmă că Nextcloud se poate conecta și se poate lega de setările curente ale serverului; salvați și verificați utilizatorii ulterior.
Ce se întâmplă dacă testul eșuează sau utilizatorii nu apar?
Simptom
Ce să verificați
Conexiunea a expirat sau nu se poate contacta serverul
Verificați DNS-ul de la gazda Nextcloud, regulile de rutare și firewall, numele gazdei și portul LDAP. Confirmați că directorul ascultă pe endpoint-ul securizat selectat.
Eroare de certificat sau TLS
Instalați lanțul de certificate de directoare unde stiva PHP LDAP a serverului poate avea încredere în el. Verificați configurația CA LDAP a sistemului și, pentru LDAPS, dacă portul se potrivește cu endpoint-ul. Mențineți activată verificarea certificatului.
Legătură sau credențiale nevalide
Verificați numele de utilizator complet al contului de căutare, parola și permisiunea de a căuta în subarborele configurat. Confirmați că configurația este activă înainte de a trata o eroare de conectare ca o parolă de utilizator greșită.
Conexiunea reușește, dar pagina Utilizatori este goală.
Verificați DN-ul de bază, clasa obiectului utilizator, filtrul utilizator și orice restricții de grup. Un filtru poate fi valid din punct de vedere sintactic și totuși să nu corespundă niciunui cont vizat.
Utilizatorii apar, dar nu se pot conecta
Verificați Atributele de Autentificare și identificatorul exact de conectare introdus de utilizatori. De asemenea, confirmați că respectivul cont se află în filtrul de conectare și că configurația LDAP este activă.
Grupurile AD imbricate nu acordă acces
Nextcloud documentează că activarea grupurilor imbricate poate să nu fie suficientă pentru listarea utilizatorilor și pentru autentificare. Filtrele de utilizator și de autentificare pot necesita și regula de potrivire Active Directory în lanț; coordonați filtrul exact cu administratorul directorului.
Pentru o diagnosticare din linia de comandă, Nextcloud oferă comenzi LDAP atunci când aplicația backend LDAP este activată. Rulați comanda occ ldap:show-configpentru a găsi ID-ul de configurare, apoi testați-l cu occ ldap:test-config s01, înlocuindu -l s01cu ID-ul afișat pe server. Într-o instalare tipică de Linux, comanda poate arăta astfel:
Ajustați utilizatorul serverului web și calea Nextcloud pentru instalare. Tratați rezultatul diagnosticului ca fiind sensibil, deoarece detaliile de configurare pot identifica structura directoarelor.
Verificarea finală a implementării
Serverul Nextcloud poate ajunge la endpoint-ul LDAP folosind transportul criptat aprobat de organizație.
Contul de serviciu poate căuta doar ceea ce are nevoie, iar certificatul se validează cu succes.
Lista de utilizatori vizibilă și filtrele de conectare corespund grupului de acces dorit.
Un cont de testare permis se poate conecta cu identificatorul planificat, iar un cont exclus este respins.
Numele de utilizator intern și comportamentul UUID-ului sunt stabilite înainte ca utilizatorii să înceapă stocarea datelor de producție.
Un cont de administrator local și o cale de recuperare documentată rămân disponibile.