Acasă
» ADMIN. REȚEA
»
Cum se configurează backup-ul cheilor și semnarea încrucișată în Element: Opțiuni, compromisuri și recuperare
Cum se configurează backup-ul cheilor și semnarea încrucișată în Element: Opțiuni, compromisuri și recuperare
Copierea de rezervă a cheilor și semnarea încrucișată rezolvă diferite probleme
În Element, copierea de rezervă a cheilor și semnarea încrucișată sunt strâns legate, dar nu sunt interschimbabile. Copia de rezervă a cheilor protejează accesul la cheile criptografice necesare pentru decriptarea istoricului criptat al camerelor. Semnarea încrucișată creează o identitate criptografică care permite sesiunilor de încredere să garanteze pentru celelalte sesiuni și, atunci când verificați persoane, și pentru identitățile acestora. Pentru majoritatea oamenilor, cel mai bun echilibru este utilizarea stocării criptate a cheilor, configurarea unei chei de recuperare și menținerea sesiunilor verificate.
Paginile de ajutor actuale ale Element descriu stocarea cheilor ca mecanismul care păstrează copii criptate ale cheilor de mesaje pe serverul furnizorului contului dvs., astfel încât dispozitivele noi să poată recupera istoricul. Cheia de recuperare deblochează acele secrete stocate și poate ajuta, de asemenea, la verificarea unui dispozitiv nou. Element precizează că cheile părăsesc dispozitivul numai după ce sunt criptate. Consultați Întrebările frecvente oficiale ale ajutorului Element și îndrumările privind cheile de recuperare .
Există o complicație a interfeței utilizator: clienții Element Web/Desktop, Element X/Pro și cei mai vechi clienți Element Classic nu folosesc întotdeauna aceleași etichete. Documentația web actuală indică Toate setările → Criptare , în timp ce alte documente Element pot face referire în continuare la Securitate și confidențialitate , Copiere de rezervă securizată sau la o secțiune dedicată Semnări încrucișate . Folosiți numele funcțiilor descrise mai jos, în loc să presupuneți că fiecare ecran va corespunde pixel cu pixel.
Ce configurație ar trebui să alegi?
Configurare
Ce câștigi
Compromisul principal
Cea mai bună potrivire
Stocarea cheilor este activată, cheia de recuperare este activă
Noile sesiuni pot recupera istoricul criptat; recuperarea poate supraviețui pierderii tuturor dispozitivelor existente; secretele de identitate pot fi, de asemenea, recuperate.
Trebuie să protejați un secret de recuperare puternic; materialul cheii criptate este stocat pe serverul principal.
Majoritatea utilizatorilor, în special persoanele care folosesc mai multe dispozitive
Stocarea cheilor este activată, fără cheie de recuperare
Cheile de mesaje cu backup pot îmbunătăți migrarea dispozitivelor în timp ce încă aveți o sesiune de încredere
Pierderea tuturor dispozitivelor de încredere te poate împiedica să-ți recuperezi identitatea și istoricul vechi
Implementări temporare sau strict controlate care au un alt plan de recuperare
Stocarea cheilor este dezactivată
Nu există o copie de rezervă a cheilor camerei stocată pe server.
Dispozitivele noi sau înlocuite pot să nu poată decripta mesajele mai vechi; pierderea dispozitivului devine mult mai costisitoare
Modele speciale de amenințări în care minimizarea materialului cheie criptat deținut de server depășește recuperabilitatea
Această comparație respectă explicația actuală a Element privind stocarea și recuperarea cheilor. Nu se pretinde că o configurație este universal cea mai sigură: disponibilitatea și confidențialitatea sunt obiective diferite. O copie de rezervă criptată reduce riscul pierderii permanente a datelor, în timp ce dezactivarea copiei de rezervă reduce cantitatea de material cheie criptat păstrat de furnizorul contului.
Pasul 1: Deschideți setările de criptare ale Element
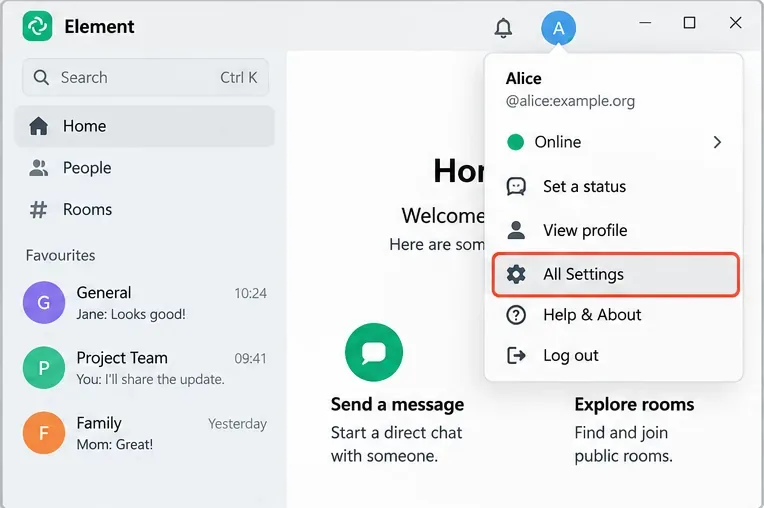
Pe Element Web sau Desktop, deschideți meniul avatarului, alegeți Toate setările și selectați Criptare . Pe unii clienți mobili sau mai vechi, secțiunea echivalentă se numește Securitate și confidențialitate . Ghidul oficial de recuperare Element precizează în mod explicit că instrucțiunile Web se aplică și aplicațiilor desktop Windows, macOS și Linux.
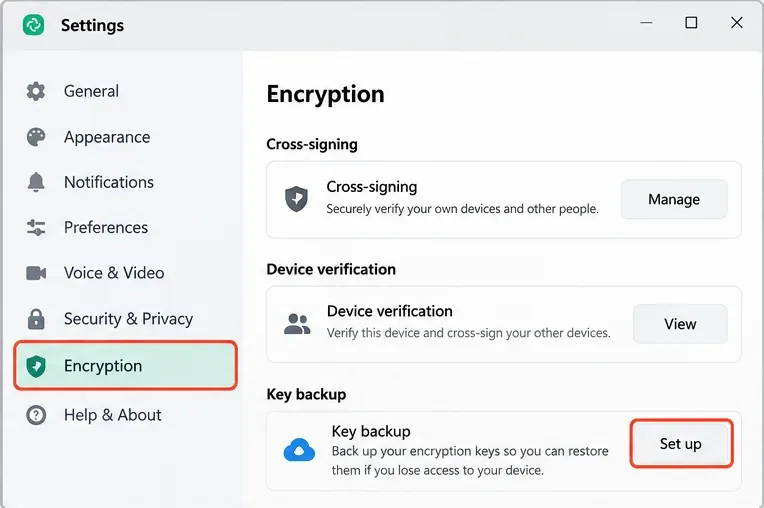
Deschideți meniul contului și alegeți Toate setările. În documentația actuală Element Web/Desktop, controalele de criptare sunt accesibile din zona principală de setări.Folosește pagina Criptare pentru a verifica verificarea dispozitivului, starea semnării încrucișate și copierea de rezervă a cheii. Etichetele exacte pot varia în funcție de clientul și versiunea Element.
Înainte de a modifica orice, verificați starea sesiunii curente. Dacă pagina spune că dispozitivul nu este verificat, verificați-l de pe un dispozitiv deja de încredere sau utilizați o cheie de recuperare validă. Ghidul de verificare a dispozitivelor de la Element descrie ambele căi.
Pasul 2: Verificați dacă este deja activă copia de rezervă a cheii
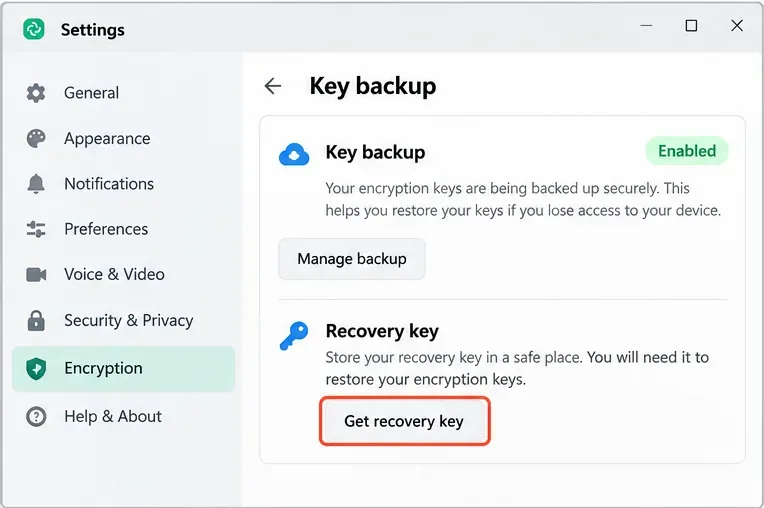
Nu creați o copie de rezervă nouă doar pentru că vedeți un meniu de criptare. Verificați mai întâi secțiunea Copiere de rezervă sau Copiere de rezervă securizată. Dacă Element raportează că sesiunea face copii de rezervă ale cheilor, următoarea întrebare importantă este dacă încă dețineți cheia de recuperare. Dacă interfața cu utilizatorul oferă opțiunea Obțineți cheie de recuperare , instrucțiunile web actuale ale Element indică faptul că nu ați obținut încă una. Dacă oferă opțiunea Schimbați cheia de recuperare , recuperarea a fost deja configurată.
După ce backup-ul este activ, confirmați că clientul raportează că se face backup la cheile de criptare și că sunt disponibile controalele cheii de recuperare.
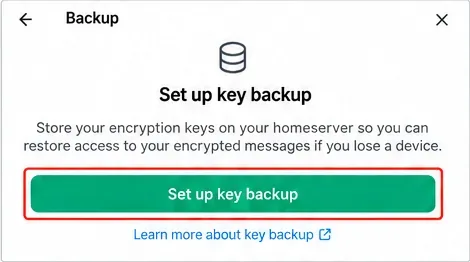
Dacă utilizați un client care încă afișează „ Începeți utilizarea cheilor de backup” sau „Configurați backup-ul securizat” , aceasta este formularea mai veche pentru același obiectiv practic: crearea unei copii criptate pe server a cheilor necesare pentru restaurarea istoricului mesajelor.
Pasul 3: Configurați sau obțineți o cheie de recuperare
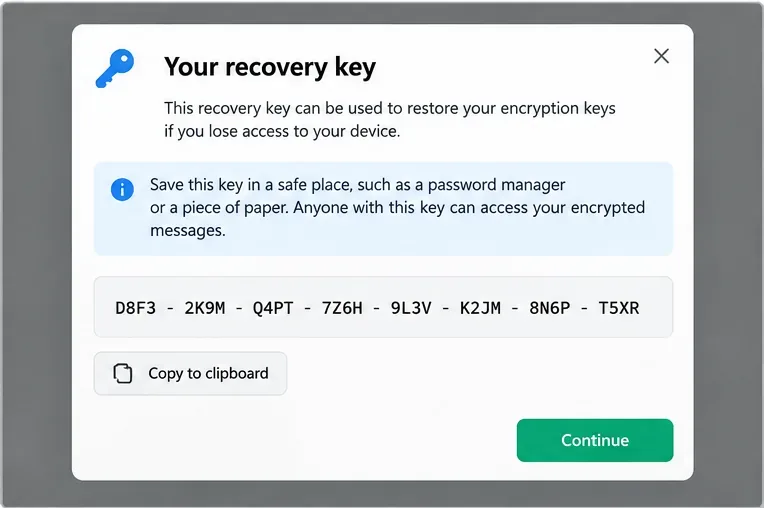
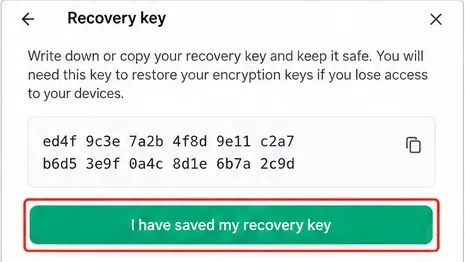
Urmați instrucțiunile de configurare a recuperării și permiteți Element să genereze cheia de recuperare atunci când opțiunea respectivă este disponibilă. Întrebările frecvente actuale ale Element descriu aceasta ca o cheie de recuperare unică de 48 de caractere și recomandă stocarea ei într-un manager de parole, pe o unitate USB criptată hardware sau ca o copie pe hârtie într-o locație fizică securizată. Este separată de parola contului dvs.
Salvați cheia de recuperare undeva, independent de dispozitiv. Valoarea exemplu afișată aici este cu titlu ilustrativ și nu trebuie reutilizată niciodată.Dacă clientul dvs. încă prezintă un ecran separat de configurare pentru copierea de rezervă a cheilor, porniți copia de rezervă criptată pe server din acest control.
O cheie de recuperare generată este preferabilă atunci când o puteți stoca în siguranță, deoarece are o entropie ridicată și nu depinde de alegerea parolei de către om. Unele implementări Element sau clienți mobili pot permite o frază/cheie de recuperare furnizată de utilizator, dar documentația suitei de servere Element avertizează că o frază selectată de utilizator poate fi mai slabă și nu ar trebui niciodată să reutilizeze pur și simplu parola contului. Consultați instrucțiunile Element privind cheia de recuperare furnizată de utilizator .
Pasul 4: Confirmați că cheia de recuperare este într-adevăr utilizabilă
Salvarea unui șir de caractere nu este suficientă dacă nu ești sigur că aparține identității criptografice curente. Element recomandă o metodă practică de validare: conectează-te la Element Web într-un alt browser, pornește verificarea dispozitivului și folosește cheia de recuperare. Dacă noua sesiune o acceptă, cheia se potrivește cu configurația ta actuală de recuperare.
Confirmați că ați stocat cheia de recuperare înainte de a finaliza configurarea; pierderea fiecărui dispozitiv verificat și a cheii de recuperare poate face ca istoricul criptat vechi să nu mai poată fi recuperat.
Acest test are un cost operațional: creează o altă sesiune pe care ar trebui să o revizuiți ulterior. Dacă nu doriți să o păstrați, deconectați-o după finalizarea verificării. Nu efectuați resetări distructive doar pentru a testa recuperarea.
Pasul 5: Înțelegeți cum se încadrează semnarea încrucișată
Semnarea încrucișată este stratul de încredere, nu copia de rezervă a istoricului. Matrix definește trei chei de semnare încrucișată: o cheie principală, o cheie de autosemnare pentru propriile dispozitive și o cheie de semnare a utilizatorului pentru cheile principale ale altor utilizatori. Acest lucru reduce necesitatea verificării manuale a fiecărei perechi de dispozitive. Ghidul tehnic Matrix explică în detaliu lanțul de încredere în documentația sa de implementare a semnării încrucișate .
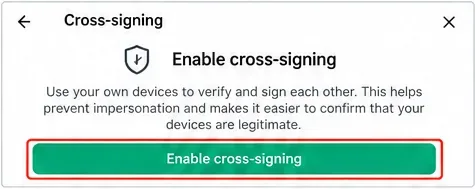
În clienții Element actuali, în general, nu creați sau nu gestionați manual aceste trei chei. Aplicația bootează identitatea criptografică prin fluxuri de recuperare și verificare a dispozitivului. Documentația Element mai veche expune un ecran dedicat de configurare a semnării încrucișate, așa că nu fiți surprinși dacă o implementare auto-găzduită sau cu asistență pe termen lung prezintă această formulare.
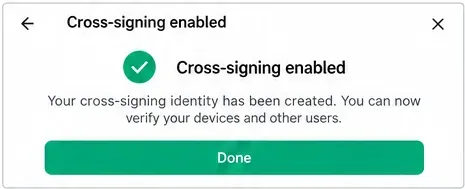
Unele versiuni Element expun semnarea încrucișată ca un pas separat de configurare; versiunile mai noi pot să o booteze ca parte a recuperării și verificării dispozitivului.O identitate de semnare încrucișată finalizată permite sesiunilor de încredere să semneze și să verifice alte sesiuni fără a acorda manual încredere fiecărei perechi de dispozitive.
Pasul 6: Verificați un al doilea dispozitiv
Conectați-vă pe al doilea dispozitiv. Element poate verifica sesiunea cu cheia de recuperare sau solicitând aprobarea unei sesiuni deja verificate. Atunci când utilizați o altă sesiune de încredere, Element poate oferi scanare de coduri QR sau comparare de emoji-uri. Proprietatea de securitate provine din compararea datelor de verificare din două sesiuni independente, nu din simpla accesare a solicitărilor.
După verificare, deschideți o cameră criptată cu mesaje mai vechi. O configurare reușită ar trebui să ducă la faptul că mesajele istorice devin lizibile pe măsură ce noua sesiune obține cheile de rezervă necesare. Documentația de integrare Element descrie integrarea în sesiuni verificate și comportamentul de backup securizat.
Pasul 7: Alegeți între cheia de recuperare și un alt dispozitiv verificat
Folosește un alt dispozitiv verificat atunci când contează confortul
Dacă încă aveți o sesiune de încredere pe telefon sau desktop, aprobarea unei noi conectări de pe dispozitivul respectiv este rapidă și evită tastarea unei chei de recuperare lungi. Dezavantajul este dependența de disponibilitatea și necompromisa sesiunii de încredere respective.
Folosește cheia de recuperare atunci când reziliența contează
Cheia de recuperare este concepută pentru cazul în care nu este disponibil niciun dispozitiv existent. Acest lucru o face mai importantă decât o credențială de conectare obișnuită. Păstrați-o separat de laptopul sau telefonul pe care rulează Element. Un manager de parole cu o protecție puternică a contului este practic pentru mulți oameni; o copie offline pe hârtie sau o copie hardware criptată poate adăuga independență față de conturile online.
Folosește o frază memorabilă doar atunci când clientul și polița ta o susțin.
O frază poate fi mai ușor de reținut, dar este la fel de puternică ca fraza în sine. Elementul avertizează în mod specific organizațiile să evalueze riscurile cheilor de recuperare furnizate de utilizatori, deoarece frazele slabe sau reutilizarea parolelor pot submina protecția secretelor criptografice stocate.
Pasul 8: Verificați configurarea finalizată
Sesiunea curentă este afișată ca verificată.
Stocarea de copii de rezervă/chei raportează că se face o copie de rezervă a cheilor, în loc să se aștepte configurarea.
Ai o cheie de recuperare stocată undeva independent de dispozitivul curent.
O sesiune recent verificată poate decripta cel puțin o mostră din istoricul criptat mai vechi, care ar trebui să fie disponibil pentru contul dvs.
Sesiunile vechi sau necunoscute sunt revizuite și deconectate dacă nu mai sunt necesare.
Nu utilizați o resetare distructivă ca pas de depanare de rutină. Element avertizează că, dacă nu aveți dispozitive verificate și nicio cheie de recuperare funcțională, resetarea identității criptografice poate duce la pierderea accesului la mesajele criptate anterioare și poate necesita reverificarea contactelor. Ghidul oficial de securitate a contului și ghidul cheii de recuperare explică această consecință.
Ce trebuie să faceți dacă spațiul de stocare pentru chei indică faptul că nu este sincronizat
Întrebările frecvente actuale ale Element menționează că aplicațiile monitorizează dacă cheile care stabilesc identitatea digitală sunt prezente local. Dacă lipsesc una sau mai multe, este posibil să vedeți un avertisment că spațiul de stocare a cheilor nu este sincronizat și să vi se solicite cheia de recuperare. Introducerea cheii de recuperare valide permite clientului să recupereze secretele de identitate lipsă din spațiul de stocare criptat al cheilor. Dacă datele stocate în sine sunt incomplete, Element precizează că poate fi necesară o resetare a identității digitale.
Înainte de resetare, verificați fiecare dispozitiv pe care sunteți încă conectat(ă). O sesiune verificată poate conține în continuare secretele sau cheile de cameră necesare. Pentru cazuri avansate, Element documentează și exportul/importul manual al cheilor de cameră cu criptare end-to-end, dar aceasta este o cale de backup separată de stocarea normală a cheilor.
Configurație recomandată în funcție de cazul de utilizare
Caz de utilizare
Recomandare
De ce
Cont personal pe telefon + laptop
Stocarea cheilor este activată, cheia de recuperare generată este stocată într-un manager de parole, ambele dispozitive sunt verificate
Recuperare bună fără a îngreuna schimbările de rutină ale dispozitivului
Echipă mică cu înlocuire frecventă a dispozitivelor
Solicitați sesiuni verificate și configurarea recuperării; învățați utilizatorii unde este stocată cheia de recuperare
Reduce cazurile de asistență cauzate de istoricul criptat pierdut
Mediu cu confidențialitate ridicată și minimizare strictă a datelor de pe server
Evaluați dezactivarea stocării cheilor numai după acceptarea riscului de disponibilitate și definirea unui alt proces de transfer de chei
Minimizează materialul cheie criptat deținut de server, dar crește semnificativ consecințele pierderii dispozitivului
Utilizator care are un dispozitiv verificat, dar a pierdut cheia de recuperare
Generați/modificați recuperarea de pe dispozitivul verificat înainte de a vă deconecta de la acesta
Păstrează identitatea criptografică existentă, restaurând în același timp o metodă de recuperare independentă
Concluzie
Copierea de rezervă a cheilor protejează accesul la istoricul criptat ; semnarea încrucișată protejează încrederea în dispozitive și identități . În Element modern, acestea funcționează împreună prin stocarea criptată a cheilor, recuperare și verificare a sesiunii. Pentru majoritatea utilizatorilor, configurația practică este simplă: mențineți stocarea cheilor activată, obțineți o cheie de recuperare generată, stocați-o în siguranță departe de dispozitivul curent și verificați fiecare sesiune pe care o utilizați în mod activ. Configurațiile alternative sunt valabile numai atunci când compromisurile lor - în special pierderea permanentă a mesajelor criptate vechi după pierderea dispozitivului - sunt acceptabile pentru modelul dvs. de amenințare.