Acasă
» ADMIN. REȚEA
»
Cum se instalează Jitsi Meet pe Ubuntu 24.04 cu Let's Encrypt SSL
Cum se instalează Jitsi Meet pe Ubuntu 24.04 cu Let's Encrypt SSL
Instalarea Jitsi Meet pe Ubuntu 24.04 este simplă atunci când numele DNS, firewall-ul și planul TLS sunt corecte înainte de a rula programul de instalare a pachetului. Ghidul oficial de auto-găzduire Jitsi, actualizat ultima dată pe 10 august 2026, este compatibil cu Ubuntu 22.04 sau versiuni mai noi, deci Ubuntu 24.04 LTS se încadrează în intervalul de suport documentat. Același ghid recomandă utilizarea unui certificat TLS de încredere și oferă Let's Encrypt ca opțiune preferată de certificat în timpul instalării.
Acest ghid folosește meet.example.orgca exemplu numele de gazdă. Înlocuiți-l peste tot cu numele de domeniu complet calificat care indică de fapt serverul dvs.
Ce ar trebui să fie pregătit înainte de a instala Jitsi Meet?
Ar trebui să aveți un server Ubuntu 24.04 cu acces sudo, un nume DNS public și acces la rețea pentru porturile necesare Jitsi. Jitsi este un serviciu WebRTC în timp real, deci un server care poate servi o pagină web, dar nu poate primi trafic media UDP, nu este o implementare completă.
Ubuntu 24.04 LTS cu acces administrativ.
O înregistrare DNS, cum ar fi cea meet.example.orgcare indică adresa IPv4 publică a serverului.
Porturile TCP 80 și 443 sunt accesibile din Internet.
Portul UDP 10000 este accesibil pentru traficul media Jitsi normal.
Acces SSH, de obicei TCP 22, cu excepția cazului în care l-ai modificat.
Suficient control asupra oricărui firewall în cloud, grup de securitate, router sau dispozitiv NAT din amonte pentru a redirecționa aceleași porturi.
Documentația Jitsi listează și UDP 3478 pentru interogările STUN atunci când este activat și TCP 5349 pentru traficul de rezervă TURN. Dacă serverul se află în spatele NAT, configurația firewall-ului trebuie să fie corectă atât pe Ubuntu, cât și pe router sau pe rețeaua cloud.
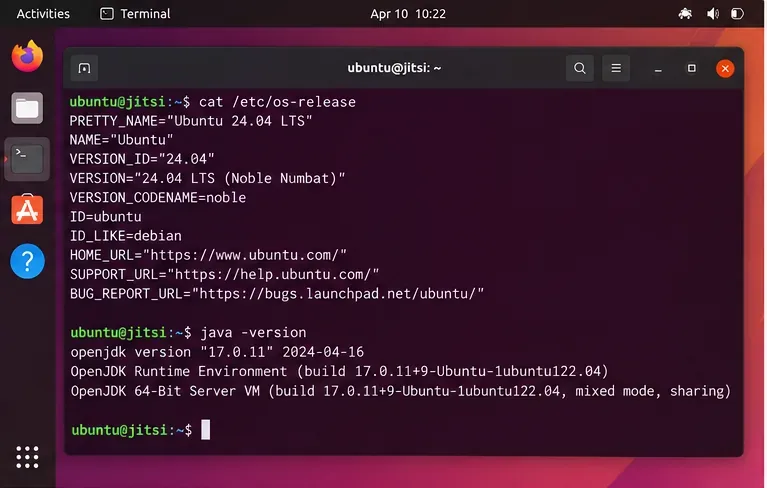
Confirmați că serverul rulează Ubuntu 24.04 și verificați runtime-ul Java înainte de a începe instalarea Jitsi Meet.
Trebuie rezolvat numele de gazdă înainte ca Let's Encrypt să poată funcționa?
Da. Creați mai întâi înregistrarea DNS și așteptați până când rezolverii publici returnează adresa publică a serverului. Let's Encrypt trebuie să poată valida controlul asupra numelui de gazdă, iar configurația Nginx a lui Jitsi va utiliza, de asemenea, acel nume de gazdă.
Pentru o implementare tipică, creați o înregistrare A:
Tip
Nume
Valoare
O
întâlnește.exemplu.org
Adresa IPv4 publică a serverului dvs.
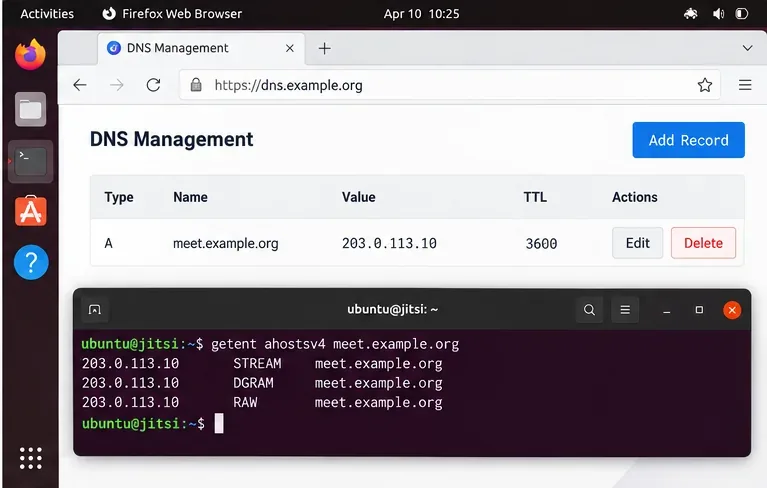
De pe server, verificați dacă numele se rezolvă conform așteptărilor:
getent ahostsv4 meet.example.org
Dacă returnează adresa greșită, opriți-vă aici și remediați DNS-ul. Emiterea unui certificat înainte ca DNS-ul să fie corect creează de obicei erori de validare evitabile.
Verificați dacă numele gazdei întâlnirii este rezolvat la adresa publică a serverului Ubuntu înainte de a solicita un certificat Let's Encrypt.
Ce pachete de bază și repozitorii Ubuntu sunt necesare?
Ghidul actual Jitsi Debian/Ubuntu listează gnupg2, nginx-full, curlsau wget, și sudocând utilizați sudo. De asemenea, menționează că trebuie utilizat OpenJDK 17. Jitsi depinde de pachete din universedepozitul Ubuntu.
Pachetul apt-transport-httpseste păstrat aici deoarece este inclus în instrucțiunile actuale de pornire rapidă Jitsi. Pe Ubuntu modern, transportul HTTPS este deja integrat în APT, așadar instalarea acelui pachet poate fi, în mod eficient, un pas de compatibilitate, mai degrabă decât activarea unei funcții care altfel ar lipsi.
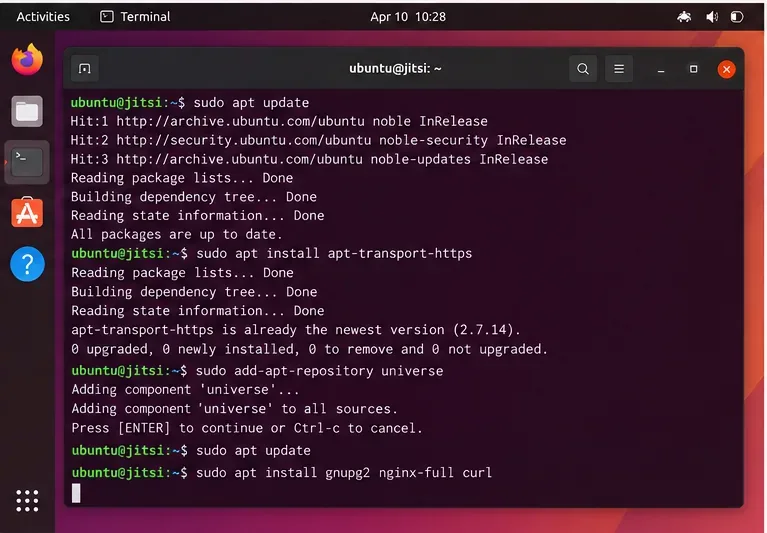
Pregătiți sursele pachetului Ubuntu și instalați cerințele preliminare menționate în ghidul curent de auto-găzduire Jitsi.
Cum adaugi repozitoriile Prosody și Jitsi?
Jitsi folosește Prosody pentru semnalizarea XMPP. Ghidul oficial de pornire rapidă instruiește în prezent administratorii să adauge atât depozitul de pachete Prosody, cât și depozitul stabil Jitsi.
Nu înlocuiți aceste repozitorii cu un PPA arbitrar de la o terță parte. Utilizarea surselor pachetelor documentate de Jitsi reduce riscul de a combina pachete incompatibile Jitsi, Prosody și Ubuntu.
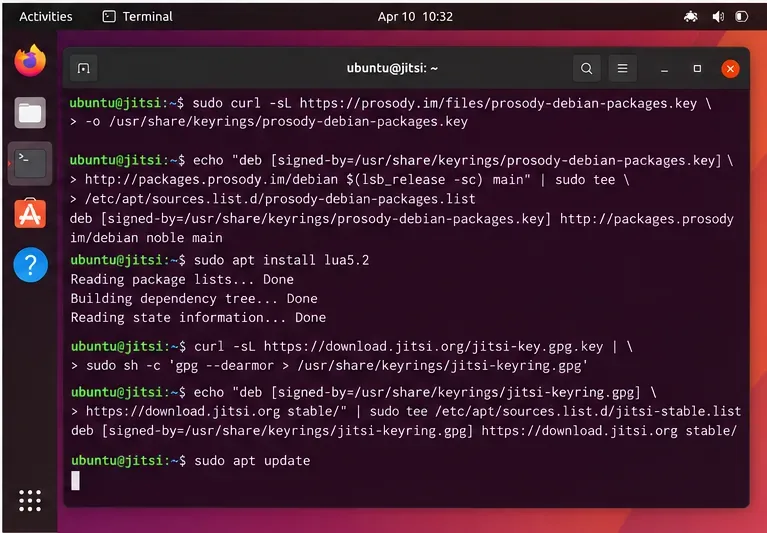
Adăugați sursele pachetului utilizate de ghidul de instalare Jitsi Debian și Ubuntu, apoi actualizați metadatele APT.
Ce porturi de firewall ar trebui deschise înainte de instalare?
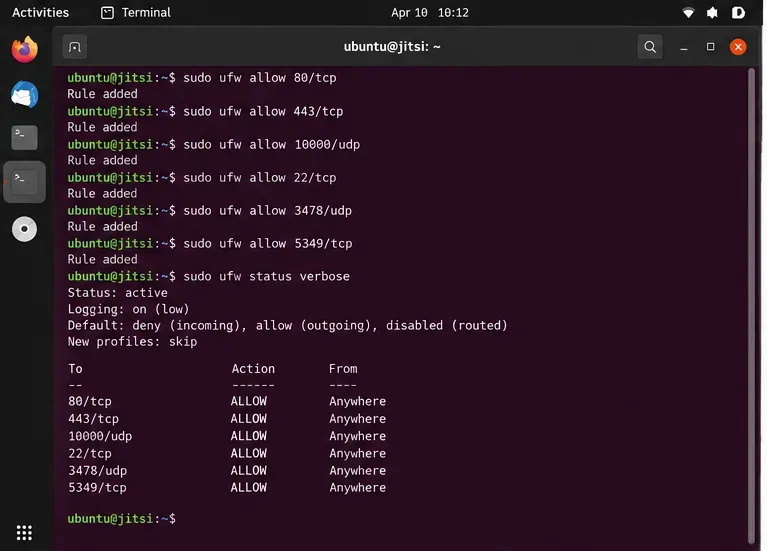
Deschideți porturile necesare înainte de a solicita certificatul, astfel încât validarea HTTP să poată ajunge la server și media să poată circula după instalare. Pentru UFW, ghidul Jitsi actual oferă aceste reguli:
Dacă SSH folosește un port diferit, permiteți acel port în loc să adăugați orbește TCP 22. Pe o mașină virtuală în cloud, duplicați regulile necesare în firewall-ul furnizorului sau în grupul de securitate. Pe un server din spatele unui router, redirecționați porturile necesare către gazda Ubuntu.
Deschideți porturile web, media, SSH, STUN și TURN documentate de Jitsi în UFW, ajustând regula SSH dacă serverul dvs. folosește un port non-standard.
Cum instalezi Jitsi Meet și alegi Let's Encrypt?
Instalați metapachetul din depozitul Jitsi:
sudo apt install jitsi-meet
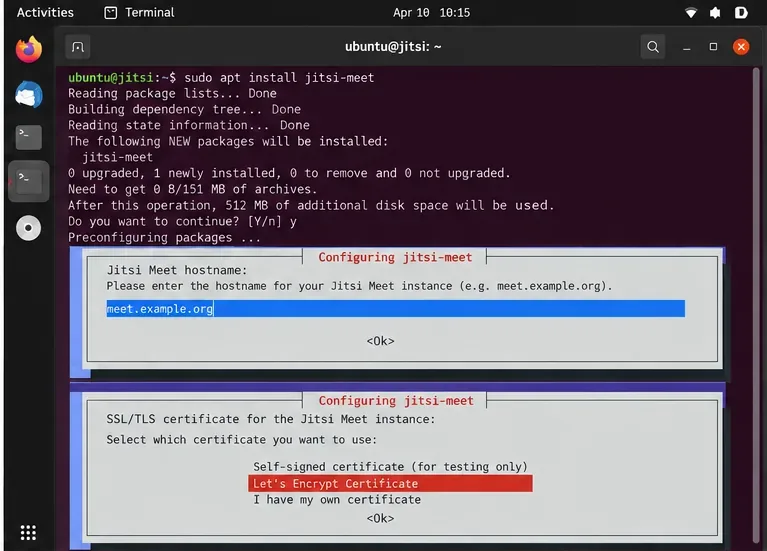
Programul de instalare solicită numele de gazdă Jitsi. Introduceți numele DNS public, de exemplu meet.example.org. Documentația actuală a Jitsi precizează că instalarea prezintă și opțiuni de certificat SSL/TLS și recomandă opțiunea Let's Encrypt. Selectați Let's Encrypt Certificate când este afișată opțiunea respectivă.
Acest lucru este preferabil tratării unui script de certificat mai vechi, independent, ca un pas universal. Ghidul actual de pornire rapidă centrează alegerea certificatului în fluxul de instalare a pachetului. Dacă pachetul instalat se comportă diferit față de documentația actuală, nu inventați o cale: verificați prompturile pachetului și documentația Jitsi specifică versiunii înainte de a modifica manual fișierele Nginx sau de certificat.
Introduceți numele gazdei întâlnirii publice în timpul configurării pachetului și alegeți opțiunea „Criptăm certificatul” atunci când programul de instalare îl prezintă.
Cum poți confirma că HTTPS și pagina de întâlnire funcționează?
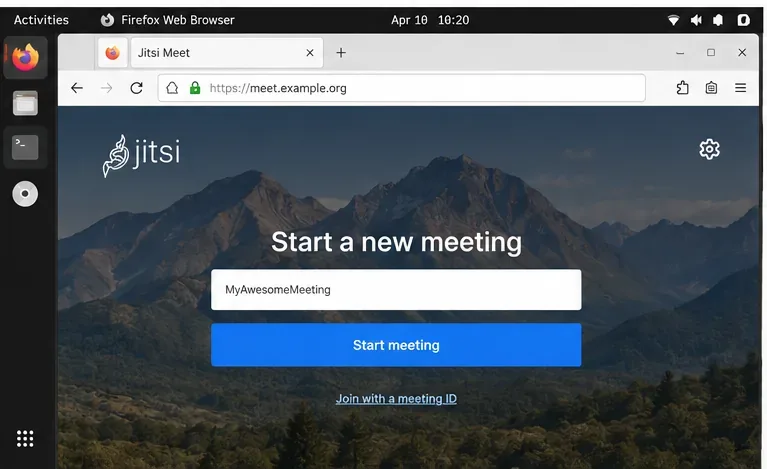
Deschideți https://meet.example.orgdintr-un browser extern serverului. O implementare reușită ar trebui să încarce pagina Jitsi Meet fără un avertisment privind certificatul browserului. Creați o cameră temporară și alăturați-vă acesteia de pe un al doilea dispozitiv sau rețea.
Testul pentru al doilea client contează deoarece încărcarea paginii de destinație dovedește doar că HTTPS funcționează. Nu dovedește că traficul media Jitsi Videobridge este accesibil. Dacă doi participanți se pot alătura, dar nu se pot auzi sau vedea unul pe celălalt, verificați mai întâi UDP 10000 și orice reguli NAT sau de firewall în cloud.
Încărcați adresa URL HTTPS publică și creați o întâlnire de test; un certificat Let's Encrypt valid ar trebui să evite avertismentele privind încrederea browserului.
Ce servicii ar trebui să verificați după instalare?
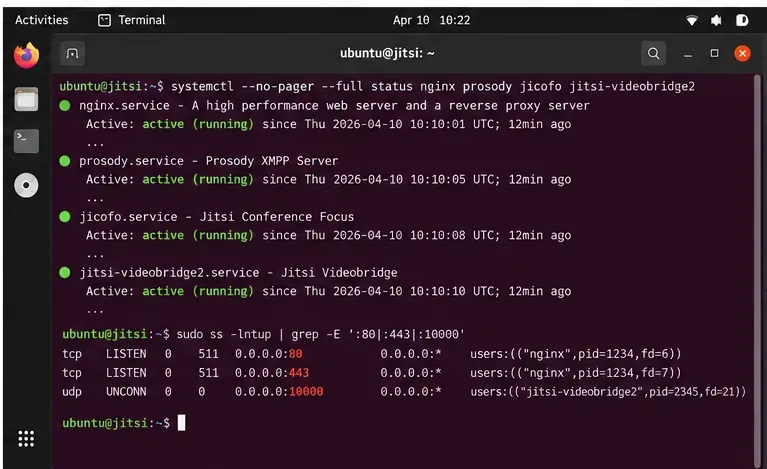
Jitsi Meet este alcătuit din mai multe componente, nu dintr-un singur serviciu monolitic. Printre componentele comune dintr-o instalare de pachete se numără Nginx, Prosody, Jicofo și Jitsi Videobridge. Verificați-le individual:
sudo systemctl --no-pager --full status nginx prosody jicofo jitsi-videobridge2
De asemenea, puteți inspecta socketurile de ascultare:
sudo ss -lntup | grep -E ':80|:443|:10000'
Dacă un serviciu nu este activ, citiți jurnalele sale înainte de a reinstala în mod repetat pachetele. Ghidul de pornire rapidă Jitsi îi îndrumă în mod specific pe administratori către /var/log/jitsi/jvb.log, /var/log/jitsi/jicofo.logși /var/log/prosody/prosody.logpentru depanare.
Verificați componentele individuale Jitsi și confirmați că socket-urile web și media așteptate ascultă după instalare.
Ce se întâmplă dacă serverul este în spatele NAT-ului?
Documentația Jitsi precizează că Videobridge ar trebui să se configureze automat la pornire atunci când serverul se află în spatele NAT, cu condiția ca porturile necesare să fie redirecționate. Dacă apelurile în trei eșuează în continuare, ghidul documentează o mapare statică a adreselor locale-publice în /etc/jitsi/videobridge/jvb.conf:
Folosește această opțiune doar atunci când se potrivește cu topologia rețelei tale. O mașină virtuală găzduită cu o adresă publică atribuită direct poate să nu necesite maparea, în timp ce o mașină virtuală privată în spatele unui NAT unu-la-unu sau al unui router de domiciliu poate necesita.
Ar trebui ca un server Jitsi cu acces la internet să permită oricui să creeze camere?
Nu neapărat. Instalarea implicită a pachetului permite oricui poate accesa serverul să inițieze o conferință. Pentru o organizație privată, o sală de clasă sau un serviciu intern, acest lucru poate fi prea permisiv. Documentația actuală a Jitsi recomandă configurarea accesului autentificat atunci când trebuie să restricționați cine poate crea săli. Tratați autentificarea ca pe un pas separat de consolidare după confirmarea implementării HTTPS de bază.
Listă de verificare rapidă pentru depanare
Simptom
Verifică mai întâi
Emiterea Let's Encrypt eșuează
Înregistrare DNS A, accesibilitate publică TCP 80 și dacă un alt serviciu deține deja porturile web așteptate.
Pagina Jitsi nu se încarcă
Starea Nginx, TCP 443, rezoluția DNS și erorile de instalare a pachetului.
Browserul afișează un avertisment privind certificatul
Numele de gazdă al certificatului trebuie să corespundă exact cu numele de gazdă Jitsi și să fie emis de o autoritate de certificare (CA) de încredere.
Doi utilizatori se alătură, dar nu au audio/video.
UDP 10000, reguli de firewall în cloud, redirecționare a routerului și mapare a adreselor NAT.
Aplicația mobilă nu se poate conecta
Confirmați că serverul utilizează un certificat de încredere; documentația Jitsi avertizează că clienții mobili nu acceptă o implementare autosemnată în configurarea normală.
Oricine poate crea întâlniri
Acesta este comportamentul implicit; configurați accesul autentificat dacă nu este acceptabil.
Cum ar trebui să arate o implementare reușită a Ubuntu 24.04?
Un rezultat sănătos este mai mult decât „instalarea finalizată”. Numele DNS ar trebui să fie rezolvat la adresa publică dorită, browserul ar trebui să încarce Jitsi prin HTTPS de încredere, componentele Nginx și Jitsi ar trebui să fie active, iar un al doilea participant ar trebui să poată face schimb de date audio și video. Dacă aceste verificări sunt satisfăcătoare, ați validat căile web, TLS, de semnalizare și media de bază care contează cel mai mult într-o implementare pe un singur server.