Acasă
» ADMIN. REȚEA
»
Cum se instalează ownCloud Infinite Scale cu Docker Compose pe Ubuntu
Cum se instalează ownCloud Infinite Scale cu Docker Compose pe Ubuntu
Terminați o instalare Docker Compose, rulați docker compose up -dși tot nu puteți accesa ownCloud. Acesta este cel mai frecvent model practic de eroare cu Infinite Scale: containerele pot exista, dar DNS, TLS, căile de stocare sau o valoare de mediu obligatorie împiedică stiva să devină utilizabilă.
Acest ghid folosește abordarea Docker Compose orientată spre producție, documentată de ownCloud pentru o implementare pe un singur server. Pagina actuală de documentație ownCloud este publicată în cadrul documentației de dezvoltare 9.0, dar precizează explicit că exemplul de producție descărcabil utilizează cea mai recentă versiune stabilă și indică în prezent ramura stabilă 8.2. Această distincție contează: nu copiați etichetele imaginilor de dezvoltare într-un server de producție decât dacă doriți intenționat o versiune de dezvoltare.
Configurația de mai jos este potrivită pentru utilizarea acasă și pentru organizațiile mici care doresc o instanță Infinite Scale în spatele unui proxy invers cu HTTPS. Presupune Ubuntu LTS, Docker Engine, pluginul Docker Compose, un domeniu pe care îl controlați și acces de administrator la server. Exemplul de producție ownCloud recomandă aproximativ 4-6 GB de RAM pentru serviciile activate implicit și necesită cel puțin domeniul ownCloud; integrările opționale de birou necesită propriile subdomenii.
Înainte de a începe: rezolvați mai întâi întrebările legate de rețea și stocare
Nu începeți prin a descărca fișierele Compose. Mai întâi confirmați elementele care sunt cel mai greu de remediat după ce stiva este deja în funcțiune:
DNS: numele de gazdă ales, cum ar fi ocis.example.com, trebuie să fie rezolvat la adresa IP publică a serverului.
Firewall și NAT: o instalare cu acces la internet necesită acces la TCP 80 și 443 pentru proxy-ul invers și fluxul de certificate. SSH pe TCP 22 este necesar în mod normal pentru administrare.
Stocare persistentă: Volumele gestionate de Docker sunt convenabile, dar sistemele de producție beneficiază de obicei de căi deliberate pentru configurație și datele utilizatorilor, astfel încât backup-urile și planificarea capacității sunt mai ușoare.
Expeditor de e-mail: exemplul documentat de ownCloud trebuie SMTP_SENDERconfigurat, chiar dacă nu ați configurat încă un retransmisor SMTP funcțional.
Punctul important nu este un număr de versiune specific afișat de aceste comenzi. Confirmați că ambele comenzi rulează cu succes și că Compose este disponibil ca docker compose. Ghidul ownCloud recomandă instalarea Docker din propriul depozit Docker, mai degrabă decât să vă bazați pe pachetele Docker încorporate în Ubuntu, care ar putea avea întârzieri.
Verificați dacă Docker Engine și pluginul Docker Compose sunt instalate înainte de a descărca stiva ownCloud.
2. Descărcați exemplul oficial stabil Compose
ownCloud oferă un exemplu complet de implementare Compose, în loc să le ceară administratorilor să inventeze o stivă de producție de la zero. La momentul verificării, documentația precizează că descărcarea curentă de producție se bazează pe stable-8.2ramură, deoarece documentația 9.0 este încă marcată ca fiind în curs de dezvoltare.
Fluxul de lucru oficial descarcă deployments/examples/ocis_fulldirectorul, transferă arhiva rezultată pe server și o extrage sub o cale precum /opt/compose/ocis/ocis_full. Numele exact al arhivei se poate schimba odată cu ramura stabilă, așa că folosiți linkul de descărcare afișat în documentația ownCloud curentă, în loc să introduceți codul hardcore al unui nume de fișier dintr-un tutorial mai vechi.
După extragere, accesați directorul de implementare și inspectați conținutul:
cd /opt/compose/ocis/ocis_full
ls -la
Ar trebui să vedeți fișierele Compose, directorul de configurare și .envfișierul furnizate de exemplu. Dacă actualizați un exemplu extras existent, faceți mai .envîntâi o copie de rezervă; ownCloud avertizează că extragerea unui pachet mai nou îl poate suprascrie.
3. Configurați fișierul .env cu atenție
Majoritatea problemelor la prima pornire provin din fișierul de mediu. Editați .envîn directorul extras și parcurgeți setările într-o ordine deliberată.
Setați domeniul public
Setați OCIS_DOMAINla numele de gazdă care rezolvă deja adresa serverului, de exemplu ocis.example.com. Dacă activați Collabora sau ONLYOFFICE, configurați și numele de gazdă documentate ale acestora. Nu utilizați un domeniu .envcare diferă de înregistrările DNS.
Pregătiți TLS
Pentru o implementare cu acces la internet, exemplul oficial folosește Traefik și Let's Encrypt. Setați TRAEFIK_ACME_MAILla o adresă de e-mail reală pe care o controlați. ownCloud recomandă utilizarea mai întâi a autorității de certificare (CA) de testare Let's Encrypt, confirmarea faptului că emiterea certificatelor funcționează și abia apoi trecerea la producție. Acest lucru reduce șansa de a atinge limitele de rată Let's Encrypt în timpul depanării.
Alegeți locațiile pentru date și configurații
Dacă doriți spațiu de stocare montat pe gazdă, setați OCIS_CONFIG_DIRși OCIS_DATA_DIRla căile persistente planificate. Asigurați-vă că sistemul de fișiere subiacent are suficientă capacitate și că procesul de backup include atât configurația, cât și datele.
Setați un expeditor SMTP
Definiți cel puțin SMTP_SENDER. Puteți adăuga gazda SMTP completă, portul, numele de utilizator, parola, metoda de autentificare și setările de securitate atunci când sunteți gata să trimiteți notificări.
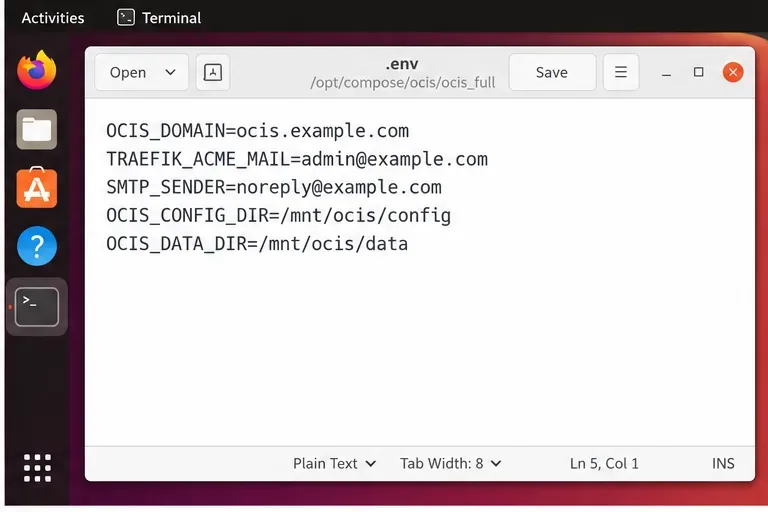
Fișierul central .env controlează domeniul, adresa de e-mail a contactului pentru certificat, expeditorul de e-mail și căile de stocare persistente.
4. Validați configurația Compose, apoi porniți stiva
Înainte de a extrage și porni containerele, cereți lui Compose să redea și să valideze configurația asamblată:
docker compose config
Dacă aceasta eșuează, corectați sintaxa sau variabilele lipsă înainte de a continua. Această verificare este mult mai rapidă decât diagnosticarea unei implementări parțial pornite.
Rulează configurația Docker Compose înainte de pornire, astfel încât problemele de sintaxă și variabile să fie detectate din timp.
Când configurația se redă cu succes, porniți implementarea în modul detașat:
docker compose up -d
Compose va extrage imaginile necesare și va porni serviciile definite de exemplu. La prima rulare, acest lucru poate dura mai mult, deoarece imaginile trebuie descărcate și este posibil să fie solicitate certificate.
Porniți stiva configurată ownCloud Infinite Scale cu docker compose up -d.
Dacă prima pornire eșuează, depanați de la cea mai ușoară la cea mai dificilă
Verificați starea containerului
Începeți cu vizualizarea Compunere în loc să ghiciți ce serviciu a eșuat:
docker compose ps -a --format "table {{.Service}} {{.State}} {{.ID}}"
Un serviciu care se închide în mod repetat este mai util decât o eroare de browser, deoarece restrânge problema la un singur container.
Citiți jurnalele Traefik pentru probleme legate de certificate
Ghidul ownCloud recomandă în mod specific verificarea mai întâi a Traefik atunci când HTTPS nu funcționează. Cauzele tipice includ o adresă de e-mail de contact ACME nevalidă, porturi 80/443 închise sau DNS care returnează NXDOMAIN sau indică adresa IP greșită. După corectarea unei probleme ACME, urmați instrucțiunile oficiale pentru eliminarea doar a volumului de certificat care conține datele de testare eșuate. Nu ștergeți toate volumele.
Verificați jurnalele serviciului ownCloud
Găsiți ID-ul containerului cu docker compose ps, apoi inspectați jurnalele sale:
docker logs -f <container_id>
Procesul de inițializare poate crea configurația inițială la prima rulare. ownCloud documentează modelul de comandă ocis init || true; ocis serverpentru implementările Compose, astfel încât inițializarea este omisă atunci când configurația există deja.
Nu folosiți docker compose down -v în mod casual
Pentru a opri implementarea, utilizați:
docker compose down --remove-orphans
Nu adăugați volume -vdecât dacă doriți intenționat să eliminați volume. ownCloud avertizează explicit că acest lucru poate șterge datele de implementare. Dacă un volum de certificat de unică folosință trebuie eliminat în timpul depanării TLS, ștergeți selectiv acel volum.
Cum se verifică dacă instalarea este într-adevăr completă
O verificare reușită docker compose up -deste doar o singură verificare. Verificați rezultatul la patru niveluri:
DNS: numele public de gazdă se rezolvă la adresa corectă a serverului.
TLS: browserul ajunge la site prin HTTPS fără un avertisment privind certificatul. Dacă ați utilizat în mod deliberat CA-ul de testare Let's Encrypt, verificați mai întâi certificatul de testare, apoi treceți la producție conform documentelor.
Containere:docker compose ps -a afișează serviciile așteptate care rulează, în loc să repornească sau să se încheie.
Aplicație: puteți deschide adresa URL configurată ownCloud, vă puteți conecta cu acreditările inițiale de administrator pe care le-ați setat sau recuperat, puteți crea un folder și puteți încărca un mic fișier de test.
Pentru o implementare nouă, documentația precizează că numele de utilizator implicit al administratorului este admin, parola putând fi setată manual în timpul configurării sau obținută prin intermediul procedurilor documentate de jurnal de pornire/resetare. Schimbați prompt parola inițială și nu lăsați o instalare de producție cu o credențiale implicite cunoscute.
După ce serviciul de fișiere de bază funcționează, adăugați componente opționale de colaborare sau integrări mai avansate. Acest lucru după ce implementarea de bază este corespunzătoare face depanarea mult mai ușoară, deoarece o eroare într-o suită de birou, un furnizor de identitate extern sau un serviciu antivirus nu mai este amestecată cu problemele de bază DNS și TLS.
Note de întreținere pentru o implementare stabilă
Înainte de o actualizare, faceți o copie de rezervă a datelor și configurației și citiți notele de migrare specifice versiunii. Documentația ownCloud face distincția între actualizările de rutină ale imaginilor și upgrade-urile care pot necesita modificări de configurație. O secvență obișnuită de întreținere este oprirea stivei, extragerea imaginilor și repornirea cu curățarea orfanilor, dar ar trebui să consultați totuși ghidul de actualizare specific versiunii înainte de a schimba versiunile.
Pentru un server de producție, monitorizați și utilizarea discului. Volumele gestionate de Docker sunt ușor de utilizat la început, dar creșterea spațiului de stocare vă poate surprinde atunci când sistemul de operare și fișierele utilizatorului partajează același sistem de fișiere. Dacă vă așteptați la date substanțiale, utilizați căi de stocare dedicate de la început sau migrați-le folosind procedura documentată pentru volum și proprietatea corectă pentru utilizatorul containerului.