Acasă
» ADMIN. REȚEA
»
Cum se remediază avertismentul de sesiune „Nu se poate verifica identitatea” în Element
Cum se remediază avertismentul de sesiune „Nu se poate verifica identitatea” în Element
Dacă Element afișează un avertisment „Imposibil de verificat identitatea” sau un avertisment similar pentru sesiune, cea mai sigură soluție este să verificați sesiunea curentă din Toate setările > Sesiuni . Folosiți fie o altă sesiune Element deja verificată, fie cheia de recuperare. Nu resetați identitatea criptografică decât dacă nu aveți o sesiune verificată și o cheie de recuperare funcțională, deoarece resetarea poate face inaccesibil istoricul mesajelor criptate mai vechi.
Documentația actuală a Element folosește formulări precum sesiune neverificată , Dispozitiv neverificat și Verificare sesiune . Textul exact de avertizare poate diferi între versiunile și platformele Element, așa că acest ghid se concentrează pe starea subiacentă verificată, mai degrabă decât pe o singură etichetă.
Soluție rapidă: verificați sesiunea Element curentă
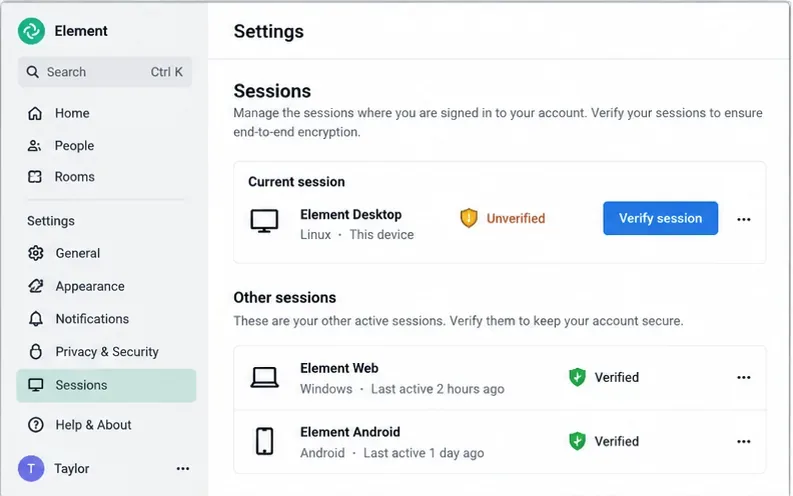
Pe Element Web sau Element Desktop, deschideți meniul profilului, alegeți Toate setările și selectați Sesiuni . În secțiunea Sesiunea curentă , căutați sesiunea pe care o utilizați în prezent. Documentația de asistență actuală a Element precizează că o sesiune curentă verificată ar trebui să afișeze un scut verde.
Deschide Toate setările, alege Sesiuni și identifică sesiunea curentă neverificată înainte de a începe verificarea.
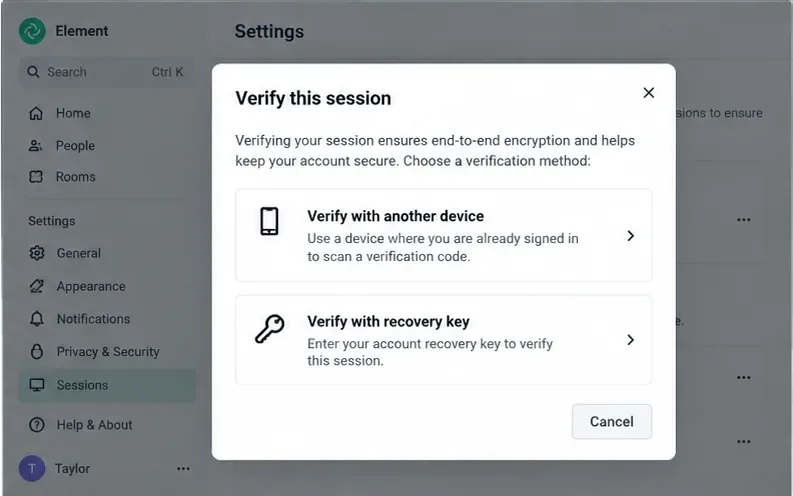
Dacă sesiunea curentă nu este verificată, selectați Verificare sesiune . Elementul documentează două modalități normale de finalizare a verificării: aprobarea noii sesiuni de pe un alt dispozitiv verificat sau utilizarea unei chei de recuperare.
Alegeți un alt dispozitiv verificat atunci când este disponibil unul sau utilizați cheia de recuperare stocată pentru contul dvs. Matrix.
Opțiunea 1: verificare cu o altă sesiune de încredere
Aceasta este de obicei cea mai bună alegere atunci când încă aveți Element deschis pe un telefon, un alt browser sau un alt computer care este deja verificat. Mențineți dispozitivul verificat online și deschis, apoi începeți verificarea din sesiunea neverificată. Urmați instrucțiunile de pe ambele dispozitive și comparați informațiile de verificare afișate de Element. Aprobați doar atunci când valorile se potrivesc.
Această metodă se potrivește unui exemplu comun: te conectezi la Element Desktop pe un laptop nou în timp ce Element X de pe telefon este deja verificat. Telefonul poate stabili că noua sesiune pe laptop îți aparține fără a fi nevoie să tastezi cheia de recuperare.
Opțiunea 2: verificați cu cheia de recuperare
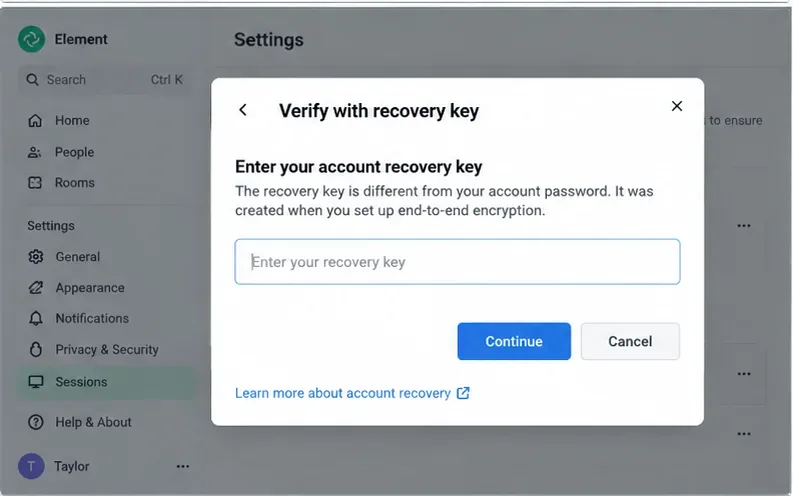
Dacă nu aveți un dispozitiv verificat, dar ați salvat cheia de recuperare, alegeți Verificare cu cheia de recuperare și introduceți cheia respectivă când vi se solicită. Element menționează în mod explicit că o cheie de recuperare este separată de parola contului dvs. Parola dvs. obișnuită dovedește că vă puteți conecta la cont; cheia de recuperare este utilizată pentru a recupera sau confirma identitatea criptografică și accesul la datele criptate asociate cu acel cont.
Introduceți cheia de recuperare doar în clientul Element de încredere pe care intenționați să îl utilizați; aceasta este diferită de parola contului.
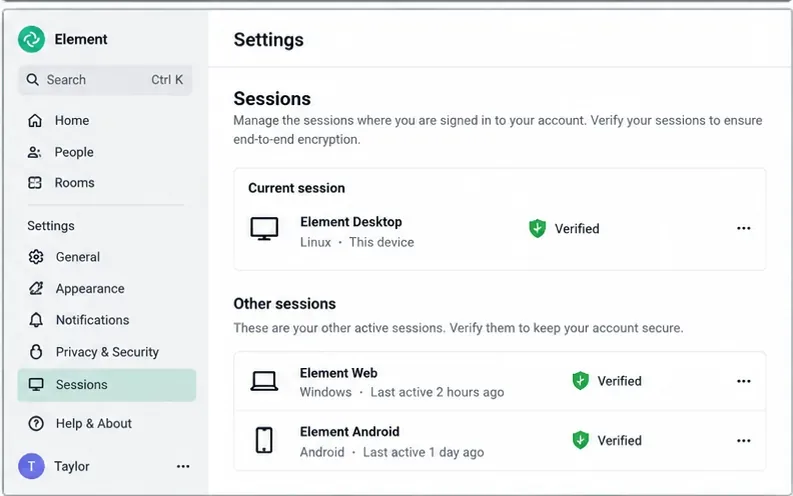
După verificarea cu succes, reveniți la Toate setările > Sesiuni . Sesiunea curentă ar trebui să fie afișată ca verificată, de obicei cu scutul verde descris în documentația Element.
Confirmați că sesiunea curentă este marcată ca Verificată după finalizarea fluxului de verificare.
Ce înseamnă de obicei avertismentul
În Matrix, fiecare conectare este tratată ca o sesiune sau un „dispozitiv” separat, chiar și atunci când au loc două conectări pe același computer fizic. De exemplu, Element Web în Chrome și Element Desktop pe același laptop pot apărea ca două sesiuni diferite. Un profil de browser nou poate crea, de asemenea, o altă sesiune.
Verificarea conectează sesiunea respectivă la identitatea criptografică a contului dvs. Acest lucru este important pentru criptarea end-to-end, deoarece Element folosește verificarea încrucișată pentru a distinge sesiunile pe care le-ați aprobat de sesiunile care posedă doar credențiale de conectare valide.
Așadar, un avertisment privind verificarea identității nu înseamnă automat că parola este greșită și nu dovedește în sine că a fost compromis contul. Înseamnă că sesiunea curentă nu a atins starea de verificare de încredere așteptată de Element. Acțiunea corectă este să inspectați pagina Sesiuni, să verificați sesiunile pe care le recunoașteți și să eliminați sau să deconectați sesiunile pe care nu le recunoașteți.
Alegeți soluția care se potrivește situației dumneavoastră
Situaţie
Acțiune recomandată
De ce
Ai o altă sesiune Element verificată
Verificați sesiunea curentă de pe dispozitivul respectiv
Aceasta vă păstrează identitatea criptografică existentă și este de obicei calea cea mai puțin perturbatoare.
Aveți o cheie de recuperare funcțională
Folosește Verificare cu cheia de recuperare
Cheia de recuperare poate verifica o nouă sesiune și poate restaura accesul la materialul de criptare protejat.
Nu aveți nici o sesiune verificată, nici o cheie de recuperare.
Folosește calea de recuperare/resetare documentată „Nu se poate confirma” numai după ce ai înțeles consecințele.
Element avertizează că resetarea identității criptografice poate duce la pierderea accesului la istoricul mesajelor criptate anterioare.
Vedeți o sesiune pe care nu o recunoașteți
Nu-l verificați; deconectați-l sau eliminați-l și securizați contul
Verificarea ar trebui acordată doar sesiunilor pe care le controlezi.
Dacă un alt dispozitiv verificat nu primește solicitarea de verificare
Mai întâi, confirmați că celălalt dispozitiv este într-adevăr verificat, nu doar conectat. Pe Element Web/Desktop, documentația actuală a Element recomandă verificarea tuturor setărilor > Sesiunilor și căutarea scutului verde pe sesiunea respectivă. Dacă dispozitivul mai vechi este el însuși neverificat, nu poate servi drept ancoră de încredere așa cum vă așteptați.
Apoi, mențineți ambii clienți online și încercați din nou verificarea din sesiunea neverificată. Dacă puteți utiliza o cheie de recuperare cunoscută ca fiind bună, aceasta este o alternativă practică atunci când fluxul interactiv de la dispozitiv la dispozitiv nu se finalizează.
De asemenea, distingeți o problemă de verificare a sesiunii de o problemă de conectare la server, SSO sau rețea. Dacă nu vă puteți conecta deloc, problema este mai devreme în lanțul de autentificare. Dacă vă puteți conecta, dar sesiunea rămâne neverificată, se aplică pașii din acest articol.
Dacă cheia de recuperare este respinsă sau lipsește
Nu înlocui parola contului Element cu cea a contului tău decât dacă interfața o solicită în mod specific. Documentația de asistență Element precizează că cheia de recuperare este separată de parola contului.
Dacă credeți că ați salvat o cheie de recuperare, dar nu sunteți sigur dacă încă funcționează, Element recomandă testarea acesteia conectându-vă la Element Web într-un alt browser și încercând să verificați noua sesiune cu cheia. Dacă aveți în continuare un dispozitiv verificat, puteți utiliza și dispozitivul respectiv de încredere pentru a crea sau înlocui cheia de recuperare din setările de criptare.
Dacă ați pierdut cheia de recuperare și nu mai aveți sesiuni verificate, ultima soluție documentată de Element este resetarea identității criptografice. Tratați acest lucru ca pe o operațiune de recuperare, nu ca pe un pas de depanare de rutină. Element precizează că, după această resetare, puteți pierde accesul la istoricul mesajelor criptate anterioare, iar contactele pot fi notificate că identitatea dvs. s-a schimbat.
Ce se poate face cu sesiunile vechi sau necunoscute
Verificarea nu este un motiv pentru a aproba fiecare intrare din lista Sesiuni. Verificați lista pentru browsere vechi, telefoane scoase din uz, instalări anterioare sau dispozitive pe care nu le recunoașteți. Păstrați sesiunile pe care încă le controlați și de care aveți nevoie. Deconectați sesiunile care sunt învechite sau suspecte în loc să le verificați.
Acest lucru este important mai ales dacă avertismentul a apărut pe neașteptate fără o conectare recentă. O explicație normală poate fi un nou profil de browser, spațiul de stocare golit din browser sau o instalare nouă a desktopului, dar o sesiune nefamiliară necesită atenție la securitatea contului.
De ce este importantă remedierea acestui lucru, chiar dacă chat-urile criptate funcționează și astăzi
Element și ecosistemul Matrix înăspresc modul în care sunt tratate sesiunile neverificate. Documentația actuală de verificare a dispozitivelor de la Element precizează că data implementării pentru excluderea dispozitivelor nesecurizate a fost amânată și urmează să fie stabilită, fiind promisă o notificare cu o lună înainte de stabilirea datei. Matrix a documentat, de asemenea, trecerea la netrimiterea de mesaje criptate către dispozitive nesemnate încrucișat.
Concluzia practică este simplă: nu vă bazați pe faptul că o sesiune neverificată va continua să se comporte exact așa cum se comportă astăzi. Verificați sesiunile pe care le utilizați în mod activ, păstrați o cheie de recuperare stocată în siguranță și eliminați sesiunile pe care nu le mai controlați.
Listă de verificare
Deschide Toate setările > Sesiuni în Element Web sau Desktop.
Confirmați care intrare este sesiunea curentă.
Verificați-l cu un alt dispozitiv deja verificat, atunci când este posibil.
Altfel, folosește cheia de recuperare salvată.
Confirmați că sesiunea curentă arată starea verificată/verde.
Nu verificați sesiunile necunoscute.
Resetează identitatea criptografică numai dacă nu mai există nicio sesiune verificată sau o cheie de recuperare funcțională.
După recuperare, salvați o nouă cheie de recuperare într-un loc sigur.