Acasă
» ADMIN. REȚEA
»
Remediați calitatea apelurilor video Nextcloud Talk și conexiunea la serverul TURN
Remediați calitatea apelurilor video Nextcloud Talk și conexiunea la serverul TURN
Problemele legate de apelurile Nextcloud Talk sunt adesea descrise ca fiind „calitate video slabă”, dar cauzele care stau la baza apelurilor nu sunt toate aceleași. Un utilizator poate avea suficientă lățime de bandă și totuși nu se poate conecta deoarece un firewall blochează traficul WebRTC peer-to-peer. Un alt apel se poate conecta cu succes prin TURN, dar se poate simți mai lent deoarece toate fișierele media sunt transmise. O întâlnire mai mare poate avea dificultăți chiar și cu un server TURN perfect funcțional, deoarece implementarea utilizează în continuare topologia peer-to-peer încorporată în loc de backend-ul de înaltă performanță.
Prin urmare, cea mai utilă abordare de depanare este separarea conectivității , a căii media și a scalabilității . Începând cu 6 octombrie 2026, documentația Talk din amonte a Nextcloud descrie în continuare TURN ca soluție de rezervă atunci când conectivitatea WebRTC directă nu este posibilă și recomandă portul 443 pentru compatibilitate maximă. De asemenea, se menționează că un server TURN poate fi în continuare necesar atunci când este utilizat backend-ul de înaltă performanță. Consultați documentația oficială Nextcloud Talk TURN și ghidul oficial de configurare coturn pentru Talk .
Ce ar trebui să remediați mai întâi: lățimea de bandă, TURN sau backend-ul de înaltă performanță?
Folosește modelul de simptome pentru a alege următoarea acțiune în loc să modifici mai multe setări simultan.
Simptom
Cea mai probabilă zonă
Prima acțiune
Compromis
Apelul funcționează pe o rețea, dar eșuează din rețeaua unei companii sau a unui hotel.
Firewall, NAT sau lipsă a unei soluții de rezervă TURN
Verificați TURN prin UDP/TCP și, acolo unde este necesar, TLS pe portul 443
Retransmiterea îmbunătățește accesibilitatea, dar consumă lățime de bandă TURN și poate adăuga latență.
Apelurile între două persoane sunt în regulă, apelurile mai lungi devin instabile
Topologia apelurilor și încărcarea clientului/încărcarea CPU-ului
Evaluați backend-ul de înaltă performanță Nextcloud Talk
Mai multă infrastructură, dar o scalare mai bună pentru apelurile cu mai mulți participanți
Videoclipul se conectează, dar este pixelat sau se blochează
Pierdere de pachete, latență, Wi-Fi, capacitate de uplink sau puncte finale supraîncărcate
Testați dintr-o rețea cu fir sau despre care se știe că funcționează înainte de a schimba TURN
TURN nu poate crea lățime de bandă care nu este disponibilă
Testul TURN eșuează chiar dacă coturn rulează
Nepotrivire secretă, firewall, mapare NAT, DNS sau porturi de retransmisie
Verificați acreditările, maparea IP-urilor publice și intervalul de retransmisie
Deschiderea unui interval mare de relee este mai simplă; restrângerea acestuia reduce porturile expuse, dar necesită o planificare deliberată a capacității.
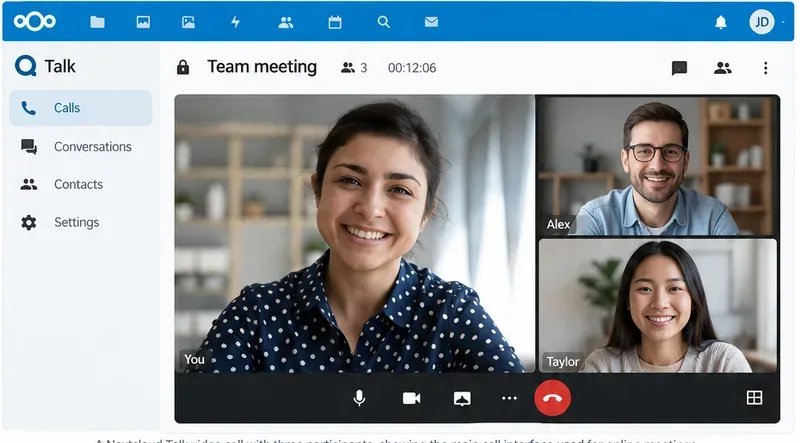
O configurație reprezentativă a apelurilor de grup Talk. Dacă apelurile mici funcționează, dar apelurile mai mari se degradează, investigați topologia și încărcarea terminalelor în loc să presupuneți că TURN va rezolva problema singur.
Pasul 1: identificați dacă eroarea este legată de conectivitate sau de calitatea media
Începeți cu două teste scurte. Mai întâi, efectuați un apel între doi clienți aflați în rețele necomplicate, cum ar fi două conexiuni normale de bandă largă. Apoi, repetați procesul dintr-o rețea restrictivă, cum ar fi Wi-Fi-ul corporativ, un VPN sau un hotspot mobil. Dacă doar rețeaua restrictivă eșuează, TURN este un suspect puternic. Dacă ambele apeluri se conectează, dar calitatea video este slabă, colectați dovezi ale rețelei și ale dispozitivului înainte de a modifica arhitectura releului.
Secvența de conectare documentată de Nextcloud încearcă mai întâi conectivitatea directă peer-to-peer, folosește STUN pentru a descoperi adrese accesibile și se bazează pe TURN atunci când nu se poate stabili o cale directă. Aceasta înseamnă că TURN este în primul rând o soluție de rezervă pentru conectivitate , nu un amplificator universal al calității video. O cale retransmisă poate fi mai fiabilă, dar este și mai lungă și transferă lățimea de bandă media pe serverul TURN.
Pasul 2: configurați coturn pentru Nextcloud Talk
Pentru implementările auto-găzduite, coturn este cea mai comună implementare TURN documentată de Nextcloud. Nextcloud recomandă autentificarea cu secret partajat pentru această integrare. Generați un secret aleatoriu puternic și utilizați aceeași valoare atât în setările de administrare coturn, cât și în cele din Talk.
openssl rand -hex 32
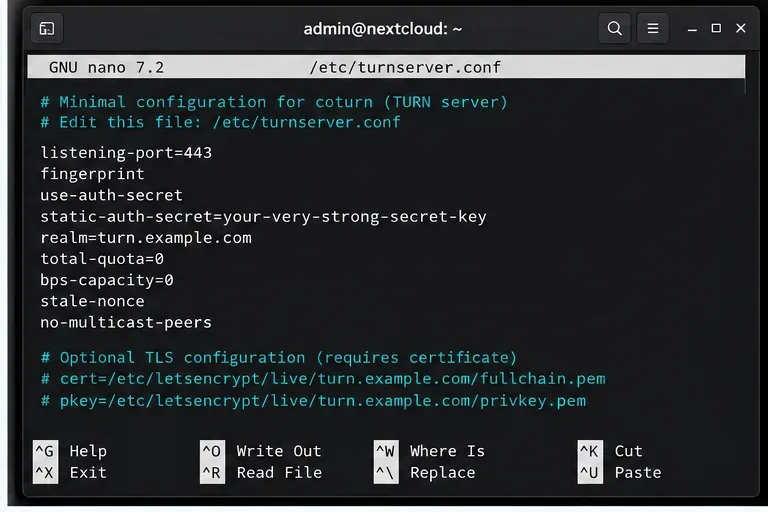
O configurație minimă include în mod normal un port de ascultare, amprentare digitală, autentificare cu secret partajat, o zonă și restricții peer. Locația exactă a fișierului depinde de sistemul de operare și de pachet. O configurație reprezentativă este:
Versiunile mai vechi de coturn pot necesita opțiuni de care versiunile mai noi nu mai au nevoie, așa că nu copiați orbește o configurație veche. Documentul Nextcloud coturn întreținut etichetează explicit directivele dependente de versiune. Verificați versiunea coturn instalată în raport cu instrucțiunile actuale ale Nextcloud coturn .
Dacă coturn se află în spatele NAT-ului, configurați corect maparea adreselor sale public-private. Referința de configurare proprie a Coturn explică maparea external-ipși necesită ca porturile de retransmisie să fie mapate consecvent prin NAT. Consultați exemplul de configurare coturn din amonte .
Exemple de elemente de configurare coturn pentru Nextcloud Talk: portul 443, autentificarea cu secret partajat, setările realm și căile opționale de certificat TLS.
UDP, TCP sau TLS: pe care ar trebui să îl activați?
Pentru mediile în timp real, UDP este de obicei transportul preferat deoarece evită comportamentul de retransmisie TCP și blocarea capului de linie. Cu toate acestea, unele rețele de întreprinderi și de oaspeți blochează complet UDP. TCP sau TURN peste TLS pot oferi o soluție de rezervă funcțională prin rețele care permit doar trafic de tip web.
Pentru o accesibilitate maximă, Nextcloud recomandă ascultarea pe portul 443 și acceptă TURN/TLS. Utilizarea ambelor porturi turn:îmbunătățește turns:compatibilitatea, dar implică și gestionarea certificatelor și a căilor de transport suplimentare. Dacă toți utilizatorii se află în rețele controlate unde se știe că UDP funcționează, un design mai simplu, bazat pe UDP, ar putea fi mai ușor de utilizat. Dacă utilizatorii se conectează în mod regulat de la hoteluri, sedii ale clienților, birouri închise sau VPN-uri, soluția de rezervă TCP/TLS merită de obicei configurația suplimentară.
Pasul 3: deschideți corect porturile de ascultare și de retransmitere
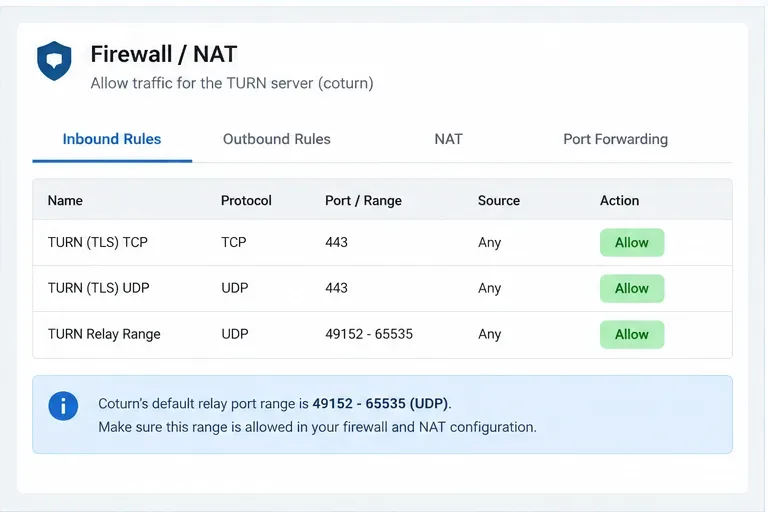
O greșeală frecventă este deschiderea doar a portului de ascultare TURN. Clientul contactează mai întâi coturn pe ascultătorul său, dar coturn alocă și puncte finale de retransmisie pentru media. Setările implicite ale Coturn în amonte utilizează porturi UDP 49152-65535pentru alocările de retransmisie. Dacă intervalul respectiv este blocat de firewall-ul gazdă, grupul de securitate cloud, routerul în amonte sau dispozitivul NAT, autentificarea poate reuși în timp ce media eșuează în continuare.
Puteți păstra intervalul implicit de relee sau îl puteți reduce în mod deliberat cu min-portși max-port. Compromisul este simplu: un interval larg este simplu din punct de vedere operațional și oferă o capacitate de alocare suficientă; un interval îngust este mai ușor de descris în politica de firewall, dar poate deveni un blocaj de capacitate dacă prea multe relee simultane au nevoie de porturi. Dimensionați un interval redus din concurența așteptată, în loc să alegeți un număr mic arbitrar.
Dacă gazda TURN are o adresă privată în spatele unui router, păstrați maparea porturilor unu-la-unu pentru intervalul de retransmisie selectat și setați maparea adresei publice în coturn. Dacă gazda are o adresă IP publică direct pe interfața sa, pasul de mapare NAT este inutil.
Planificarea firewall-ului pentru coturn: permiteți listener-ul TURN și intervalul configurat de relee. Intervalul afișat este valoarea implicită documentată a coturn, nu o valoare obligatorie.
Pasul 4: adăugați serverul TURN în Nextcloud Talk
Deschideți zona de administrare Nextcloud și accesați setările Talk. Adăugați serverul TURN folosind gazda și portul simple, nu un URL http://`sau` https://. Documentația actuală Talk a Nextcloud precizează că schema TURN este selectată separat, deci câmpul `server` ar trebui să aibă forma turn.example.com:443.
Introduceți același secret partajat configurat în coturn și activați protocoalele pe care serverul le acceptă de fapt. Dacă utilizați TLS, selectați schema TURN corespunzătoare și asigurați-vă că certificatul se potrivește cu numele de gazdă TURN. De asemenea, puteți utiliza propriul serviciu TURN ca server STUN, ceea ce simplifică gestionarea gazdei, deși păstrarea separată a STUN și TURN poate fi utilă atunci când doriți domenii de eroare independente sau relee distribuite geografic.
Nu expuneți secretul partajat în capturi de ecran, tichete sau exemple publice de configurare. Nextcloud îl folosește pentru a obține acreditări TURN temporare pentru clienți.
Pasul 5: testați candidații ICE, apoi testați dintr-o rețea restrictivă
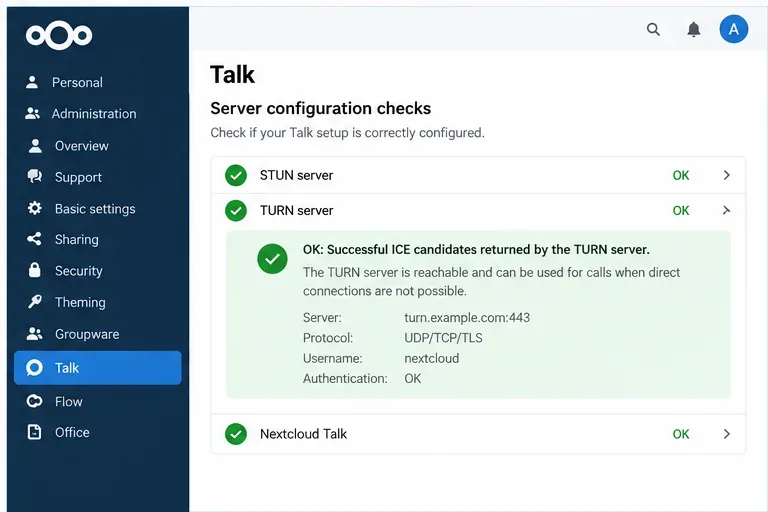
După salvarea configurației Talk, utilizați verificarea administrativă care verifică dacă serverul TURN returnează candidați ICE utilizabili. Un rezultat pozitiv dovedește că browserul a putut obține candidați funcționali de la serviciul TURN configurat. Nu dovedește că fiecare rețea de utilizatori, fiecare cale de retransmitere și fiecare apel mare vor funcționa bine.
Repetați un apel real de la cel puțin o rețea restrictivă. Acest lucru este important deoarece o verificare pe partea serverului poate trece în timp ce o rețea de utilizator blochează în continuare UDP, rezoluția DNS sau un anumit transport. Dacă UDP eșuează, dar TCP/TLS pe 443 reușește, păstrați calea de rezervă. Dacă toate căile eșuează, inspectați jurnalele firewall-ului, jurnalele coretur, DNS, validitatea certificatului, secretul partajat și maparea NAT.
O verificare reușită a candidatului ICE este un semnal puternic de configurare, dar apelurile reale din rețele restrictive sunt totuși necesare pentru a verifica accesibilitatea end-to-end.
Când ar trebui să adăugați backend-ul de înaltă performanță?
TURN și Backend-ul de înaltă performanță rezolvă diferite probleme. TURN retransmite traficul atunci când clienții nu pot stabili calea WebRTC necesară. Backend-ul de înaltă performanță schimbă modul în care este gestionat conținutul media cu mai mulți participanți, astfel încât fiecare participant să nu fie nevoit să încarce un flux separat pentru fiecare alt participant.
Interfața Talk proprie a Nextcloud avertizează că rularea fără Backend-ul de înaltă performanță este destinată doar apelurilor foarte mici, descrise în mod obișnuit în proiect ca fiind de aproximativ doi până la trei participanți. Dacă problema apare doar pe măsură ce numărul de participanți crește, adăugarea TURN poate face mai mulți clienți accesibili, dar nu va elimina încărcarea peer-to-peer și încărcarea CPU-ului. Consultați cerințele de sistem Nextcloud Talk și îndrumările proiectului pentru Backend-ul de înaltă performanță înainte de a scala apelurile de grup.
Chiar și cu backend-ul de înaltă performanță, mențineți TURN disponibil atunci când utilizatorii se conectează din rețele restricționate. Nextcloud documentează un interval media WebRTC implicit 20000-40000pentru backend și menționează în mod specific că un client limitat la portul 443 poate necesita în continuare TURN pentru a retransmite pachete către acel interval backend.
TURN auto-găzduit vs. TURN gestionat
Opţiune
Avantaje
Costuri și limite
Cea mai bună potrivire
Retur auto-găzduit
Control deplin, cale de date sub administrarea dvs., configurare previzibilă
Operați certificate, actualizări, monitorizare, lățime de bandă, politică de firewall și capacitate geografică.
Organizații cu competențe de infrastructură sau cerințe stricte de control
TURN gestionat
Efort operațional redus și o acoperire geografică potențial mai ușoară
Costul serviciului continuu și conținutul media pot trece prin intermediul unui furnizor terț de retransmisie
Echipe care prioritizează simplitatea operațională și acoperirea multi-regională
Fără ROTARE
Cel mai mic cost al serverului și cea mai scurtă cale atunci când WebRTC direct funcționează întotdeauna
Apelurile pot eșua pe NAT-uri simetrice și firewall-uri restrictive
Medii controlate în care rețelele clienților sunt cunoscute și testate
Listă de verificare practică pentru reglare
Preferați WebRTC direct atunci când este posibil. De obicei, minimizează costul retransmiterii și latența.
Furnizați TURN pentru fiabilitate. Tratați-l ca o cale de rezervă pentru condiții dificile de NAT și firewall.
Folosește mai întâi UDP și TCP/TLS pentru compatibilitate. Portul 443 este cea mai prietenoasă opțiune de ascultare pentru firewall, recomandată de Nextcloud.
Deschide intervalul de retransmisie, nu doar listener-ul. Potrivește regulile firewall și NAT cu configurația min-port/ actuală max-port.
Monitorizați lățimea de bandă TURN. Apelurile retransmise pot muta trafic media substanțial prin gazda TURN, așa că capacitatea rețelei contează adesea mai mult decât procesorul.
Separați problemele de scalare de problemele de conectivitate. Pentru întâlniri mai mari, evaluați Backend-ul de înaltă performanță în loc să forțați mai mult trafic prin TURN.
Validați din rețele reale ale utilizatorilor. Este necesar un test ICE, dar rețelele hoteliere, corporative, VPN și mobile se pot comporta diferit.
Concluzie
Dacă Nextcloud Talk funcționează pe unele rețele, dar nu pe altele, configurați un serviciu TURN accesibil corespunzător și verificați listener-ul, secretul partajat, maparea NAT și porturile de retransmisie. Dacă apelurile se conectează, dar calitatea este slabă, măsurați mai întâi rețeaua clientului și încărcarea endpoint-ului, deoarece TURN poate adăuga latență în loc să o elimine. Dacă problema crește odată cu numărul de participanți, soluția arhitecturală mai potrivită este de obicei Backend-ul de înaltă performanță, TURN reținut ca și cale de compatibilitate pentru rețelele restricționate.