Acasă
» ADMIN. REȚEA
»
Remediați eroarea 404 a consolei de administrare Zimbra negăsită după reînnoirea SSL
Remediați eroarea 404 a consolei de administrare Zimbra negăsită după reînnoirea SSL
Exemplu ilustrativ, nu un incident real: Jordan administrează un server Zimbra fictiv la mail.example.com. După reînnoirea certificatului SSL/TLS, Jordan deschide un favorit salvat în Consola de administrare și primește o pagină „404 Not Found” (Negăsit). Reînnoirea poate fi legată, dar un mesaj de eroare 404 nu dovedește în sine că certificatul este invalid. Este posibil ca adresa să ajungă la un port, proxy, nume de gazdă sau rută URL greșite.
Pentru acest exemplu, cea mai sigură ordine a lui Jordan este să confirme adresa URL dorită a Consolei de Administrare, să testeze separat punctele de acces directe și proxy, să verifice starea serviciului Zimbra și certificatele implementate și abia apoi să reimplementeze sau să repornească o componentă dacă există dovezi în acest sens. Folosește instrucțiunile specifice versiunii instalării tale: Porturile Zimbra și procedurile de certificare pot varia în funcție de versiune și de utilizarea de către server a proxy-ului Zimbra, a unui echilibrator de încărcare separat sau a unui proxy invers extern.
Ce îți spune un formular 404 după reînnoirea SSL-ului?
Un răspuns HTTP 404 explicit al unui browser înseamnă de obicei că un server HTTP a răspuns solicitării, dar nu a găsit o resursă sau o rută potrivită. Aceasta face ca numele gazdei, portul, calea URL, gazda virtuală și ruta proxy să fie verificări importante. Este diferit de un avertisment de certificat al browserului sau de o eroare de handshake TLS. Cu toate acestea, un proxy invers sau un firewall de aplicație web poate returna el însuși un mesaj 404 atunci când o gazdă sau o rută nu se potrivește, astfel încât starea în sine nu identifică ce strat este responsabil.
7071Zimbra documentează implicit Consola de administrare directă pe portul TCP . Dacă Zimbra Proxy este configurat să utilizeze proxy pentru Consola de administrare, portul proxy implicit documentat este 9071; acesta este opțional și poate fi personalizat. Adresa standard de webmail de pe portul respectiv 443nu este automat același punct final ca și Consola de administrare directă. Verificați instrucțiunile URL ale Consolei de administrare Zimbra și referința portului Zimbra în raport cu propria configurație.
Cum ar trebui să depanați eroarea?
1. Confirmați adresa exactă a Consolei de administrare
Folosiți numele de gazdă și portul configurate pentru implementare, în loc să presupuneți că adresa URL a webmail-ului este și adresa URL a consolei de administrare. Pentru o conexiune directă tipică, Zimbra documentează o adresă URL de forma https://server.example.com:7071. Un administrator care a activat Zimbra Proxy pentru consolă poate utiliza în schimb numele de gazdă și portul proxy, de obicei https://proxy.example.com:9071. Nu adăugați o /admincale presupusă: utilizați adresa specificată în documentația de instalare sau a administratorului.
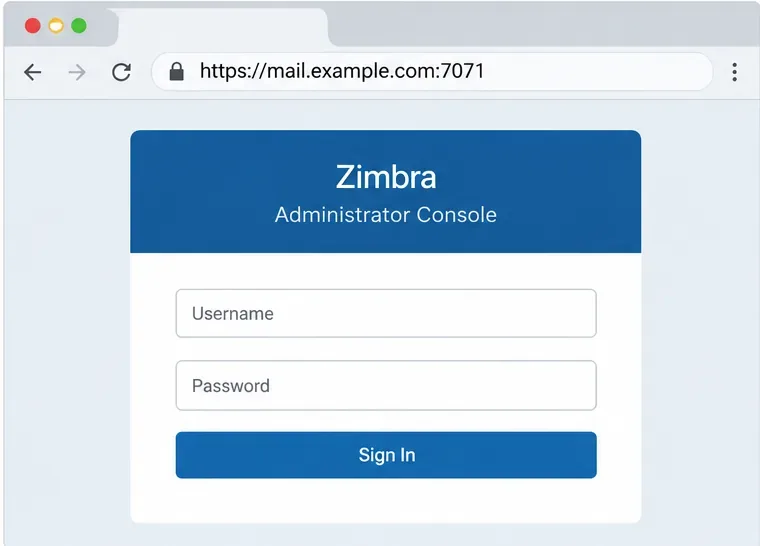
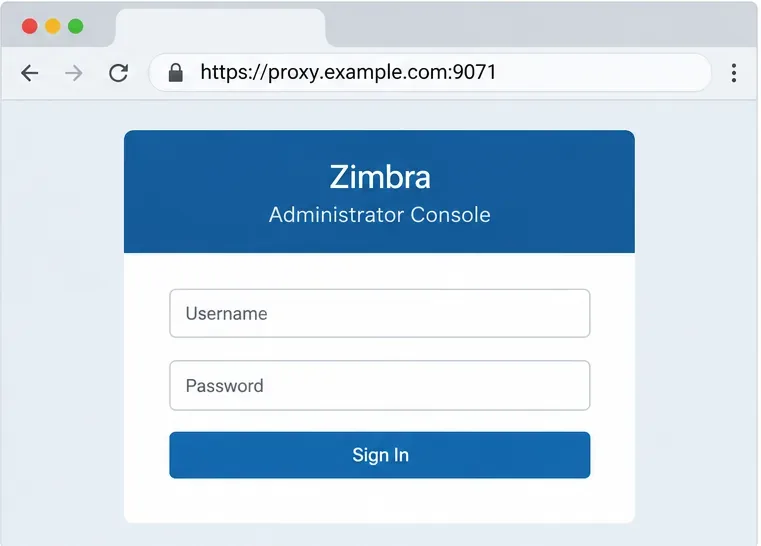
Exemplu ilustrativ: browserul este direcționat către portul direct al consolei de administrare al serverului fictiv, 7071.Exemplu ilustrativ: portul 9071 este afișat ca o rută proxy separată, utilizată numai atunci când este configurată utilizarea proxy în Consola de administrare.
În cazul ipotetic al lui Jordan, vechiul bookmark indică numele de gazdă public al webmail-ului pe portul 443. Jordan l-ar compara cu endpoint-ul de administrare documentat sau configurat. O eroare 404 pe gazda webmail nu stabilește că însăși Consola de administrare Zimbra este nefuncțională. Dacă portul 7071 este blocat intenționat de pe internetul public, testați-l doar dintr-o rețea autorizată sau local; nu-l deschideți public doar pentru testare. Ghidul Zimbra privind proxy-ul recomandă restricționarea accesului direct la 7071 atunci când administratorii utilizează endpoint-ul proxy.
2. Comparați rutele directe și cele proxy
Testați câte o rută pe rând, utilizând numele de gazdă, schema și portul corecte. Dacă accesul direct pe 7071 funcționează dintr-o rețea permisă, dar ruta proxy pe 9071 returnează 404, concentrați-vă pe configurația consolei de administrare a proxy-ului și pe rutarea numelui de gazdă. Dacă și ruta directă eșuează, verificați serverul de cutii poștale și certificatul implementat în serviciul său de consolă de administrare. Dacă ambele rute Zimbra funcționează, dar adresa URL publică returnează în continuare 404, investigați echilibratorul de încărcare extern, proxy-ul invers, CDN-ul sau firewall-ul aplicației web din fața Zimbra.
Folosiți această comparație ca diagnostic, nu ca o comandă pentru a activa accesul la rețea nou. Un port direct blocat poate fi un control de securitate intenționat. Ghidul de configurare a proxy-ului consolei de administrare Zimbra descrie listener-ul opțional 9071 și menționează că, în mod normal, consola de administrare a serverului de cutii poștale rămâne pe 7071.
3. Verificați serviciile Zimbra și jurnalele proxy
Conectați-vă la gazda Zimbra utilizând contul de administrator corespunzător instalării dvs., apoi verificați starea serviciului. Următoarele comenzi de stare sunt doar pentru citire:
su - zimbra
zmcontrol status
zmproxyctl status
zmcontrol statusraportează starea componentei Zimbra. zmproxyctl statuseste util când este instalat Zimbra Proxy; dacă comanda nu este disponibilă sau topologia dvs. nu are Zimbra Proxy, omiteți-o și verificați componenta care deservește URL-ul. O cutie poștală sau o componentă proxy oprită poate explica o rută eșuată, dar nu reporniți întregul server doar pentru că un URL returnează 404.
Verificați mai întâi starea serviciului; comenzile afișate sunt de diagnosticare și nu modifică serverul.
Pentru o solicitare proxy, Zimbra identifică /opt/zimbra/log/nginx.access.logși /opt/zimbra/log/nginx.logjurnalele proxy utile. Comparați ora solicitării și gazda/calea solicitată cu răspunsul înregistrat acolo. Dacă solicitarea nu apare niciodată în jurnalele proxy ale Zimbra, este posibil ca eroarea 404 să provină de la un echilibrator de încărcare din amonte sau de la un alt serviciu front-end. Consultați Ghidul proxy Zimbra și secțiunea de depanare a acestuia .
4. Verificați ce certificat prezintă fiecare endpoint
Un certificat reînnoit pe disc nu este neapărat același certificat încărcat în prezent de fiecare serviciu Zimbra. De pe gazda Zimbra, rulați verificarea certificatului implementat a managerului de certificate folosind sintaxa acceptată de versiunea instalată:
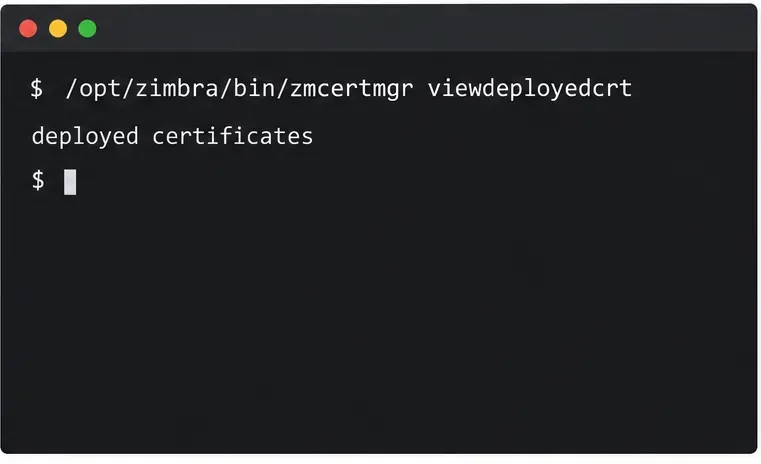
/opt/zimbra/bin/zmcertmgr viewdeployedcrt
Folosește managerul de certificate Zimbra pentru a inspecta certificatele instalate pentru serviciile locale, inclusiv serviciile proxy și de cutie poștală, acolo unde sunt disponibile.
Examinați detaliile certificatului pentru serviciul care gestionează ruta eșuată, inclusiv datele de valabilitate și numele de gazdă sau numele alternative ale subiectului. Dacă browserul ajunge la portul 443 printr-un terminator TLS extern, inspectați și configurația certificatului și a rutării de acolo; este posibil ca Zimbra să nu fie componenta care prezintă certificatul public respectiv. Într-o implementare multi-server, verificați nodurile proxy și cutia poștală relevante. Zimbra notează că viewdeployedcrtraportează serverul local, deci o verificare pe un nod nu este o dovadă că fiecare nod are certificatul reînnoit.
Dacă este implementat certificatul corect și singurul simptom este o eroare HTTP 404, continuați să investigați calea și rutarea proxy în loc să reînnoiți în mod repetat certificatul. Dacă certificatul implementat este învechit, invalid sau nu corespunde cheii private sau lanțului, urmați calea de implementare a certificatului pentru versiunea exactă de Zimbra.
5. Redistribuiți un certificat numai atunci când verificarea arată că este necesar
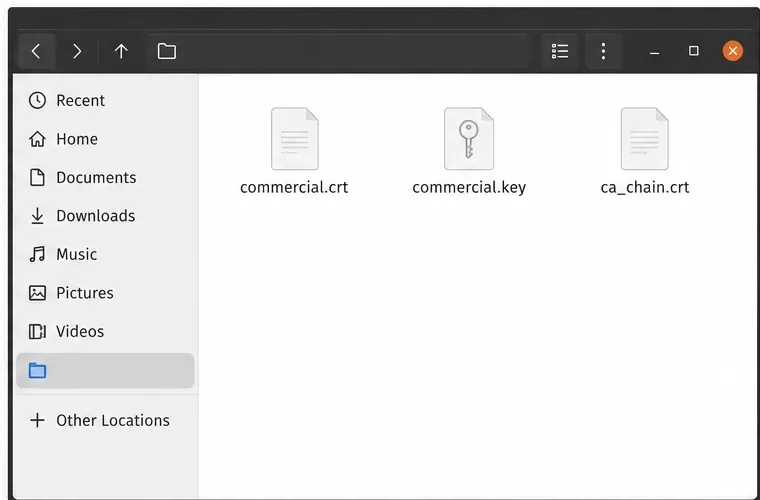
Înainte de a schimba certificatele, confirmați că aveți cheia privată corespunzătoare, certificatul de server reînnoit și lanțul CA complet de la furnizorul dvs. Protejați cheia privată. În exemplul fictiv al lui Jordan, fișierele sunt denumite commercial.key, commercial.crt, și ca_chain.crt; și înlocuiesc căile reale de pe server. Numele de fișiere de mai jos sunt exemple, nu fișiere pe care Zimbra le creează automat.
Exemple de componente ale pachetului de certificate: certificat de server, cheie privată corespunzătoare și lanț CA.
Pentru un certificat comercial, Zimbra documentează verificarea faptului că certificatul se potrivește cu cheia și lanțul înainte de implementare. Adaptați comanda la căile dvs. și la privilegiile utilizatorului cerute de versiunea dvs.:
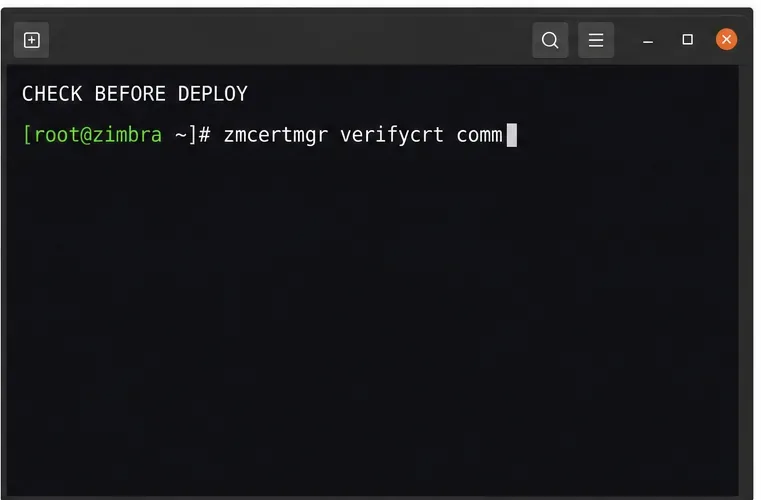
/opt/zimbra/bin/zmcertmgr verifycrt comm \
  /opt/zimbra/ssl/zimbra/commercial/commercial.key \
  /tmp/commercial.crt \
  /tmp/ca_chain.crt
Validați certificatul, cheia și lanțul înainte de implementare; această imagine arată doar prefixul comenzii, nu o verificare finalizată.
Continuați numai dacă rezultatul verificării confirmă potrivirile cheii și că lanțul de certificate este valid. Dacă verificarea eșuează, opriți și corectați cheia, certificatul sau lanțul intermediar. Nu implementați un certificat nepotrivit pentru a vedea dacă acesta remediază o eroare 404.
Când verificarea are succes, modelul documentat de implementare a certificatului comercial este:
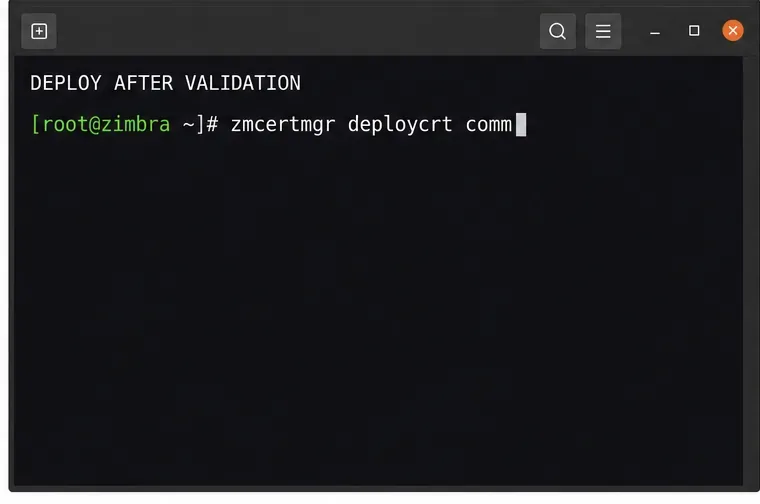
/opt/zimbra/bin/zmcertmgr deploycrt comm \
  /tmp/commercial.crt \
  /tmp/ca_chain.crt
Implementați numai după ce verificarea are succes; prefixul comenzii afișat este ilustrativ, nu o implementare finalizată.
Aceste comenzi nu sunt instrucțiuni universale de reînnoire. Documentația certificatelor Zimbra conține note de privilegii specifice fiecărei versiuni, iar o implementare pe mai multe noduri necesită instalarea și verificarea certificatului pe nodurile care deservesc traficul relevant. Consultați instrumentele de certificare din Consola de administrare și CLI și, pentru o configurare bazată pe Let's Encrypt, instrucțiunile actuale pentru certificatul Zimbra Let's Encrypt . Nu copiați comenzi dintr-o versiune mai veche fără a le verifica în raport cu versiunea instalată.
6. Reporniți serviciul afectat, apoi testați ambele endpoint-uri
Notele de implementare a certificatelor din Zimbra solicită repornirea serviciilor, astfel încât să încarce noul certificat. Alegeți cea mai restrânsă repornire acceptată de topologia și lansarea dvs. Dacă trebuie reîncărcată doar certificatul Zimbra Proxy sau configurația proxy generată, comanda serviciului proxy este:
zmproxyctl restart
Reporniți proxy-ul numai atunci când este componenta afectată și o repornire a proxy-ului este potrivită pentru implementarea dvs.
O eroare completă zmcontrol restartafectează serviciile Zimbra de pe gazda respectivă și poate întrerupe accesul la e-mail. Folosiți-o în timpul unei ferestre de întreținere atunci când procedura de implementare a certificatului pentru versiunea dvs. o necesită și planificați pentru fiecare nod afectat. Ghidul de certificate Zimbra documentează o repornire completă a serviciului în fluxul său de certificate comerciale pe un singur server; ghidul său de proxy explică faptul că o repornire a proxy-ului regenerează configurația proxy-ului înainte de a porni din nou proxy-ul. Nu rulați automat ambele căi de repornire.
După ce serviciul selectat revine, testați din nou aceleași adrese URL: mai întâi adresa directă sau proxy dorită a Consolei de administrare dintr-o rețea autorizată, apoi adresa URL publică sau cu sarcină echilibrată. Confirmați că pagina de conectare așteptată se încarcă, browserul prezintă certificatul reînnoit pentru numele de gazdă și jurnalele relevante nu mai afișează o eroare de rută sau upstream pentru acea solicitare. În exemplul fictiv al lui Jordan, verificarea constă în a vedea dacă marcajul salvat vizează acum endpoint-ul configurat - nu dacă s-a obținut un rezultat al testului inventat.
Când ar trebui să investighezi în afara Zimbrei?
Dacă ambele puncte finale proxy directe și configurate ale Zimbra răspund corect, dar URL-ul public returnează în continuare codul 404, probabil eroarea se află într-un front-end extern sau în regula sa de gazdă virtuală. Verificați numele de gazdă și portul upstream al proxy-ului invers, setările de terminare TLS, antetul gazdei redirecționate și regulile de rescriere a URL-ului. Dacă certificatul public se termină în afara Zimbra, reînnoirea certificatului intern al Zimbra nu va actualiza acel listener extern.
Pentru un răspuns transmis de Zimbra Proxy, comparați marcajul temporal și starea din nginx.access.logcu detaliile din nginx.log. Pentru un răspuns absent din aceste jurnale, inspectați proxy-ul extern sau echilibratorul de încărcare. Evitați editarea directă a fișierelor Zimbra NGINX generate; serviciul proxy al Zimbra își regenerează configurația la repornire, așadar modificările persistente ar trebui să urmeze metodele de configurare proxy acceptate pentru versiunea instalată.
De unde știi că reparația e completă?
Marcajul utilizează numele de gazdă, schema, portul și ruta configurate.
Punctul final al consolei de administrare răspunde dintr-o rețea autorizată; un port direct blocat intenționat rămâne blocat.
Serviciile relevante ale Zimbra raportează rularea, iar certificatul implementat corespunde numelui de gazdă și perioadei de valabilitate curente.
Proxy-ul sau interfața externă returnează pagina așteptată a Consolei de administrare în loc de o eroare 404.
Jurnalele arată că solicitarea a ajuns la componenta așteptată și niciun alt nod nu mai prezintă vechiul certificat.
Documentația oficială Zimbra consultată pentru acest ghid identifică 7071 ca port direct implicit al Consolei de Administrare și 9071 ca port proxy opțional al Consolei de Administrare. Deoarece un mesaj 404 poate fi generat la diferite niveluri, utilizați aceste valori implicite ca indicii de diagnosticare și verificați valorile reale în versiunea și topologia Zimbra.