Acasă
» ADMIN. REȚEA
»
Remediați eroarea de conectare Zimbra „Contul este blocat”: Pași pentru utilizator și administrator
Remediați eroarea de conectare Zimbra „Contul este blocat”: Pași pentru utilizator și administrator
Dacă Zimbra Web Client răspunde cu mesajul „Contul este blocat”, nu mai încercați să introduceți parola. Încercările repetate pot menține contul blocat, iar un telefon sau o aplicație de e-mail veche poate trimite o parolă veche în fundal. Soluția corectă depinde de faptul că este vorba de o blocare temporară a parolei, o blocare a contului setată de administrator sau o stare diferită a contului.
Utilizatorii pot aștepta perioada de blocare configurată și apoi pot încerca parola corectă o dată. Un administrator Zimbra poate confirma starea contului și poate debloca un utilizator verificat cu [numele zmprovutilizatorului]. Verificați mai întâi sursa conectărilor eșuate, astfel încât același dispozitiv sau script să nu blocheze din nou contul.
Ce înseamnă „Contul este blocat” în Zimbra?
Zimbra poate bloca temporar conectarea după un număr configurat de erori consecutive de conectare a parolei. Administratorii pot, de asemenea, seta starea unui cont la pentru lockeda bloca conectarea în mod deliberat. Aceste condiții sunt corelate, dar nu identice: o blocare a autentificării este reprezentată de obicei de starea contului lockout, în timp ce o stare setată de administrator poate apărea ca locked. Textul exact afișat unui utilizator poate varia în funcție de versiunea Zimbra și de calea de conectare, așadar verificați starea contului înainte de a o modifica.
Livrarea corespondenței poate continua chiar dacă conectarea este blocată. O blocare nu dovedește în sine că a fost compromis contul, dar încercările repetate de la un dispozitiv sau o adresă IP necunoscută ar trebui investigate înainte de restabilirea accesului.
Ce ar trebui să încerce utilizatorul mai întâi?
Nu mai introduceți parole pe fiecare dispozitiv și client de e-mail conectat la cutia poștală.
Verificați cu administratorul de e-mail al organizației dacă contul a fost dezactivat intenționat sau dacă parola a fost schimbată recent.
Dacă administratorul confirmă că aceasta este o blocare temporară a parolei, așteptați durata configurată. Apoi introduceți parola curentă cunoscută o dată pe pagina normală de conectare Zimbra a organizației.
Dacă conectarea eșuează din nou, opriți procesul și contactați administratorul. Nu continuați să testați parolele vechi și nu utilizați linkuri de resetare a parolei dintr-un mesaj neverificat.
Nota de depanare a Centrului Tehnic Zimbra precizează că, după trecerea duratei de blocare, o conectare corectă poate reactiva un cont care afișează încă o stare blocată; de asemenea, menționează că este posibil ca starea să nu se schimbe automat înainte de acea conectare. Nota este marcată ca lucru în curs, așadar tratați acest lucru ca pe un comportament documentat pentru a verifica în raport cu versiunea instalată de Zimbra și configurarea autentificării locale, nu ca o garanție pentru fiecare implementare. Citiți nota de depanare a duratei de blocare de la Zimbra .
Cum poate un administrator să confirme starea contului?
Executați comenzi administrative pe un server Zimbra cu un cont privilegiat. În multe instalări, administratorii comută mai întâi la utilizatorul de sistem Zimbra. Înlocuiți adresa exemplu de mai jos cu adresa completă a cutiei poștale și nu lipiți parole sau ieșiri sensibile într-un fir de discuție public de asistență.
su - zimbra
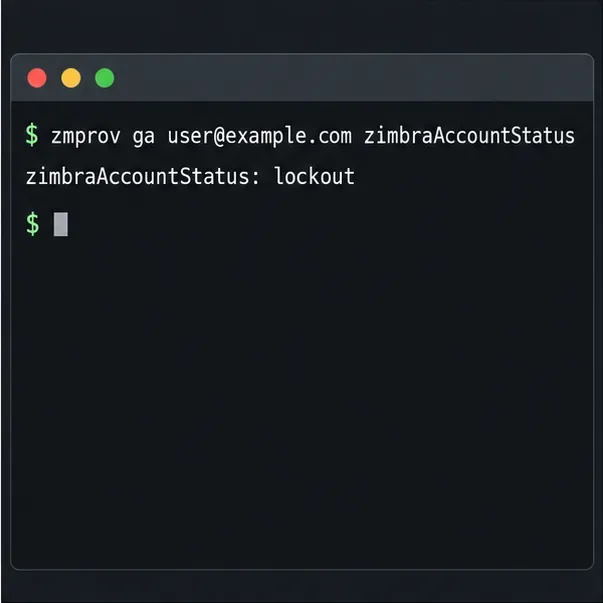
zmprov ga user@example.com zimbraAccountStatus
Un exemplu de terminal arată verificarea stării contului returnând „blocare”.
Interpretați valoarea returnată înainte de a acționa:
lockoutindică o blocare a autentificării. Confirmați utilizatorul, perioada de așteptare și sursa recentă a autentificării eșuate înainte de a o șterge.
lockedpoate indica faptul că un administrator a blocat intenționat conectarea. Confirmați mai întâi proprietarul contului și motivul blocării.
closed, maintenance, sau o altă valoare indică o stare administrativă diferită. Nu o schimbați la activefără a înțelege de ce a fost setată.
Documentele Zimbra zmprov gaca comandă pentru recuperarea informațiilor despre cont și zmprov maca comandă pentru modificarea unui cont. Consultați referința comenzii Zimbra zmprov .
Cum deblochezi o blocare confirmată?
Dacă contul este verificat, utilizatorul este autorizat și blocarea nu a fost plasată ca răspuns de securitate, setați starea contului înapoi la activ:
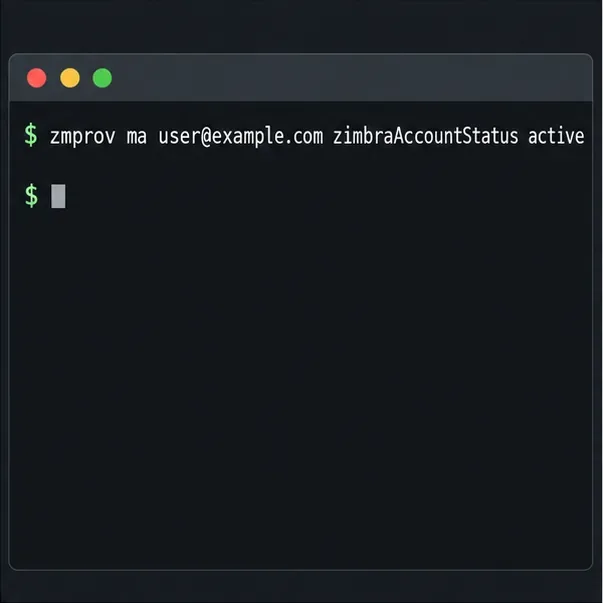
zmprov ma user@example.com zimbraAccountStatus active
zmprov ga user@example.com zimbraAccountStatus
Comanda exemplu schimbă un cont confirmat în activ.
Folosește adresa unui singur cont. Nu executa o deblocare în bloc pentru toate cutiile poștale pentru a rezolva o eroare de conectare individuală. Setarea unui cont ca activ restabilește eligibilitatea de conectare, dar nu corectează o parolă care este încă greșită și nu împiedică un client să trimită acreditări învechite.
Dacă utilizatorul nu se poate conecta după deblocare, verificați parola prin procesul de identitate aprobat de organizația dvs. Un administrator Zimbra poate seta o parolă nouă cu zmprov sp user@example.com <new-password>, dar aceasta se aplică depozitului de parole Zimbra. Implementările care se autentifică prin LDAP, Active Directory sau un furnizor de autentificare unică pot necesita o resetare a parolei sau o deblocare în sistemul de identitate extern respectiv. Zimbra documentează zmprov spcomanda de resetare a parolei în ghidul său pentru administratori. Consultați instrucțiunile de resetare a parolei Zimbra .
De ce se blochează contul din nou?
După restabilirea accesului, verificați dacă există o sursă care continuă să trimită acreditări greșite. Printre cauzele frecvente se numără un telefon cu o parolă veche salvată, un client de e-mail desktop, o tabletă, o imprimantă sau un scaner care utilizează SMTP autentificat, un script programat sau o aplicație care nu a fost actualizată. Întrebați utilizatorul ce dispozitive și aplicații sunt configurate pentru cutia poștală și actualizați-le sau deconectați-le temporar înainte de un alt test de conectare.
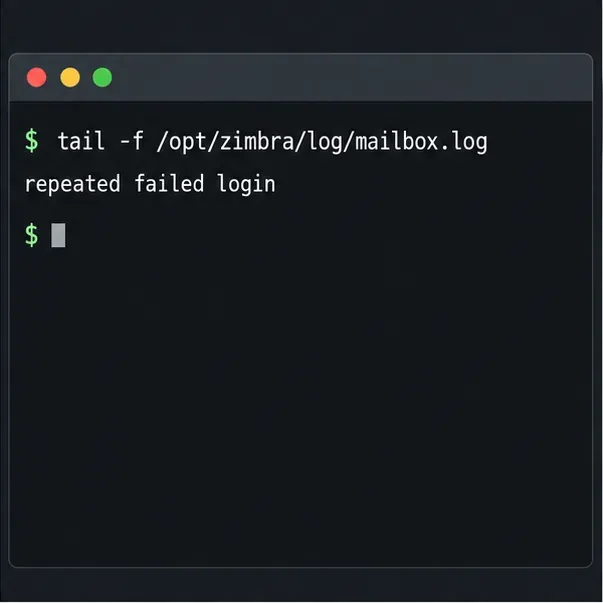
Verificați jurnalul cutiei poștale în perioada blocării. Zimbra documentează mesajele de protecție la conectare eșuată în /opt/zimbra/log/mailbox.log; formatele și detaliile jurnalului pot diferi în funcție de versiune și implementare.
O verificare a jurnalului cutiei poștale poate ajuta la identificarea erorilor repetate de autentificare.
Căutați marcaje temporale și adrese sursă asociate cu erori repetate. Corelați-le cu dispozitivele utilizatorului și cu înregistrările rețelei dvs. O adresă IP familiară poate reprezenta în continuare un client de e-mail învechit; o sursă nefamiliară sau încercări continue după ce utilizatorul a oprit conectarea justifică o verificare a securității. Păstrați intrările relevante din jurnal conform politicii de păstrare a organizației dvs.
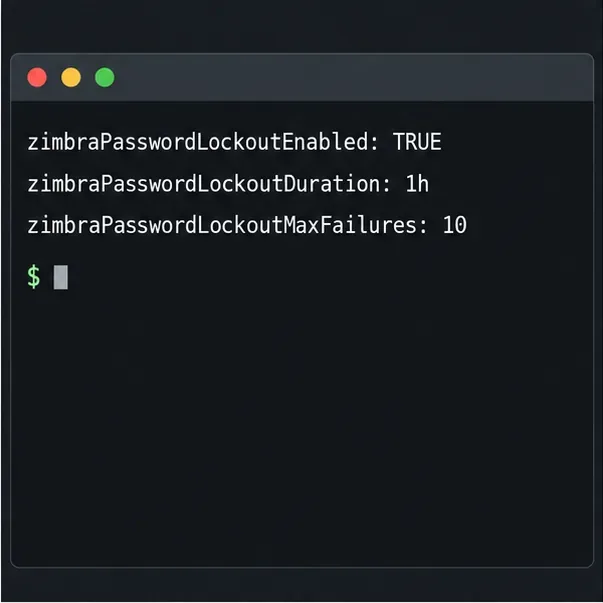
Verificați setările contului sau ale Clasei de Serviciu efective înainte de a modifica pragurile. Atributele de blocare Zimbra includ dacă blocarea este activată, durata blocării, numărul maxim de erori consecutive și perioada în care sunt numărate erorile. Valorile aplicabile pot depinde de cont și de Clasa sa de Serviciu, iar versiunile Zimbra pot diferi. Folosiți documentația care corespunde versiunii instalate, în loc să presupuneți că o valoare exemplu este o valoare implicită universală.
zmprov ga user@example.com zimbraPasswordLockoutEnabled zimbraPasswordLockoutDuration zimbraPasswordLockoutMaxFailures zimbraPasswordLockoutFailureLifetime
Aceste valori ale atributelor exemplificative sunt cu titlu ilustrativ; verificați politica efectivă a contului.
Dacă setările sunt moștenite de la o clasă de servicii, inspectați și acel COS; de exemplu, utilizați-l zmprov gc defaultnumai dacă contul aparține efectiv defaultCOS-ului. Nu dezactivați blocarea și nu creșteți pragul de eroare doar pentru a face mesajul să dispară. Mai întâi rezolvați acreditările învechite, apoi alegeți valori ale politicilor care echilibrează accesul utilizatorilor și protecția împotriva ghicirii parolei. Testați orice ajustare a politicilor cu un domeniu de aplicare mic, aprobat, și documentați valorile anterioare pentru revenire.
Ce se întâmplă dacă este vorba de contul de administrator?
Dacă contul afectat este de administrator, evitați ca primă intervenție să modificați manual directorul. Confirmați dacă respectivul cont este un administrator gestionat de Zimbra sau este autentificat printr-un director extern. Utilizați un cont de administrator autorizat separat sau procedura de recuperare documentată a organizației dvs. Zimbra oferă îndrumări separate pentru recuperarea parolei de administrator și menționează că autentificarea externă LDAP sau Active Directory modifică calea de recuperare. Consultați îndrumările Zimbra privind recuperarea contului de administrator .
Dacă nu este disponibil niciun cont de administrator funcțional, contactați furnizorul de servicii Zimbra sau echipa responsabilă pentru directorul LDAP. Evitați copierea unei rețete de modificare LDAP neverificate de pe un forum: o identitate de legare greșită sau o modificare a directorului poate afecta mai mult decât o singură cutie poștală.
Cum verifici remedierea?
După corectarea stării contului și a sursei acreditărilor greșite, verificați din nou starea contului, solicitați utilizatorului să se conecteze o dată prin clientul web normal și confirmați că nu apar noi evenimente de conectare eșuată în acel moment. Actualizați parolele salvate în aplicațiile de e-mail numai după ce parola a fost confirmată. Dacă starea revine la lockout, corelați următoarea marcaj temporal al erorii cu jurnalul și identificați clientul rămas înainte de a debloca din nou.
Remedierea este menținută atunci când utilizatorul se poate conecta, contul rămâne activ și erorile repetate de autentificare se opresc. Dacă contul tot nu se poate autentifica în timp ce este activ, investigați parola, furnizorul de identitate extern, politica contului și starea serviciului ca cauze separate; deblocarea repetată a cutiei poștale nu va rezolva aceste probleme.