Acasă
» ADMIN. REȚEA
»
Remediați eroarea de pornire Zimbra „Serverul LDAP nu răspunde”: Un ghid practic de recuperare
Remediați eroarea de pornire Zimbra „Serverul LDAP nu răspunde”: Un ghid practic de recuperare
Când Zimbra eșuează în timpul pornirii cu o eroare precum LDAP server not responding, întrebarea importantă nu este pur și simplu cum să faci mesajul să dispară. Adevăratul scop este de a restaura o dependență LDAP sănătoasă, de a confirma că Zimbra își poate citi din nou configurația și de a evita modificarea serviciilor fără legătură cât timp cauza principală este încă necunoscută.
Acest ghid se concentrează pe acest rezultat. Folosește comenzi documentate de Zimbra pentru starea serviciului, verificări LDAP, configurare locală, verificare certificat și adrese URL LDAP multi-server. Exemplele utilizează nume de gazdă substituibile, cum ar fi ldap1.example.com; înlocuiți-le cu valori din propria implementare.
Cum ar trebui să arate o recuperare reușită
Înainte de a schimba ceva, definiți linia de sosire. O reparație este convingătoare atunci când sunt adevărate toate următoarele:
ldap statusraportează un slapdproces care rulează pe un nod LDAP.
zmcontrol statusraportează LDAP și serviciile Zimbra dependente ca rulând pe gazda afectată.
Numele de gazdă LDAP se rezolvă la adresa așteptată de la nodul Zimbra afectat.
Portul LDAP configurat este accesibil.
Dacă este implicat TLS, lanțul de certificate se validează și eroarea TLS anterioară dispare.
Într-o implementare cu mai multe servere ldap_urlși ldap_master_urlsă conțină gazde LDAP valide și active în ordinea dorită.
După repornire, /var/log/zimbra.lognu mai afișează erorile recurente ale conexiunii LDAP.
Dacă una dintre aceste verificări eșuează în continuare, continuați depanarea acelui strat în loc să reporniți în mod repetat întreaga stivă Zimbra.
Referință rapidă: simptome și următoarea verificare
Verificați DNS-ul, /etc/hosts, și valoarea din ldap_url.
Gazda se rezolvă, dar portul eșuează
Verificați rutarea, regulile firewall-ului, socket-urile de ascultare și portul configurat.
Apar erori TLS sau PKIX
Verificați lanțul de certificate Zimbra și fișierele CA.
Un server LDAP vechi rămâne în configurație
Corect ldap_urlși ldap_master_url.
LDAP pornește, dar alte servicii încă eșuează
Reporniți Zimbra și verificați din nou jurnalele specifice serviciului în loc să presupuneți că LDAP este încă cauza.
1. Stabiliți dacă LDAP-ul în sine este nefuncțional
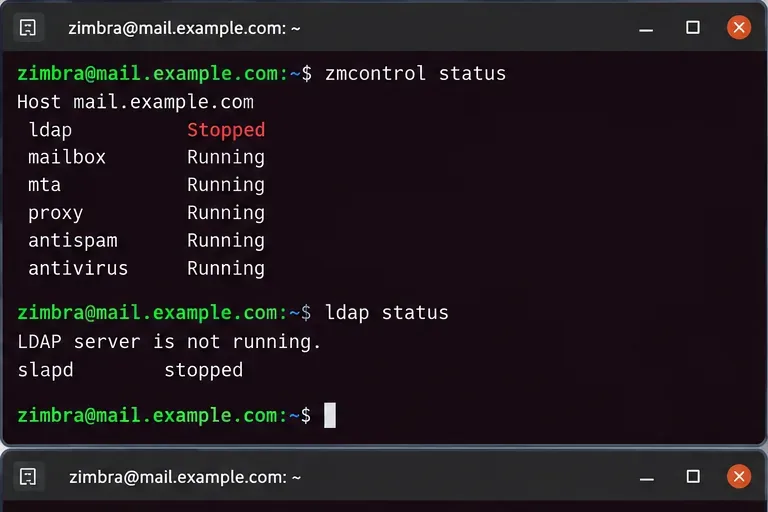
Execută verificări de stare ca zimbrautilizator:
su - zimbra
zmcontrol status
ldap status
Documentația de depanare LDAP de la Zimbra recomandă verificarea dacă slapdprocesul rulează efectiv și apoi confirmarea faptului că Zimbra îl recunoaște cu ldap status. Dacă LDAP nu rulează local, investigați procesul LDAP înainte de a depana cutia poștală, MTA, proxy sau serviciile web. LDAP este o dependență de configurare de bază, astfel încât serviciile din aval pot eșua pur și simplu pentru că nu pot citi datele de configurare.
Începeți prin a confirma dacă LDAP în sine este oprit, în loc să tratați fiecare eroare de pornire din aval ca o problemă separată.
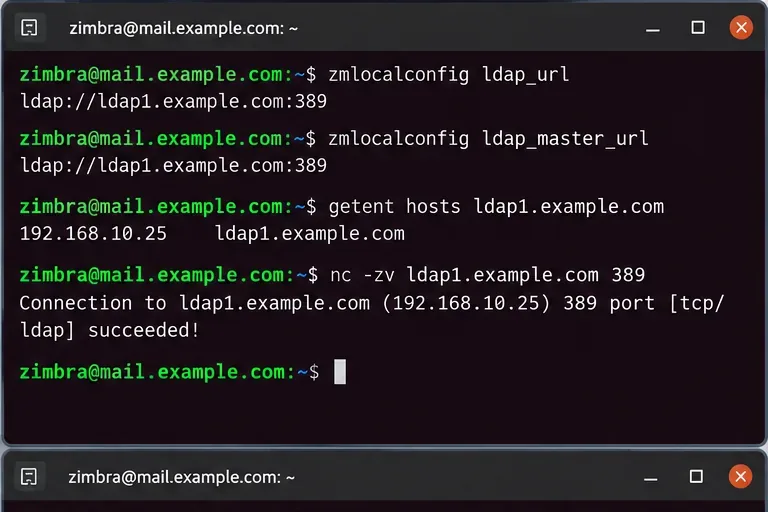
În documentația Zimbra 10 multi-server, ldap_urlidentifică serverele LDAP pe care un nod ar trebui să le interogheze, în timp ce ldap_master_urlidentifică endpoint-ul master sau setul master utilizat pentru scrieri. Zimbra documentează, de asemenea, că URL-urile replici ar trebui să apară în mod normal înaintea master-ului în ldap_url, master-ul fiind păstrat în listă.
Această verificare este deosebit de importantă după o migrare a serverului, înlocuirea LDAP, renumerotarea IP-urilor, recuperarea în caz de dezastru sau o actualizare continuă. Un server LDAP perfect funcțional nu poate ajuta un nod Zimbra care încă încearcă să contacteze un nume de gazdă retras.
Verificați rezoluția numelui și accesibilitatea TCP
Dacă DNS returnează o adresă greșită, remediați mai întâi rezoluția numelui. Dacă DNS este corect, dar portul nu poate fi accesat, investigați rutarea rețelei, firewall-urile gazdă, grupurile de securitate sau listener-ul daemonului LDAP. Nu modificați parolele LDAP doar pentru că conexiunea TCP expiră; apare o expirare înainte ca acreditările de legare să poată fi evaluate.
Comparați punctul final LDAP configurat cu rezoluția DNS reală și accesibilitatea portului înainte de a edita setările de autentificare.
Ghidul actual Zimbra v10 pentru servere multiple solicită în mod explicit nodurilor non-LDAP să contacteze serverul master LDAP în timpul configurării și precizează că instalarea nu poate continua dacă serverul este inaccesibil. Consultați Ghidul de instalare multi-server Zimbra Daffodil v10 .
3. Citiți jurnalul înainte de a decide ce să reparați
Folosește jurnalul central Zimbra pentru a identifica categoria de defecțiune:
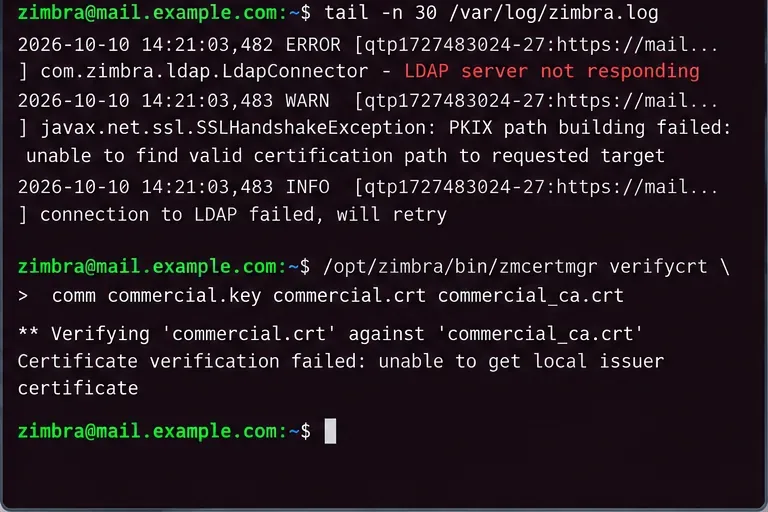
tail -n 100 /var/log/zimbra.log
Căutați un model, nu o singură linie. Printre categoriile comune se numără expirarea conexiunii, refuzul conexiunii, erorile de nume de gazdă, erorile de legare sau erorile de validare TLS. Categoria contează deoarece fiecare necesită o reparare diferită.
Expirare sau nicio rută: concentrați-vă pe DNS, rutare, firewall sau o gazdă nefuncțională.
Conexiune refuzată: gazda este accesibilă, dar nimic nu acceptă conexiuni pe portul configurat sau un firewall local o respinge în mod activ.
Eroare de validare TLS/SSL: verificați certificatele și lanțurile de încredere.
Eroare de autentificare sau legare: abia apoi investigați parolele LDAP sau acreditările de replicare.
Când certificatele sunt problema
Zimbra a documentat cazuri în care comunicarea LDAP eșuează din cauza expirarii unui CA rădăcină sau intermediar. O comandă de verificare utilă pentru un certificat comercial este:
/opt/zimbra/bin/zmcertmgr verifycrt comm commercial.key commercial.crt commercial_ca.crt
Rulați-l din directorul care conține fișierele de certificate comerciale relevante, de obicei sub /opt/zimbra/ssl/zimbra/commercial/. Dacă validarea eșuează, corectați lanțul de certificate în loc să dezactivați verificarea TLS ca o comandă rapidă.
Folosește mesajul din jurnal pentru a alege calea de reparare; o eroare a lanțului TLS nu ar trebui tratată ca o problemă DNS sau parolă.
4. Corectați punctele finale LDAP învechite numai după verificarea înlocuirii
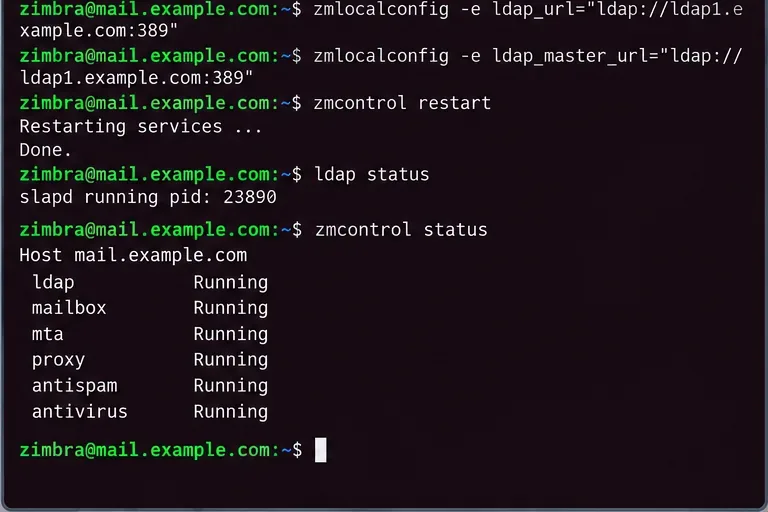
Dacă numele de gazdă configurat este învechit și ați verificat deja serverul LDAP activ corect, actualizați configurația locală ca zimbrautilizator. De exemplu:
Pentru o implementare cu replici, utilizați topologia documentată pentru mediul dvs., în loc să reduceți lista la un singur server. Documentația Zimbra v10 oferă exemple în care replicile sunt listate primele pentru citiri, iar serverul master rămâne inclus. Mediile cu mai multe servere master au propriile cerințe de ordonare.
Nu copiați aceste exemple de URL-uri literal. Confirmați mai întâi protocolul, numele gazdei, portul și rolul master/replică dorit. Dacă implementarea dvs. utilizează LDAPS sau StartTLS, păstrați designul de securitate în loc să comutați silențios la LDAP simplu pentru a asigura succesul pornirii.
5. Reporniți o dată, apoi validați întregul lanț de dependențe
După corectarea cauzei principale, reporniți Zimbra:
zmcontrol restart
Apoi verificați:
ldap status
zmcontrol status
O recuperare bună se încheie cu rularea LDAP și revenirea serviciilor Zimbra dependente la o stare sănătoasă după o repornire controlată.
O repornire care doar modifică mesajul de eroare nu este suficientă. Verificați din nou /var/log/zimbra.logdacă există erori repetate de conectare și testați operațiunile administrative sau ale utilizatorului normale corespunzătoare rolului serverului.
6. Mediile cu mai multe servere necesită o verificare suplimentară a replicării
Dacă rulați replici LDAP sau servere master multiple, un server poate fi accesibil chiar și în timp ce replicarea este nesănătoasă. Zimbra documentează zmreplchkutilitarul pentru validarea replicării:
/opt/zimbra/libexec/zmreplchk
Pentru sistemele multi-master, documentația Zimbra descrie un rezultat sănătos ca o stare de sincronizare cu codul de eroare 0. Procedura exactă de recuperare depinde de faptul că aveți o replicare single-master, o replicare multi-master sau o migrare în curs.
Nu mai tratați asta ca pe o simplă problemă de conectivitate atunci când oricare dintre următoarele este adevărată:
slapdnu va porni chiar dacă numele de gazdă și configurația portului sunt corecte.
Jurnalul raportează erorile backend-ului bazei de date sau ale depozitului de date LDAP, mai degrabă decât erorile de rețea.
Replicarea rămâne nesincronizată după ce conectivitatea a fost restabilită.
Parolele diferă între master-urile sau replicile LDAP după o migrare.
Ascultătorul LDAP nu se poate lega deoarece numele de gazdă configurat nu mai aparține serverului.
În acel moment, problema poate implica recuperarea bazei de date LDAP, acreditările de replicare, starea migrării sau identitatea serverului, mai degrabă decât o condiție simplă de „serverul nu răspunde”. Documentația de migrare Zimbra menționează în mod specific că DNS-ul, nepotrivirile de nume de gazdă, parolele incorecte de configurare locală și referințele învechite la servere LDAP vechi pot împiedica pornirea LDAP.
Ce să nu faci
Nu ștergeți fișierele bazei de date LDAP ca pas timpuriu de depanare.
Nu resetați parolele LDAP înainte de a demonstra că autentificarea este stratul care defectează.
Nu eliminați o adresă principală din fiecare adresă URL LDAP doar pentru că o singură replică răspunde.
Nu dezactivați verificarea TLS doar pentru a reuși conexiunea.
Nu rulați în mod repetat zmcontrol restartfără a citi jurnalele rezultate.
Listă de verificare finală pentru recuperare
Numele de gazdă LDAP se rezolvă la gazda dorită.
Portul LDAP este accesibil de la nodul Zimbra afectat.
ldap_urlși ldap_master_urlse potrivesc cu topologia curentă.
Lanțul de certificate TLS este valid dacă se utilizează LDAP criptat.
ldap statusrapoarte slapdcare rulează.
zmcontrol statusarată serviciile necesare care rulează.
Replicarea este sincronizată acolo unde este cazul.
/var/log/zimbra.lognu mai afișează erorile LDAP recurente.
Principala limitare a acestei proceduri este că mesajul „serverul LDAP nu răspunde” este un simptom al dependenței, nu o singură cauză principală. Poate rezulta dintr-un proces LDAP inactiv, URL-uri învechite, DNS defect, porturi blocate, erori de certificat, probleme de replicare sau acreditări incorecte. Prin urmare, cea mai sigură abordare este de a verifica fiecare strat în ordine și de a modifica doar stratul care eșuează.