Acasă
» ADMIN. REȚEA
»
Remediați utilizarea ridicată a procesorului în Zimbra cu ClamAV sau FreshClam
Remediați utilizarea ridicată a procesorului în Zimbra cu ClamAV sau FreshClam
Când un server Zimbra încetinește brusc, administratorii văd adesea clamdsau freshclamaproape de vârful acestuia topși presupun că serviciul antivirus este blocat. Acest lucru se poate întâmpla, dar cele două procese fac lucruri diferite: freshclamdescarcă și verifică actualizările de semnături, în timp ce clamdscanează fișiere și mesaje. O coadă de e-mail aglomerată, o reîncărcare a bazei de date, o buclă de actualizare eșuată sau un al doilea daemon antivirus pot arăta ca „ClamAV utilizează prea mult CPU”. Identificați care proces este activ înainte de a reporni orice sau de a modifica setările antivirus.
Acest ghid prezintă detalii despre verificările cu risc scăzut și recuperarea serviciilor. Comenzile și căile de mai jos reflectă instalările comune de Zimbra; calea exactă ClamAV inclusă și pașii de recuperare acceptați variază în funcție de versiunea de Zimbra Collaboration. Confirmați-le în raport cu versiunea instalată înainte de a face modificări.
1. Confirmați care proces ClamAV consumă CPU
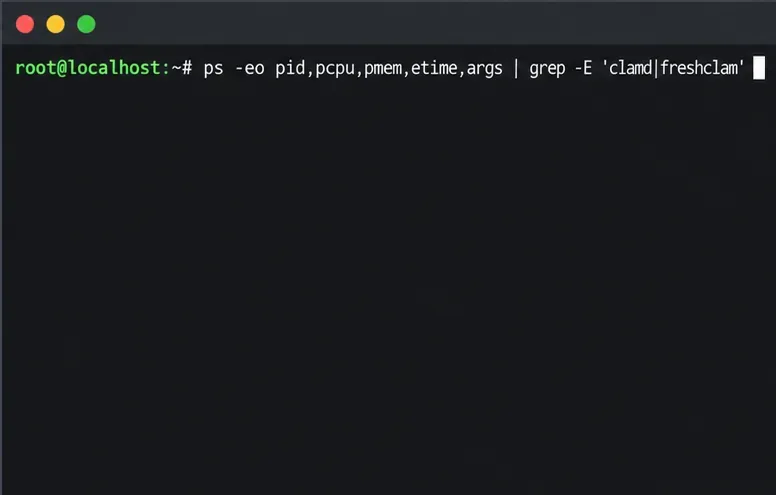
Începeți prin a înregistra numele procesului, utilizarea CPU, timpul scurs și calea comenzii. Rulați această comandă ca root sau cu un cont autorizat să inspecteze procesele sistemului:
Apoi, urmăriți procesul suspectat pentru cel puțin un interval scurt cu top -p PID, înlocuind PIDcu numărul de la prima comandă. O singură citire nu este suficientă pentru a diagnostica o problemă persistentă: psraportează o instantanee, în timp ce topvă ajută să vedeți dacă utilizarea CPU rămâne ridicată sau scade după finalizarea unei scanări sau actualizări. De asemenea, rețineți dacă calea aparține Zimbra, de obicei sub /opt/zimbra, sau unui pachet separat de sistem de operare.
O comandă de terminal filtrează lista de procese astfel încât să puteți identifica dacă clamd sau freshclam este activ.
Dacă are freshclamun vârf scurt de performanță și se închide sau revine la starea de inactivitate după o actualizare reușită, acest lucru este diferit de un proces care rămâne ocupat. Dacă clamdeste consumatorul susținut, scanarea mesajelor sau încărcarea bazei de date este un punct de plecare mai probabil. Nu închideți niciunul dintre procese doar pentru că o mostră este ridicată; verificați mai întâi jurnalele și dacă e-mailul încă circulă.
2. Citiți jurnalele antivirus înainte de a modifica setările
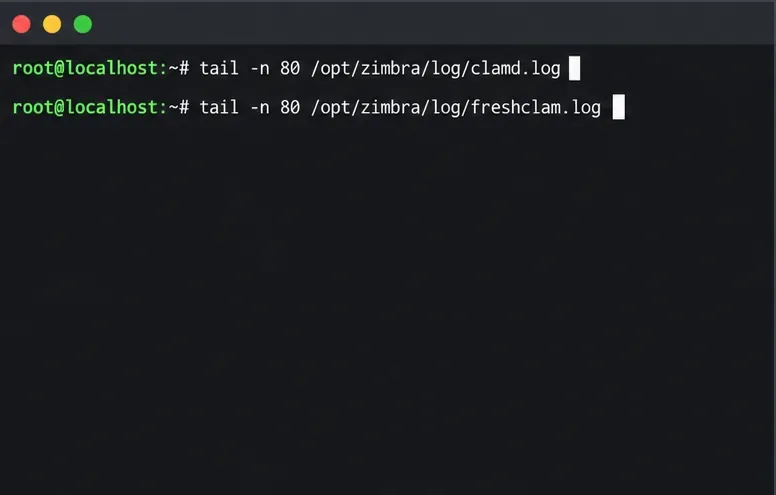
Jurnalul de referință al Zimbra listează jurnalele antivirus în directorul său de jurnal. În multe instalări, inspectați intrările recente cu:
Uitați-vă la marcajele temporale alături de creșterea bruscă a numărului de mesaje CPU. În clamd.log, solicitările repetate de scanare sau mesajele de încărcare a bazei de date pot conecta utilizarea CPU la activitatea de e-mail sau la o reîncărcare a semnăturii. În freshclam.log, o actualizare finalizată urmată de o perioadă de liniște sugerează o activitate de actualizare de rutină; eșecuri repetate de conexiune, reîncercări, erori de control sau o actualizare care nu se finalizează niciodată necesită o investigație mai atentă. Verificați și jurnalul de e-mail Zimbra cam în aceeași perioadă, deoarece o creștere bruscă a mesajelor primite sau a traficului de atașamente poate crește numărul de scanări.
Folosește cele două comenzi de tip log pentru a compara activitatea scanerului cu activitatea de actualizare a semnăturilor.
Folosește referința fișierului jurnal Zimbra pentru a confirma locațiile jurnalelor pentru versiunea ta. Ghidul de depanare FreshClam de la ClamAV explică erorile comune ale programului de actualizare, inclusiv problemele DNS, de descărcare și limita de rată. Un avertisment că un motor este mai vechi decât cea mai recentă versiune upstream a ClamAV nu dovedește în sine o bază de date coruptă; Zimbra include un motor testat într-o versiune ZCS.
3. Verificați dacă există un program de actualizare duplicat, spațiu insuficient pe disc sau o creștere bruscă a volumului de lucru
Înainte de a regla orice, excludeți cauzele comune care pot menține serviciul ocupat:
Procese duplicate: Verificați dacă există mai multe procese clamdsau freshclamprocese. Un serviciu ClamAV la nivel de sistem de operare instalat separat sau o activitate cron personalizată pot porni o a doua copie alături de serviciul gestionat de Zimbra. Nu dezactivați un serviciu până când nu confirmați ce produs îl deține și ce îl pornește.
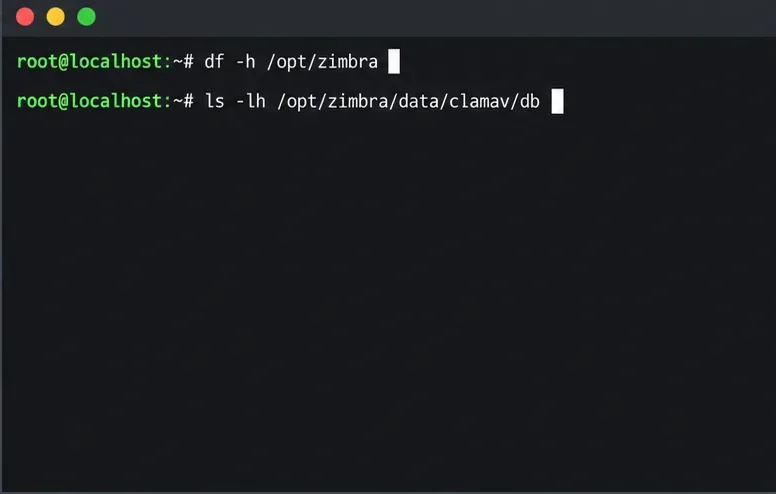
Presiune pe disc: Verificați spațiul disponibil și inode-urile cu df -h /opt/zimbrași df -i /opt/zimbra. Un sistem de fișiere plin poate împiedica actualizările temporare sau scrierile în jurnal și poate cauza reîncercări. Nu eliminați manual fișierele de semnătură pentru a elibera spațiu.
Volumul de e-mailuri: Comparați vârful de utilizare al procesorului cu volumul mesajelor primite, dimensiunea atașamentelor, e-mailurile din coadă și orice livrare recentă în bloc. O rafală cu scanare intensă poate crește clamdutilizarea chiar și atunci când serviciul este funcțional.
Actualizarea conectivității: Dacă freshclameșuează în mod repetat, verificați rezoluția DNS a gazdei, ceasul, conectivitatea de ieșire și orice setări proxy necesare. Corectați problema de rețea sau proxy subiacentă în loc să porniți în mod repetat sarcini de actualizare manuală.
Verificați spațiul liber și directorul bazei de date cu semnături înainte de a încerca recuperarea bazei de date.
ClamAV documentează modul în care configurația FreshClam controlează comportamentul actualizărilor și înregistrarea în jurnal în manualul său de configurare . Zimbra documentează, de asemenea, un atribut de frecvență a actualizărilor pentru definiția virusului, dar valoarea și configurația acestuia ar trebui verificate pentru propria versiune ZCS. Nu reduceți frecvența actualizărilor ca o soluție rapidă pentru CPU: semnăturile învechite slăbesc protecția, în timp ce o cale DNS sau proxy greșită va continua să eșueze indiferent de program.
4. Aplicați cea mai puțin perturbatoare soluție care corespunde dovezilor
Dacă clamd este ocupat în timpul unei burste de mailuri
Permiteți epuizarea muncii curente în timp ce monitorizați procesorul și livrarea e-mailurilor. Dacă același model se repetă, corelați-l cu dimensiunea mesajului, atașamentele comprimate și volumul de intrare, apoi verificați capacitatea serverului și politica organizației dvs. de scanare a atașamentelor. Evitați adăugarea de limite ClamAV nedocumentate sau excluderea tipurilor de fișiere fără a evalua impactul asupra securității și a verifica ce controale sunt acceptate de Zimbra în versiunea instalată.
Dacă scoica proaspătă eșuează în mod repetat
Remediați DNS, proxy, firewall, ceas sau acces la rețea de ieșire indicate de jurnal. Asigurați-vă că rulează doar instrumentul de actualizare conceput de Zimbra. Nu programați invocări manuale frecvente și nu descărcați baze de date de semnături cu scripturi ad-hoc; ClamAV identifică FreshClam sau cvdupdate ca metode de actualizare acceptate, iar integrarea pachetului Zimbra ar trebui să rămână sursa de adevăr pentru un server Zimbra.
Dacă baza de date pare deteriorată sau clamd nu pornește
Erorile precum o bază de date malformată, o eroare de control sau o încărcare eșuată a bazei de date necesită o recuperare în funcție de versiune. Procedura de resetare a definiției ClamAV din Zimbra are instrucțiuni diferite pentru diferite generații ZCS, inclusiv diferite căi binare FreshClam. Citiți procedura completă pentru versiunea exactă pe care o executați înainte de a muta sau reconstrui orice fișier al bazei de date. Păstrați o copie a bazei de date existente până la confirmarea recuperării și nu aplicați niciodată comenzi dintr-un ghid de lansare vechi orbește.
Nu înlocuiți fișierele binare ClamAV ale Zimbra cu o versiune upstream independentă ca o soluție de performanță de primă linie. Documentația Zimbra avertizează că modificările motorului în afara ciclului de viață al acestuia pot fi neacceptate; utilizați patch-ul ZCS corespunzător sau calea de actualizare dacă motorul inclus în pachet necesită actualizare.
Reporniți serviciul antivirus numai după verificarea cauzei
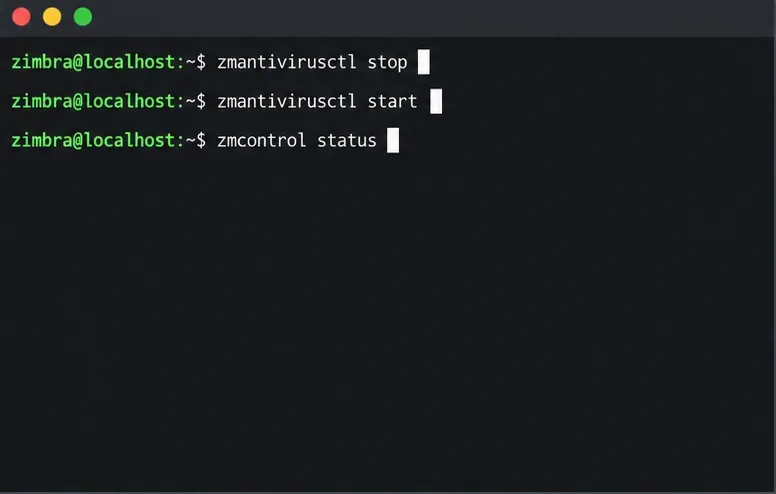
Dacă serviciul rămâne blocat după corectarea problemei de bază, o repornire controlată a antivirusului poate șterge un proces învechit sau poate reîncărca baza de date reparată. Programați-o atunci când o scurtă întrerupere a scanării este acceptabilă și urmați secvența de comenzi pentru versiunea ZCS. Procedura Zimbra documentează [și] zmantivirusctl stopși [și zmantivirusctl start], rulează ca zimbrautilizator:
su - zimbra zmantivirusctl stop zmantivirusctl start zmcontrol status
Nu utilizați o eroare completă zmcontrol stoppentru o problemă specifică exclusiv ClamAV, cu excepția cazului în care planul dvs. de mentenanță o impune. Dacă serviciul antivirus nu reușește să funcționeze din nou, păstrați jurnalele relevante și utilizați canalul de depanare sau de asistență specific versiunii Zimbra, în loc să reporniți în buclă.
Comenzile documentate ale serviciului antivirus și verificarea stării apar la promptul utilizatorului Zimbra.
5. Verificați dacă utilizarea procesorului și scanarea e-mailurilor au revenit la normal
După corecție sau repornire, repetați verificarea procesului și urmăriți tendința procesorului, în loc să vă bazați pe o singură valoare instantanee. Confirmați că clamdeste prezent, freshclamnu este blocat în încercări repetate și zmcontrol statusraportează antivirusul ca rulând. Examinați noile intrări din jurnal pentru a verifica încărcarea cu succes a bazei de date și absența erorilor recurente de actualizare sau scanare. În cele din urmă, verificați dacă mesajele de test normale sunt livrate și gestionate conform politicii de securitate a e-mailului organizației dvs.
O recuperare bună are trei semne observabile: procesul responsabil nu mai consumă suficient CPU după finalizarea activității sale; jurnalele nu mai repetă aceeași eroare; iar starea fluxului de e-mailuri și a serviciului antivirus ale Zimbra rămân sănătoase. Dacă volumul CPU rămâne ridicat, colectați o instantanee a procesului cu marcaj temporal, intrările clamd.log, freshclam.log, din jurnalul de e-mailuri corespunzătoare, rezultatele spațiului pe disc și versiunea ZCS. Aceste dovezi ajută la distingerea unui defect real al scanerului de un volum mare de e-mailuri sau de o cale de actualizare întreruptă, fără a slăbi scanarea malware ca o presupunere.
Notă despre versiune: Ghidul a fost verificat la 6 octombrie 2026. Centrul tehnic Zimbra include atât referințe actuale, cât și pagini de depanare mai vechi, specifice versiunii; verificați comenzile și căile în raport cu documentația pentru versiunea ZCS instalată.