Главная
» СЕТЕВОЙ АДМИНИСТРАТОР
»
Исправлена ошибка «Невозможно подключиться к Kopano Core» в веб-приложении Kopano.
Исправлена ошибка «Невозможно подключиться к Kopano Core» в веб-приложении Kopano.
Самый быстрый способ исправить ошибку «Невозможно подключиться к Kopano Core» в веб-приложении Kopano — определить, какой из трех уровней действительно поврежден: само ядро Kopano , конечная точка подключения веб-приложения к ядру или слой PHP-MAPI , который веб-приложение использует для связи с ядром. Перезапуск всего может иногда казаться решением проблемы, но он скрывает причину и может затруднить диагностику повторяющихся сбоев.
В официальной документации Kopano по веб-приложениям указано, что веб-приложение зависит от php-mapi, и его DEFAULT_SERVERнастройка определяет, куда веб-приложение подключается к Kopano Core. В документации описаны следующие варианты: локальный Unix-сокет, HTTP на порту 236 и HTTPS на порту 237. См. документацию по настройке веб-приложений Kopano и руководство администратора Kopano Core .
Важное примечание о версиях: доступные на момент написания общедоступные руководства администратора Kopano устарели по сравнению со многими современными дистрибутивами Linux. Поэтому названия пакетов, версии PHP, оболочки служб и расположение логов могут отличаться в вашей установке. Модель подключения и параметры конфигурации, описанные ниже, основаны на собственной опубликованной документации Kopano, но перед изменением производственного сервера следует подтвердить локальные пути и версии пакетов.
Какое решение следует попробовать в первую очередь?
Начните с симптома, который лучше всего соответствует вашей системе, вместо того, чтобы вносить все изменения сразу.
Что вы наблюдаете
Наиболее вероятная область
Лучшее первое действие
Главный компромисс
kopano-serverостановлен или не удалось
Копано Коре
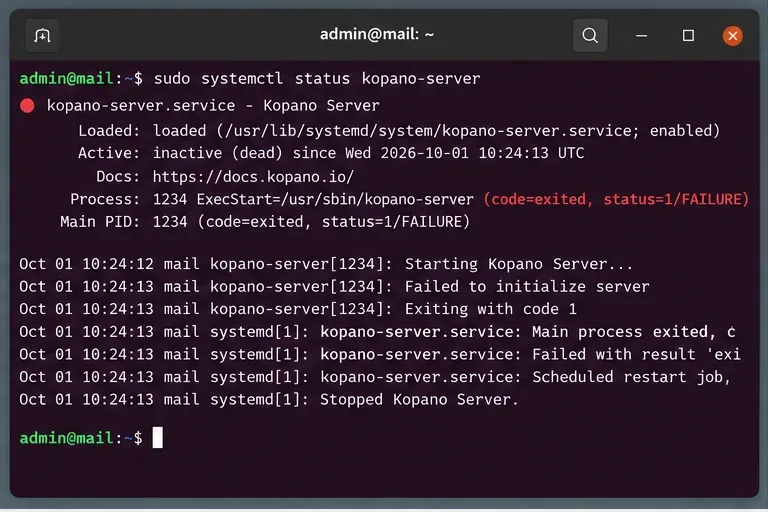
Проверьте состояние службы и журналы сервера.
Перезапуск происходит быстро, но перед перезапуском полезнее просмотреть журналы событий.
Основной процесс запущен, но веб-приложение не может подключиться локально.
Проверьте наличие ошибок подключения к базе данных, сбоев при разборе конфигурации, проблем с правами доступа, отсутствующих файлов или ошибок запуска. В документации ядра Kopano отмечается, что изменения конфигурации обычно требуют перезапуска затронутого компонента, например, с помощью команды ` systemctl restart kopano-<component>.`. Также в документации указано /etc/kopano/server.cfg, что это обычный файл конфигурации для kopano-server`.`. См. раздел «Настройка компонентов KC» .
Выберите этот путь, если: сервис явно недоступен, аварийно завершает работу после запуска или другие инструменты Kopano также не могут взаимодействовать с ядром. Исправление веб-приложения в первую очередь устранит лишь симптом, связанный с нижестоящим компонентом.
Компромисс: перезапуск — это самый быстрый способ восстановления, но если процесс сразу же снова завершится с ошибкой, вам потребуется вывод журнала. В производственных системах следует фиксировать подробности сбоя перед перезапуском, чтобы не потерять наиболее очевидные доказательства.
Начнём с уровня сервисов: если kopano-serverон не запущен, веб-приложение не сможет установить сессию Core независимо от настроек внешнего интерфейса.
2. Указывает ли веб-приложение на правильную конечную точку ядра Kopano?
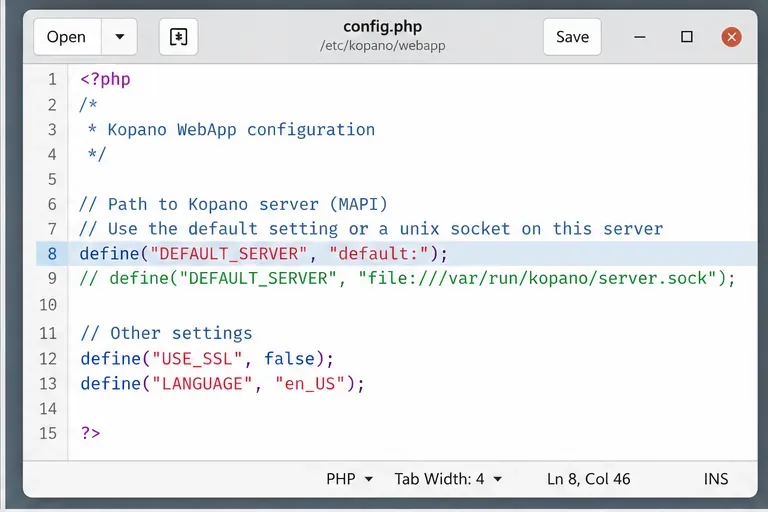
В веб-приложениях ключевая настройка находится DEFAULT_SERVERв файле config.php`.`. В официальном руководстве по веб-приложениям Kopano приведены следующие примеры:
В документации по умолчанию используется локальный сокет file:///var/run/kopano/server.sock. Обычно это самый простой вариант, когда WebApp и Core работают на одной машине. Если они работают на разных машинах, локальный Unix-сокет работать не будет; вместо него потребуется доступная HTTP или HTTPS конечная точка. В документации Kopano по настройке производительности описывается подключение хоста WebApp к отдельному серверу Kopano через порт 236 или порт 237 для SSL. См. раздел «Настройка производительности Kopano и конфигурация разделенного сервера» .
Локальный Unix-сокет: как правило, это вариант с наименьшими накладными расходами на одном хосте, позволяющий избежать предоставления TCP-сервиса исключительно для локального доступа к веб-приложению. Недостаток заключается в том, что сокет должен существовать, и процесс веб-сервера должен иметь возможность его использовать.
HTTP на порту 236: упрощает тестирование на разных хостах и подходит для доверенных внутренних сетей, если это позволяет ваша архитектура безопасности. Компромисс заключается в том, что трафик не шифруется на транспортном уровне Kopano.
Использование HTTPS на порту 237: подходит, когда требуется зашифрованная передача данных между WebApp и Core. Это вводит требования к настройке и проверке сертификатов. В специальной документации по конфигурации Kopano показано, как WebApp использует HTTPS DEFAULT_SERVERи, в некоторых сценариях, клиентские сертификаты. См. специальные конфигурации Core в Kopano .
Подстраивайте конфигурацию DEFAULT_SERVERпод фактическую структуру вашей системы развертывания; локальный сокет уместен только в том случае, если веб-приложение и ядро используют один и тот же хост.
3. Если вы используете сокет Unix, существует ли он и может ли веб-сервер связаться с ним?
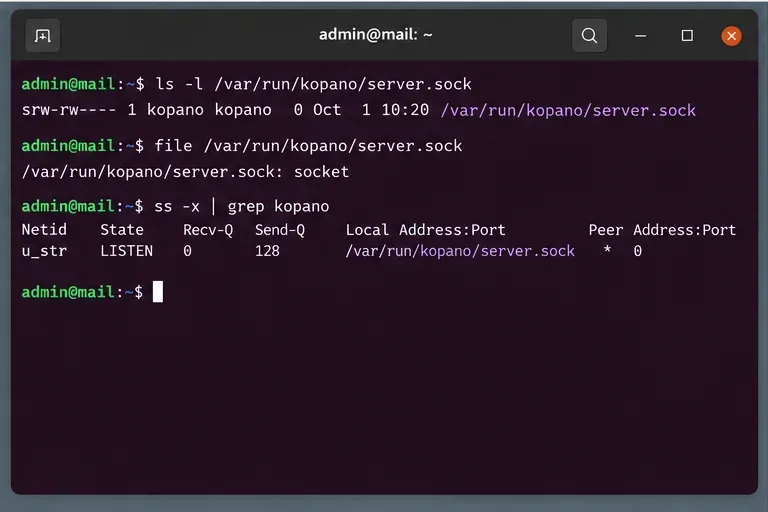
При развертывании на одном хосте проверьте сам сокет:
ls -l /var/run/kopano/server.sock
file /var/run/kopano/server.sock
ss -xl | grep kopano
Если файл отсутствует, не создавайте обычный файл с таким именем. Сокет создается запущенным сервером Kopano. Поэтому отсутствие сокета обычно указывает на запуск ядра, изменение пути к сокету или несоответствие конфигурации.
Если сокет существует, проверьте его владельца и режим доступа. Пользователь веб-сервера должен иметь доступ к сокету через путь к каталогу. В зависимости от вашего дистрибутива, учетная запись веб-сервера может быть www-data, apache, или другим пользователем, специфичным для службы. Избегайте решения ошибок доступа с помощью широких режимов, таких как chmod 777; это увеличивает риск и может быть перезаписано при следующем создании сокета службой.
Более эффективный подход — согласовать WebApp с расположением сокета, созданным Kopano, а затем использовать предусмотренные дистрибутивом права доступа для групп или служб. Если ваш сервер был модифицирован, сравните конфигурацию ядра с конечной точкой WebApp, прежде чем менять владельца.
Для доступа к локальному веб-приложению перед изменением кода веб-приложения убедитесь, что описанный в документации сокет сервера Kopano существует как реальный Unix-сокет и находится в режиме прослушивания.
4. Что делать, если ядро работает исправно, но веб-приложение по-прежнему сообщает о невозможности подключения?
Далее проверьте PHP-MAPI. Kopano явно указывает, что WebApp зависит от него php-mapi. Проверка конфигурации WebApp также может проверить доступность PHP и PHP-MAPI. См. документацию по файлу WebApp Config.php .
Быстрая проверка через командную строку:
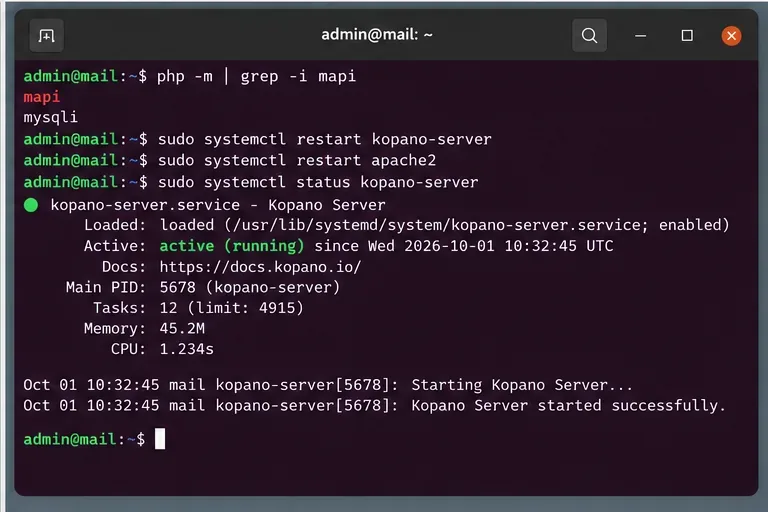
php -m | grep -i mapi
Однако у этого теста есть важное ограничение: интерфейс командной строки PHP может не использовать ту же конфигурацию, что и Apache PHP, PHP-FPM или другая интеграция с веб-сервером. Положительный результат CLI доказывает лишь то, что среда CLI видит модуль.
Полезными дополнительными проверками являются:
php --ini
php -i | grep -i mapi
Затем сравните это с конфигурацией PHP, используемой вашим веб-сервером или пулом FPM. Если пакет отсутствует или версии несовместимы, установите соответствующий набор пакетов Kopano Core/PHP-MAPI из репозитория, предназначенного для вашего дистрибутива и выпуска Kopano. Не смешивайте несвязанные сборки PHP-MAPI только для того, чтобы расширение появилось в php -m.
Выберите этот маршрут, когда:kopano-server соединение исправно, конечная точка корректна и доступна, но веб-приложение выдает ошибку во время проверки соединения или конфигурации на стороне PHP.
Компромисс: переустановка или обновление пакета может быть правильным решением при несоответствии бинарных файлов, но это изменит систему больше, чем исправление одной конечной точки. Сначала подтвердите версии пакетов и соответствующим образом запланируйте обновления в производственной среде.
После устранения фактической проблемы с зависимостью или конечной точкой перезапустите только затронутые компоненты и убедитесь, что kopano-serverони вернулись в активное состояние.
Следует ли перезапустить Apache, PHP-FPM или Kopano Server?
Перезапустите компонент, конфигурация или модуль которого фактически изменились.
Если вы внесли изменения /etc/kopano/server.cfg, перезапустите программу kopano-server.
Если вы установили или включили расширение PHP, перезапустите слой обслуживания PHP, используемый веб-приложением, например Apache или соответствующую службу PHP-FPM.
Если вы изменили только конфигурационный файл PHP веб-приложения, то полная перезагрузка ядра Kopano обычно не требуется, если только не изменился и сам конечный пункт ядра.
Точная команда веб-сервиса зависит от дистрибутива и пакета PHP. Например, это может быть `<service>` systemctl restart apache2, systemctl restart httpd`<service>` или версионированный модуль PHP-FPM. Используйте имя сервиса, доступное на вашем хосте, вместо того, чтобы копировать команду вслепую.
А что насчет удаленных серверов ядра и межсетевых экранов?
Если WebApp и Kopano Core разделены, сначала проверьте маршрутизацию и настроенный слушатель, прежде чем обвинять WebApp. В документации Kopano описан доступ по HTTP через порт 236 и доступ по SSL через порт 237. Таким образом, удаленное развертывание добавляет несколько режимов отказа, которых нет при локальном развертывании на Unix-сокете: правила брандмауэра, привязка слушателя, DNS, сертификаты TLS, обратные прокси и промежуточная сетевая политика.
Для HTTP-конечной точки можно, по крайней мере, проверить, доступен ли TCP-слушатель с хоста веб-приложения:
nc -vz core.example.net 236
Для HTTPS проверьте конечную точку TLS отдельно с помощью инструмента, соответствующего вашей политике сертификатов. Успешное TCP-соединение не доказывает, что аутентификация веб-приложения или операции MAPI будут успешными, но неудачное соединение доказывает, что PHP-MAPI не может связаться с настроенной службой по этому адресу и порту.
Если вы используете обратный прокси, помните, что в документации Kopano требуется, чтобы путь к прокси и сопоставление бэкэнда соответствовали URL-адресу, используемому веб-приложением. В официальном руководстве ядра также отмечаются особенности HTTP/1.1 при проксировании трафика Kopano. См. раздел « Конфигурация компонентов ядра Kopano» .
Практичный порядок диагностики, позволяющий свести к минимуму ненужные изменения.
Проверьте kopano-serverстатус. Если проверка не удалась, сначала исправьте ядро.
Прочитайте журналы ошибок ядра. Прежде чем веб-приложение сможет подключиться, необходимо устранить ошибки базы данных или конфигурации.
Проверьте DEFAULT_SERVER. Убедитесь, что он соответствует локальному сокету или правильной удаленной конечной точке HTTP/HTTPS.
Проверьте работу самого сокета или сетевого обработчика. Это позволит отделить сбои в передаче данных от проблем с PHP.
Проверьте PHP-MAPI в среде выполнения веб-приложений. Не полагайтесь только на среду командной строки PHP.
Перезапустите только затронутые службы. Затем повторно протестируйте веб-приложение и просмотрите журналы, если ошибка сохраняется.
Такой порядок действий безопаснее, чем начинать с переустановки пакетов, поскольку он сохраняет доказательства и делает каждое тестирование осмысленным. Он также позволяет избежать противоположной ошибки: многократного перезапуска WebApp или Apache, когда сам Kopano Core не может запуститься.
В каких случаях изменение параметра DEFAULT_SERVER является неправильным решением?
Не следует вносить изменения DEFAULT_SERVERтолько потому, что на странице входа отображается ошибка подключения. Если текущее значение правильно указывает на нужный экземпляр Core, его изменение может скрыть первоначальную проблему или перенаправить пользователей на неправильную панель управления.
Например, замена default:не http://localhost:236/kopanoявляется по своей сути обновлением. Она изменяет протокол передачи данных с документированного локального сокета по умолчанию на TCP. Это может быть полезно для отладки или для топологии, требующей TCP, но также изменяет безопасность и операционные возможности. В конфигурации с одним хостом исправление отсутствующего или недоступного сокета часто оказывается более удобным, чем открытие еще одного прослушивателя.
Что делать, если ошибка повторяется?
На этом этапе необходимо собрать доказательства с обеих сторон конфликта:
Точное DEFAULT_SERVERзначение, без учета учетных данных или секретов;
systemctl status kopano-serverи последние записи в журнале сервера Kopano;
информация о владельце сокета или об удаленном слушателе;
версия PHP и загруженное расширение MAPI в среде выполнения веб-сервера;
Журнал ошибок веб-приложения/PHP, связанных с неудачной попыткой входа в систему.
В документации веб-приложения Kopano указано, что логирование ошибок PHP включается через настройки PHP, config.phpи содержится предупреждение о недопустимости прямого отображения ошибок, поскольку это может привести к искажению JSON-ответов. Поэтому серверные логи являются лучшим источником диагностики. Перед увеличением детализации обратитесь к официальным настройкам логирования веб-приложения .
Как только вы определите, связана ли ошибка с запуском ядра, транспортом, правами доступа, PHP-MAPI или удаленной сетью, примените минимальное исправление, которое затрагивает этот уровень. Это более надежно, чем рассматривать ошибку «Невозможно подключиться к Kopano Core» как единую ошибку с одним универсальным решением.