Как настроить аутентификацию LDAP и Active Directory в Nextcloud
Если для входа в Nextcloud необходимо использовать те же учетные записи каталога, что и в вашей организации, включите встроенный бэкэнд для пользователей и групп LDAP и настройте его для подключения к LDAP или Active Directory (AD). Наиболее безопасная настройка предполагает использование выделенной учетной записи каталога для поиска, зашифрованную передачу данных, намеренно ограниченный круг пользователей и тестовый вход перед развертыванием.
Приведенное ниже пошаговое руководство соответствует руководству администратора Nextcloud 35, проверенному 7 октября 2026 года. В разных версиях Nextcloud и пакетах хостинга названия и расположение элементов управления могут отличаться. Изображения интерфейса являются визуальными руководствами по описанным настройкам, а не данными с работающего сервера; используйте названия элементов и руководство администратора вашей установленной версии.
Какие изменения произойдут, если Nextcloud будет использовать LDAP или Active Directory?
Nextcloud проверяет пользователей, имеющих право доступа, по каталогу, поэтому люди могут входить в систему, используя свои учетные данные LDAP или AD, без отдельных локальных паролей Nextcloud. Бэкенд LDAP также может предоставлять доступ к группам каталога. Nextcloud считывает информацию из каталога; он не управляет, не редактирует и не удаляет учетные записи каталога. Ваш администратор LDAP остается ответственным за эти учетные записи и членство в группах.
Это полезно, когда организация уже централизованно управляет учетными записями. Однако это добавляет зависимость: Nextcloud должен иметь возможность связаться с каталогом и проверить его TLS-сертификат. Сбой в работе каталога, сетевое правило или проблема с сертификатом могут нарушить вход в систему через каталог, поэтому при настройке интеграции используйте проверенную учетную запись администратора Nextcloud и рабочий путь к серверу.
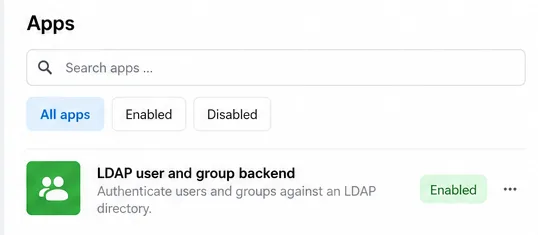
В настройках приложений бэкэнд LDAP для пользователей и групп помечен как «Включено» до того, как будет настроено подключение к серверу.
Что нужно подготовить перед подключением?
Конечная точка каталога: имя хоста LDAP или AD, разрешенный метод зашифрованного соединения и его порт. Nextcloud принимает имя хоста LDAPS, например ldaps://directory.example.com, ; порт 636 является обычным портом по умолчанию LDAPS.
Учетная запись поиска: выделенная служебная учетная запись, права доступа к каталогу которой позволяют выполнять поиск, необходимый Nextcloud. Используйте только тот доступ, который требуется для поиска. Храните пароль от нее в защищенном административном интерфейсе и не вставляйте его в заявку или публичный журнал.
Базовое отличительное имя (DN): поддерево каталога для поиска, например dc=example,dc=com, . Обратитесь к администратору каталога за правильным DN, а не пытайтесь угадать его по домену электронной почты.
Определение области видимости и проверка учетных записей: решите, какие люди и группы должны быть видимы, и определите одну разрешенную тестовую учетную запись и, если возможно, одну учетную запись, которую следует исключить.
Поддержка LDAP в PHP: для сервера, установленного вручную, убедитесь, что расширение LDAP PHP включено для среды выполнения PHP, обслуживающей Nextcloud. Во многих дистрибутивах Linux оно входит в состав пакета php-ldap. Готовые установки могут уже включать необходимые модули; следуйте документации к этому пакету.
Используйте LDAPS или другой защищенный TLS-протокол LDAP, одобренный для вашего каталога. Установите цепочку сертификатов на хосте Nextcloud и убедитесь, что библиотека LDAP PHP доверяет ей. Не решайте ошибки сертификатов, отключая проверку сертификатов в рабочей среде.
Как включить бэкэнд LDAP и ввести данные сервера?
Войдите в систему, используя учетную запись администратора Nextcloud. Откройте раздел «Приложения» и включите бэкэнд для пользователей и групп LDAP, если он еще не включен.
Откройте настройки администрирования и выберите раздел «Бэкэнд пользователей и групп LDAP». Перейдите на вкладку «Сервер» . Для новой конфигурации может потребоваться успешная проверка сервера, прежде чем станут доступны другие вкладки.
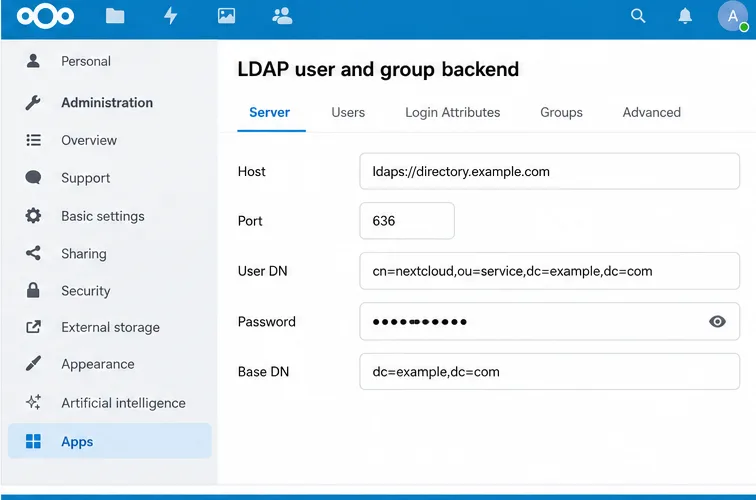
Введите хост каталога. Для зашифрованного LDAPS-соединения обычно используется значение ldaps://directory.example.com. Введите правильный порт, если Nextcloud не определяет его автоматически; 636 — это типичный порт LDAPS. Если ваша организация использует другую защищенную схему LDAP, следуйте настройкам вашей команды по работе с каталогами.
Введите полный DN пользователя и пароль учетной записи поиска. В руководстве Nextcloud рекомендуется использовать для этой цели выделенного системного пользователя LDAP. Оставляйте поля с учетными данными пустыми только в том случае, если ваш каталог явно разрешает анонимный поиск.
Введите базовое DN, например dc=example,dc=com, . Если пользователи или группы находятся в разных ветвях, вы можете уточнить их базовые деревья в расширенных настройках после того, как установится базовое соединение.
На вкладке «Сервер» отображаются хост LDAPS, порт, учетные данные поисковой учетной записи и базовый DN каталога, используемый для поиска.
Nextcloud может автоматически определять такие значения, как порт и базовый DN, а процесс настройки может распознавать распространенные параметры Active Directory. Рассматривайте определение как отправную точку: убедитесь, что отображаемый базовый DN и возвращаемые пользователи соответствуют предполагаемой области действия каталога.
Какие пользователи могут быть указаны в списке, а какие могут войти в систему?
Это взаимосвязанные, но отдельные решения. Вкладка «Пользователи» определяет, какие пользователи каталога отображаются в списках пользователей Nextcloud. Вкладка «Атрибуты входа» определяет, какой атрибут каталога Nextcloud сравнивает с именем, которое пользователь вводит при входе в систему. Тот факт, что пользователь доступен для обнаружения, сам по себе не доказывает, что атрибут входа настроен так, как вы задумали.
На вкладке «Пользователи» начните с обнаруженных Nextcloud классов объектов и фильтра пользователей. Если вы хотите ограничить доступ к группе каталога, используйте выбор группы или прямой LDAP-запрос, поддерживаемый вашим каталогом. Например, фильтр в стиле AD может выглядеть так: (&(objectCategory=person)(objectClass=user)(memberOf=CN=Nextcloud Users,OU=Groups,DC=example,DC=com)). Замените DN группы и базовый адрес на реальные значения вашего каталога; не вставляйте этот пример без изменений.
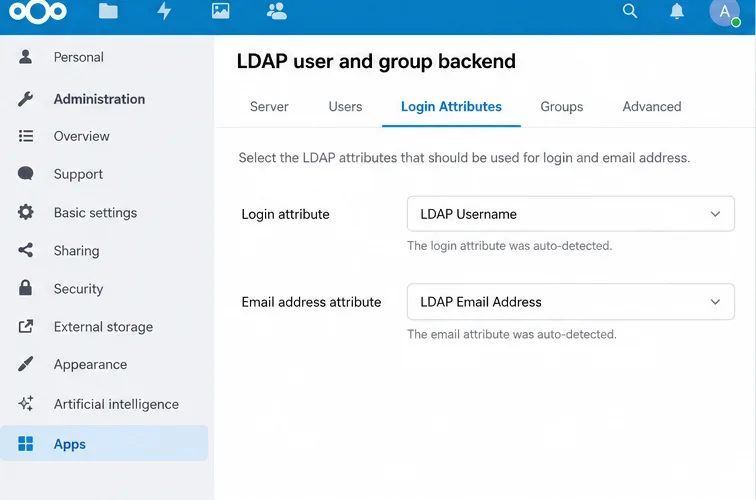
В разделе «Атрибуты входа» выберите предполагаемый идентификатор входа в систему организации. Для Active Directory это обычно атрибут имени учетной записи, часто sAMAccountName; некоторые организации могут также разрешать вход по адресу электронной почты. Выбирайте параметры в соответствии с вашей политикой и протестируйте точный формат имени пользователя, который будут использовать сотрудники. На вкладке «Группы» выберите, какие группы каталога должны быть доступны для Nextcloud. Обнаружение групп и разрешение на вход в систему не всегда имеют одинаковую область действия.
Вкладка «Атрибуты входа» определяет, какие атрибуты каталога могут соответствовать имени пользователя, введенному на странице входа в Nextcloud.
Следует ли изменять расширенные настройки перед тестированием?
Обычно нет. Сначала подтвердите основные параметры подключения и область действия каталога. Вкладка «Дополнительно» включает параметры подключения, каталога, специальных атрибутов и профиля; изменяйте только те настройки, которые необходимы для вашей среды.
Обратите особое внимание на сопоставление идентификаторов. Nextcloud присваивает каждому пользователю LDAP стабильное внутреннее имя пользователя, обычно определяемое по UUID каталога, и сопоставляет этот идентификатор с записью в каталоге. Внутреннее имя пользователя может использоваться в именах домашних папок и URL-адресах служб. Изменение правил UUID или внутреннего имени пользователя после сопоставления учетных записей может привести к тому, что Nextcloud будет рассматривать людей как разных пользователей, что усложнит доступ к существующим файлам. Определите эти значения до запуска в рабочую среду и не удаляйте сопоставления LDAP на работающем сервере.
На начальном этапе внедрения избегайте включения изменения паролей LDAP, если вы специально не настроили права доступа к каталогу и зашифрованный транспорт для этой операции. В документации Nextcloud описаны дополнительные требования к изменению паролей, включая права на запись и TLS. Обычная аутентификация LDAP не требует предоставления учетной записи поиска разрешения на изменение паролей пользователей.
Как проверить соединение и сохранить его?
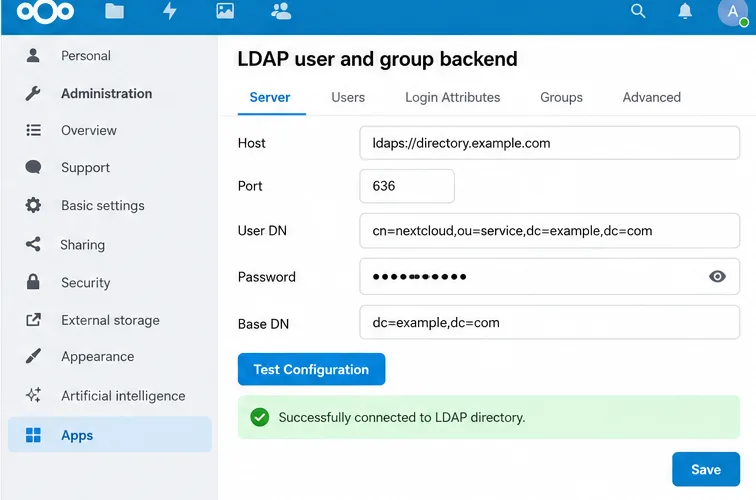
На вкладке «Сервер» выберите «Проверить конфигурацию» . В ходе теста используются значения, уже имеющиеся в форме; Nextcloud сообщает, что предварительное сохранение не требуется.
Если тест пройден успешно, сохраните конфигурацию. В документации Nextcloud указано, что конфигурация должна быть активной; отключенная конфигурация может привести к вводящему в заблуждение результату «неверный пароль», даже если остальные значения верны. Обычно успешный тест активирует ее автоматически.
Откройте страницу «Пользователи Nextcloud» и убедитесь, что отображаются ожидаемые пользователи и группы каталога. Сравните результат с желаемым уровнем доступа.
Проверьте вход в систему, используя разрешенную учетную запись, а затем убедитесь, что исключенная учетная запись не может войти в систему, если вы настроили список разрешенных. Убедитесь, что ожидаемые группы могут использоваться при совместном доступе и что отображаемое имя и адрес электронной почты учетной записи указаны правильно.
Успешный результат проверки конфигурации подтверждает, что Nextcloud может подключиться и выполнить привязку к текущим настройкам сервера; после этого сохраните и проверьте пользователей.
Что произойдет, если тест не удастся или пользователи не появятся?
Симптом
Что проверить
Истекло время ожидания соединения или не удаётся связаться с сервером.
Проверьте DNS-сервер хоста Nextcloud, правила маршрутизации и брандмауэра, имя хоста и порт LDAP. Убедитесь, что каталог прослушивает выбранную защищенную конечную точку.
Ошибка сертификата или TLS
Установите цепочку сертификатов каталога в том месте, где стек PHP LDAP сервера сможет ей доверять. Проверьте конфигурацию центра сертификации LDAP системы и, для LDAPS, убедитесь, что порт соответствует конечной точке. Оставьте проверку сертификатов включенной.
Привязка или недействительные учетные данные
Проверьте полный DN, пароль и права доступа к поисковой учетной записи для поиска в настроенном поддереве. Убедитесь, что конфигурация активна, прежде чем рассматривать неудачный вход в систему как неверный пароль пользователя.
Соединение установлено, но страница пользователей пуста.
Проверьте базовый DN, класс объекта пользователя, фильтр пользователя и любые ограничения групп. Фильтр может быть синтаксически корректным, но при этом не соответствовать ни одной из запланированных учетных записей.
Пользователи отображаются, но не могут войти в систему.
Проверьте атрибуты входа и точный идентификатор, который вводят пользователи. Также убедитесь, что учетная запись находится в фильтре входа и что конфигурация LDAP активна.
Вложенные группы Active Directory не предоставляют доступ.
В документации Nextcloud указано, что включения вложенных групп может быть недостаточно для отображения списка пользователей и входа в систему. Для фильтров пользователей и входа в систему также может потребоваться цепочка правил соответствия Active Directory; согласуйте точный фильтр с администратором каталога.
Для диагностики из командной строки Nextcloud предоставляет команды LDAP, если включено приложение LDAP. Запустите команду, occ ldap:show-configчтобы найти идентификатор конфигурации, затем протестируйте его с помощью команды occ ldap:test-config s01, заменив s01на идентификатор, отображаемый на вашем сервере. В типичной установке Linux команда может выглядеть так:
Настройте пользователя веб-сервера и путь к Nextcloud для вашей установки. Рассматривайте диагностические данные как конфиденциальные, поскольку детали конфигурации могут раскрыть структуру ваших каталогов.
Окончательная проверка внедрения
Сервер Nextcloud может связаться с конечной точкой LDAP, используя утвержденный организацией зашифрованный канал связи.
Учетная запись службы может искать только то, что ей необходимо, и сертификат успешно проходит проверку.
Видимый список пользователей и фильтры входа в систему соответствуют предполагаемой группе доступа.
Разрешенная тестовая учетная запись может войти в систему с использованием запланированного идентификатора, а исключенная учетная запись будет отклонена.
Внутренние параметры имени пользователя и UUID определяются до того, как пользователи начнут сохранять производственные данные.
Локальная учетная запись администратора и документированный путь восстановления остаются доступными.