Fix Zimbra Admin Console 404 Not Found After SSL Renewal
Illustrative example, not a real incident: Jordan administers a fictional Zimbra server at mail.example.com. After renewing its SSL/TLS certificate, Jordan opens a saved Admin Console bookmark and gets a “404 Not Found” page. The renewal may be related, but a 404 does not by itself prove the certificate is invalid. The address may be reaching the wrong port, proxy, hostname, or URL route.
For this example, Jordan’s safest order is to confirm the intended Admin Console URL, test the direct and proxied endpoints separately, check Zimbra service status and deployed certificates, and only then redeploy or restart a component if the evidence points there. Use your installation’s version-specific instructions: Zimbra ports and certificate procedures can vary by release and by whether the server uses Zimbra Proxy, a separate load balancer, or an external reverse proxy.
What does a 404 after SSL renewal tell you?
A browser’s explicit HTTP 404 response usually means that an HTTP server answered the request but did not find a matching resource or route. That makes the hostname, port, URL path, virtual host, and proxy route important checks. It is different from a browser certificate warning or a TLS handshake failure. However, a reverse proxy or web application firewall can itself return a 404 when a host or route does not match, so the status alone does not identify which layer is responsible.
Zimbra documents the direct Admin Console on TCP port 7071 by default. If Zimbra Proxy is configured to proxy the Admin Console, its documented default proxy port is 9071; it is optional and may be customized. The standard webmail address on port 443 is not automatically the same endpoint as the direct Admin Console. Check the Zimbra Administration Console URL guidance and Zimbra’s port reference against your own configuration.
How should you troubleshoot the error?
1. Confirm the exact Admin Console address
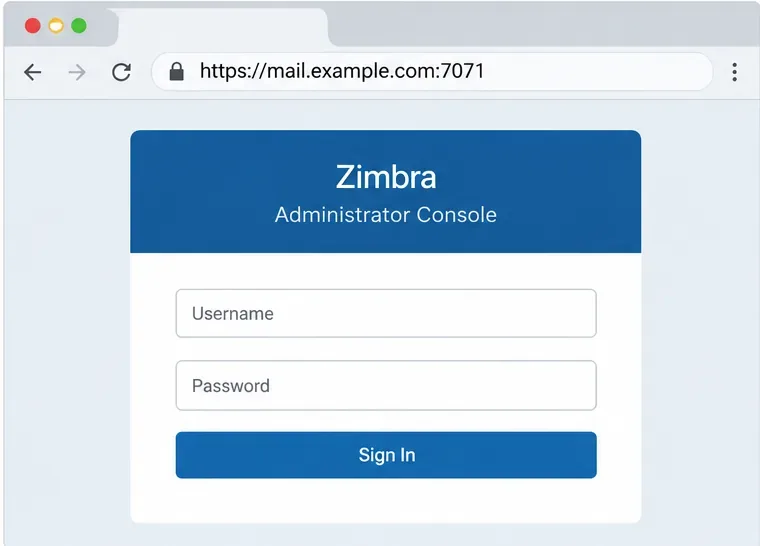
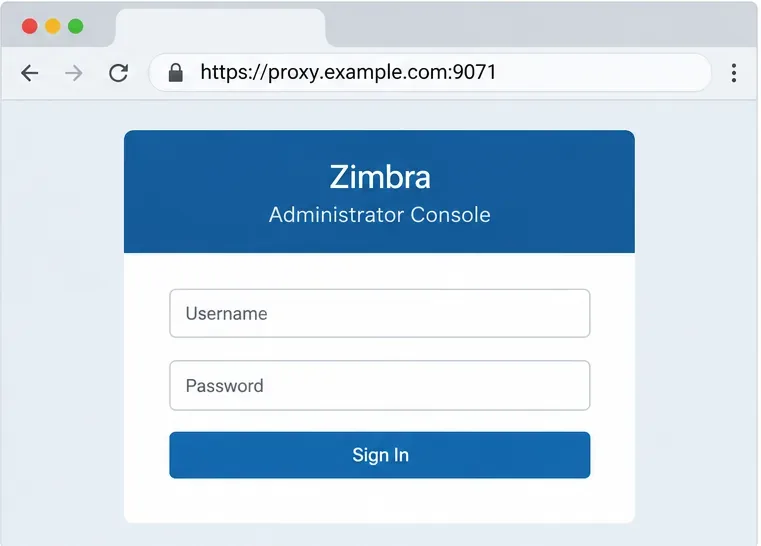
Use the hostname and port configured for your deployment rather than assuming that your webmail URL is also the Admin Console URL. For a typical direct connection, Zimbra documents a URL in the form https://server.example.com:7071. An administrator who has enabled Zimbra Proxy for the console may instead use the proxy hostname and port, typically https://proxy.example.com:9071. Do not add an assumed /admin path: use the address specified by your installation or administrator documentation.
Illustrative example: the browser is pointed to the fictional server’s direct Admin Console port, 7071.Illustrative example: port 9071 is shown as a separate proxy route, used only when Admin Console proxying is configured.
В гипотетическом случае Джордана старая закладка указывает на общедоступное имя хоста веб-почты на порту 443. Джордан сравнил бы его с документированной или настроенной конечной точкой администратора. Ошибка 404 на хосте веб-почты не означает, что сама консоль администратора Zimbra недоступна. Если порт 7071 намеренно заблокирован для доступа из общедоступного Интернета, проверяйте его только из авторизованной сети или локально; не открывайте его публично только для проверки. Рекомендации Zimbra по использованию прокси-сервера советуют ограничивать прямой доступ к порту 7071, когда администраторы используют конечную точку прокси.
2. Сравните прямой и опосредованный маршруты.
Проверяйте каждый маршрут по отдельности, используя правильное имя хоста, схему и порт. Если прямой доступ к порту 7071 работает из разрешенной сети, но маршрут через прокси-сервер на порту 9071 возвращает ошибку 404, сосредоточьтесь на конфигурации консоли администратора прокси-сервера и маршрутизации по имени хоста. Если прямой маршрут также не работает, проверьте почтовый сервер и сертификат, развернутый в его службе консоли администратора. Если оба маршрута Zimbra работают, но публичный URL-адрес по-прежнему возвращает ошибку 404, проверьте внешний балансировщик нагрузки, обратный прокси-сервер, CDN или межсетевой экран веб-приложений перед Zimbra.
Используйте это сравнение в диагностических целях, а не как команду для включения нового сетевого доступа. Заблокированный прямой порт может быть преднамеренной мерой безопасности. В руководстве по настройке прокси-сервера в административной консоли Zimbra описывается дополнительный прослушиватель 9071 и отмечается, что административная консоль почтового сервера обычно остается на порту 7071.
3. Проверьте журналы служб Zimbra и прокси-сервера.
Войдите в систему Zimbra, используя учетную запись администратора, соответствующую вашей установке, затем проверьте состояние службы. Следующие команды проверки состояния доступны только для чтения:
su - zimbra
zmcontrol status
zmproxyctl status
zmcontrol statusЭта команда сообщает о состоянии компонентов Zimbra. zmproxyctl statusОна полезна, если установлен Zimbra Proxy; если команда недоступна или в вашей топологии отсутствует Zimbra Proxy, пропустите ее и проверьте фактический компонент, обслуживающий URL-адрес. Остановленный почтовый ящик или компонент прокси может объяснить сбой маршрута, но не следует перезапускать весь сервер только потому, что один URL-адрес возвращает ошибку 404.
Сначала проверьте состояние службы; приведенные команды носят диагностический характер и не вносят изменений в работу сервера.
Для запросов, обрабатываемых через прокси, Zimbra идентифицирует /opt/zimbra/log/nginx.access.logих /opt/zimbra/log/nginx.logкак полезные журналы прокси. Сравните время запроса и запрошенный хост/путь с ответом, записанным в этих журналах. Если запрос никогда не появляется в журналах прокси Zimbra, ошибка 404 может исходить от вышестоящего балансировщика нагрузки или другой службы внешнего интерфейса. См. руководство по прокси Zimbra и раздел устранения неполадок .
4. Проверьте, какой сертификат представлен на каждом конечном устройстве.
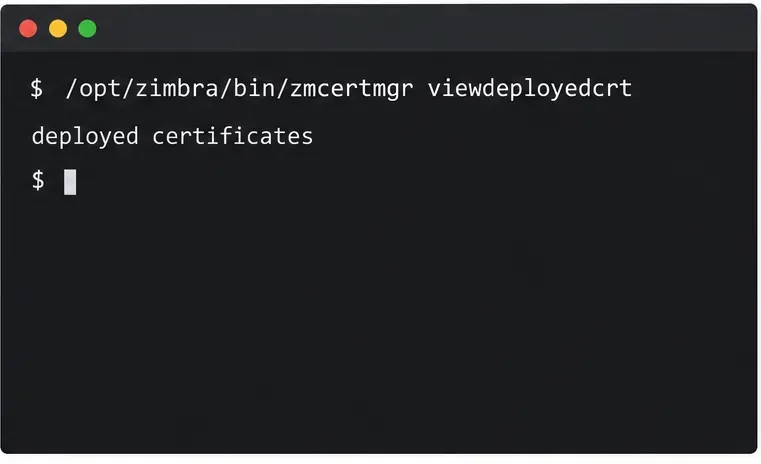
Сертификат, обновленный на диске, не обязательно совпадает с сертификатом, загруженным в данный момент всеми службами Zimbra. На хосте Zimbra выполните проверку развернутого сертификата в диспетчере сертификатов, используя синтаксис, поддерживаемый вашей установленной версией:
/opt/zimbra/bin/zmcertmgr viewdeployedcrt
Используйте менеджер сертификатов Zimbra для проверки сертификатов, установленных для локальных служб, включая прокси-серверы и почтовые ящики (если таковые имеются).
Проверьте сведения о сертификате службы, обрабатывающей неработающий маршрут, включая даты действия и имя хоста или альтернативные имена субъекта. Если браузер обращается к порту 443 через внешний терминатор TLS, проверьте также конфигурацию сертификата и маршрутизации на этом порту; Zimbra может не являться компонентом, предоставляющим этот публичный сертификат. В многосерверной конфигурации проверьте соответствующие узлы прокси-сервера и почтовых ящиков. Zimbra сообщает, что в качестве viewdeployedcrtсервера указан локальный сервер, поэтому проверка на одном узле не гарантирует наличие обновленного сертификата на каждом узле.
Если развернут правильный сертификат, и единственным симптомом является ошибка HTTP 404, продолжайте исследовать путь и маршрутизацию прокси-сервера, вместо того чтобы постоянно обновлять сертификат. Если развернутый сертификат устарел, недействителен или не соответствует закрытому ключу или цепочке, следуйте инструкциям по развертыванию сертификата для вашей конкретной версии Zimbra.
5. Повторно развертывайте сертификат только тогда, когда проверка покажет, что он необходим.
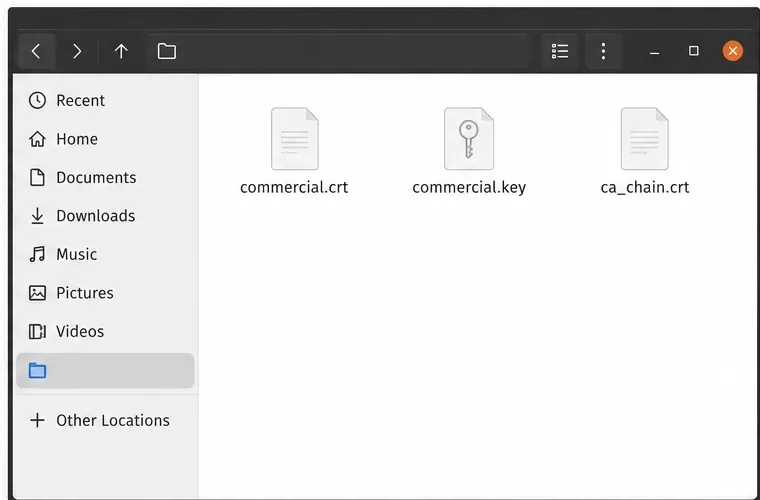
Перед заменой сертификатов убедитесь, что у вас есть соответствующий закрытый ключ, обновленный сертификат сервера и полная цепочка центров сертификации от вашего провайдера. Храните закрытый ключ в защищенном месте. В вымышленном примере Джордана файлы называются commercial.key, commercial.crt, и ca_chain.crt; замените их фактическими путями на вашем сервере. Приведенные ниже имена файлов являются примерами, а не файлами, которые Zimbra создает автоматически.
Пример компонентов пакета сертификатов: сертификат сервера, соответствующий закрытый ключ и цепочка центров сертификации.
Для коммерческого сертификата Zimbra проверяет соответствие сертификата ключу и цепочке перед развертыванием. Адаптируйте команду к вашим путям и правам пользователя, необходимым для вашего релиза:
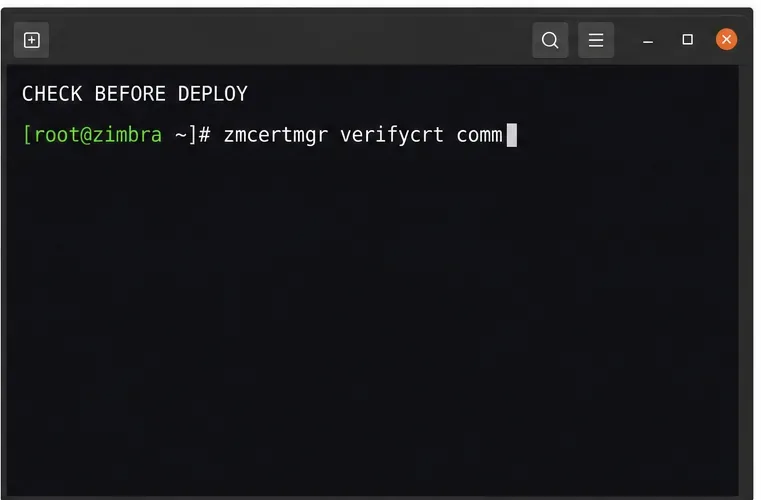
/opt/zimbra/bin/zmcertmgr verifycrt comm \
  /opt/zimbra/ssl/zimbra/commercial/commercial.key \
  /tmp/commercial.crt \
  /tmp/ca_chain.crt
Перед развертыванием проверьте сертификат, ключ и цепочку; на этом изображении показан только префикс команды, а не завершенная проверка.
Продолжайте только в том случае, если результаты проверки подтверждают совпадение ключа и действительность цепочки сертификатов. Если проверка не удалась, остановитесь и исправьте ключ, сертификат или промежуточную цепочку. Не развертывайте несоответствующий сертификат, чтобы проверить, исправит ли это ошибку 404.
В случае успешной проверки используется следующая документированная схема развертывания коммерческого сертификата:
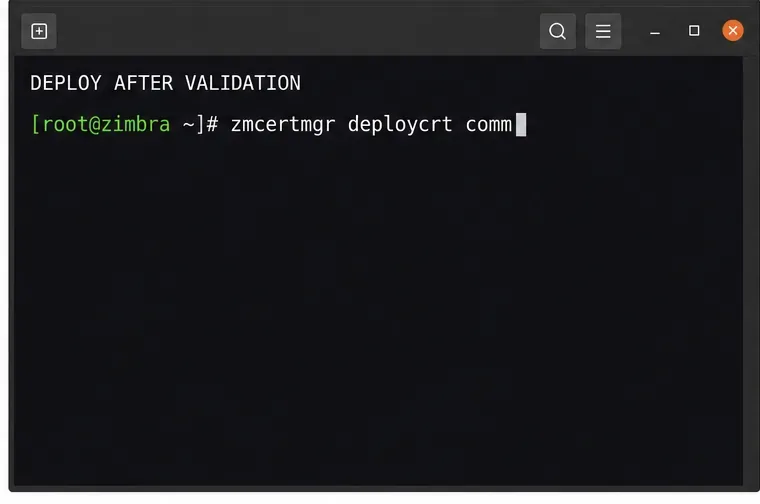
/opt/zimbra/bin/zmcertmgr deploycrt comm \
  /tmp/commercial.crt \
  /tmp/ca_chain.crt
Развертывание следует проводить только после успешной проверки; показанный префикс команды является иллюстративным и не отражает завершенное развертывание.
Эти команды не являются универсальными инструкциями по продлению сертификата. В документации Zimbra по сертификатам содержатся примечания о привилегиях, специфичные для каждой версии, а для развертывания на нескольких узлах требуется установить и проверить сертификат на узлах, обслуживающих соответствующий трафик. Ознакомьтесь с инструментами администрирования и средствами CLI для работы с сертификатами , а для настройки на основе Let's Encrypt — с текущими инструкциями по использованию сертификатов Zimbra Let's Encrypt . Не копируйте команды из более старой версии, не проверив их на соответствие вашей установленной сборке.
6. Перезапустите затронутую службу, затем проверьте обе конечные точки.
В инструкциях по развертыванию сертификата от Zimbra указано, что для загрузки нового сертификата необходимо перезапустить службы. Выберите наиболее подходящий для вашей топологии и версии вариант перезапуска. Если необходимо перезагрузить только сертификат Zimbra Proxy или сгенерированную конфигурацию прокси-сервера, команда для службы прокси выглядит следующим образом:
zmproxyctl restart
Перезапускайте прокси-сервер только в том случае, если именно он является затронутым компонентом и перезапуск прокси-сервера целесообразен для вашей системы.
Полная zmcontrol restartперезагрузка службы влияет на работу сервисов Zimbra на этом хосте и может прервать доступ к почте. Используйте её во время планового технического обслуживания, когда этого требует процедура развертывания сертификата для вашей версии, и запланируйте перезагрузку для каждого затронутого узла. В руководстве по сертификатам Zimbra описана полная перезагрузка службы в рамках процесса коммерческого сертификата для одного сервера; в руководстве по прокси-серверам поясняется, что перезагрузка прокси-сервера перегенерирует конфигурацию прокси-сервера перед повторным запуском. Не запускайте оба варианта перезагрузки автоматически.
После восстановления работы выбранной службы повторно проверьте те же URL-адреса: сначала предполагаемый прямой или прокси-адрес консоли администратора из авторизованной сети, затем публичный или балансируемый URL-адрес. Убедитесь, что ожидаемая страница входа загружается, браузер отображает обновленный сертификат для имени хоста, и в соответствующих журналах больше не отображается ошибка маршрутизации или вышестоящего сервера для этого запроса. В вымышленном примере Джордана проверяется, указывает ли сохраненная закладка теперь на настроенную конечную точку, а не был ли получен вымышленный результат теста.
Когда следует проводить исследования за пределами Zimbra?
Если и прямой, и настроенный прокси-серверы Zimbra отвечают корректно, но публичный URL по-прежнему возвращает ошибку 404, вероятная причина — внешний интерфейс или его правило виртуального хоста. Проверьте имя хоста и порт обратного прокси, настройки завершения TLS, заголовок переадресованного хоста и правила перезаписи URL. Если публичный сертификат завершается вне Zimbra, обновление только внутреннего сертификата Zimbra не обновит этот внешний обработчик.
Для ответа, полученного от Zimbra Proxy, сравните метку времени и статус в файле nginx.access.logс подробной информацией в файле nginx.log. Если ответ отсутствует в этих журналах, проверьте внешний прокси-сервер или балансировщик нагрузки. Избегайте прямого редактирования сгенерированных файлов Zimbra NGINX; служба прокси Zimbra перегенерирует свою конфигурацию при перезапуске, поэтому постоянные изменения должны выполняться в соответствии с поддерживаемыми методами настройки прокси для установленной версии.
Как вы узнаете, что ремонт завершен?
Закладка использует настроенные имя хоста, схему, порт и маршрут.
Конечная точка административной консоли отвечает из авторизованной сети; намеренно заблокированный прямой порт остается заблокированным.
Соответствующие службы Zimbra сообщают о работе, а развернутый сертификат соответствует имени хоста и текущему сроку действия.
Прокси-сервер или внешний интерфейс возвращает ожидаемую страницу административной консоли, а не ошибку 404.
В логах видно, что запрос достиг ожидаемого компонента, и ни один другой узел по-прежнему не использует старый сертификат.
В официальной документации Zimbra, использованной для составления этого руководства, порт 7071 указан как порт по умолчанию для прямого доступа к консоли администратора, а порт 9071 — как дополнительный прокси-порт для консоли администратора. Поскольку ошибка 404 может возникать на разных уровнях, используйте эти значения по умолчанию в качестве диагностических подсказок и проверьте фактические значения в вашей версии Zimbra и топологии.