How to Set Up Two-Factor Authentication (2FA) in the Zimbra Admin Console
The most important point: in current Zimbra Daffodil documentation, the Admin Console is where you enable or require two-factor authentication for an account or Class of Service (COS), but an administrator enrolls their own second factor in the Zimbra Web Client. After enrollment, the same administrator is prompted for the second factor when signing in to the Administration Console. Treating those as two separate stages prevents the most common setup mistake.
This guide follows the current Zimbra Daffodil (v10) administrator documentation available in October 2026. Menu labels can differ slightly between Classic and Modern Web App releases, so Zimbra explicitly notes that the enrollment page may appear under Preferences > Accounts or Security. See the Zimbra Daffodil Administrator Guide for the authoritative workflow.
What you are actually configuring
Zimbra separates policy from enrollment. The policy says whether 2FA is available or mandatory and which methods users may use. Enrollment binds a particular administrator account to an authenticator app or, when your deployment allows it, a recovery-email verification method. Zimbra documents 2FA policy at both the individual account level and the COS level.
For a broad rollout, COS is usually the cleaner starting point because it applies consistent settings to every account assigned to that class. For a pilot, a single administrator account can be safer because you can validate login behavior before expanding the policy. If you manage delegated administrators, Zimbra also supports 2FA for those accounts, subject to the appropriate rights.
Before you begin
Use an administrator account that can reach the Admin Console. In a typical installation, Zimbra documents the console at https://server.domain.com:7071/.
Make sure the administrator can also sign in to the Zimbra Web Client, because enrollment is completed there.
If you plan to use TOTP, have a compatible authenticator app available. TOTP means time-based one-time password: the app generates short-lived verification codes from a shared secret.
If you plan to allow email verification, confirm that recovery-email configuration is appropriate for your deployment. Zimbra Daffodil documents email as an additional 2FA factor.
Before forcing 2FA for a large COS, test with at least one administrator and document a recovery path. A bad rollout can lock people out of the console even when the server itself is healthy.
Step 1: Sign in to the Zimbra Administration Console
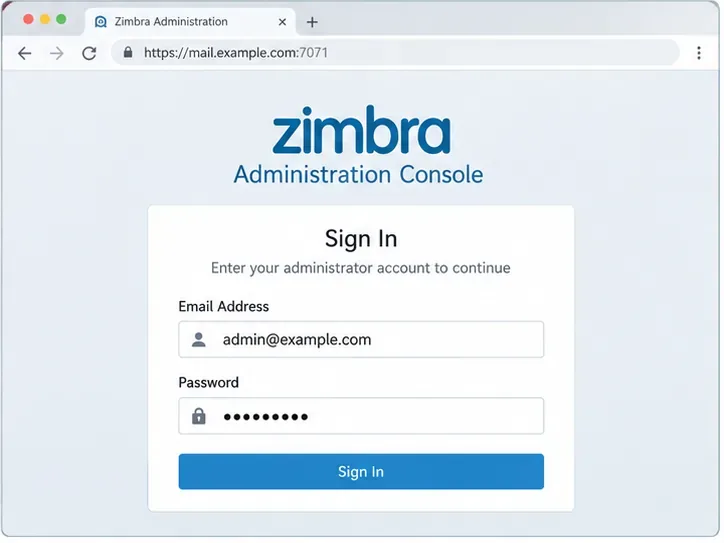
Откройте консоль администрирования по протоколу HTTPS и войдите в систему, используя полный адрес администратора и пароль. В типичной установке Zimbra указывает порт 7071 в качестве порта консоли администрирования по умолчанию. Ваша система может работать через обратный прокси-сервер или использовать другой способ доступа, поэтому, если он отличается, используйте обычный административный URL-адрес вашей организации.
Вход в систему через администратора является отправной точкой для изменения политики двухфакторной аутентификации. Точное имя хоста может отличаться от приведенного в примере.
Шаг 2: Откройте класс обслуживания, который вы хотите защитить.
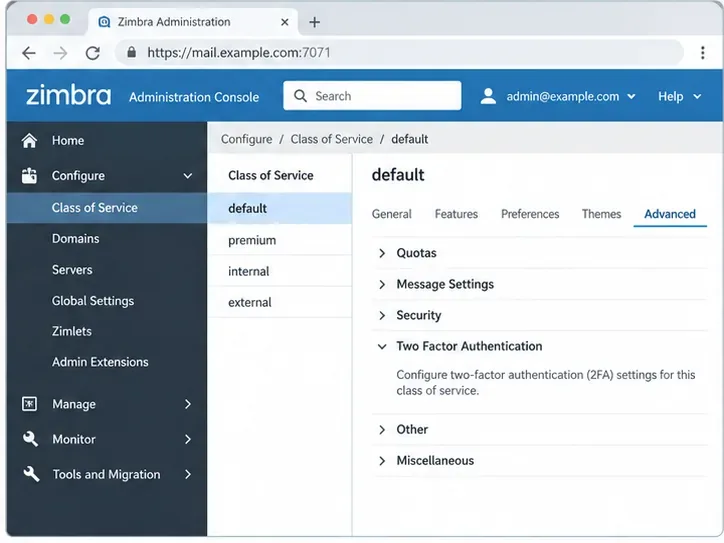
Для применения политики ко всему классу обслуживания (COS) перейдите в раздел «Настройка» > «Класс обслуживания», выберите соответствующий класс обслуживания, откройте «Дополнительно» и найдите пункт «Двухфакторная аутентификация» . В официальном руководстве этот путь указан как: Главная > Настройка > Класс обслуживания > COS > Дополнительно > Двухфакторная аутентификация .
Если вы хотите защитить только одну существующую учетную запись, воспользуйтесь разделом «Управление» > «Учетные записи» , отредактируйте учетную запись, откройте «Дополнительно» и прокрутите страницу до раздела «Двухфакторная аутентификация». Начать с одной учетной записи — разумный способ проверить работу системы, прежде чем применять ее ко всему классу.
На странице «Расширенные настройки COS» Zimbra отображает параметры политики двухфакторной аутентификации.
Шаг 3: Включите двухфакторную аутентификацию до того, как она вам понадобится.
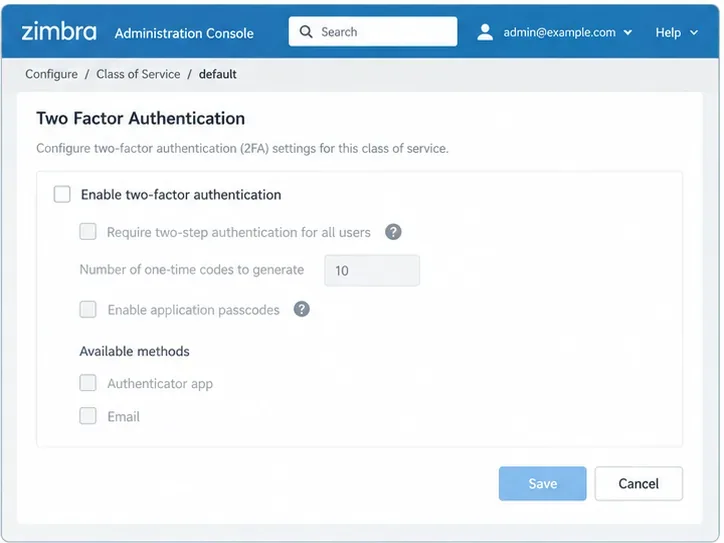
Установите флажок «Включить двухфакторную аутентификацию» . Это сделает эту функцию доступной для выбранной учетной записи или COS. Не путайте этот параметр с параметром «Требовать двухфакторную аутентификацию» : включение делает регистрацию возможной; требование делает ее обязательной.
Это различие имеет значение при поэтапном развертывании. Например, вы можете сначала включить двухфакторную аутентификацию для администратора COS, зарегистрировать и протестировать две или три учетные записи администратора, и только потом включить обязательное требование. В официальной документации Zimbra по двухфакторной аутентификации оба параметра описаны отдельно.
До активации зависимые параметры двухфакторной аутентификации недоступны. Сначала включите эту функцию, а затем выберите необходимую вам политику.
Шаг 4: Выберите методы и соответствующие параметры политики.
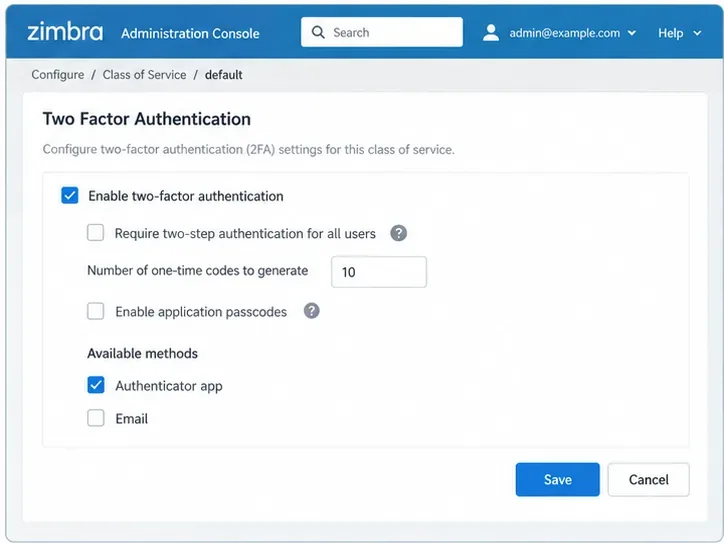
После включения этой функции выберите методы двухфакторной аутентификации, разрешенные вашей версией и развертыванием. В текущей документации Zimbra Daffodil в качестве поддерживаемых методов при включении указаны приложение-аутентификатор и электронная почта . В официальных рекомендациях Zimbra 2024 также указано, что администраторы могут разрешить использование приложения-аутентификатора, электронной почты или обоих методов.
В той же области политики можно указать: «Требовать двухфакторную аутентификацию» , количество генерируемых одноразовых кодов восстановления и «Включить пароли приложений» . Пароли приложений предназначены для устаревших клиентов, которые не могут пройти интерактивный процесс двухфакторной аутентификации. Не включайте их автоматически только потому, что они существуют; используйте их только тогда, когда это необходимо клиенту и существует оперативный процесс их отзыва.
Пример политики включает двухфакторную аутентификацию и разрешает использование приложения-аутентификатора. Требование двухфакторной аутентификации — это отдельное решение, которое может быть внедрено поэтапно позже.
Шаг 5: Зарегистрируйте администратора в веб-клиенте Zimbra.
Теперь выйдите из консоли администратора и войдите в веб-клиент Zimbra, используя ту же учетную запись администратора. Здесь легко пропустить важный момент: в руководстве Zimbra Daffodil указано, что учетные записи администраторов должны настраивать собственную двухфакторную аутентификацию через веб-интерфейс клиента.
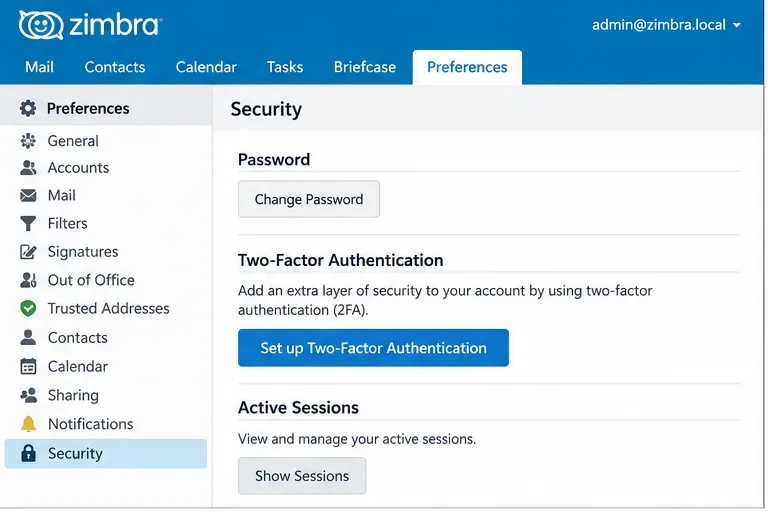
Откройте «Настройки» , затем «Учетные записи» или «Безопасность» в зависимости от версии пользовательского интерфейса, найдите «Двухфакторная аутентификация» и начните настройку. Если параметр настройки отсутствует, сначала убедитесь, что двухфакторная аутентификация действительно доступна для этой учетной записи через ее настройки или унаследованную политику COS.
Регистрация администратора происходит в веб-клиенте, а не полностью в консоли администратора.
Шаг 6: Выберите метод проверки
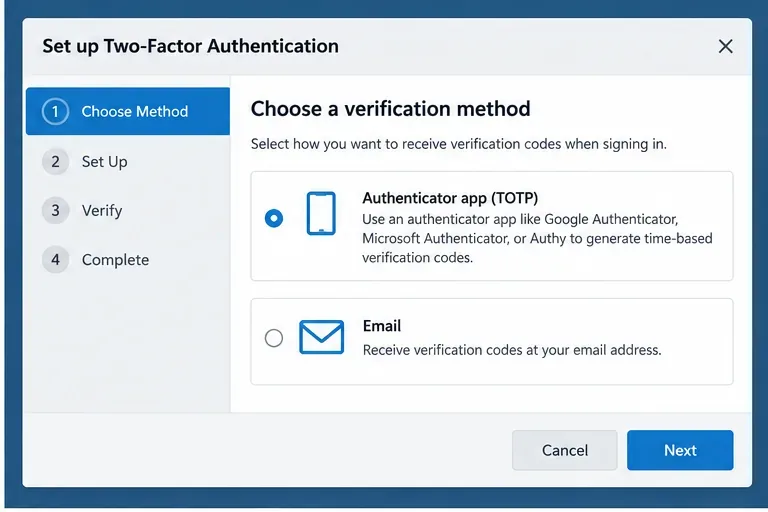
Выберите метод, разрешенный вашей политикой. Приложение-аутентификатор использует TOTP-коды и не зависит от получения сообщения при входе в систему. Подтверждение по электронной почте использует адрес электронной почты для восстановления в качестве дополнительного фактора, если этот метод включен и настроен. Если ваша организация разрешает оба метода, выберите тот, который лучше соответствует вашим требованиям к восстановлению и операционной деятельности, а не предполагайте, что они взаимозаменяемы.
В случае с учетными записями привилегированных администраторов также следует подумать о том, что произойдет, если второй фактор аутентификации станет недоступен. Метод восстановления доступа полезен только в том случае, если его можно осуществить без ослабления защиты учетной записи или создания небезопасного обходного пути.
Выберите метод, разрешенный политикой администратора. Доступные параметры могут различаться в зависимости от версии Zimbra и настроек развертывания.
Шаг 7: Завершите настройку аутентификатора и подтвердите код.
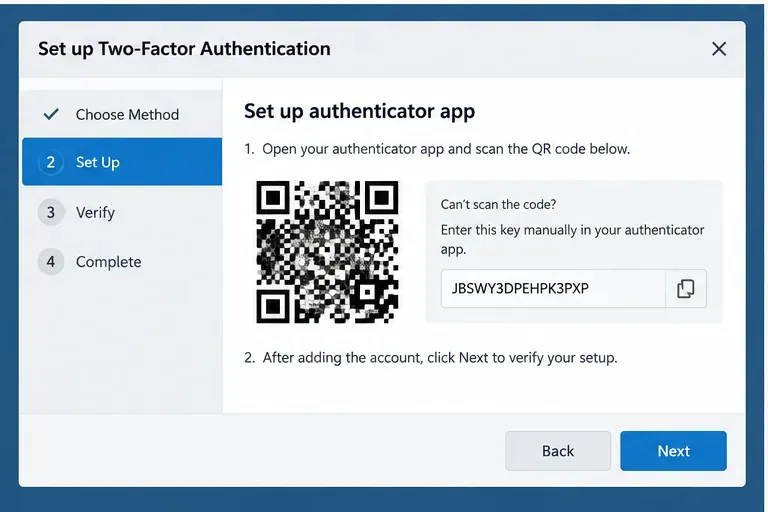
Если вы выбрали приложение-аутентификатор, следуйте инструкциям на экране, добавьте учетную запись Zimbra в приложение и введите код подтверждения, запрошенный Zimbra. В зависимости от версии клиента интерфейс может отображать QR-код или секретный ключ, вводимый вручную. Обращайте внимание на секретный ключ как на конфиденциальные учетные данные; любой, кто его получит, сможет генерировать действительные TOTP-коды.
После регистрации надежно сохраните одноразовые коды восстановления, если ваша конфигурация это позволяет. В текущем руководстве по современным веб-приложениям поясняется, что каждый код восстановления можно использовать только один раз, и рекомендуется хранить коды в безопасном месте. В этом же руководстве описаны пароли для почтовых программ, которые не могут запрашивать второй фактор аутентификации: Руководство пользователя современного веб-приложения Zimbra Daffodil .
Регистрация аутентификатора связывает учетную запись Zimbra с приложением TOTP, после чего Zimbra запрашивает код для подтверждения настройки.
Шаг 8: Проверьте вход в административную консоль после успешной авторизации.
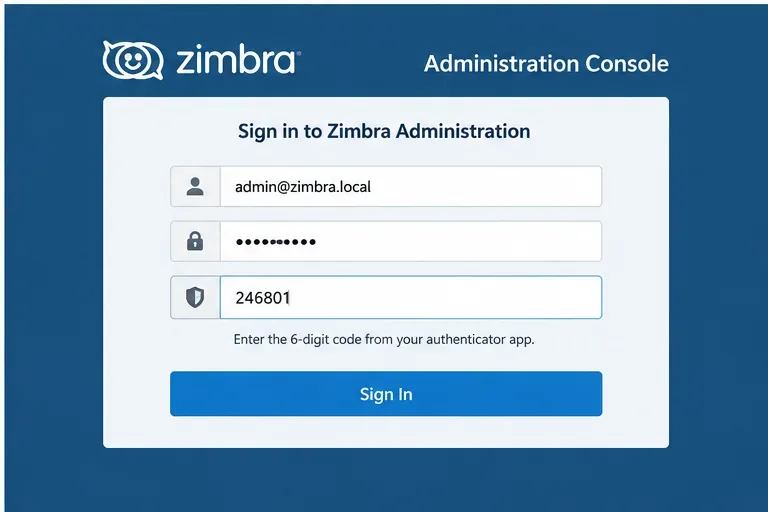
Выйдите из консоли администратора и веб-клиента, затем начните новую сессию консоли администратора. Введите имя пользователя и пароль администратора. После этого от правильно зарегистрированного администратора потребуется пройти дополнительный этап проверки. В руководстве администратора Zimbra указано, что после включения двухфакторной аутентификации для учетной записи администратора код потребуется как для входа в веб-клиент, так и для входа в консоль администратора.
Не считайте изменение завершенным, пока эта проверка не пройдет успешно. Если вход по-прежнему осуществляется только с помощью пароля, перепроверьте, изменили ли вы нужную учетную запись или COS, завершилась ли регистрация учетной записи и унаследовала ли она ожидаемый COS. Если после ввода пароля вход в систему не удается, используйте описанный в документации процесс восстановления, а не многократно меняйте несвязанные настройки.
Условием успешного выполнения является новый вход в консоль администратора, для которого требуется зарегистрированный второй фактор аутентификации после пароля.
Следует ли включать или требовать двухфакторную аутентификацию?
Параметр
Что это делает
Когда подходит
Включите двухфакторную аутентификацию
Предоставляет возможность двухфакторной аутентификации для учетной записи или COS.
Пилотные проекты, поэтапное внедрение, добровольная регистрация до введения обязательных мер.
Требуется двухфакторная аутентификация
Второй фактор становится обязательным для выбранной области применения.
После того, как администраторы зарегистрируют пользователей и протестируют процедуры восстановления.
Приложение-аутентификатор
Использует одноразовые коды, привязанные ко времени.
Хорошо, когда администраторы могут использовать выделенный метод аутентификации.
Электронная почта
Использует настроенный адрес электронной почты для восстановления в качестве дополнительного фактора.
Только если ваша версия Zimbra, настройки резервного адреса электронной почты и политика безопасности это поддерживают.
Пароли приложений
Предоставляет учетные данные для клиентов, которые не могут выполнить интерактивную двухфакторную аутентификацию.
Совместимость с устаревшими клиентскими приложениями, с контролируемой выдачей и аннулированием.
Что проверить, если отсутствуют параметры двухфакторной аутентификации?
Сначала проверьте фактическую версию и редакцию Zimbra, которую вы используете, а не предполагайте, что скриншоты из другой версии подходят. Затем проверьте, доступна ли двухфакторная аутентификация для учетной записи через COS или настройки на уровне учетной записи, и есть ли у администратора необходимые права. Zimbra также документирует лицензирование и права на использование функций в Daffodil, поэтому среду с отсутствующими функциями безопасности следует проверять на соответствие активированной лицензии и официальной информации о поддержке, а не слепо навязывать атрибуты.
В более старых материалах вики Zimbra также отмечается, что двухфакторная аутентификация была введена в версии 8.7 и что старые серверы почтовых ящиков были несовместимы. Это в основном относится к устаревшим или смешанным версиям; для современной конфигурации следуйте документации, соответствующей установленной вами версии Daffodil.
Как узнать, что настройка завершена
Завершение работы происходит, когда выполняются все четыре условия: для целевой учетной записи или системы администрирования включена двухфакторная аутентификация; администратор зарегистрировал разрешенный метод в веб-клиенте; коды восстановления или утвержденные процедуры резервного копирования задокументированы, где это применимо; и повторный вход в консоль администрирования невозможен только с использованием пароля.
Если ваша цель — защитить только одного администратора с высокими привилегиями, используйте настройки на уровне учетной записи и протестируйте эту учетную запись. Если ваша цель — обеспечить соблюдение правил в масштабах всей организации, сначала проверьте пилотный проект COS, а затем целенаправленно расширяйте политику. Основная настройка проста; больше внимания заслуживает последовательность развертывания, восстановление и совместимость с клиентами, которые не могут пройти стандартный процесс двухфакторной аутентификации.
Официальные ссылки
Руководство администратора Zimbra Daffodil (v10) — Доступ к консоли администратора, настройки двухфакторной аутентификации (2FA) для учетных записей/COS, регистрация администратора, использование электронной почты в качестве 2FA и вход в консоль администратора с использованием 2FA.