Входящий и исходящий трафик: в чем разница в сетевых технологиях?
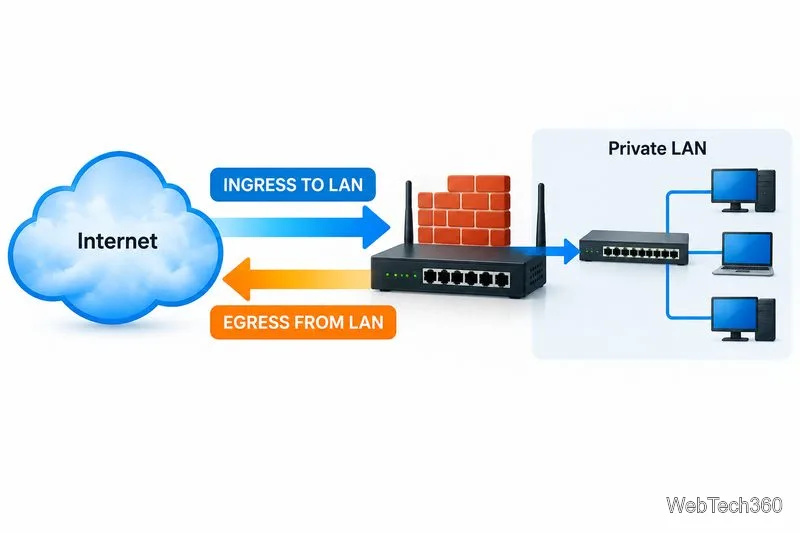
Входящий трафик — это сетевой трафик, поступающий в определенную сеть, устройство или интерфейс; исходящий трафик — это трафик, покидающий ее. Эти термины относительны к измеряемой точке, а не являются постоянными метками, прикрепленными к пакету. Запрос с ноутбука к облачному сервису — это исходящий трафик из сети ноутбука или офиса и входящий трафик в облачный сервис. В правилах брандмауэра облачные платформы обычно определяют входящий трафик как пакеты, поступающие в целевой объект, а исходящий трафик — как пакеты, покидающие его. См. определение входящего и исходящего трафика в Google Cloud .
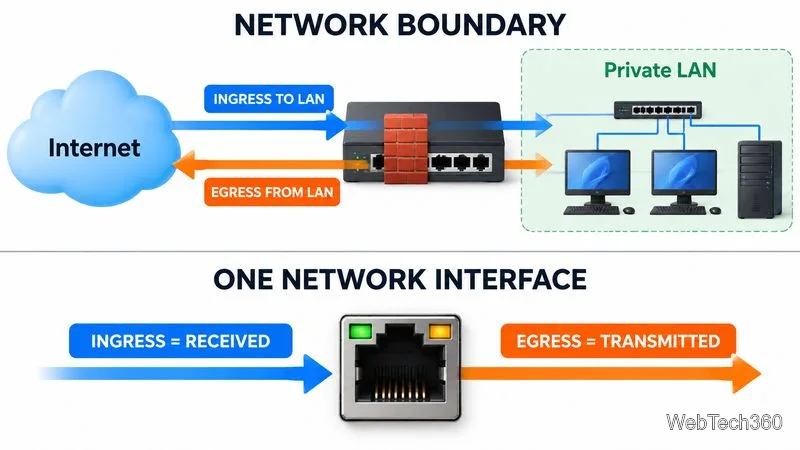
На границе локальной сети входящий трафик в частную сеть называется входящим, а исходящий — исходящим.
Вход и выход: краткий обзор
Термин
Значение относительно выбранной границы
Пример
Ingress
Входящий сигнал; получен целевым устройством.
Соединение, поступающее на веб-сервер или виртуальную машину облачного сервиса.
Выход
Исходящий; отправлено из целевого объекта
Ноутбук загружает файл в облачное хранилище.
Почему важна точка зрения
Представьте, что сотрудник открывает веб-сайт. Запрос покидает ноутбук сотрудника и локальную сеть офиса, то есть это исходящий трафик с этих систем. Достигнув корпоративного шлюза, пакет входит через его интерфейс, обращенный к локальной сети, и выходит через его интерфейс, обращенный к интернету. На сервере веб-сайта тот же запрос является входящим. Ответ следует по обратному пути.
Именно поэтому сетевые инструменты могут отображать входящий/исходящий трафик , полученный/отправленный трафик или Rx/Tx , а не просто входящий и исходящий трафик. Значение «входящий» на панели мониторинга обычно описывает трафик, полученный конкретным измеряемым интерфейсом, а не обязательно трафик, поступающий во всю вашу организацию. Всегда проверяйте, относится ли контекст к хосту, интерфейсу, подсети, межсетевому экрану, облачному ресурсу или всей сети.
Вход и выход зависят от границы: представление на уровне сети отличается от представления на уровне отдельного интерфейса.
Как контролировать въезд и выезд
Программное обеспечение для мониторинга сети собирает данные о счетчиках интерфейсов, пропускной способности, ошибках и отброшенных данных, задержке и доступности устройств. Протокол SNMP (Simple Network Management Protocol) обычно используется для опроса поддерживаемых коммутаторов, маршрутизаторов, межсетевых экранов и серверов. Спецификация MIB группы интерфейсов IETF (RFC 2863) определяет ifInOctetsи ifOutOctetsподсчитывает количество принятых и переданных байтов. При наличии высокоскоростных каналов связи используйте 64-битные счетчики большой емкости.
SNMP отображает объем трафика, но не всегда указывает, какие приложения или конечные точки его создали. NetFlow, IPFIX, sFlow или jFlow могут добавлять IP-адреса источника/назначения, порты, протоколы и объемы потока. Захват пакетов предоставляет более подробную информацию, но может потребовать больше места для хранения и раскрыть конфиденциальные данные. Предпочтительнее использовать SNMPv3 там, где он поддерживается, и ограничить доступ к мониторингу.
Инструменты мониторинга сети для оценки
SolarWinds Network Performance Monitor отслеживает использование интерфейсов, состояние устройств, пути передачи данных, оповещения и тенденции производительности в сетевой среде.
ManageEngine OpManager обеспечивает мониторинг устройств и интерфейсов, видимость трафика, обнаружение и формирование отчетов; дополнительные возможности анализа потоков зависят от выбранных компонентов.
Paessler PRTG сочетает в себе мониторинг интерфейса SNMP с протоколами потоков и настраиваемыми оповещениями о пропускной способности.
Сравните поддержку устройств, протоколы, хранение данных, оповещения, развертывание, а также количество необходимых интерфейсов или метрик. SNMP показывает общую пропускную способность; данные о потоке помогают определить, что её потребляет. Сам по себе мониторинг не блокирует трафик.
Выход в системе защиты данных
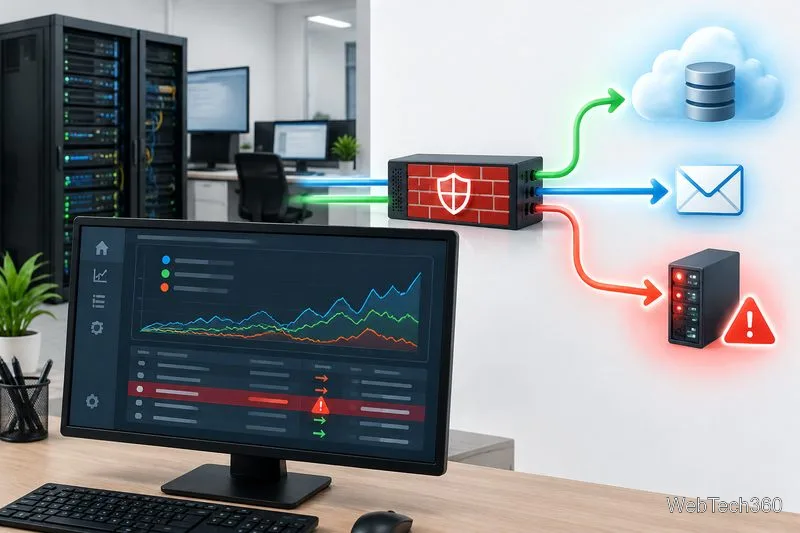
Исходящий трафик — это нормально; риск заключается в несанкционированном выходе данных , например, в отправке конфиденциальных файлов на личную электронную почту, в неавторизованный облачный сервис или на подозрительный внешний сервер. Сам по себе большой объем загружаемых данных не доказывает утечку. Обратите внимание на новое место назначения, необычно большой объем, незнакомое приложение или учетную запись, активность в нерабочее время или передачу данных, отличающуюся от стандартного уровня организации.
Мониторинг исходящего трафика наиболее полезен в тех случаях, когда необычные пункты назначения и схемы пересадок инициируют расследование.
Используйте многоуровневое управление вместо того, чтобы полагаться на одну единственную панель мониторинга:
Установите правила: перечислите утвержденные услуги, классифицируйте конфиденциальные данные и объясните правила обмена.
Ограничьте исходящий доступ: используйте правила брандмауэра, защищенные веб-шлюзы или фильтрацию DNS, чтобы ограничить доступ к ненужным адресатам и службам.
Собирайте журналы событий: сопоставляйте события, происходящие на межсетевом экране, конечных устройствах, устройствах идентификации, в облаке и при доступе к файлам; получайте оповещения о существенных отклонениях от нормального трафика.
Защитите конфиденциальные данные: рассмотрите возможность использования средств предотвращения потери данных (DLP) и средств контроля конечных точек для загрузки, копирования и использования съемных носителей. Протестируйте политики, чтобы избежать сбоев в законной работе.
Где находятся инструменты SIEM?
Платформа управления информацией и событиями безопасности (SIEM) централизует журналы и сопоставляет события, позволяя аналитикам расследовать возможные случаи кражи данных или взлома учетных записей. Она дополняет, но не заменяет правила брандмауэра, DLP или защиту конечных точек. В качестве вариантов предлагаются SolarWinds Security Event Manager , Splunk Enterprise Security и ManageEngine Log360 . Сравните текущие функции, лицензирование, объем данных и сроки хранения.
Уточните, что именно подразумевает инструмент под входящими/исходящими сообщениями, полученными/отправленными сообщениями и Rx/Tx.
Проведите базовый анализ трафика по направлению, пункту назначения, протоколу, времени и бизнес-процессу.
Настройте полезные оповещения и определите, кто будет их расследовать.
Проверьте ограничения на выход как в соответствии с утвержденными рабочими процессами, так и в отношении несанкционированных пунктов назначения.
В итоге: входящий трафик означает «входящий», а исходящий — «исходящий», но только после того, как вы определите, что именно входит или выходит из сети. Используйте счетчики интерфейса и данные о потоках для оценки производительности, а затем сопоставьте исходящую активность с журналами идентификации, конечных точек и приложений, чтобы исследовать риски безопасности.