หากการเข้าสู่ระบบ Nextcloud ของคุณควรใช้บัญชีไดเร็กทอรีเดียวกับองค์กรของคุณ ให้เปิดใช้งานแบ็กเอนด์ผู้ใช้และกลุ่ม LDAP ในตัว และกำหนดค่าให้เชื่อมต่อกับ LDAP หรือ Active Directory (AD) การตั้งค่าที่ปลอดภัยที่สุดคือการใช้บัญชีไดเร็กทอรีเฉพาะสำหรับการค้นหา การเข้ารหัสข้อมูล ขอบเขตผู้ใช้ที่จำกัดอย่างรอบคอบ และการทดสอบการเข้าสู่ระบบก่อนการใช้งานจริง
คำแนะนำด้านล่างนี้อ้างอิงจากคู่มือการดูแลระบบ Nextcloud 35 ซึ่งตรวจสอบแล้วเมื่อวันที่ 7 ตุลาคม 2026 รุ่นและแพ็กเกจโฮสติ้งของ Nextcloud อาจมีการตั้งชื่อหรือจัดวางปุ่มควบคุมแตกต่างกัน ภาพในส่วนติดต่อผู้ใช้เป็นเพียงแนวทางในการแสดงการตั้งค่าที่ระบุไว้ ไม่ใช่หลักฐานจากเซิร์ฟเวอร์ที่ใช้งานจริง โปรดใช้ป้ายกำกับและคู่มือผู้ดูแลระบบของเวอร์ชันที่คุณติดตั้งไว้
จะเกิดอะไรขึ้นเมื่อ Nextcloud ใช้ LDAP หรือ Active Directory?
Nextcloud จะตรวจสอบผู้ใช้ที่มีสิทธิ์กับไดเร็กทอรี ดังนั้นผู้คนจึงสามารถลงชื่อเข้าใช้ด้วยข้อมูลประจำตัว LDAP หรือ AD โดยไม่ต้องใช้รหัสผ่าน Nextcloud ในเครื่องแยกต่างหาก ระบบแบ็กเอนด์ LDAP ยังสามารถแสดงกลุ่มในไดเร็กทอรีได้ด้วย Nextcloud อ่านข้อมูลในไดเร็กทอรีเท่านั้น ไม่ได้จัดการ แก้ไข หรือลบข้อมูลบัญชีในไดเร็กทอรี ผู้ดูแลระบบ LDAP ของคุณยังคงรับผิดชอบบัญชีและการเป็นสมาชิกกลุ่มเหล่านั้น
วิธีนี้มีประโยชน์เมื่อองค์กรมีการจัดการบัญชีแบบรวมศูนย์อยู่แล้ว แต่จะเพิ่มเงื่อนไขการพึ่งพาเข้ามา: Nextcloud ต้องสามารถเข้าถึงไดเร็กทอรีและตรวจสอบความถูกต้องของใบรับรอง TLS ได้ หากไดเร็กทอรีล่ม กฎเครือข่ายมีปัญหา หรือใบรับรองใช้งานไม่ได้ อาจทำให้การเข้าสู่ระบบไดเร็กทอรีหยุดชะงัก ดังนั้นควรตรวจสอบให้แน่ใจว่ามีบัญชีผู้ดูแลระบบ Nextcloud ที่ผ่านการทดสอบแล้ว และเส้นทางที่ใช้งานได้ไปยังเซิร์ฟเวอร์ขณะกำหนดค่าการผสานรวม
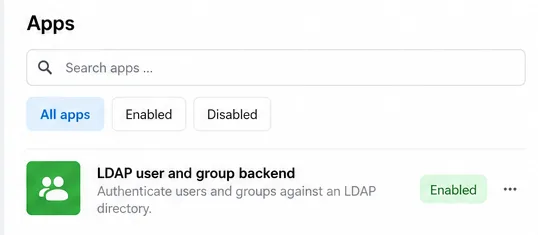
การตั้งค่าแอปจะแสดงสถานะผู้ใช้และกลุ่ม LDAP เป็น "เปิดใช้งาน" ก่อนที่จะมีการกำหนดค่าการเชื่อมต่อกับเซิร์ฟเวอร์ คุณควรเตรียมอะไรบ้างก่อนเชื่อมต่อ?
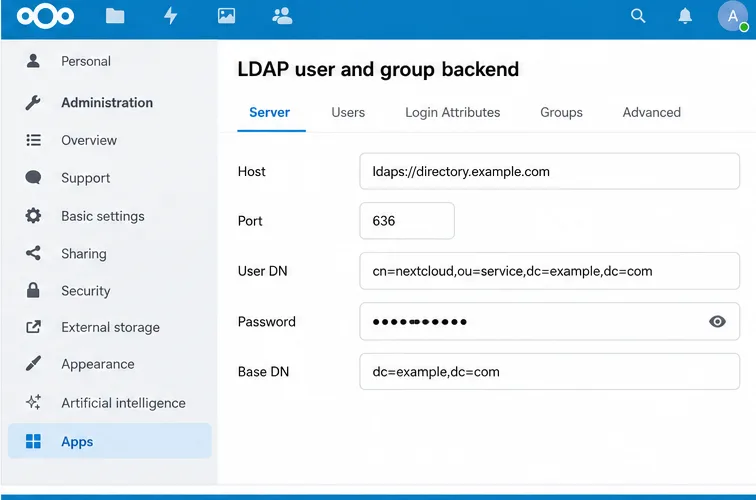
ปลายทางของไดเร็กทอรี: ชื่อโฮสต์ LDAP หรือ AD วิธีการเชื่อมต่อแบบเข้ารหัสที่อนุญาต และพอร์ต Nextcloud ยอมรับชื่อโฮสต์ LDAPS เช่นldaps://directory.example.com; พอร์ต 636 เป็นพอร์ตเริ่มต้นของ LDAPS โดยทั่วไปบัญชีค้นหา: บัญชีบริการเฉพาะที่มีสิทธิ์การเข้าถึงไดเร็กทอรีที่อนุญาตให้ Nextcloud ค้นหาข้อมูลที่ต้องการ ใช้เฉพาะสิทธิ์การเข้าถึงที่จำเป็นสำหรับการค้นหาเท่านั้น เก็บรหัสผ่านไว้ในส่วนติดต่อผู้ดูแลระบบที่ได้รับการป้องกัน และอย่าคัดลอกรหัสผ่านไปวางในตั๋วหรือบันทึกสาธารณะชื่อที่ระบุเฉพาะ (DN) พื้นฐาน: โครงสร้างย่อยของไดเร็กทอรีที่จะใช้ค้นหา ตัวอย่างเช่นdc=example,dc=comโปรดสอบถามผู้ดูแลระบบไดเร็กทอรีเพื่อขอ DN ที่ถูกต้อง แทนที่จะเดาจากโดเมนอีเมลขอบเขตและตัวตนที่ใช้ในการทดสอบ: ตัดสินใจว่าบุคคลและกลุ่มใดควรแสดงให้เห็น และระบุบัญชีทดสอบที่ได้รับอนุญาตหนึ่งบัญชี และหากเป็นไปได้ ให้ระบุบัญชีหนึ่งบัญชีที่ควรยกเว้นการสนับสนุน LDAP ด้วย PHP: สำหรับเซิร์ฟเวอร์ที่ติดตั้งด้วยตนเอง โปรดตรวจสอบให้แน่ใจว่าได้เปิดใช้งานส่วนขยาย LDAP PHP สำหรับรันไทม์ PHP ที่ให้บริการ Nextcloud แล้ว ระบบปฏิบัติการ Linux หลายตัวมีแพ็กphp-ldapเกจนี้มาให้แล้ว การติดตั้งแบบสำเร็จรูปอาจมีโมดูลที่จำเป็นรวมอยู่ด้วยแล้ว โปรดปฏิบัติตามเอกสารประกอบของแพ็กเกจนั้น
ใช้ LDAPS หรือวิธีการขนส่งข้อมูล LDAP ที่มีการป้องกัน TLS อื่นๆ ที่ได้รับการอนุมัติสำหรับไดเร็กทอรีของคุณ ติดตั้งชุดใบรับรองที่ออกให้บนโฮสต์ Nextcloud และตรวจสอบให้แน่ใจว่าไลบรารี LDAP ของ PHP เชื่อถือใบรับรองนั้น อย่าแก้ไขข้อผิดพลาดเกี่ยวกับใบรับรองโดยการปิดการตรวจสอบความถูกต้องของใบรับรองในสภาพแวดล้อมการใช้งานจริง
จะเปิดใช้งานแบ็กเอนด์ LDAP และป้อนรายละเอียดเซิร์ฟเวอร์ได้อย่างไร?
ลงชื่อเข้าใช้ด้วยบัญชีผู้ดูแลระบบ Nextcloud เปิดแอป และเปิดใช้งานแบ็กเอนด์ผู้ใช้และกลุ่ม LDAP หากยังไม่ได้เปิดใช้งาน
เปิดการตั้งค่าการดูแลระบบ แล้วเลือกส่วนแบ็กเอนด์ผู้ใช้และกลุ่ม LDAP เริ่มต้นที่ แท็บ เซิร์ฟเวอร์ การกำหนดค่าใหม่บางครั้งอาจต้องมีการทดสอบเซิร์ฟเวอร์ให้สำเร็จก่อนที่แท็บอื่นๆ จะใช้งานได้
ป้อนชื่อโฮสต์ของไดเร็กทอรี สำหรับการเชื่อมต่อ LDAPS ที่เข้ารหัส ค่าทั่วไปคือldaps://directory.example.comป้อนพอร์ตที่ถูกต้องหาก Nextcloud ตรวจไม่พบโดยอัตโนมัติ โดยทั่วไปพอร์ต LDAPS คือ 636 ปฏิบัติตามการตั้งค่าของทีมดูแลไดเร็กทอรีหากองค์กรของคุณใช้การจัดเรียง LDAP ที่ปลอดภัยแบบอื่น
ป้อน User DN และรหัสผ่านของบัญชีค้นหาให้ครบถ้วน คู่มือของ Nextcloud แนะนำให้ใช้ผู้ใช้ระบบ LDAP เฉพาะสำหรับการค้นหานี้ เว้นช่องข้อมูลประจำตัวว่างไว้เฉพาะในกรณีที่ไดเร็กทอรีของคุณอนุญาตการค้นหาแบบไม่ระบุตัวตนอย่างชัดเจน
ป้อน Base DN เช่นdc=example,dc=comหากผู้ใช้หรือกลุ่มอยู่ในสาขาที่แยกจากกัน คุณสามารถปรับแต่งโครงสร้างฐานข้อมูลของพวกเขาได้ในการตั้งค่าขั้นสูงหลังจากที่การเชื่อมต่อพื้นฐานใช้งานได้แล้ว
แท็บ Server ประกอบด้วยโฮสต์ LDAPS พอร์ต ข้อมูลประจำตัวบัญชีค้นหา และ Base DN ของไดเร็กทอรีที่ใช้ในการค้นหา Nextcloud สามารถตรวจจับค่าต่างๆ เช่น พอร์ตและ Base DN ได้โดยอัตโนมัติ และกระบวนการติดตั้งสามารถจดจำการตั้งค่า Active Directory ทั่วไปได้ ให้ถือว่าการตรวจจับเป็นเพียงจุดเริ่มต้น: ตรวจสอบว่า Base DN ที่แสดงและผู้ใช้ที่ค้นพบตรงกับขอบเขตไดเร็กทอรีที่ต้องการหรือไม่
ผู้ใช้คนใดบ้างที่สามารถแสดงรายชื่อได้ และผู้ใช้คนใดบ้างที่สามารถล็อกอินได้?
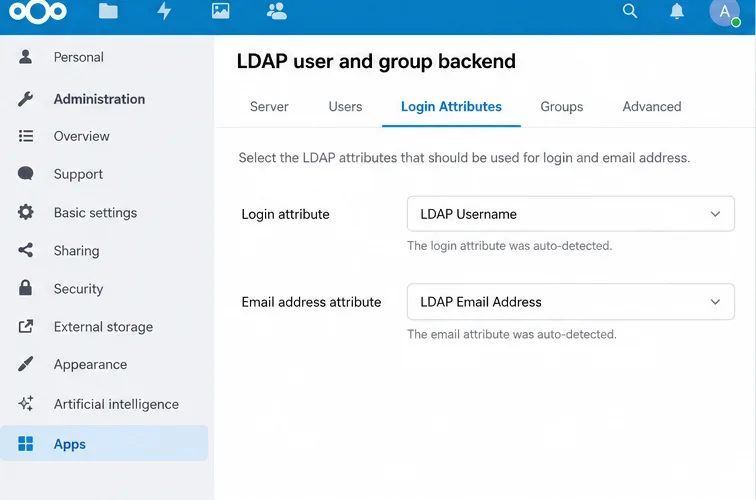
สิ่งเหล่านี้เกี่ยวข้องกันแต่เป็นการตัดสินใจที่แยกจากกัน แท็บ ผู้ใช้ จะควบคุมว่าผู้ใช้จากไดเร็กทอรีใดจะปรากฏในรายการผู้ใช้ของ Nextcloud แท็บ คุณลักษณะการเข้าสู่ระบบ จะควบคุมว่า Nextcloud จะเปรียบเทียบคุณลักษณะของไดเร็กทอรีใดกับชื่อที่บุคคลป้อนเมื่อเข้าสู่ระบบ การที่ผู้ใช้สามารถค้นพบได้ไม่ได้หมายความว่าคุณลักษณะการเข้าสู่ระบบได้รับการกำหนดค่าตามที่คุณต้องการเสมอไป
ในแท็บผู้ใช้ ให้เริ่มต้นด้วยคลาสอ็อบเจ็กต์ที่ Nextcloud ตรวจพบและตัวกรองผู้ใช้ หากคุณต้องการจำกัดการเข้าถึงกลุ่มในไดเร็กทอรี ให้ใช้การเลือกกลุ่มหรือการสืบค้น LDAP ดิบที่ไดเร็กทอรีของคุณรองรับ ตัวอย่างเช่น ตัวกรองแบบ AD อาจเป็น(&(objectCategory=person)(objectClass=user)(memberOf=CN=Nextcloud Users,OU=Groups,DC=example,DC=com))แทนที่ group DN และ base ด้วยค่าไดเร็กทอรีจริงของคุณ อย่าคัดลอกตัวอย่างนี้โดยไม่เปลี่ยนแปลง
ในส่วนคุณสมบัติการเข้าสู่ระบบ ให้เลือกตัวระบุการเข้าสู่ระบบที่องค์กรต้องการ สำหรับ Active Directory โดยทั่วไปจะเป็นคุณสมบัติชื่อบัญชี ซึ่งมักจะเป็นsAMAccountName; บางองค์กรอาจอนุญาตให้เข้าสู่ระบบด้วยที่อยู่อีเมลได้เช่นกัน เลือกตัวเลือกให้สอดคล้องกับนโยบายของคุณและทดสอบรูปแบบชื่อผู้ใช้ที่เจ้าหน้าที่จะใช้จริง ในแท็บกลุ่ม ให้เลือกกลุ่มไดเร็กทอรีที่ควรใช้งานได้ใน Nextcloud การค้นหากลุ่มและการอนุญาตให้เข้าสู่ระบบไม่จำเป็นต้องมีขอบเขตเดียวกันเสมอไป
แท็บ "คุณสมบัติการเข้าสู่ระบบ" จะควบคุมว่าคุณสมบัติไดเร็กทอรีใดบ้างที่สามารถตรงกับชื่อผู้ใช้ที่ป้อนในหน้าเข้าสู่ระบบของ Nextcloud ได้ คุณควรเปลี่ยนการตั้งค่าขั้นสูงก่อนทำการทดสอบหรือไม่?
โดยปกติแล้วไม่จำเป็น ขั้นแรกให้ตรวจสอบการเชื่อมต่อพื้นฐานและขอบเขตของไดเร็กทอรี แท็บขั้นสูงประกอบด้วยตัวเลือกการเชื่อมต่อ ไดเร็กทอรี คุณลักษณะพิเศษ และโปรไฟล์ เปลี่ยนเฉพาะการตั้งค่าที่จำเป็นต่อสภาพแวดล้อมของคุณเท่านั้น
ให้ความสำคัญเป็นพิเศษกับการแมปข้อมูลประจำตัว Nextcloud จะกำหนดชื่อผู้ใช้ภายในที่เสถียรให้กับผู้ใช้ LDAP แต่ละราย ซึ่งโดยปกติจะมาจาก UUID ของไดเร็กทอรี และแมปข้อมูลประจำตัวนั้นกับรายการในไดเร็กทอรี ชื่อผู้ใช้ภายในสามารถใช้ในชื่อโฟลเดอร์โฮมและ URL ของบริการได้ การเปลี่ยนแปลง UUID หรือกฎชื่อผู้ใช้ภายในหลังจากที่แมปบัญชีแล้ว อาจทำให้ Nextcloud มองว่าบุคคลเหล่านั้นเป็นผู้ใช้ที่แตกต่างกัน และทำให้การเข้าถึงไฟล์ที่มีอยู่ซับซ้อนขึ้น ตัดสินใจเกี่ยวกับค่าเหล่านี้ก่อนใช้งานจริง และอย่าล้างการแมป LDAP บนเซิร์ฟเวอร์ที่ใช้งานอยู่
สำหรับการใช้งานครั้งแรก ควรหลีกเลี่ยงการเปิดใช้งานการเปลี่ยนรหัสผ่าน LDAP เว้นแต่คุณได้กำหนดค่าสิทธิ์ของไดเร็กทอรีและการเข้ารหัสการรับส่งข้อมูลสำหรับการดำเนินการนั้นไว้แล้ว เอกสารของ Nextcloud มีข้อกำหนดเพิ่มเติมสำหรับการเปลี่ยนรหัสผ่าน รวมถึงสิทธิ์ในการเขียนและ TLS การตรวจสอบสิทธิ์ LDAP ทั่วไปไม่จำเป็นต้องให้สิทธิ์บัญชีค้นหาในการเปลี่ยนรหัสผ่านของผู้ใช้
คุณทดสอบการเชื่อมต่อและบันทึกการเชื่อมต่อได้อย่างไร?
ในแท็บเซิร์ฟเวอร์ ให้เลือกทดสอบการกำหนดค่า การทดสอบจะใช้ค่าที่มีอยู่ในแบบฟอร์มปัจจุบัน Nextcloud ระบุว่าคุณไม่จำเป็นต้องบันทึกก่อน
หากการทดสอบสำเร็จ ให้บันทึกการตั้งค่า เอกสารของ Nextcloud เตือนว่าการตั้งค่าต้องเปิดใช้งานอยู่ การตั้งค่าที่ปิดใช้งานอาจทำให้เกิดผลลัพธ์ที่ผิดพลาด เช่น “รหัสผ่านไม่ถูกต้อง” แม้ว่าค่าอื่นๆ จะถูกต้องก็ตาม โดยปกติแล้ว การทดสอบที่สำเร็จจะเปิดใช้งานโดยอัตโนมัติ
เปิดหน้าผู้ใช้ Nextcloud และตรวจสอบว่าผู้ใช้และกลุ่มในไดเร็กทอรีที่คาดหวังปรากฏขึ้นหรือไม่ เปรียบเทียบผลลัพธ์กับขอบเขตการเข้าถึงที่คุณต้องการ
ทดสอบการเข้าสู่ระบบจริงโดยใช้บัญชีที่ได้รับอนุญาต จากนั้นตรวจสอบว่าบัญชีที่ถูกยกเว้นไม่สามารถเข้าสู่ระบบได้หากคุณได้ตั้งค่ารายการอนุญาตไว้แล้ว ยืนยันว่ากลุ่มที่คาดหวังสามารถใช้ในการแชร์ได้ และชื่อที่แสดงและที่อยู่อีเมลของบัญชีนั้นถูกต้อง
ผลการทดสอบการกำหนดค่าที่สำเร็จยืนยันว่า Nextcloud สามารถเชื่อมต่อและผูกกับการตั้งค่าเซิร์ฟเวอร์ปัจจุบันได้ บันทึกและตรวจสอบผู้ใช้หลังจากนั้น จะทำอย่างไรหากการทดสอบล้มเหลวหรือผู้ใช้ไม่ปรากฏตัว?
อาการ สิ่งที่ต้องตรวจสอบ
การเชื่อมต่อหมดเวลาหรือติดต่อเซิร์ฟเวอร์ไม่ได้ ตรวจสอบ DNS จากโฮสต์ Nextcloud, กฎการกำหนดเส้นทางและไฟร์วอลล์, ชื่อโฮสต์ และพอร์ต LDAP ยืนยันว่าไดเร็กทอรีนั้นกำลังรับฟังอยู่ที่ปลายทางที่ปลอดภัยที่เลือกไว้ ข้อผิดพลาดเกี่ยวกับใบรับรองหรือ TLS ติดตั้งชุดใบรับรองไดเร็กทอรีในตำแหน่งที่ PHP LDAP stack ของเซิร์ฟเวอร์สามารถเชื่อถือได้ ตรวจสอบการกำหนดค่า CA ของ LDAP ในระบบ และสำหรับ LDAPS ตรวจสอบว่าพอร์ตตรงกับปลายทาง เปิดใช้งานการตรวจสอบใบรับรองไว้เสมอ ข้อมูลประจำตัวไม่ถูกต้องหรือผูกไม่อยู่ ตรวจสอบ DN เต็มรูปแบบ รหัสผ่าน และสิทธิ์ในการค้นหาในซับทรีที่กำหนดค่าไว้ของบัญชีค้นหา ยืนยันว่าการกำหนดค่าใช้งานอยู่ก่อนที่จะพิจารณาว่าการเข้าสู่ระบบล้มเหลวเกิดจากรหัสผ่านผู้ใช้ไม่ถูกต้อง การเชื่อมต่อสำเร็จ แต่หน้าผู้ใช้ว่างเปล่า ตรวจสอบ Base DN, คลาสอ็อบเจ็กต์ผู้ใช้, ตัวกรองผู้ใช้ และข้อจำกัดกลุ่มต่างๆ ตัวกรองอาจถูกต้องตามหลักไวยากรณ์ แต่ก็อาจไม่ตรงกับบัญชีที่ต้องการก็ได้ ผู้ใช้ปรากฏตัวขึ้น แต่ไม่สามารถเข้าสู่ระบบได้ ตรวจสอบคุณสมบัติการเข้าสู่ระบบและตัวระบุการเข้าสู่ระบบที่ผู้ใช้ป้อนอย่างถูกต้อง นอกจากนี้ โปรดตรวจสอบให้แน่ใจว่าบัญชีอยู่ในตัวกรองการเข้าสู่ระบบและตั้งค่า LDAP ไว้แล้ว กลุ่ม AD ที่ซ้อนกันไม่อนุญาตให้เข้าถึง เอกสารของ Nextcloud ระบุว่า การเปิดใช้งานกลุ่มย่อยเพียงอย่างเดียวอาจไม่เพียงพอสำหรับการแสดงรายชื่อผู้ใช้และการเข้าสู่ระบบ ตัวกรองผู้ใช้และการเข้าสู่ระบบอาจต้องใช้กฎการจับคู่ของ Active Directory ในลักษณะต่อเนื่องด้วย โปรดประสานงานกับผู้ดูแลระบบไดเร็กทอรีของคุณเพื่อกำหนดตัวกรองที่ถูกต้อง
สำหรับการวินิจฉัยปัญหาผ่านบรรทัดคำสั่ง Nextcloud มีคำสั่ง LDAP ให้ใช้งานเมื่อเปิดใช้งานแอปแบ็กเอนด์ LDAP เรียกใช้คำสั่งocc ldap:show-configเพื่อค้นหา ID การกำหนดค่า จากนั้นทดสอบด้วย คำสั่ง occ ldap:test-config s01โดยแทนที่s01ด้วย ID ที่แสดงบนเซิร์ฟเวอร์ของคุณ ในการติดตั้ง Linux ทั่วไป คำสั่งอาจมีลักษณะดังนี้:
sudo -E -u www-data php /var/www/nextcloud/occ ldap:test-config s01ปรับชื่อผู้ใช้เว็บเซิร์ฟเวอร์และเส้นทาง Nextcloud สำหรับการติดตั้งของคุณ โปรดระมัดระวังข้อมูลการวินิจฉัย เนื่องจากรายละเอียดการกำหนดค่าอาจระบุโครงสร้างไดเร็กทอรีของคุณได้
การตรวจสอบการเปิดตัวขั้นสุดท้าย
เซิร์ฟเวอร์ Nextcloud สามารถเข้าถึงปลายทาง LDAP ได้โดยใช้การขนส่งแบบเข้ารหัสที่องค์กรอนุมัติไว้
บัญชีบริการสามารถค้นหาเฉพาะสิ่งที่จำเป็นเท่านั้น และใบรับรองได้รับการตรวจสอบความถูกต้องเรียบร้อยแล้ว
รายชื่อผู้ใช้ที่แสดงและตัวกรองการเข้าสู่ระบบตรงกับกลุ่มการเข้าถึงที่กำหนดไว้
บัญชีทดสอบที่ได้รับอนุญาตสามารถเข้าสู่ระบบโดยใช้รหัสประจำตัวที่กำหนดไว้ได้ ส่วนบัญชีที่ไม่ได้รับอนุญาตจะถูกปฏิเสธ
รูปแบบการใช้งานชื่อผู้ใช้และ UUID ภายในจะถูกกำหนดไว้ก่อนที่ผู้ใช้จะเริ่มจัดเก็บข้อมูลสำหรับการใช้งานจริง
บัญชีผู้ดูแลระบบในเครื่องและขั้นตอนการกู้คืนที่ระบุไว้ยังคงใช้งานได้
การตรวจสอบเหล่านี้ยืนยันว่าการทำงานร่วมกันนั้นใช้ได้กับเส้นทางไดเร็กทอรีและบัญชีที่ทดสอบแล้ว ตรวจสอบอีกครั้งหลังจากเปลี่ยนตัวกรอง ใบรับรอง โครงสร้างกลุ่ม หรือที่อยู่เซิร์ฟเวอร์ LDAP สำหรับป้ายกำกับเฉพาะรุ่นที่แน่นอน โปรดดูคู่มือการตรวจสอบสิทธิ์ LDAP ของ Nextcloud คำแนะนำโมดูล PHP และข้อมูลอ้างอิงสำหรับคำสั่ง LDAP occ