คุณมีที่อยู่เซิร์ฟเวอร์ VPN ข้อมูลประจำตัว หรือไฟล์การกำหนดค่าแล้ว แต่ Pardus กลับไม่แสดงประเภท VPN ที่เหมาะสม ปฏิเสธการนำเข้าไฟล์ หรือบอกว่า "เชื่อมต่อแล้ว" ทั้งๆ ที่ยังไม่สามารถเข้าถึงเครือข่ายส่วนตัวได้ อาการเหล่านี้มักเกิดจากสามสาเหตุหลัก ได้แก่ ปลั๊กอิน NetworkManager VPN ที่จำเป็นหายไป โปรไฟล์การเชื่อมต่อไม่สมบูรณ์ หรือสร้างอุโมงค์ VPN แล้ว แต่เส้นทางและการตั้งค่า DNS ไม่ตรงกับที่เครือข่ายระยะไกลคาดหวัง
คู่มือนี้เริ่มต้นด้วยวิธีการที่ก่อให้เกิดผลกระทบน้อยที่สุดและค่อยๆ ไปสู่การแก้ไขปัญหาที่ซับซ้อนขึ้น คู่มือนี้ใช้ได้กับ Pardus 25 Desktop ซึ่งไฟล์ ISO อย่างเป็นทางการแสดงภาพ Pardus 25.2 GNOME และ XFCE ที่ลงวันที่ 16 กรกฎาคม 2026 บันทึกการเผยแพร่ Pardus 25 ฉบับดั้งเดิมระบุว่า GNOME 48.4 และ Xfce 4.20.2 เป็นสภาพแวดล้อมเดสก์ท็อปที่รองรับ NetworkManager เป็นเลเยอร์เครือข่ายที่อยู่เบื้องหลังเครื่องมือเดสก์ท็อปเหล่านี้ ดังนั้นโปรไฟล์การเชื่อมต่อเดียวกันจึงสามารถตรวจสอบและควบคุมได้จากบรรทัดคำสั่งเช่นกัน
เอกสารอ้างอิงอย่างเป็นทางการที่ใช้ในคู่มือนี้ ได้แก่บันทึกการเผยแพร่ Pardus 25 , ไฟล์เก็บถาวร ISO อย่างเป็นทางการของ Pardus 25 , เอกสารการสนับสนุน VPN ของ NetworkManager , เอกสารอ้างอิง nmcli ของ NetworkManager และ ความช่วยเหลือเกี่ยวกับการเชื่อมต่อ VPN ของGNOME
ก่อนที่จะเปลี่ยนแปลงอะไร ให้ตรวจสอบก่อนว่าคุณใช้ VPN รุ่นใดอยู่
อย่าเริ่มต้นด้วยการเลือกโปรโตคอลที่ “ดูคล้ายกัน” ให้สอบถามผู้ดูแลระบบ VPN หรือผู้ให้บริการของคุณเกี่ยวกับโปรโตคอลและวิธีการตรวจสอบสิทธิ์ที่แน่นอน อย่างน้อยที่สุด ให้รวบรวมชื่อโฮสต์ของเซิร์ฟเวอร์ โปรโตคอล ชื่อผู้ใช้ (ถ้ามี) และไฟล์การกำหนดค่าหรือใบรับรองใดๆ การตั้งค่าในองค์กรอาจต้องการใบรับรอง CA ใบรับรองไคลเอ็นต์และคีย์ส่วนตัว รหัสผ่านแบบใช้ครั้งเดียว โดเมน DNS เฉพาะ หรือเส้นทางสำหรับเครือข่ายย่อยภายในด้วย
OpenVPN: มักจัดให้ในรูปแบบ.ovpnโปรไฟล์ บางครั้งอาจมีไฟล์ใบรับรอง CA/ไคลเอ็นต์แยกต่างหากWireGuard: ใช้คีย์ส่วนตัว คีย์สาธารณะของฝั่งตรงข้าม ปลายทาง และ AllowedIPs NetworkManager รองรับ WireGuard โดยตรง ไม่จำเป็นต้องใช้ปลั๊กอิน VPN แยกต่างหากOpenConnect: นิยมใช้กับเกตเวย์ที่เข้ากันได้กับ Cisco AnyConnect และ VPN SSL ระดับองค์กรอื่นๆ บางประเภทIKEv2/IPsec: โดยทั่วไปจะจัดการด้วยปลั๊กอิน strongSwan NetworkManagerL2TP/IPsec: ต้องใช้ปลั๊กอิน NetworkManager เฉพาะสำหรับเดสก์ท็อปตระกูล Debian
เอกสารประกอบการใช้งาน VPN ปัจจุบันของ NetworkManager ระบุอย่างชัดเจนว่า PPTP มีช่องโหว่ทางด้านการเข้ารหัส และไม่ควรใช้ หากองค์กรเก่าของคุณยังคงให้คำแนะนำเกี่ยวกับ PPTP อยู่ ขั้นตอนต่อไปที่ดีกว่าคือขอใช้โปรโตคอลอื่นที่ได้รับการสนับสนุนแทนที่จะใช้ PPTP เป็นโปรโตคอลสำรองตามปกติ
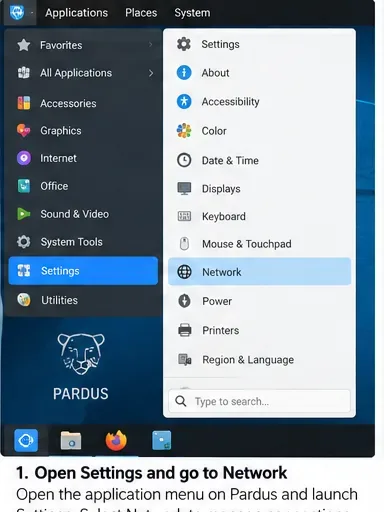
ขั้นตอนที่ 1: เปิดการตั้งค่าเครือข่าย Pardus
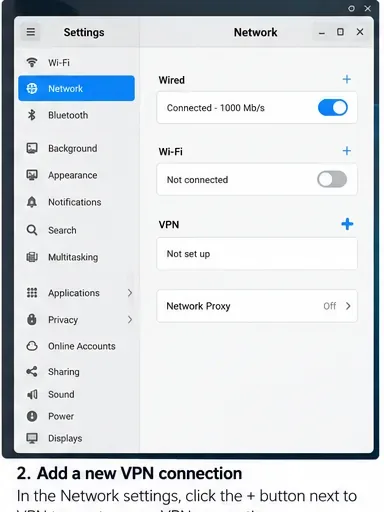
บน Pardus GNOME ให้เปิดการตั้งค่า แล้วเลือกเครือข่าย คู่มือช่วยเหลือของ GNOME เองอธิบายวิธีการเพิ่ม VPN จากส่วน VPN โดยใช้ปุ่มบวก บน Pardus XFCE รูปแบบจะแตกต่างออกไป สามารถเปิดตัวแก้ไขการเชื่อมต่อ NetworkManager ได้จากแอปเพล็ตเครือข่าย หรือคุณสามารถเรียกใช้งานได้nm-connection-editorหากติดตั้งตัวแก้ไขแบบกราฟิกนั้นไว้
เปิดการตั้งค่า แล้วเลือกเครือข่าย Pardus GNOME และ XFCE มีเชลล์ที่แตกต่างกัน แต่ทั้งสองระบบจัดการโปรไฟล์การเชื่อมต่อ NetworkManager ในท้ายที่สุด หากมีส่วน VPN อยู่ แต่ไม่รองรับโปรโตคอลที่คุณต้องการ อย่าพยายามสร้างการเชื่อมต่อใหม่ซ้ำๆ โดยปกติแล้วนั่นหมายความว่าการผสานรวม NetworkManager ที่เกี่ยวข้องยังไม่ได้ติดตั้ง
ขั้นตอนที่ 2: ตรวจสอบว่า NetworkManager กำลังทำงานอยู่หรือไม่
ก่อนติดตั้งอะไรก็ตาม โปรดตรวจสอบให้แน่ใจว่า Pardus กำลังใช้งาน NetworkManager ตามปกติ:
nmcli -t -f RUNNING general
nmcli -t -f STATE general
systemctl is-active NetworkManager
คอมพิวเตอร์เดสก์ท็อปที่ทำงานได้อย่างปกติควรแสดงสถานะว่า NetworkManager กำลังทำงาน/ใช้งานได้ หากบริการไม่ทำงาน ให้แก้ไขปัญหานั้นก่อน เพราะปลั๊กอิน VPN จะไม่สามารถทำงานได้หากบริการเครือข่ายหลักหยุดทำงาน
ส่วน VPN คือส่วนที่ใช้เพิ่มโปรไฟล์ใหม่ในแผงเครือข่ายของ GNOME หากโปรโตคอลของคุณไม่ปรากฏในกล่องโต้ตอบถัดไป ให้ตรวจสอบแพ็กเกจ NetworkManager ที่เกี่ยวข้อง ขั้นตอนที่ 3: ติดตั้งปลั๊กอินเฉพาะเมื่อโปรโตคอลของคุณต้องการเท่านั้น
Pardus ใช้ระบบปฏิบัติการ Debian และชุดแพ็กเกจ Debian 13 ปัจจุบันมีปลั๊กอิน NetworkManager ตระกูลเดียวกันกับที่ใช้ในที่นี้ ติดตั้งเฉพาะสิ่งที่ตรงกับ VPN ของคุณเท่านั้น:
sudo apt update
sudo apt install network-manager-openvpn-gnome
# or
sudo apt install network-manager-openconnect-gnome
# or
sudo apt install network-manager-l2tp-gnome
# or, for IKEv2/IPsec
sudo apt install network-manager-strongswan
หน้าเว็บแพ็กเกจ Debian อย่างเป็นทางการอธิบายnetwork-manager-openvpn-gnomeว่า WireGuard เป็นส่วนประกอบ GUI ของ GNOME สำหรับปลั๊กอิน OpenVPN ของ NetworkManager, network-manager-openconnect-gnomeเป็นการผสานรวมกับ OpenConnect และnetwork-manager-strongswanเป็นปลั๊กอิน NetworkManager สำหรับ IKEv2 IPsec โดยปกติแล้วคุณไม่จำเป็นต้องมีปลั๊กอิน VPN ของ NetworkManager แยกต่างหากสำหรับ WireGuard เนื่องจาก NetworkManager รองรับฟังก์ชันนี้โดยตรงตั้งแต่เวอร์ชัน 1.16 แล้ว
หลังจากติดตั้งปลั๊กอินแล้ว ให้ปิดและเปิดตัวแก้ไขการเชื่อมต่ออีกครั้ง โดยปกติแล้วไม่จำเป็นต้องรีบูตเครื่องใหม่ทั้งหมด หาก GUI ยังคงไม่รีเฟรช การรีสตาร์ท NetworkManager จะทำให้การเชื่อมต่อเครือข่ายขัดจังหวะ ดังนั้นควรทำเฉพาะเมื่อคุณสามารถยอมรับการตัดการเชื่อมต่อชั่วครู่ได้เท่านั้น
sudo systemctl restart NetworkManagerขั้นตอนที่ 4: นำเข้าโปรไฟล์ที่ให้มาแทนการพิมพ์ใหม่หากเป็นไปได้
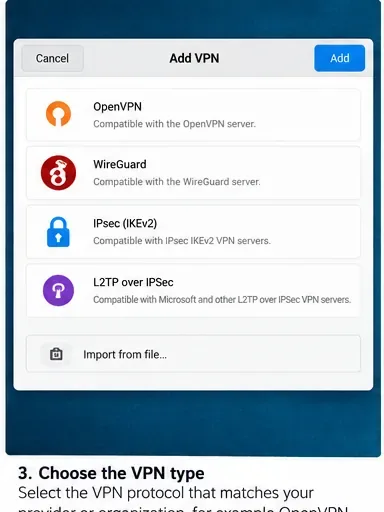
หากผู้ดูแลระบบของคุณให้โปรไฟล์ OpenVPN มาให้ การนำเข้าโปรไฟล์นั้นมักจะปลอดภัยกว่าการคัดลอกตัวเลือกทุกอย่างด้วยตนเอง ใน GNOME ให้เลือกตัวเลือกในการนำเข้าไฟล์การกำหนดค่า VPN ที่บันทึกไว้เมื่อมีให้ใช้งาน รายการตัวเลือก VPN ที่แสดงจะขึ้นอยู่กับปลั๊กอินที่ติดตั้ง ดังนั้นอย่าคาดหวังว่าระบบ Pardus ทุกระบบจะแสดงเมนูเดียวกัน
เลือกโปรโตคอลที่ตรงกับเซิร์ฟเวอร์อย่างถูกต้อง รายการที่แสดงในกล่องโต้ตอบเพิ่ม VPN ขึ้นอยู่กับปลั๊กอินที่ติดตั้งไว้ ตัวเลือกแบบเก่าไม่ควรเลือกเพียงเพราะมันปรากฏอยู่ในรายการ นอกจากนี้ NetworkManager ยังบันทึกเส้นทางการนำเข้า OpenVPN ผ่านทางnmcli:
nmcli connection import type openvpn file ~/Downloads/company.ovpnหากคำสั่งนั้นระบุว่าไม่รองรับประเภท VPN ให้ตรวจสอบก่อนว่าได้ติดตั้งปลั๊กอิน OpenVPN NetworkManager แล้วหรือไม่ หากไฟล์มีคำสั่งเฉพาะของผู้ผลิตที่ตัวนำเข้าของ NetworkManager ไม่เข้าใจ ให้เปรียบเทียบโปรไฟล์กับคำแนะนำสำหรับ Linux ที่ผู้ดูแลระบบ VPN รองรับ แทนที่จะลบบรรทัดที่ไม่รู้จักแบบสุ่ม
ขั้นตอนที่ 5: ป้อนรายละเอียดการตรวจสอบสิทธิ์และใบรับรองอย่างระมัดระวัง
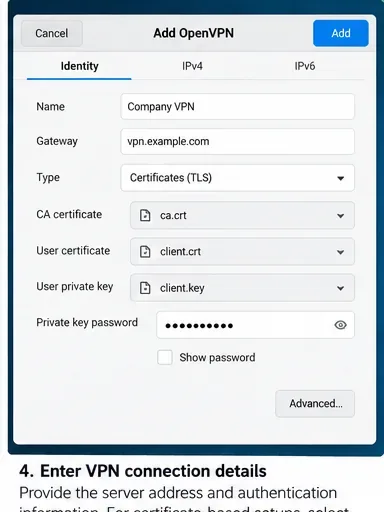
สำหรับการสร้างโปรไฟล์ OpenVPN หรือ IPsec ด้วยตนเอง เกตเวย์ ประเภทการตรวจสอบสิทธิ์ ใบรับรอง CA ใบรับรองผู้ใช้ คีย์ส่วนตัว และข้อมูลประจำตัวต้องตรงกับการกำหนดค่าเซิร์ฟเวอร์ ข้อผิดพลาดที่พบบ่อยคือการผสมโปรไฟล์ชื่อผู้ใช้/รหัสผ่านกับคำสั่งที่ใช้ใบรับรอง หรือการเลือกไฟล์ CA ที่ไม่ถูกต้อง
กรอกข้อมูลเฉพาะในช่องการตรวจสอบสิทธิ์ที่จำเป็นสำหรับการออกแบบ VPN ของคุณเท่านั้น การใช้งานแบบใช้ใบรับรองอาจต้องใช้ใบรับรอง CA รวมถึงใบรับรองไคลเอ็นต์และคีย์ส่วนตัว ในขณะที่การใช้งานแบบใช้รหัสผ่านอย่างเดียวจะใช้โหมดการตรวจสอบสิทธิ์ที่แตกต่างออกไป ควรระมัดระวังเมื่อเลือกตัวเลือกที่จัดเก็บรหัสผ่านสำหรับผู้ใช้ทุกคน การบันทึกรหัสผ่าน การขอรหัสผ่านทุกครั้ง หรือการใช้รหัสผ่านร่วมกันทั้งระบบนั้นขึ้นอยู่กับนโยบายขององค์กร NetworkManager สามารถจัดเก็บรหัสผ่านการเชื่อมต่อไว้ในระบบโปรไฟล์ และเอกสารประกอบระบุว่าไฟล์การเชื่อมต่ออาจมีรหัสผ่านหรือคีย์ส่วนตัว สำหรับอุปกรณ์ที่ใช้งานร่วมกัน ควรเลือกการเข้าถึงที่จำกัดที่สุดเท่าที่จะยังตรงตามข้อกำหนดการใช้งานของคุณ
ขั้นตอนที่ 6: อนุมัติการเปลี่ยนแปลงและเชื่อมต่อ
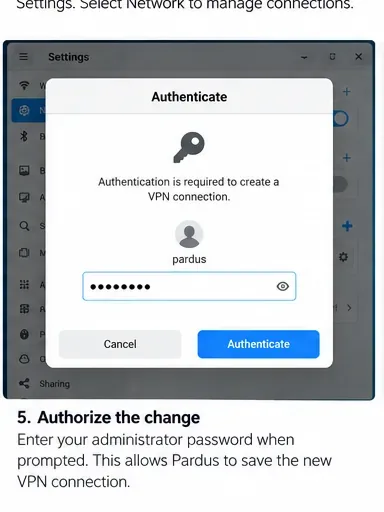
การสร้างหรือเปลี่ยนแปลงโปรไฟล์เครือข่ายระบบอาจทำให้หน้าจอขออนุญาตเข้าถึงระบบปรากฏขึ้น ป้อนรหัสผ่านผู้ดูแลระบบในเครื่องของคุณเฉพาะในกรณีที่คุณเป็นผู้เริ่มการเปลี่ยนแปลงและยอมรับการกระทำนั้น
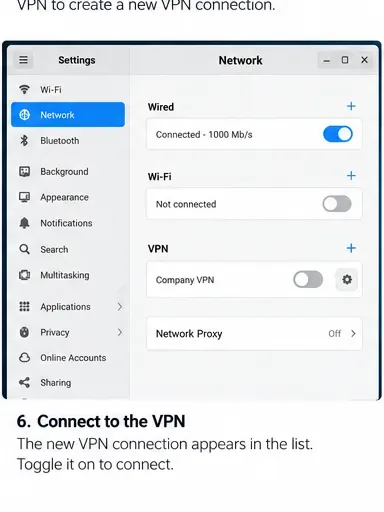
Pardus อาจขอการอนุญาตจากระบบก่อนบันทึกการเชื่อมต่อระบบ ซึ่งเป็นคนละส่วนกับรหัสผ่านบัญชี VPN ที่ใช้ในการยืนยันตัวตนกับเซิร์ฟเวอร์ระยะไกล เมื่อบันทึกโปรไฟล์แล้ว ให้เปิดใช้งานจากแผงเครือข่ายหรือเมนูเครือข่ายบนเดสก์ท็อป หาก VPN ของคุณใช้ MFA หรือรหัสผ่านที่ไม่ได้บันทึกไว้ คุณอาจได้รับข้อความแจ้งเตือนอีกครั้งเมื่อเชื่อมต่อ
เปิดใช้งานโปรไฟล์ VPN ที่บันทึกไว้จากส่วนควบคุมเครือข่าย การที่โปรไฟล์ปรากฏในรายการเป็นการยืนยันว่าได้บันทึกโปรไฟล์แล้วเท่านั้น ไม่ได้หมายความว่า VPN ปลายทางยอมรับการเชื่อมต่อแล้ว ขั้นตอนที่ 7: ตรวจสอบอุโมงค์แทนที่จะเชื่อถือแค่การสลับเพียงอย่างเดียว
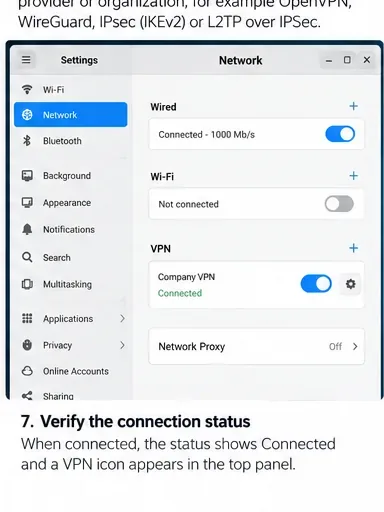
เมื่อ GUI แจ้งว่าเชื่อมต่อแล้ว ให้ตรวจสอบสถานะอีกครั้งด้วย NetworkManager:
nmcli connection show --active
nmcli device status
ip route
ip -6 route
สถานะ "เชื่อมต่อแล้ว" คือสัญญาณความสำเร็จขั้นแรก ดำเนินการตรวจสอบเส้นทาง DNS และการเข้าถึงต่อไปก่อนที่จะถือว่าการกำหนดค่า VPN เสร็จสมบูรณ์ สำหรับ VPN แบบเต็มอุโมงค์ คุณอาจคาดหวังว่าเส้นทางเริ่มต้นหรือกฎการกำหนดเส้นทางตามนโยบายจะส่งการรับส่งข้อมูลอินเทอร์เน็ตผ่านอุโมงค์ สำหรับ VPN ขององค์กรแบบแยกอุโมงค์ เส้นทางอินเทอร์เน็ตปกติอาจยังคงไม่เปลี่ยนแปลง ในขณะที่เฉพาะคำนำหน้าส่วนตัวที่ระบุเท่านั้นที่จะผ่าน VPN นั่นหมายความว่า “IP สาธารณะของฉันไม่เปลี่ยนแปลง” ไม่ได้หมายความว่าล้มเหลวเสมอไป
ขั้นตอนที่ 8: ทดสอบทรัพยากรที่ VPN ต้องการเข้าถึง
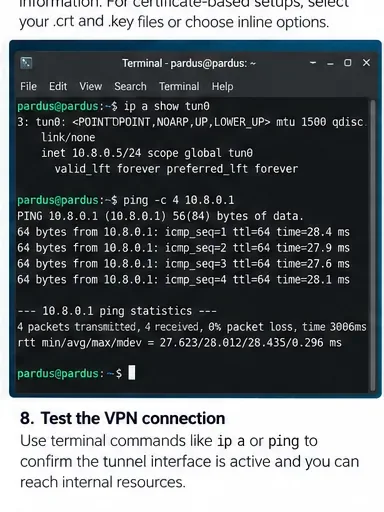
เป้าหมายการตรวจสอบที่ดีที่สุดคือทรัพยากรภายในที่ควรเข้าถึงได้ผ่าน VPN เท่านั้น เช่น ชื่อ DNS ภายใน เว็บพอร์ทัล เซิร์ฟเวอร์ Git หรือ IP ส่วนตัวที่ผู้ดูแลระบบจัดหาให้ อย่าสร้างที่อยู่ส่วนตัวแบบสุ่มและคิดว่ามันจะตอบสนองต่อการ ping เพราะเครือข่ายหลายแห่งบล็อก ICMP
nmcli connection show --active
ip route get 10.20.30.40
getent hosts intranet.example.internal
curl -I https://intranet.example.internal/
ใช้การตรวจสอบที่เทอร์มินัลเพื่อยืนยันว่าอินเทอร์เฟซอุโมงค์หรือการเชื่อมต่อ VPN ทำงานอยู่ และสามารถเข้าถึงปลายทางส่วนตัวที่ต้องการได้ ชื่ออินเทอร์เฟซและที่อยู่ภายในจะขึ้นอยู่กับ VPN ของคุณ สำหรับ OpenVPN อินเทอร์เฟซของอุโมงค์มักจะมีชื่อว่าtun0แต่ชื่อนั้นไม่แน่นอนเสมอไป WireGuard มักจะปรากฏเป็นชื่ออินเทอร์เฟซของตัวเอง ใช้คำสั่งnmcli connection show --activeและip linkเพื่อตรวจสอบว่าระบบของคุณสร้างชื่ออะไรขึ้นมาจริง ๆ
หาก VPN เชื่อมต่อได้แล้ว แต่เว็บไซต์ภายในยังคงใช้งานไม่ได้
ตรวจสอบเส้นทางก่อน
เรียกใช้คำสั่ง `run` ip routeและip route get INTERNAL_IP`.` หากการค้นหาเลือกเกตเวย์ Wi-Fi/Ethernet ปกติของคุณแทนที่จะเป็นเส้นทาง VPN โปรไฟล์อาจขาดเส้นทางซับเน็ตส่วนตัวที่จำเป็น สอบถามผู้ดูแลระบบ VPN ว่าควรกำหนดเส้นทางคำนำหน้าใดผ่านอุโมงค์ก่อนที่จะเพิ่มเส้นทางด้วยตนเอง
จากนั้นตรวจสอบ DNS
หากที่อยู่ IP ส่วนตัวใช้งานได้ แต่ชื่อโฮสต์ภายในใช้งานไม่ได้ ปัญหาน่าจะอยู่ที่การแก้ไขชื่อมากกว่าตัวอุโมงค์เอง ในระบบที่ใช้systemd-resolvedสามารถresolvectl statusแสดงเซิร์ฟเวอร์ DNS และโดเมนต่อลิงก์ได้ ในระบบอื่นๆ ให้ตรวจสอบข้อมูล DNS ที่แสดงโดย NetworkManager:
nmcli device show | grep -E 'IP4.DNS|IP6.DNS|IP4.DOMAIN|IP6.DOMAIN'การแยก DNS มีความสำคัญอย่างยิ่งในสภาพแวดล้อมขององค์กร: เฉพาะชื่อโดเมนภายในเท่านั้นที่อาจจำเป็นต้องส่งไปยังเซิร์ฟเวอร์ DNS ของบริษัท การแทนที่การตั้งค่า DNS ทั้งหมดด้วยตัวแก้ไขสาธารณะอาจทำให้การเชื่อมต่อแบบอุโมงค์ที่ใช้งานได้ดูเหมือนเสีย เนื่องจากชื่อส่วนตัวไม่สามารถแก้ไขได้อีกต่อไป
ใช้บันทึกข้อมูลเมื่อการตรวจสอบสิทธิ์หรือการเจรจาล้มเหลว
หากการเชื่อมต่อไม่สำเร็จ ให้ตรวจสอบบันทึกของ NetworkManager ขณะลองเชื่อมต่อใหม่:
journalctl -u NetworkManager -b --no-pager
sudo journalctl -u NetworkManager -b -f
ตรวจสอบหาข้อผิดพลาดในการตรวจสอบใบรับรอง ข้อความแจ้งว่าไม่สามารถเข้าถึงเกตเวย์ได้ ความล้มเหลวในการตรวจสอบสิทธิ์ หรือข้อผิดพลาดในการเริ่มต้นปลั๊กอิน หลีกเลี่ยงการคัดลอกบันทึกทั้งหมดไปเผยแพร่ต่อสาธารณะโดยไม่ตรวจสอบก่อน เพราะบันทึกเหล่านั้นอาจมีชื่อเซิร์ฟเวอร์ ชื่อผู้ใช้ เส้นทางของใบรับรอง และรายละเอียดเครือข่าย
WireGuard บน Pardus: ใช้การรองรับ NetworkManager ดั้งเดิม
WireGuard แตกต่างจาก VPN แบบปลั๊กอินที่กล่าวมาข้างต้น เอกสารอย่างเป็นทางการของ NetworkManager เกี่ยวกับ VPN ระบุว่า WireGuard ได้รับการสนับสนุนโดยตรง และเอกสารอ้างอิงการตั้งค่าของ NetworkManager จะแสดงคุณสมบัติเฉพาะของ WireGuard เช่น คีย์ส่วนตัว คู่ค้า ปลายทาง IP ที่อนุญาต และการรักษาการเชื่อมต่อแบบถาวร
หากคุณมีการตั้งค่า WireGuard อยู่แล้ว ควรนำเข้าหรือสร้างโปรไฟล์ WireGuard ใน NetworkManager โดยใช้ค่าที่ผู้ดูแลระบบให้มาอย่างถูกต้อง โปรดให้ความสำคัญเป็นพิเศษกับAllowedIPs: เพราะค่านี้จะกำหนดว่าคำนำหน้าปลายทางใดที่จะถูกส่งไปยังฝั่งตรงข้าม การตั้งค่าที่มี0.0.0.0/0และ::/0มักจะหมายถึงการสร้างอุโมงค์แบบเต็ม (full tunnel) ส่วนคำนำหน้าที่แคบกว่าจะบ่งบอกถึงการสร้างอุโมงค์แบบแยก (split tunneling)
เมื่อใดควรหยุดแก้ไขปัญหา NetworkManager และเปลี่ยนวิธีการแก้ไขปัญหา
NetworkManager เหมาะสมเมื่อเทคโนโลยี VPN มีการผสานรวมกับ NetworkManager อย่างต่อเนื่อง และเดสก์ท็อปต้องการโปรไฟล์ถาวรที่ผู้ใช้สามารถสลับใช้งานได้ง่าย ควรเปลี่ยนวิธีการเมื่อผู้จำหน่ายต้องการฟังก์ชันการทำงานที่ปลั๊กอิน NetworkManager ของตนไม่รองรับ เมื่อไคลเอ็นต์ขององค์กรทำการตรวจสอบสถานะของอุปกรณ์หรือการตรวจสอบสิทธิ์แบบเฉพาะ หรือเมื่อผู้ดูแลระบบของคุณสนับสนุนเฉพาะไคลเอ็นต์ Linux ของผู้จำหน่ายเท่านั้น
โปรแกรม NetworkManager เองก็เตือนว่าปลั๊กอิน VPN จากผู้พัฒนาภายนอกบางตัวนั้นไม่มีการบำรุงรักษาแล้ว หน้าสนับสนุนปัจจุบันของโปรแกรมระบุว่าปลั๊กอิน Fortinet SSLVPN รุ่นเก่าหมดอายุการใช้งานแล้ว และแนะนำให้ใช้ OpenConnect สำหรับโปรโตคอล Fortinet รุ่นเก่าที่ยังใช้งานร่วมกันได้ ในขณะที่ PPTP นั้นไม่มีการบำรุงรักษาและมีช่องโหว่ทางด้านการเข้ารหัส ดังนั้น การมีปลั๊กอินปรากฏอยู่ในคลังแพ็กเกจจึงไม่ได้หมายความว่าจะเป็นโปรโตคอลที่คุณควรใช้งานในปัจจุบันเสมอไป
การตรวจสอบตนเองครั้งสุดท้าย
ก่อนที่จะถือว่าการตั้งค่า Pardus VPN เสร็จสมบูรณ์ ให้ตัดการเชื่อมต่อและเชื่อมต่อใหม่หนึ่งครั้ง แล้วตรวจสอบผลลัพธ์อีกครั้ง การตั้งค่าที่ดีควรผ่านการตรวจสอบเหล่านี้:
โปรไฟล์ VPN ที่คาดหวังไว้จะทำงานโดยไม่มีข้อผิดพลาดเกี่ยวกับปลั๊กอินหรือการตรวจสอบสิทธิ์
nmcli connection show --activeแสดงโปรไฟล์ VPN หรือ WireGuard ขณะที่เชื่อมต่ออยู่เส้นทางไปยังจุดหมายปลายทางภายในที่ได้รับอนุมัติจะผ่านเส้นทางอุโมงค์ที่วางแผนไว้
ชื่อโดเมนภายในจะถูกแปลงเป็นชื่อที่ถูกต้องเมื่อองค์กรคาดหวังไว้
คุณสามารถเข้าถึงบริการภายในจริงอย่างน้อยหนึ่งบริการซึ่งเป็นส่วนหนึ่งของวัตถุประสงค์ของ VPN ได้
การตัดการเชื่อมต่อ VPN จะเป็นการลบเส้นทางหรือการเข้าถึงส่วนตัวออกไปตามที่คาดไว้
หากการเชื่อมต่อผ่านการตรวจสอบสิทธิ์ แต่ล้มเหลวในการตรวจสอบเส้นทางหรือ DNS อย่าเปลี่ยนรหัสผ่านและใบรับรองซ้ำๆ ให้ตรวจสอบเส้นทาง โดเมน DNS นโยบายฝั่งเซิร์ฟเวอร์ และการออกแบบ split-tunnel ที่จำเป็นแทน หากโปรโตคอลนั้นต้องการปลั๊กอินที่ไม่ได้รับการดูแลรักษาหรือล้าสมัย วิธีแก้ไขที่ยั่งยืนกว่าคือการย้ายไปใช้เทคโนโลยี VPN ที่ได้รับการสนับสนุนในปัจจุบัน แทนที่จะฝืนใช้เทคโนโลยีเก่าต่อไป