วิธีเชื่อมต่อ ONLYOFFICE Desktop Editors กับ ownCloud Server

เชื่อมต่อ ONLYOFFICE Desktop Editors กับเซิร์ฟเวอร์ ownCloud ของคุณ ลงชื่อเข้าใช้ เปิดไฟล์บนคลาวด์ จัดการการเชื่อมต่อ และแก้ไขปัญหาการตั้งค่าทั่วไป
การผสานรวม ONLYOFFICE กับ LDAP หรือ Active Directory ที่ดีนั้นไม่ได้จบลงเพียงแค่การบันทึกการเชื่อมต่อสำเร็จเท่านั้น ผลลัพธ์ที่คุณต้องการนั้นเฉพาะเจาะจงกว่านั้น: ผู้ใช้ที่ต้องการนำเข้าถูกนำเข้า ชื่อและที่อยู่อีเมลของพวกเขาตรงกันอย่างถูกต้อง การเป็นสมาชิกกลุ่มสร้างรูปแบบการเข้าถึงที่คาดหวัง ผู้ใช้โดเมนสามารถลงชื่อเข้าใช้ด้วยข้อมูลประจำตัวในไดเร็กทอรี และการเปลี่ยนแปลงไดเร็กทอรีในภายหลังจะส่งผลต่อ ONLYOFFICE โดยไม่ปิดใช้งานบัญชีที่ไม่เกี่ยวข้องโดยไม่คาดคิด
คู่มือนี้ใช้ขั้นตอนการทำงานของ ONLYOFFICE Workspace Server ในปัจจุบันเป็นแนวทางหลัก ONLYOFFICE DocSpace ก็รองรับ LDAP เช่นกัน แต่การนำทางและฟิลด์บางส่วนที่มีให้ใช้งานจะแตกต่างกัน LDAP ใน DocSpace ปัจจุบันถูกระบุว่าเป็นคุณสมบัติของแผนธุรกิจ หากคุณใช้ DocSpace แทน Workspace โปรดใช้เอกสาร LDAP ของ ONLYOFFICE DocSpace ที่เกี่ยวข้อง แทนที่จะคิดว่าหน้าจอ Workspace ทุกหน้าจอเหมือนกัน
สำหรับ Workspace Server แหล่งอ้างอิงคือคู่มือการกำหนดค่า ONLYOFFICE Workspace LDAP ฉบับปัจจุบัน ภาพหน้าจอต่อไปนี้เป็นมุมมองที่เน้นการกำหนดค่าตามการตั้งค่าที่ระบุไว้ในเอกสาร ระยะห่างและการนำทางที่แน่นอนอาจแตกต่างกันไปตามรุ่นและเวอร์ชันของผลิตภัณฑ์ ONLYOFFICE
ก่อนอื่นให้กำหนดผลลัพธ์ที่คาดหวัง ตัวอย่างเช่น สมมติว่า Active Directory มีพนักงาน 420 คน แต่มีเพียงผู้ใช้ 180 คนในกลุ่มOU=Staff,DC=example,DC=comONLYOFFICE เท่านั้นที่ควรเข้าถึงได้ คุณยังต้องการให้ONLYOFFICE-Adminsกลุ่มนี้ได้รับสิทธิ์การเข้าถึงระดับผู้ดูแลระบบ ในขณะที่พนักงานทั่วไปยังคงเป็นผู้ใช้พอร์ทัลมาตรฐาน
การกำหนดค่าที่ถูกต้องควรผ่านการตรวจสอบทั้งหมดนี้:
หากคุณไม่สามารถระบุจำนวนผู้ใช้ที่คาดหวัง จำนวนกลุ่ม และข้อมูลประจำตัวทดสอบสองหรือสามรายการก่อนการนำเข้าได้ โปรดหยุดชั่วคราวและขอค่าเหล่านั้นจากผู้ดูแลระบบไดเร็กทอรี ข้อมูลเหล่านั้นจะทำให้การตรวจสอบความถูกต้องง่ายกว่าการตัดสินความสำเร็จจากข้อความสถานะสีเขียวเพียงอย่างเดียว
ใน ONLYOFFICE Workspace Server ให้เปิดแผงควบคุม จากนั้นไปที่หน้า LDAP ภายใต้การตั้งค่าพอร์ทัล และเปิดใช้งานการตรวจสอบสิทธิ์ LDAP ตัวเลือกการเชื่อมต่อที่ระบุไว้คือ LDAP ปกติ, StartTLS หรือ SSL/LDAPS โดยปกติ StartTLS จะใช้พอร์ต 389 ในขณะที่ SSL/LDAPS ใช้พอร์ต 636
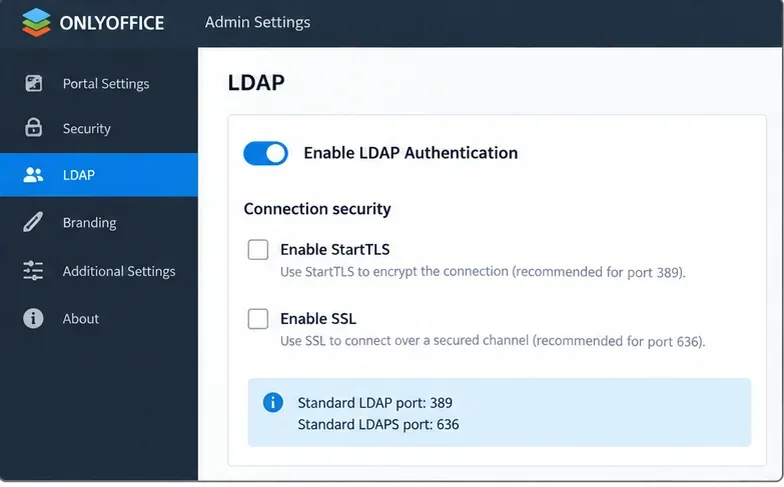
ควรใช้การเข้ารหัสข้อมูลทุกครั้งที่นโยบายไดเร็กทอรีของคุณรองรับ การเชื่อมต่อ LDAP แบบข้อความธรรมดาที่ใช้งานได้นั้นไม่เทียบเท่ากับผลลัพธ์ที่พร้อมใช้งานจริง หากข้อมูลประจำตัวหรือข้อมูลไดเร็กทอรีถูกส่งผ่านเครือข่ายที่ไม่น่าเชื่อถือ
ตรวจสอบคุณภาพ:ยืนยันกับผู้ดูแลระบบไดเร็กทอรีว่าเซิร์ฟเวอร์คาดหวังให้ใช้ StartTLS บนพอร์ต 389 หรือ LDAPS บนพอร์ต 636 และโฮสต์ ONLYOFFICE เชื่อถือห่วงโซ่ใบรับรองของเซิร์ฟเวอร์ไดเร็กทอรีหรือไม่
ฟิลด์นำเข้าผู้ใช้หลักจะกำหนดทั้งว่าใครบ้างที่ ONLYOFFICE สามารถมองเห็นได้ และผู้ใช้เหล่านั้นจะเข้าสู่ระบบได้อย่างไร สำหรับ Active Directory เอกสาร ONLYOFFICE ได้ระบุค่าเริ่มต้นเหล่านี้ไว้:
(userPrincipalName=*)sAMAccountNameUser DN คือจุดเริ่มต้นสำหรับการค้นหาในไดเร็กทอรี DN ที่กว้าง เช่นDC=example,DC=comจะค้นหาในโครงสร้างต้นไม้ที่ใหญ่กว่า ในขณะที่ DN ที่แคบกว่า เช่นOU=Staff,DC=example,DC=comจะจำกัดขอบเขตก่อนที่จะใช้ตัวกรอง
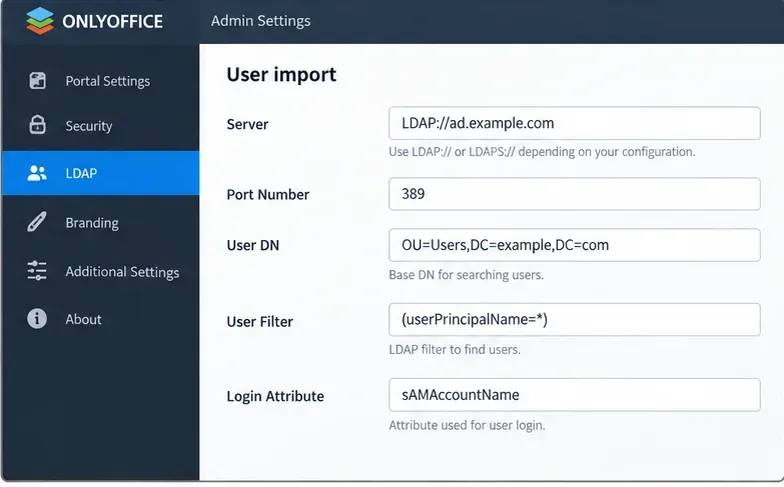
(userPrincipalName=*)ตัวกรอง ที่ระบุไว้ในเอกสาร sAMAccountNameเป็นแอตทริบิวต์การเข้าสู่ระบบ เว้นแต่ว่าการออกแบบไดเร็กทอรีของคุณจะต้องการอย่างอื่นปัญหาด้านคุณภาพที่พบบ่อยคือ การเริ่มต้นด้วยไดเร็กทอรีทั้งหมดเพราะสะดวก จากนั้นจึงพยายามยกเว้นบัญชีบริการและข้อมูลประจำตัวสำหรับการทดสอบในภายหลังด้วยตัวกรองที่ซับซ้อน หากหน่วยงานภายในองค์กรได้แยกกลุ่มเป้าหมายไว้แล้ว ให้ใช้ User DN ที่แคบที่สุดและเสถียรที่สุดซึ่งแสดงถึงขอบเขตทางธุรกิจ
ตรวจสอบคุณภาพ:เปรียบเทียบจำนวนประชากรที่คาดหวังจาก DN และตัวกรองนั้น กับจำนวนคนที่คุณตั้งใจจะจัดสรรให้จริง หากขอบเขตไม่ถูกต้อง ให้แก้ไขก่อนนำเข้า
ONLYOFFICE อนุญาตให้ใช้แอตทริบิวต์ของไดเร็กทอรีเพื่อเติมข้อมูลในฟิลด์ของพอร์ทัล เช่น ชื่อจริง นามสกุล อีเมล คำนำหน้าชื่อ หมายเลขโทรศัพท์มือถือหลัก และตำแหน่งที่ตั้ง ชื่อแอตทริบิวต์ที่ใช้จะขึ้นอยู่กับสคีมา LDAP ของคุณ ใน Active Directory ตัวอย่างที่ใช้กันทั่วไป ได้แก่givenName, sn, mail, title, mobileและ
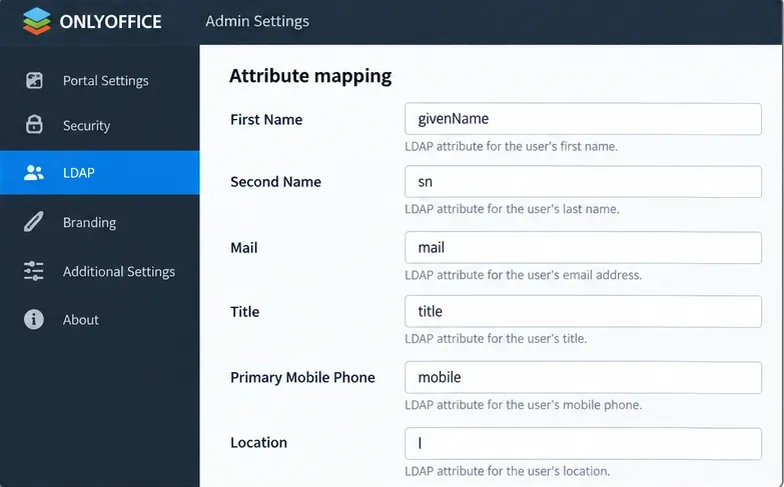
อีเมลเป็นสิ่งที่ควรให้ความสนใจเป็นพิเศษ ONLYOFFICE ระบุว่าอีเมลของพอร์ทัลจะถูกดึงมาจากแอตทริบิวต์ Mail หากไม่มีอีเมลดังกล่าว สามารถสร้างที่อยู่ได้จากแอตทริบิวต์ Login และโดเมน LDAP นอกจากนี้ยังระบุว่าผู้ใช้พอร์ทัลที่มีอยู่แล้วซึ่งมีอีเมลเดียวกันสามารถซิงโครไนซ์กับผู้ใช้ LDAP ได้
ตรวจสอบคุณภาพ:ตรวจสอบข้อมูลตัวอย่างอย่างน้อยห้ารายการก่อนนำเข้า รวมถึงผู้ดูแลระบบ พนักงานทั่วไป และผู้ใช้จากหน่วยงานอื่น ตรวจสอบว่าแอตทริบิวต์ที่แมปไว้นั้นถูกกรอกข้อมูลอย่างสอดคล้องกัน
เปิดใช้งานการเป็นสมาชิกกลุ่มเฉพาะเมื่อ ONLYOFFICE ควรนำเข้ากลุ่ม LDAP และใช้กลุ่มเหล่านั้นสำหรับการจัดระเบียบพอร์ทัลหรือสิทธิ์การเข้าถึง สำหรับ Active Directory เอกสารของ ONLYOFFICE มีดังนี้:
(objectClass=group)distinguishedNamemember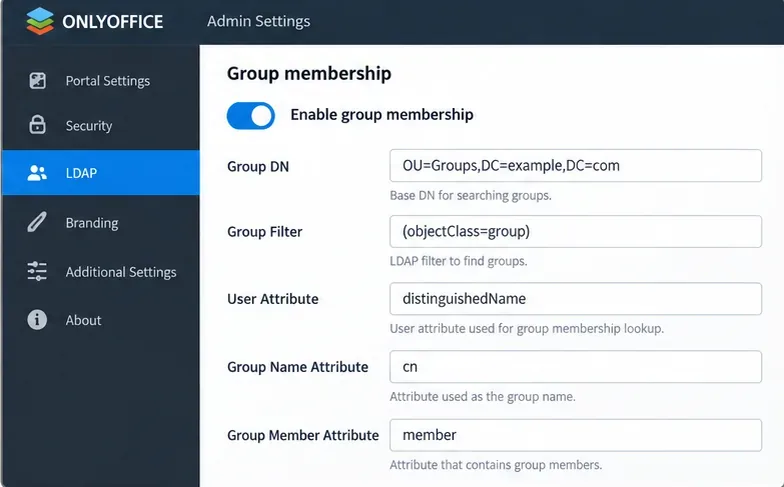
cnเป็นเพียงตัวอย่างทั่วไป ไม่ใช่ข้อกำหนดสากลมีพฤติกรรมสำคัญอย่างหนึ่งที่ ONLYOFFICE ได้บันทึกไว้ คือ เมื่อเปิดใช้งานการนำเข้ากลุ่ม ระบบจะเพิ่มเฉพาะผู้ใช้ที่อยู่ในกลุ่มที่เลือกอย่างน้อยหนึ่งกลุ่มเท่านั้น ซึ่งอาจมีประโยชน์สำหรับการกำหนดขอบเขตการเข้าถึง แต่ก็อาจทำให้ผู้ดูแลระบบที่คาดหวังว่า User DN เพียงอย่างเดียวจะควบคุมการนำเข้าเกิดความประหลาดใจได้
ตรวจสอบคุณภาพ:เลือกผู้ใช้สามคน: หนึ่งคนอยู่ในกลุ่มที่รวมอยู่ หนึ่งคนอยู่ในหลายกลุ่ม และหนึ่งคนอยู่นอกกลุ่มที่นำเข้าทั้งหมด ทำนายผลลัพธ์ก่อนการซิงค์ จากนั้นเปรียบเทียบกับผลลัพธ์ที่เกิดขึ้นจริง
Workspace Server สามารถแมปสิทธิ์การเข้าถึงการดูแลระบบกับกลุ่ม LDAP ได้ ซึ่งสะดวกสำหรับการบริหารจัดการแบบรวมศูนย์ แต่ก็หมายความว่าการเปลี่ยนแปลงกลุ่มในไดเร็กทอรีอาจเปลี่ยนแปลงสิทธิ์การเข้าถึงพอร์ทัลได้เช่นกัน
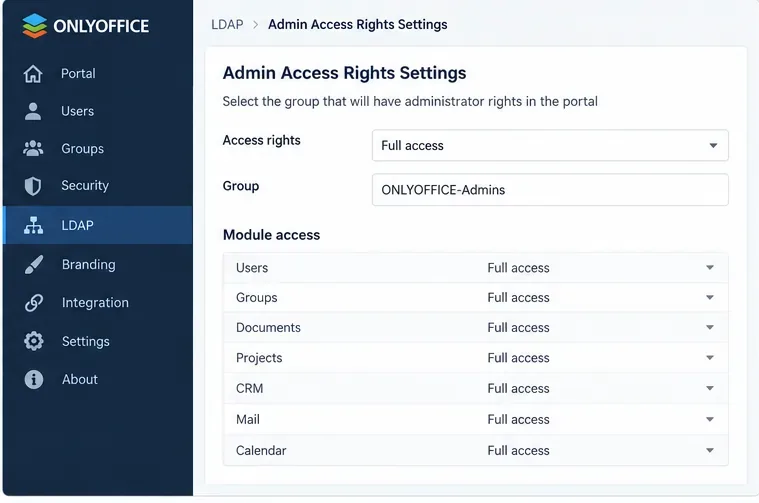
เริ่มต้นด้วยกลุ่มผู้ดูแลระบบที่เล็กที่สุดที่เหมาะสมกับรูปแบบการดำเนินงานของคุณ ตรวจสอบทั้งสมาชิกภาพและพฤติกรรมของกลุ่มย่อยในไดเร็กทอรีของคุณเองก่อนที่จะนำไปใช้เพื่อการเข้าถึงที่มีสิทธิ์พิเศษ
ตรวจสอบคุณภาพ:ยืนยันว่าผู้ดูแลระบบที่ตั้งใจไว้ได้รับสิทธิ์ตามที่คาดหวัง และผู้ใช้ทั่วไปที่นำเข้าไม่ได้รับสิทธิ์ดังกล่าว หากสิทธิ์กว้างกว่าที่คาดไว้ ให้หยุดและแก้ไขกลุ่มไดเร็กทอรีหรือการแมปก่อนที่จะเริ่มใช้งานการตั้งค่า
ONLYOFFICE Workspace มีตัวเลือกการตรวจสอบสิทธิ์สำหรับข้อมูลประจำตัวที่มีสิทธิ์ในการอ่านข้อมูลในไดเร็กทอรี ควรใช้บัญชีไดเร็กทอรีเฉพาะที่มีสิทธิ์ในการอ่านขั้นต่ำที่จำเป็นสำหรับขอบเขตการค้นหา แทนที่จะใช้บัญชีผู้ดูแลระบบโดเมน
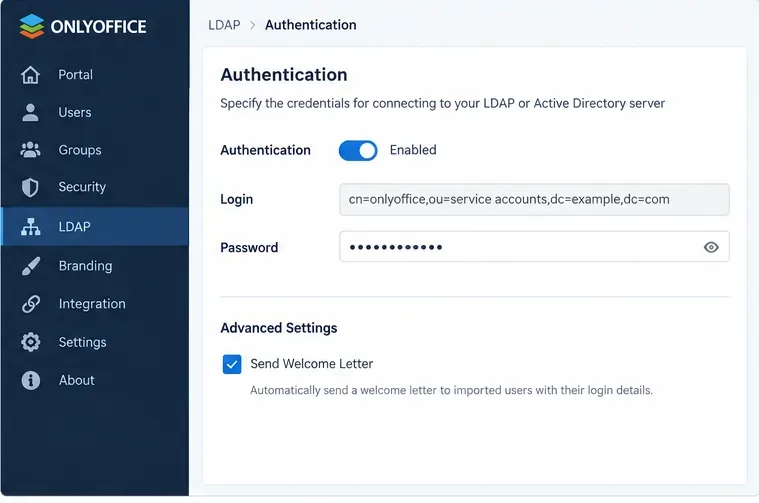
จัดเก็บและหมุนเวียนข้อมูลประจำตัวนั้นตามนโยบายบัญชีบริการขององค์กรของคุณ หากรหัสผ่านหมดอายุโดยไม่มีการแจ้งเตือน การซิงโครไนซ์อาจล้มเหลวแม้ว่าการกำหนดค่า LDAP เองจะไม่ได้เปลี่ยนแปลงก็ตาม
ตรวจสอบคุณภาพ:ตรวจสอบว่าบัญชีผู้ใช้ที่ใช้ในการเชื่อมต่อสามารถค้นหา User DN และ Group DN ที่กำหนดค่าไว้ได้ แต่ไม่มีสิทธิ์ในการเขียนข้อมูลลงในไดเร็กทอรีหรือสิทธิ์ในการดูแลระบบโดยไม่จำเป็น
เมื่อคุณบันทึกการตั้งค่า LDAP แล้ว ONLYOFFICE จะแสดงการยืนยันก่อนนำเข้าผู้ใช้ อย่าคิดว่าเป็นการคลิกเพื่อยืนยันตามปกติ การเปลี่ยนแปลงเซิร์ฟเวอร์ ตัวกรองผู้ใช้ User DN ตัวกรองกลุ่ม หรือ Group DN หลังจากที่นำเข้าผู้ใช้ไปแล้วอาจส่งผลกระทบอย่างมาก เอกสารอย่างเป็นทางการของ Workspace เตือนว่าผู้ใช้ที่นำเข้าแล้วและข้อมูลของพวกเขาที่ไม่ตรงกับการตั้งค่าใหม่ อาจถูกปิดใช้งานได้
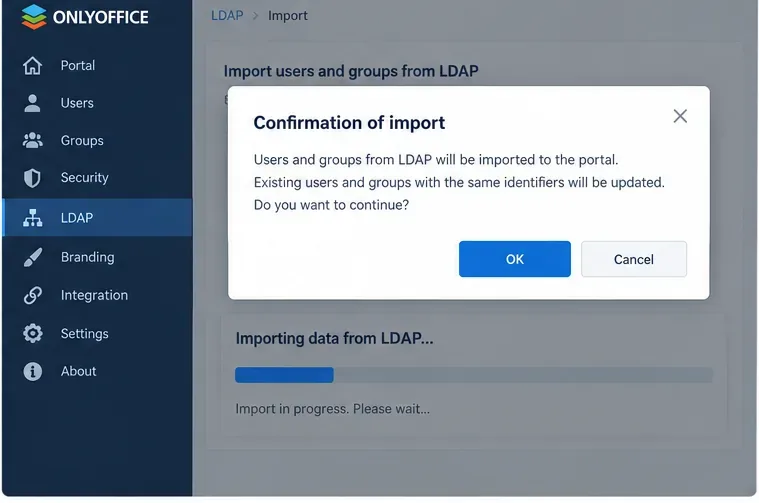
สำรองข้อมูลพอร์ทัลก่อนเปลี่ยนแปลงขอบเขต LDAP ที่กำหนดไว้แล้ว ตามคำแนะนำอย่างชัดเจนของ ONLYOFFICE สำหรับการใช้งานครั้งแรก ควรเริ่มต้นด้วยหน่วยองค์กรหรือกลุ่มทดสอบขนาดเล็ก ตรวจสอบผลลัพธ์ แล้วจึงขยายขอบเขต
ตรวจสอบคุณภาพ:หลังจากนำเข้าแล้ว ให้เปรียบเทียบผู้ใช้และกลุ่มจริงกับรายชื่อที่คุณคาดหวัง ตรวจสอบโปรไฟล์ตัวอย่างแทนที่จะตรวจสอบเฉพาะจำนวนรวมทั้งหมด
ONLYOFFICE สามารถซิงโครไนซ์ข้อมูล LDAP โดยอัตโนมัติทุกชั่วโมงตามเวลาที่กำหนด ทุกวันตามเวลาที่กำหนด ทุกสัปดาห์ หรือทุกเดือน นอกจากนี้ยังมีฟังก์ชันการซิงโครไนซ์ด้วยตนเอง เอกสารระบุว่าข้อมูลสำหรับผู้ใช้ LDAP แต่ละรายจะถูกซิงโครไนซ์หลังจากที่ผู้ใช้ล็อกอินเข้าสู่ระบบด้วย
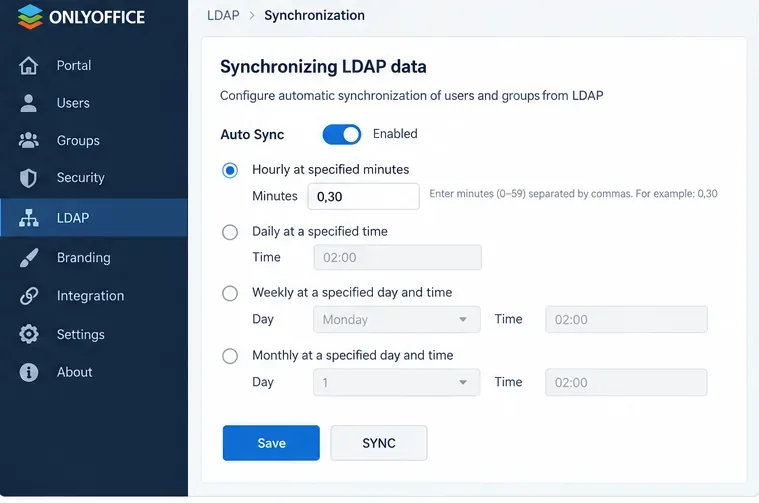
สำหรับองค์กรส่วนใหญ่ ควรเริ่มต้นด้วยกำหนดการที่คาดการณ์ได้ ซึ่งจะช่วยให้ผู้ดูแลระบบมีเวลาสังเกตข้อผิดพลาดในไดเร็กทอรี ก่อนที่ข้อผิดพลาดเหล่านั้นจะแพร่กระจายซ้ำๆ การซิงโครไนซ์ที่บ่อยขึ้นไม่ได้หมายความว่าดีกว่าเสมอไป ควรเลือกช่วงเวลาตามความเร็วที่การเปลี่ยนแปลงข้อมูลประจำตัวต้องส่งไปถึง ONLYOFFICE และความมั่นใจในการควบคุมกระบวนการไดเร็กทอรีของคุณ
ตรวจสอบคุณภาพ:ทำการเปลี่ยนแปลงทดสอบที่ปลอดภัยหนึ่งครั้งในไดเร็กทอรี เช่น เปลี่ยนชื่อตำแหน่งของผู้ใช้ทดสอบ เรียกใช้การซิงค์ด้วยตนเอง และตรวจสอบการอัปเดต จากนั้นทดสอบการซิงค์ตามกำหนดเวลาแยกต่างหาก
เอกสาร ONLYOFFICE Workspace ระบุแบบฟอร์มการเข้าสู่ระบบสามแบบสำหรับผู้ใช้ LDAP ที่นำเข้า:
LoginAttribute, ตัวอย่างเช่นAndrew.StoneLoginAttribute@LDAPDomain, ตัวอย่างเช่นAndrew.Stone@example.comLDAPDomain\LoginAttribute, ตัวอย่างเช่นexample\Andrew.Stoneทดสอบกับผู้ใช้ทั่วไปและผู้ดูแลระบบ การเชื่อมต่อไดเร็กทอรีที่สำเร็จเพียงอย่างเดียวไม่ได้พิสูจน์ว่าผู้ใช้ที่นำเข้าสามารถเข้าสู่ระบบผ่านพอร์ทัลโดยใช้แบบฟอร์มล็อกอินที่ต้องการได้
| ผลลัพธ์ที่สังเกตได้ | สิ่งที่มันบ่งบอก | ขั้นตอนต่อไป |
|---|---|---|
| การเชื่อมต่อใช้งานได้ แต่มีผู้ใช้งานมากเกินไป | ชื่อผู้ใช้ (User DN) หรือตัวกรองผู้ใช้ (User Filter) กว้างเกินไป | จำกัดขอบเขตการค้นหาให้แคบลงก่อนนำเข้าข้อมูลเพื่อใช้งานจริง |
| จำนวนผู้ใช้ถูกต้อง แต่ชื่อหรืออีเมลว่างเปล่า | การแมปแอตทริบิวต์ไม่ตรงกับข้อมูลไดเร็กทอรีของคุณ | ตรวจสอบระเบียนไดเร็กทอรีจริงและแก้ไขการแมปให้ถูกต้อง |
| การเปิดใช้งานการซิงค์กลุ่มจะลบผู้ใช้ที่คาดไว้จากการนำเข้า | ผู้ใช้เหล่านั้นไม่ได้อยู่ในกลุ่มที่นำเข้า | ตรวจสอบ Group DN, Group Filter และการออกแบบระบบสมาชิก |
| ผู้ใช้ทำการนำเข้าข้อมูลแล้ว แต่ไม่สามารถเข้าสู่ระบบได้ | อาจมีค่าแอตทริบิวต์การเข้าสู่ระบบ โดเมน LDAP การเชื่อมต่อ/การตรวจสอบสิทธิ์ หรือนโยบายไดเร็กทอรีที่ไม่ถูกต้อง | ทดสอบรูปแบบการเข้าสู่ระบบที่ระบุไว้ และตรวจสอบความถูกต้องของบัญชีไดเร็กทอรีและเส้นทาง TLS |
| การซิงค์ด้วยตนเองใช้งานได้ แต่การเปลี่ยนแปลงที่กำหนดไว้ล่วงหน้าจะไม่ปรากฏขึ้น | จำเป็นต้องตรวจสอบกำหนดการซิงค์อัตโนมัติหรือการดำเนินการงาน | ยืนยันกำหนดการ เรียกใช้การซิงค์ด้วยตนเอง และเปรียบเทียบเวลาและผลการเปลี่ยนแปลงทดสอบที่ควบคุมได้ |
| การเปลี่ยนแปลงขอบเขตจะยกเว้นผู้ใช้ LDAP ที่มีอยู่เดิม | การเปลี่ยนแปลงนี้อาจปิดใช้งานบัญชีที่อยู่นอกขอบเขตใหม่ | เริ่มจากการถอยกลับไปทดสอบขอบเขตใหม่กับกลุ่มตัวอย่างขนาดเล็กก่อน |
การซิงโครไนซ์ LDAP เป็นการผสานรวมข้อมูลประจำตัวและไดเร็กทอรี ไม่ใช่สิ่งที่จะมาทดแทนการออกแบบการอนุญาตอย่างรอบคอบ มันสามารถนำเข้าผู้ใช้ กลุ่ม คุณลักษณะ และการตรวจสอบสิทธิ์ที่อิงตามไดเร็กทอรีได้ แต่คุณภาพของผลลัพธ์ขึ้นอยู่กับโครงสร้างและความสะอาดของไดเร็กทอรีต้นทางเป็นอย่างมาก
นอกจากนี้ โปรดแยกแยะผลิตภัณฑ์ ONLYOFFICE ออกจากกัน Workspace Server เปิดเผย LDAP ผ่านแผงควบคุมและรองรับการตั้งค่าที่อธิบายไว้ข้างต้น ในขณะที่ DocSpace มีหน้า LDAP ของตัวเองและฟิลด์ที่มีเอกสารกำกับ รวมถึงการแมปเฉพาะของ DocSpace เช่น ประเภทผู้ใช้และโควต้าผู้ใช้เริ่มต้น ปัจจุบัน ONLYOFFICE ระบุว่าฟีเจอร์นี้มีให้บริการในแผน Business แบบชำระเงินเท่านั้น อย่าคิดว่าภาพหน้าจอหรือตัวเลือกของ Workspace จะปรากฏใน DocSpace โดยไม่เปลี่ยนแปลง
เมื่อการตรวจสอบเหล่านั้นผ่านแล้ว การผสานรวมจะทำมากกว่าแค่ “เชื่อมต่อกับ LDAP” มันสร้างข้อมูลผู้ใช้ ข้อมูลประจำตัว โครงสร้างกลุ่ม พฤติกรรมการตรวจสอบสิทธิ์ และผลลัพธ์การซิงโครไนซ์ตามที่คุณต้องการ หากผลลัพธ์ใดๆ แตกต่างกัน ให้แก้ไขขอบเขตของไดเร็กทอรีหรือการแมปก่อนที่จะเพิ่มความถี่ในการซิงค์หรือขยายการใช้งาน
เชื่อมต่อ ONLYOFFICE Desktop Editors กับเซิร์ฟเวอร์ ownCloud ของคุณ ลงชื่อเข้าใช้ เปิดไฟล์บนคลาวด์ จัดการการเชื่อมต่อ และแก้ไขปัญหาการตั้งค่าทั่วไป
แก้ไขปัญหาการใช้งาน CPU สูงใน Collabora Online โดยการระบุโปรเซสชุดเครื่องมือที่ทำงานหนัก ตรวจสอบเมตริกและบันทึก ปรับแต่งการทำงานพร้อมกันและการล้างข้อมูล และตรวจสอบการแก้ไขอย่างปลอดภัย
เรียนรู้วิธีปรับแต่งแบรนด์ ONLYOFFICE Docs ด้วยโลโก้ส่วนหัวและสีของอินเทอร์เฟซ รวมถึงข้อจำกัดของใบอนุญาต การตั้งค่าธีม JSON เส้นทาง Docker และการทดสอบ
แก้ไขปัญหาข้อความที่อ่านยากใน LibreOffice Calc โดยตรวจสอบธีมของแอป แบบอักษรและสีเติมของเซลล์ สไตล์ และการจัดรูปแบบตามเงื่อนไข จากนั้นตรวจสอบผลลัพธ์การพิมพ์
ล้างคำเตือนการล็อกผู้ใช้ที่ไม่รู้จักของ LibreOffice อย่างปลอดภัย ตรวจสอบเซสชันที่ใช้งานอยู่ ป้องกันสำเนา ลบเฉพาะการล็อกที่หมดอายุซึ่งได้รับการตรวจสอบแล้ว และทดสอบเอกสาร
แก้ไขข้อความภาษาอาหรับหรือฮิบรูที่จัดเรียงหรือผสมกับภาษาอังกฤษไม่ถูกต้องใน LibreOffice Writer เปิดใช้งานการจัดวางข้อความที่ซับซ้อน กำหนดทิศทางย่อหน้า และตรวจสอบผลลัพธ์
เรียนรู้การใช้งาน VLOOKUP และ XLOOKUP ใน LibreOffice Calc รวมถึงการค้นหาแบบตรงกันทุกประการ การค้นหาทางซ้าย ผลลัพธ์ที่ไม่พบ การค้นหาแบบย้อนกลับ ทางเลือกอื่นนอกเหนือจาก INDEX/MATCH และข้อผิดพลาดที่พบบ่อย
แก้ไขปัญหาการตรวจสอบความถูกต้องของหลักฐาน WOPI ใน Collabora Online โดยตรวจสอบคีย์การค้นหา การหมุนเวียนคีย์ URL พร็อกซี การประทับเวลา และรายการอนุญาตโฮสต์
เปิดใช้งานการติดตามการเปลี่ยนแปลงสำหรับทุกคนในเอกสาร ONLYOFFICE รักษาสถานะการใช้งานไว้หลังจากเปิดเอกสารใหม่ และทำความเข้าใจข้อจำกัดของการตั้งค่าเริ่มต้นแบบทั่วโลก
เปรียบเทียบการตั้งค่าการหมดเวลาต่อการดู การไม่โฟกัส การไม่มีการใช้งานเอกสาร การบันทึกอัตโนมัติ และพร็อกซีของ Collabora Online จากนั้นเลือกและตรวจสอบการตั้งค่าสำหรับการใช้งานของคุณ





