如何安全地將 Thunderbird 設定檔移至另一個磁碟機或計算機

將您的 Thunderbird 設定檔遷移到新硬碟或電腦,無需遺失郵件、密碼或設定。請依照安全備份、複製和設定檔選擇步驟操作。
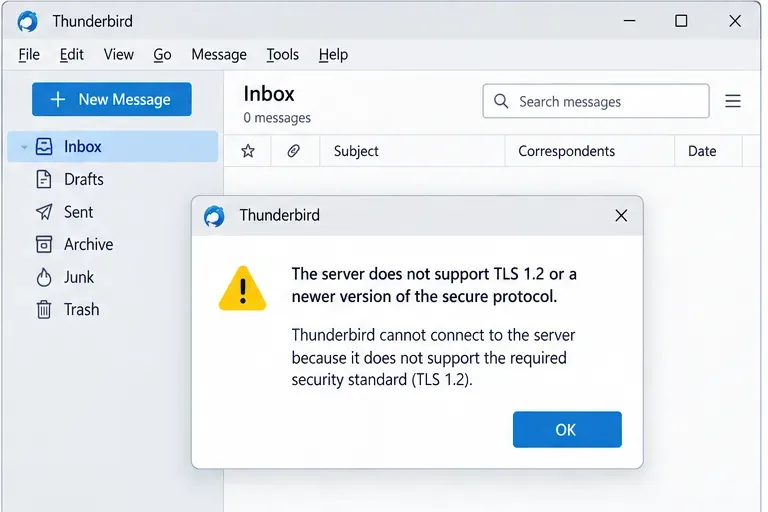
如果 Thunderbird 提示您的郵件伺服器不支援 TLS 1.2,通常最安全的解決方法是不要降低 Thunderbird 的安全性。首先,請確認收發郵件伺服器名稱、連接埠以及連線安全設定是否與您的郵件服務提供者所發佈的設定一致。如果這些設定正確但警告仍然存在,則可能是伺服器本身仍然僅支援過時的 TLS 1.0 或 TLS 1.1,需要由服務提供者或管理員進行升級。
TLS(傳輸層安全協定)是用於加密 Thunderbird 與郵件伺服器之間連線的協定。 Thunderbird 78 於 2020 年 7 月 17 日發布,預設為 TLS 1.0 和 TLS 1.1 停用了。 Mozilla 目前的官方支援指南仍將降低最低 TLS 要求視為一種臨時診斷措施,但會降低安全性,而非首選的永久解決方案。請參閱Thunderbird 78 發行說明和 Mozilla 的Thunderbird 78 常見問題。
請在瀏覽器中開啟電子郵件服務提供者的最新設定說明。您需要準確的收件伺服器名稱、寄件 SMTP 伺服器名稱、連接埠號碼、連線安全設定和驗證方法。不要想當然地認為幾年前使用的連接埠號碼仍然有效。
這裡有三個關鍵術語:
如果這是公司、學校或自託管郵箱,請向郵件管理員詢問支援的 TLS 版本以及已批准的 IMAP/POP 和 SMTP 端點。安全警告可能是伺服器本身引起的,但也可能是由於 Thunderbird 指向了舊的主機名稱、舊版代理或過時的網關造成的。
注意問題是發生在接收郵件、發送郵件還是兩者都發生。如果接收郵件失敗,請先檢查 IMAP 或 POP 的接收設定。如果發送郵件失敗,檢查 SMTP 設定。如果遷移郵件服務商或更新 Thunderbird 後接收和傳送郵件都立即失敗,請同時檢查兩者,因為它們可能使用不同的主機名稱和連接埠。
Mozilla 目前的故障排除頁面建議,在更改任何其他設定之前,先將 Thunderbird 與服務提供者提供的官方設定進行比較。官方的接收問題和發送問題指南都指出,TLS 版本過舊是可能的原因之一。
開啟 Thunderbird 應用程式選單,選擇「帳戶設定」。選擇受影響的帳戶,然後開啟「伺服器設定」。將伺服器名稱、連接埠、連線安全性設定、驗證方法和使用者名稱與您的服務提供者的目前說明進行比較。
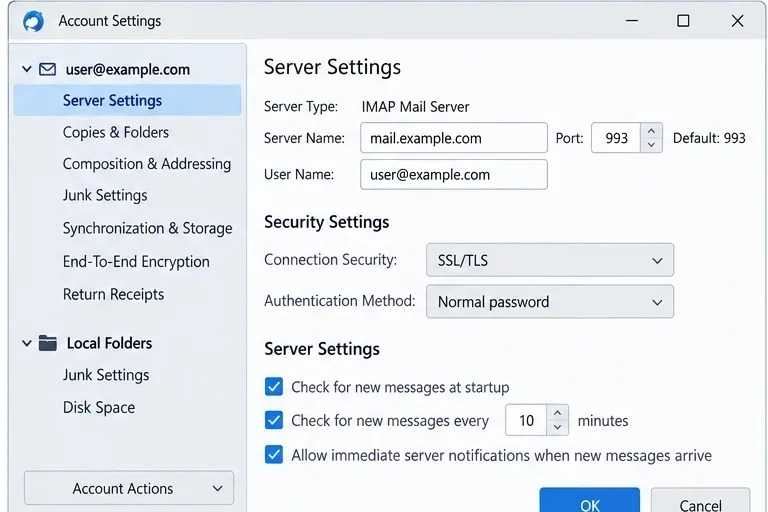
請勿為了消除警告而將有效的安全設定變更為「無」。這樣做會移除傳輸加密,並可能暴露憑證或訊息流量。 Mozilla 的帳戶設定文件指出,如果可用,建議使用 SSL/TLS 加密,並將 STARTTLS 解釋為從初始未加密連線升級而來。請參閱「帳戶配置選項」。
在「帳戶設定」中,選擇「外寄伺服器 (SMTP)」,選擇指派給您的電子郵件帳號的伺服器,然後進行編輯。將 SMTP 主機名稱、連接埠、連線安全性設定、驗證方法和使用者名稱與服務提供者公佈的值進行比較。
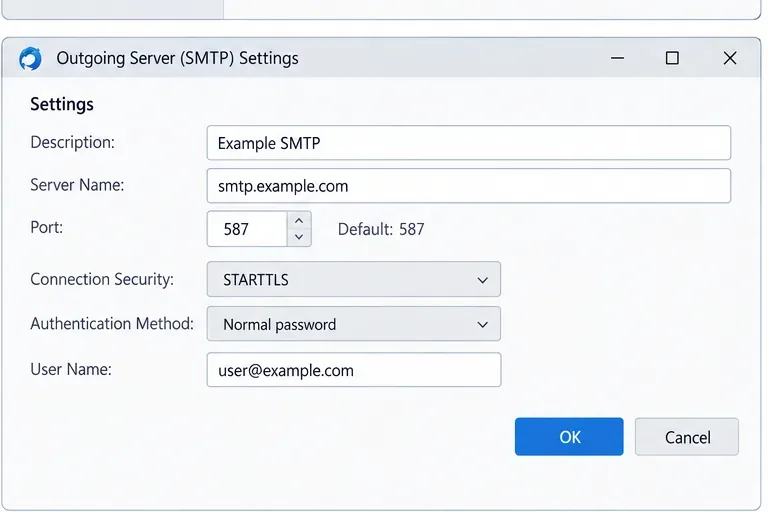
連接埠 587 通常與 STARTTLS 搭配使用,連接埠 465 通常用於隱式 TLS,但這些並非適用於所有帳戶的通用規則。服務提供者的文檔才是權威參考。此外,也要確認已將正確的 SMTP 伺服器指派給正確的身分;Thunderbird 的官方發送指南指出,使用其他帳戶提供者的 SMTP 服務可能會導致失敗。
儲存已修正的帳戶設定並重新啟動 Thunderbird。嘗試接收郵件,然後向您控制的地址發送一封簡短的測試郵件。如果單向通訊有效而反向通訊無效,表示問題出在接收郵件或 SMTP 服務上。
如果 TLS 警告仍然存在,請聯絡服務提供者或管理員,直接詢問:此郵件端點是否支援 TLS 1.2 或更高版本?請提供 Thunderbird 使用的主機名稱和連接埠。這樣可以避免常見的死胡同:技術支援確認“服務支援 TLS 1.2”,但某個舊版 IMAP、POP、SMTP、代理或負載平衡器端點卻不支援。
Thunderbird 包含一個名為「設定編輯器」的進階首選項頁面about:config。 Mozilla 明確指出,此工具僅供進階使用者使用,不支援非預設設定更改,因為這些變更可能會導致 Thunderbird 故障或使故障排除更加複雜。目前路徑為:選單 > 設定 > 常規,捲動到頁面底部,然後選擇「設定編輯器」。請參閱 Mozilla 官方的「配置編輯器」文件。
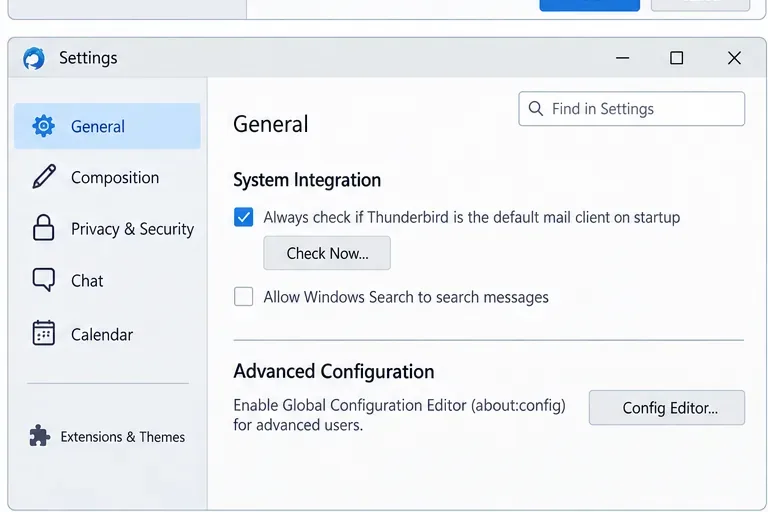
對於較舊的伺服器,Mozilla 的 Thunderbird 78 常見問題中提到,security.tls.version.min降低 TLS 安全等級值是測試是否由過時的 TLS 協定導致問題的一種方法。如果這樣做後郵件功能突然恢復正常,則表示存在伺服器端相容性問題。但這並不意味著降低安全等級是長久之計。
測試完成後,請將首選項恢復為預設值。在目前版本的 Thunderbird 中,已變更的首選項會以粗體顯示,您可以使用還原控制項將其還原為預設值。然後,請聯絡服務供應商,要求啟用 TLS 1.2 或更高版本,將郵箱移轉到受支援的端點,或提供更新的連線設定。
TLS 1.0 和 TLS 1.1 是已過時的協定。 Thunderbird 預設禁用它們是有原因的。啟用舊協定會增加協定漏洞帶來的風險,並迫使客戶端接受現代軟體不再認為合適的安全性。如果郵箱對業務至關重要,且伺服器無法立即升級,則應將任何臨時相容性變更視為具有明確結束日期的例外情況,而不是常規設定。
對於託管在第三方伺服器上的個人郵箱,切實可行的方案可能是遷移到該服務商的現代化郵件終端,或選擇支援目前 TLS 協定的服務商。對於內部伺服器,持久的解決方案應該部署在郵件伺服器、反向代理、負載平衡器或 TLS 終止網關上。
修復成功有三個跡象:Thunderbird 可以接收新郵件而不會出現 TLS 警告;測試郵件可以透過設定的 SMTP 伺服器成功傳送;而且您無需啟用不安全的 TLS 相容性。如果只有一個方向的郵件發送正常,請重新檢查對應的收發郵件設定。如果兩個方向的郵件傳送都無法正常運作,且服務供應商確認主機名稱支援 TLS 1.2 或更高版本,則接下來需要檢查防火牆、VPN、代理程式、防毒軟體、憑證或網路路徑方面的問題。
當帳戶配置與服務提供者公佈的配置一致,且服務提供者確認目標端點僅支援 TLS 1.0 或 1.1 時,請停止變更 Thunderbird 設定。此時,客戶端正在執行其設計功能:拒絕低於其安全等級的連線。根本的解決方案是伺服器升級或遷移。
如果您自行管理伺服器,請檢查實際終止連線的服務(而不僅僅是郵件應用程式)上的 TLS 設定。在某些部署中,代理程式或閘道會在 IMAP 或 SMTP 前端處理加密。如果 TLS 終止層仍然只提供過時的協定版本,那麼僅升級後端郵件軟體是無濟於事的。
如果 Thunderbird 出現「伺服器不支援 TLS 1.2」的警告,首先檢查服務提供者目前的 IMAP/POP 和 SMTP 設置,修正任何過時的主機名稱、連接埠或安全模式,然後重新測試。 Thunderbird 的進階 TLS 設定僅可作為舊版伺服器的簡單診斷工具。如果測試確認 TLS 已過時,請恢復預設設定並修復伺服器端。這種方法可以在不犧牲連接安全性的前提下,從根本解決問題。
將您的 Thunderbird 設定檔遷移到新硬碟或電腦,無需遺失郵件、密碼或設定。請依照安全備份、複製和設定檔選擇步驟操作。
將 Thunderbird 通訊錄匯出為 CSV(用於電子表格)或 VCF(用於聯絡人應用程式)。了解選擇哪種格式、匯出按鈕的位置以及如何驗證文件。
了解 Thunderbird 為何會重複顯示主密碼提示,以及如何使用更新、已儲存的登入檢查、故障排除模式和設定檔測試安全地修復這些問題。
檢查指派的 SMTP 伺服器、供應商設定、驗證、網路封鎖和郵件大小,以修復 Thunderbird 的「郵件傳送失敗」SMTP 錯誤。
調整 Thunderbird 115 Supernova 的緊湊、預設或寬鬆密度,選擇視窗佈局,在卡片視圖和表格視圖之間切換,並自訂資料夾窗格和工具列。
透過安全、循序漸進的檢查,診斷 Thunderbird 的記憶體使用情況和運行緩慢問題,檢查附加元件、索引、設定檔和系統瓶頸。
將 Thunderbird 連接到 LDAP 目錄,選擇安全伺服器設置,啟用位址自動完成功能,並解決常見的查找問題。
透過檢查日曆選擇、伺服器 URL、憑證、憑證、權限和 DAV 存取來解決 Thunderbird 和 Nextcloud CalDAV 同步問題。
透過安全地重建 .msf 檔案來修復損壞的 Thunderbird 收件匣索引。了解何時使用「修復資料夾」功能,何時刪除 Inbox.msf 文件,以及哪些文件不應刪除。
檢查郵件伺服器安全設定、連接埠、供應商支援和安全舊版選項,以修復 Thunderbird 的「伺服器不支援 TLS 1.2」警告。