如何在Linux系統上使用Cameractrls更改網路攝影機設置

使用 Cameractrls 在 Linux 上變更網路攝影機設定:調整曝光、色彩、減少閃爍和其他支援的控件,然後檢查相容的視訊模式。
要使 SUSE Linux Enterprise Server 15 (SLES 15) 符合安全技術實施指南 (STIG) 的要求,僅僅執行掃描程序是不夠的。首先,將已安裝的服務包與目前的 DISA 清單和 SCAP 內容進行匹配,建立主機基線,審查每項發現對服務的影響,在測試環境中進行修復,然後重新掃描。將機器可讀的掃描結果和人工審核的 STIG 清單保存在一起,作為證據。
目前版本說明(2026 年 10 月 6 日核實): SUSE 的 DISA 認證資訊顯示,SLES 15 STIG 版本為V2R8,日期為 2026 年 7 月 10 日。單獨列出的 SLES 15 SCAP 基準測試版本為V2R9,日期同樣為 2026 年 7 月 10 日。這些版本標籤分別對應不同的文檔,因此在掃描前請同時檢查兩者。使用最新的 DISA 核對清單進行正式審核,並使用相應的 SUSE SCAP 內容進行自動檢查。
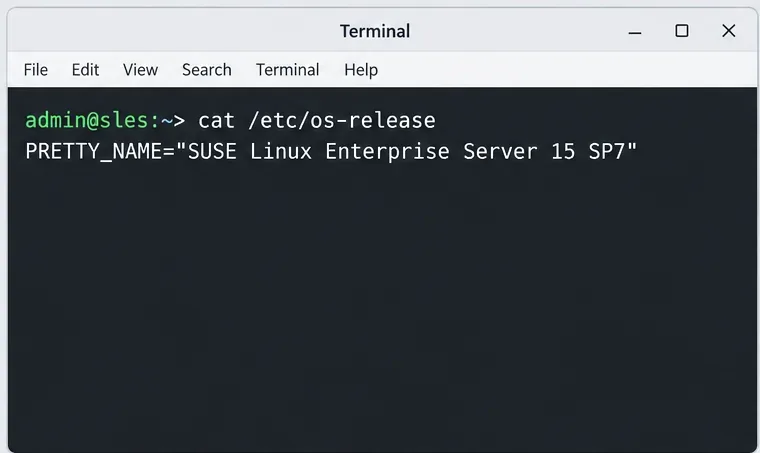
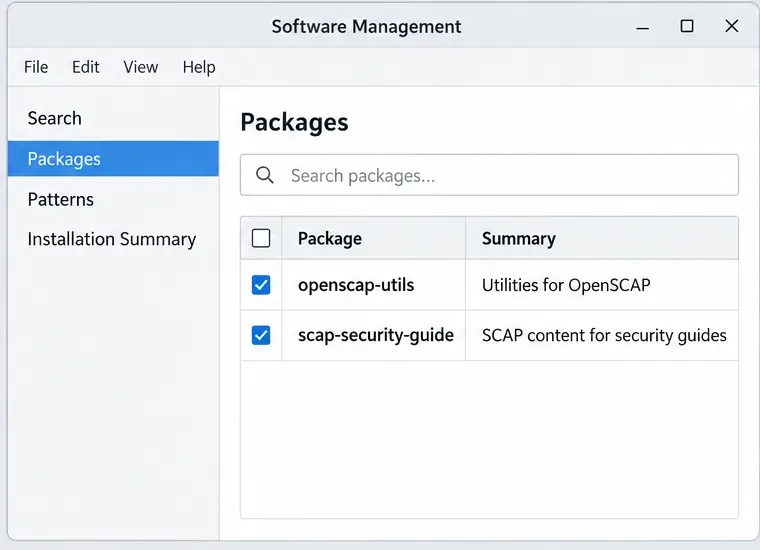
下方的介面圖片是概念性的軟體示意圖。它們展示了本文討論的資訊類型和命令範例;並非掃描或修改過的系統的螢幕截圖。
如果 SLES 15 STIG 是貴組織或合約的適用基準,請使用該基準。 DISA 指出,連接到國防部網路的系統必須遵循 STIG;其他組織可能根據政策、客戶要求或風險決策採用 STIG。在更改主機之前,請先與您的安全主管確認其適用範圍。
Web 伺服器、資料庫節點、SAP 主機和加固型設備可能具有不同的運作約束。平台基線是相同的參考點,但每條規則仍需評估其適用性、依賴關係和服務影響。如果未經測試就應用程式需要停用服務或變更驗證的規則,則可能會中斷應用程式或遠端管理。
首先確認具體的產品和服務包。在 SLES 主機上,檢查/etc/os-release並記錄 SLES 15 的服務包、系統角色和修補程式等級。 SUSE 目前的《安全加固指南》適用於 SLES 15 SP7;STIG 設定檔本身也適用於 SLES 15。驗證您擁有的策略內容是否適用於您的目標系統,並記錄其軟體包版本和基準版本。
使用SUSE DISA STIG 版本清單檢查目前版本。從DISA 的 STIG 下載頁面下載符合的檢查清單。尤其要注意,不要假設 SCAP 基準測試的版本號碼與檢查清單的版本號相同。將下載的文件與您的變更記錄一起保存,以便後續審閱者能夠準確了解所使用的內容。
在安裝設定檔或套用修復程式之前,請先建立主機清單並制定測試計畫。記錄每台主機的服務包、業務角色、擁有者、可存取的控制台或復原方法、維護視窗、關鍵服務以及備份或快照參考資訊。將具有相同建置版本和工作負載的系統分組,然後從每個群組中選擇一台代表性主機進行測試。
進行已驗證的備份,並確保在 SSH、PAM、防火牆、引導程式或檔案系統設定發生變更時能夠恢復存取權限。 SUSE 特別建議在實施 STIG 設定之前,先在非運行環境中進行測試。將 OpenSCAP 修復視為配置更改:先審查規則將更改的內容,測試更改,並在將更改應用到整個叢集之前確認應用程式運行狀況。
在已註冊並啟用所需軟體倉庫的 SLES 系統上,SUSE 對這些核心軟體包進行了文件說明:
sudo zypper install openscap-utils scap-security-guide軟體包的可用性取決於您的註冊資訊、已啟用的模組以及對軟體倉庫的存取權限。如果軟體套件不可用,請檢查主機的 SUSE 訂閱和軟體倉庫配置,而不是從其他來源安裝未經驗證的軟體套件。 SCAP Workbench 是一個可選的圖形前端;SUSE 建議盡可能在單獨的管理工作站上運行它,同時將目標系統限制為僅安裝所需的工具。
在評估之前,請檢查目標平台上的可用內容和使用者資料:
ls -1 /usr/share/xml/scap/ssg/content/ssg-*-ds.xml
oscap info /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
此處顯示的檔案路徑與 SUSE SLES 15 STIG 範例中使用的路徑相同。請確認該檔案存在,並且其中oscap info列出了所需的 STIG 設定檔。如果您的軟體包提供了不同的檔案或設定檔標識符,請使用已安裝內容的文件化值,而不是直接複製舊命令。
首先不使用該選項運行評估--remediate。 SUSE 文件中記錄了 SLES 15 的這種本機掃描模式:
sudo oscap xccdf eval \
  --profile stig \
  --results /tmp/results.xml \
  --report /tmp/report.html \
  /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml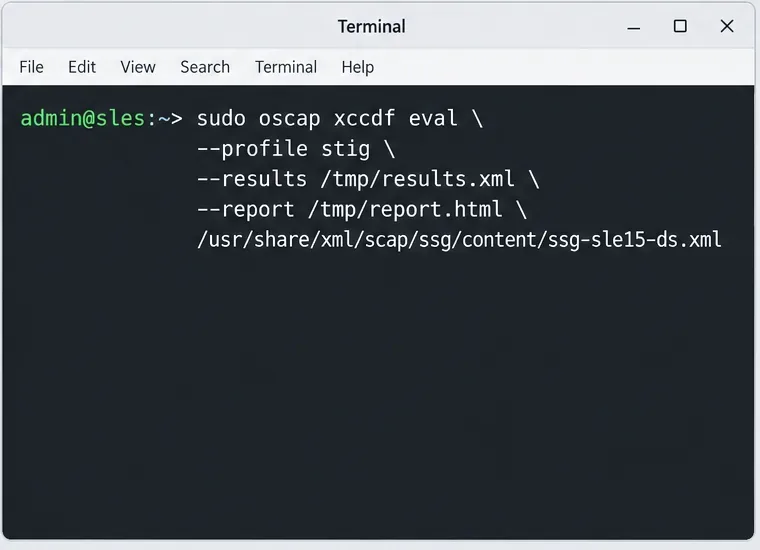
掃描完成後,將結果 XML 和報告儲存到已批准的證據位置,而不是依賴臨時文件進行/tmp長期記錄。在分段或離線環境中,檢查掃描器的輸出,確認是否有遺漏的外部 OVAL 資源。決定是提供已批准的本地資源還是授權的遠端取得;如果掃描遺漏了所需內容,則評估結果不完整。
對於互動式審查,SUSE 支援使用 SLES 15 設定檔的 SCAP Workbench。對於正式的逐條規則審查,請將符合的 DISA 清單或掃描結果匯入 DISA STIG Viewer。掃描器適用於具有自動檢查功能的規則;對於需要人工檢查或證據的要求,則保留手動驗證。
根據結果狀態決定下一步操作。 Apass表示評估的檢查通過;fail表示檢查未通過;notapplicable表示該規則不適用於評估的目標;表示notchecked檢查引擎未評估該規則;表示error檢查unknown不確定或不完整,需要進一步調查。 NIST 的 XCCDF 規範定義了這些狀態;它們不可互換。
對於每個失效或未解決的規則,請記錄規則標識符、當前檢查清單中的嚴重性、受影響的服務、所需狀態、當前狀態、補救方法、所有者以及關閉所需的證據。在將規則歸類為不適用之前,請檢查該規則是否確實在適用範圍內。僅憑自動報告可能無法捕捉到手動檢查、系統特定的例外情況或安全主管批准的補償控制措施。
首先在測試環境中進行修復。 SLES 15 STIG 內容可以透過 OpenSCAP 應用修復程式;SUSE 文件--remediate中提供了相關說明。以下是 SUSE 指南中的命令格式:
sudo oscap xccdf eval --remediate \
  --profile stig \
  --results /tmp/results.xml \
  /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
此命令會更改系統配置。請勿在生產伺服器上執行此命令。請先檢查所選規則,確認備份和復原路徑,測試修復效果,然後檢查所需的應用程式服務、身份驗證、網路存取、日誌記錄和排程任務。某些規則可能需要手動修復或自訂處理;請透過貴組織的異常處理流程記錄原因和相應的控制措施。
變更核准後,使用相同的基準測試版本再次執行掃描,並儲存變更前後的結果。檢查剩餘的失敗項、錯誤、未知項和未檢查的規則。分別確認手動檢查清單中的項目。更高的分數本身並不能證明所有適用的要求都已評估,也不能證明工作負載仍然運作正常。
SLES 15 STIG 合規性是一個持續的配置和證據收集過程。最佳方案結合了最新的 DISA 核查清單、SUSE 支援的 SCAP 內容、經過測試的修復措施、在無法自動化的情況下進行的人工審核,以及記錄在案的例外情況處理流程。
使用 Cameractrls 在 Linux 上變更網路攝影機設定:調整曝光、色彩、減少閃爍和其他支援的控件,然後檢查相容的視訊模式。
在 Linux 系統上,您可以使用 JetBrains Toolbox 或獨立的 tar.gz 壓縮套件安裝 PhpStorm,此外還有 Snap 和 Arch AUR 版本可供選擇。 Java 已預先安裝。
在 Linux 上使用 GNOME Disks 或 dd 建立 CD-ROM ISO。識別光碟機,監控複製過程,驗證鏡像,並了解何時損壞的光碟或音訊光碟需要其他工具。
為每個顯示器建立一個單獨的 XFCE 4 面板,將第二個面板指派給正確的輸出,調整其位置和大小,並新增所需的啟動器和狀態項目。
下載適用於 Ubuntu 64 位元系統的 Cisco Packet Tracer 9.0.1,使用 APT 安裝 DEB 軟體包,在終端機中接受許可協議,然後登入以啟動實驗環境。
在 Linux 系統上使用 GIMP 去除照片背景:描繪主體,刪除選定的背景,保持透明度,並匯出可重複使用的 PNG 檔案。
從官方網站免費下載 FlightGear。比較 Windows、macOS 和 Linux 版本的軟體包,安裝資料文件,即可開始您的首次飛行。
在瀏覽器中開啟 Google Tasks,新增 Chrome 捷徑或應用程式啟動,並透過行事曆和 Gmail 管理有日期的待辦事項。
OKSampler 可以將 MP3 片段對應到鍵盤按鍵,並支援音訊循環播放。了解這款經典免費軟體的功能、其舊功能的缺失以及下載前需要檢查的事項。
使用目前軟體包命令在 Ubuntu、Debian、Fedora、Arch 或 openSUSE 上安裝 Wireshark,然後安全地配置即時資料包擷取。